KOPEXA · ISMS- & GRC-SOFTWARE
Offene ISMS-Arbeit erkennen. Gemeinsam erledigen.
Was ist offen, wer übernimmt und wo liegt der Nachweis? Mit Kopexa verbindest du Risiken, Aufgaben und Nachweise. So weiß dein Team, was als Nächstes zu tun ist.
Für ISO 27001, TISAX, NIS2, DORA und weitere Anforderungen.
Persönliche Demo anfragen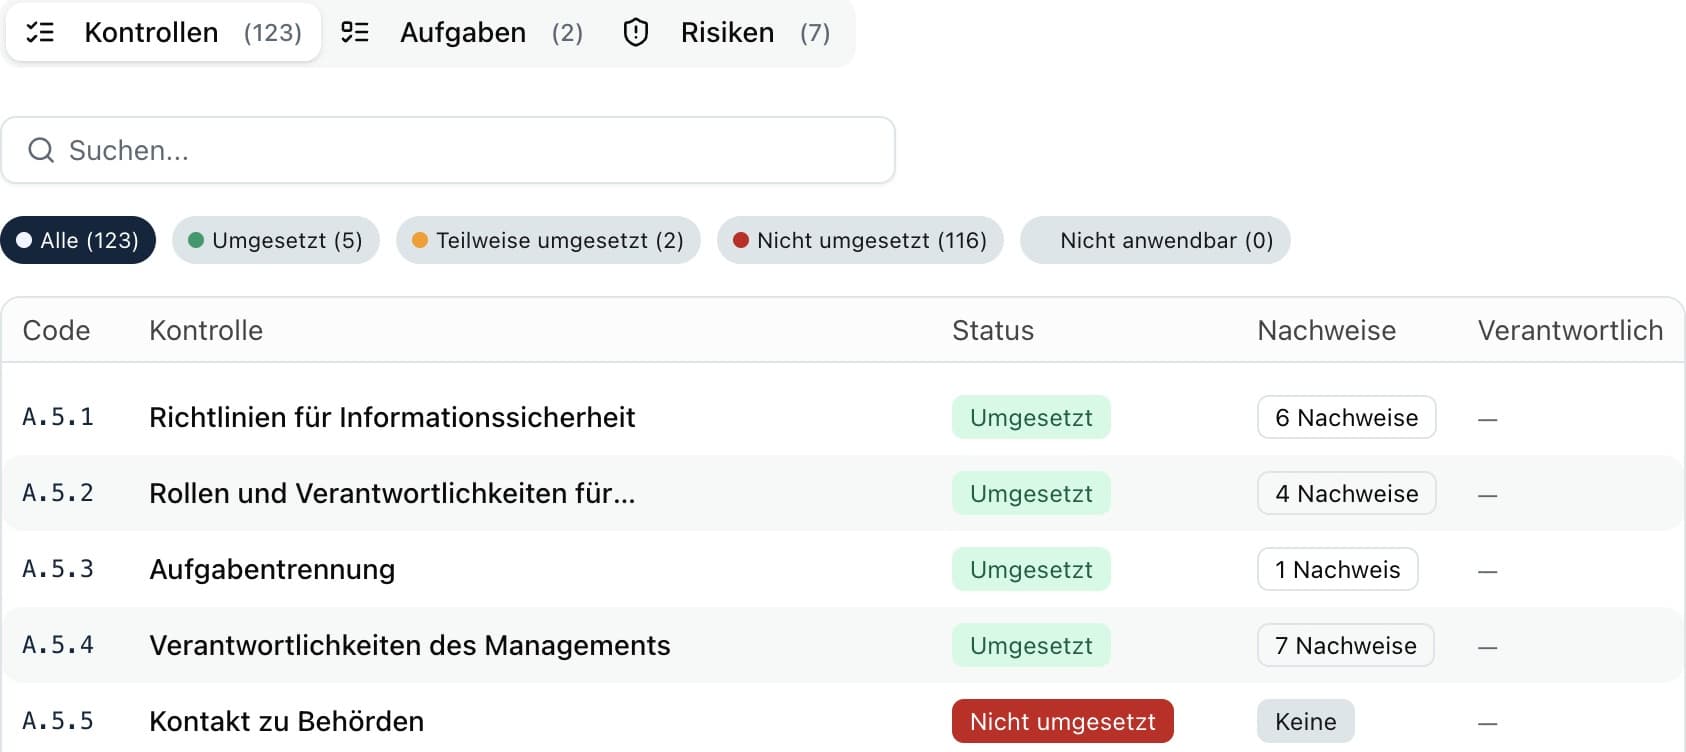
Risiken erkennen
Zuständigkeit klären
Maßnahmen umsetzen
Nachweise prüfen

„Vorher wusste ich oft nicht, wohin mit den Nachweisen. Jetzt heißt es: Immer her damit, ich finde sofort den richtigen Platz!“
Teams, die mit Kopexa arbeiten






Offene Arbeit klären. Nachweise griffbereit halten.
Dein Team weiß, was offen ist und wer als Nächstes übernimmt.
Kundenfragen fundiert beantworten
Finde den passenden Nachweis direkt an der Anforderung. So kannst du Auskunft geben, ohne jede Antwort neu zusammenzusuchen.
Mit neuen Anforderungen mitwachsen
Ein neuer Kunde verlangt einen weiteren Standard? Verwende vorhandene Risiken und Nachweise weiter, statt von vorn anzufangen.
Mehr bewegen mit deinem Team
Klare Zuständigkeiten, Automatisierung und KI helfen dir, offene Arbeit voranzubringen. Dein Team entscheidet und setzt um.
Passt in deine bestehende Arbeitswelt
Deine KI. Deine Werkzeuge. Kopexa als GRC-Fundament.
ChatGPT, Claude oder Langdock: Deine KI greift über MCP auf Risiken, Aufgaben und Nachweise in Kopexa zu. Du arbeitest in deiner vertrauten Umgebung – mit deinen Berechtigungen.
 ChatGPT
 Claude
 Gemini CLILangdockMCP
Offene Maßnahmen aus deinem Kopexa-Space:
1. Zugriffsrechte prüfen
Verantwortlich: IT-Team · Status: Offen
2. Sicherheitsrichtlinie aktualisieren
Verantwortlich: ISMS-Team · Status: Offen
Soll ich dir die zugehörigen Aufgaben zeigen?
Bring deine offene ISMS-Arbeit voran.
Prüfe in einer persönlichen Demo, wie du Aufgaben, Verantwortliche und Nachweise zusammenbringst. Anhand der Anforderungen, die dein Team heute beschäftigen.
Persönliche Demo anfragenLieber selbst ausprobieren? 14 Tage testen – Preise und Details