Grundlagen
ISO 27001 vs. TISAX: Unterschiede, Anforderungen und Kosten
ISO 27001 oder TISAX? Unterschiede, Assessment Level und Kosten verständlich erklärt. So nutzt du dein vorhandenes ISMS und planst die nächsten Schritte.
Kurz erklärt: ISO 27001 oder TISAX?
Ein Kunde verlangt TISAX? Dann ersetzt ein ISO-27001-Zertifikat diese Anforderung nicht automatisch. Hast du bereits ein ISMS, kannst du darauf aufbauen. Welche Arbeit noch fehlt, hängt vom geforderten Prüfziel und dem passenden Geltungsbereich ab.
- ISO 27001 ist ein branchenübergreifender Standard für ein Informationssicherheitsmanagementsystem (ISMS).
- TISAX dient der Bewertung und dem Austausch von Ergebnissen zur Informationssicherheit im Automotive-Umfeld.
- Beides gefragt? Plane die gemeinsame Sicherheitsarbeit zusammen und prüfe die jeweiligen Anforderungen getrennt.
Stand: 13. Oktober 2026. Grundlage sind die offiziellen Informationen von ISO und ENX. Die Entscheidungshilfe und Praxisbeispiele sind unsere Einordnung.
ISO 27001 vs. TISAX: die Unterschiede im Überblick
Bei der Frage „ISO 27001 vs. TISAX“ geht es zunächst darum, welchen Nachweis dein Kunde benötigt. Ein Zertifikat und ein TISAX-Ergebnis sind unterschiedliche Ergebnisse.
| Frage | ISO 27001 | TISAX |
|---|---|---|
| Wofür? | ISMS über Branchengrenzen hinweg | Bewertung und Ergebnisaustausch im Automotive-Umfeld |
| Grundlage | ISO/IEC 27001 | ISA-Anforderungskatalog und TISAX-Verfahren |
| Ergebnis | Zertifikat nach erfolgreicher Zertifizierung | Assessment-Ergebnis mit entsprechenden Labels |
| Zentrale Vorabfrage | Welcher ISMS-Geltungsbereich soll zertifiziert werden? | Welche Prüfziele, Standorte und Labels fordert der Partner? |
ISO beschreibt den branchenübergreifenden Ansatz auf der offiziellen ISO-27001-Seite. ENX erläutert den ISA-Katalog als Grundlage der TISAX-Assessments.
Für den Einstieg findest du bei uns den ISO-27001-Katalog und den ISMS-Leitfaden.
Wann brauchst du ISO 27001, TISAX oder beides?
Die folgenden Situationen sind Beispiele, keine pauschale Empfehlung für jede Branche.
Ein neuer Automotive-Kunde fordert TISAX
Lass dir zuerst das geforderte Label, den betroffenen Auftrag und die Frist bestätigen. Kläre, welche Standorte und Leistungen dazugehören. „Wir brauchen TISAX“ ist noch kein vollständiger Projektauftrag.
Ist TISAX Pflicht für Automobilzulieferer? Es ist keine allgemeine gesetzliche Pflicht für jeden Zulieferer. Ein Geschäftspartner kann es aber zur Bedingung für die Zusammenarbeit machen. ENX beschreibt solche Anforderungen in seinen TISAX-FAQ.
Du hast bereits ISO 27001 und brauchst zusätzlich TISAX
Starte mit dem bestehenden System. Prüfe, ob der zertifizierte Bereich die relevanten Leistungen und Standorte abdeckt. Vergleiche danach die vorhandene Umsetzung mit den geforderten ISA-Anforderungen. Diese Gap-Analyse zeigt, was sich weiterverwenden lässt und wo noch Arbeit nötig ist.
Du betreust Kunden aus mehreren Branchen
Halte die Anforderungen pro Kunde fest. Ein Automotive-Auftrag kann TISAX erfordern, während ein anderer Kunde ein ISO-27001-Zertifikat verlangt. Entscheide anhand dieser Nachfrage, deiner Risiken und deiner Ressourcen. Baue keine zweite Organisation nur für einen zweiten Nachweis auf.
Den Zertifizierungsweg erläutert unser Artikel ISO 27001 einfach erklärt.
TISAX-Anforderungen und Assessment Level richtig einordnen
Das Assessment Level beschreibt die Prüfmethode, nicht die Projektlaufzeit. AL2 prüft die Plausibilität der Selbsteinschätzung mit Nachweisen und einem Interview. AL3 prüft die Erfüllung umfassender und beinhaltet Vor-Ort-Aktivitäten. AL1-Ergebnisse werden nicht im TISAX-Austausch verwendet. Quelle: ENX-Teilnehmerhandbuch.
Frage deinen Partner deshalb nach dem konkreten Prüfziel statt nur nach „Level 3“. Prüfe für dein Projekt außerdem:
- Welche Informationen verarbeitest du für den Kunden?
- Welche Standorte, Teams und Dienstleister sind beteiligt?
- Sind besondere Anforderungen, etwa an Prototypen, relevant?
- Wer liefert Nachweise, schließt Lücken und hält Termine nach?
Plane den Weg vom Ist-Stand bis zur Prüfung. Ein höheres Assessment Level bedeutet nicht automatisch eine mehrjährige Einführung. Ebenso ist eine kurze Vorbereitung kein Beleg für eine belastbare Umsetzung.
ISO-27001- und TISAX-Kosten realistisch planen
Eine belastbare Kostenschätzung beginnt mit deinem Geltungsbereich und den offenen Lücken. Eine pauschale Preisspanne ohne diese Angaben hilft dir bei der Budgetentscheidung kaum weiter.
| Kostenblock | Was du für dein Angebot klären solltest |
|---|---|
| Interne Arbeit | Zuständigkeiten, verfügbare Stunden, Standorte und bestehende Nachweise |
| Umsetzung | Fehlende Prozesse, technische Maßnahmen und Schulungen |
| Externe Unterstützung | Welche Aufgaben erledigst du selbst, wo brauchst du Beratung? |
| Zertifizierung oder Assessment | Umfang, Prüfmethode und mögliche Nachprüfungen |
| Plattform und laufender Betrieb | Lizenz, Einführung, Reviews und Pflege der Nachweise |
Bei den Kosten einer TISAX-Zertifizierung – genauer: eines TISAX-Assessments – solltest du Registrierung und Assessment getrennt betrachten. ENX berechnet Registrierungsgebühren anhand der in Scopes genutzten Standorte; das Assessment wird vom Prüfdienstleister angeboten. Quelle: ENX-FAQ zu Registrierung und Gebühren.
Für TISAX-Kosten und Ablauf findest du eine eigene Planungshilfe. Hole vergleichbare Angebote mit demselben Umfang ein. Beim Vergleich von ISO-27001-Kosten und TISAX-Kosten gehört auch der interne Aufwand ins Budget.
Wie lange dauert die Einführung?
Erstelle einen Plan aus offenen Maßnahmen, Verantwortlichen und verfügbaren Kapazitäten. Eine vorhandene Richtlinie ist ein Anfang; gelebte Abläufe und belastbare Nachweise brauchen ebenfalls Zeit. Vereinbare einen Prüftermin erst auf dieser Grundlage.
Gemeinsame Arbeit nutzen: ein konkretes Beispiel
Beispiel: Ein externer IT-Dienstleister hat Fernzugriff auf ein System mit Kundendaten. Das Team muss wissen, wer Zugriff hat, warum er nötig ist und wann er endet.
So kannst du die Arbeit zusammenhalten:
- Zusammenhang erfassen: Dienstleister, betroffenes Asset und Geschäftsprozess benennen.
- Risiko bewerten: Was passiert bei missbrauchtem Zugriff oder einem Ausfall?
- Maßnahme umsetzen: Verantwortlichen festlegen, Rechte begrenzen und den Review terminieren.
- Nachweis prüfen: Freigabe und überprüfte Berechtigungen dokumentieren.
- Anforderungen zuordnen: Prüfen, welche konkreten ISO-27001- und ISA-Anforderungen dadurch abgedeckt sind und was zusätzlich fehlt.
Die Zuordnung ist eine fachliche Prüfung. Ein ähnliches Thema bedeutet noch keine identische Anforderung. Auch derselbe Nachweis kann für einen anderen Umfang oder eine andere Prüftiefe unzureichend sein.
Das ist der GRC-Zusammenhang: Kundenanforderungen, Risiken, Lieferanten und Aufgaben gehören zur selben Arbeit. Informationssicherheit lässt sich nicht allein durch zwei gepflegte Checklisten erreichen.
Den Überblick behalten, wenn weitere Anforderungen dazukommen
Mit Kopexa kannst du mehrere Programme steuern und die Arbeit mit Risiken, Aufgaben und Nachweisen verbinden. Du siehst, wer eine offene Maßnahme übernimmt und welcher Beleg noch fehlt. Die fachliche Bewertung und die externe Prüfung bleiben notwendig.
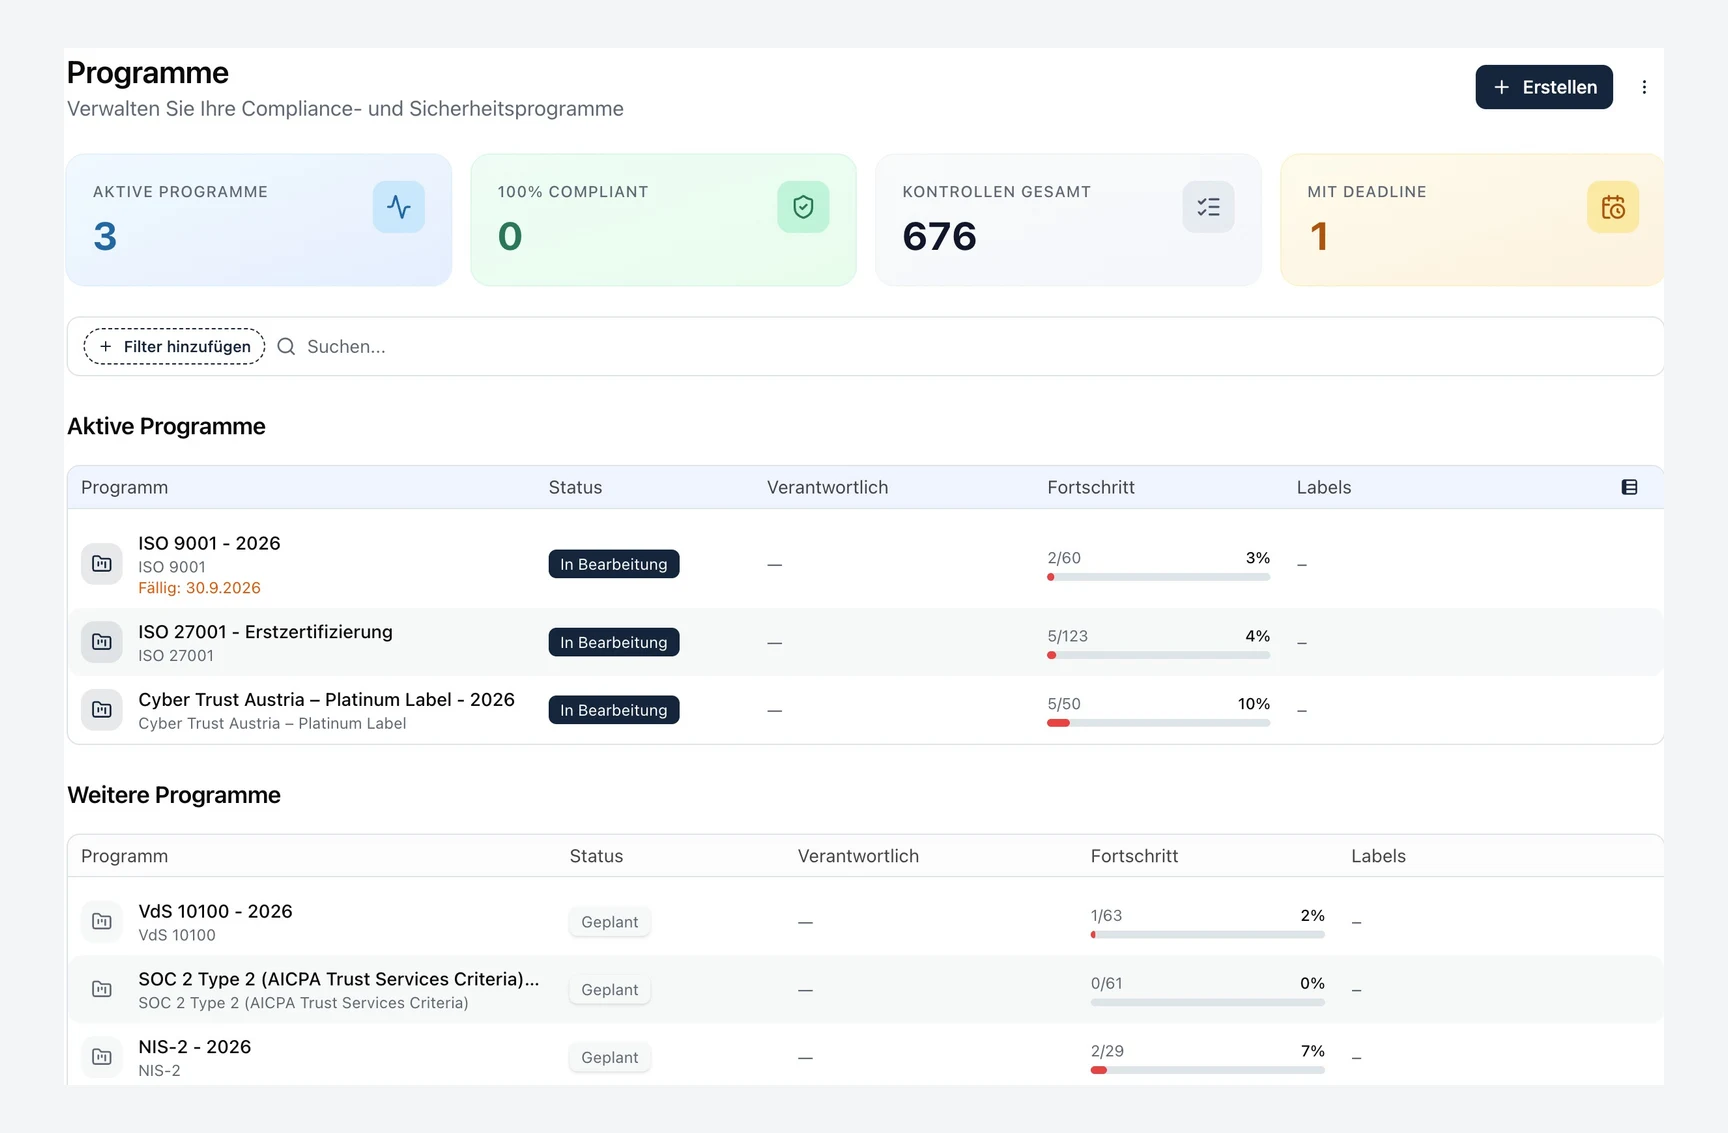
Die Produktansicht zeigt mehrere Programme mit Beispieldaten. Die angezeigten Fortschritte sind keine Audit-Ergebnisse.
Ein vorhandenes ISMS ist dabei eine Grundlage. Entscheidend ist, seine Inhalte nutzbar zu übernehmen, Lücken sichtbar zu machen und die nächste Aufgabe klar zuzuweisen. Dafür bietet unsere ISMS-Software einen Einstieg in die umfassendere GRC-Plattform.
Nutzen und ROI nachvollziehbar bewerten
Miss zum Beispiel die Zeit für Nachweissuche, überfällige Maßnahmen und Rückfragen vor einer Prüfung. Vergleiche denselben Umfang vor und nach der Einführung. Berücksichtige Lizenz, Einführung und laufende Pflege. Daraus lässt sich eine nachvollziehbare Bewertung ableiten; eine allgemeine ROI-Garantie nicht.
Behandle vermiedene Schäden durch Cybersecurity als Szenario mit Annahmen, nicht als bereits realisierte Einsparung. Prüfe außerdem bei neuen Kunden, Standorten oder Katalogversionen, ob dein bisheriger Umfang noch passt.
Dein nächster Schritt
Schreibe vor der Entscheidung drei Dinge auf: geforderter Nachweis, betroffener Umfang und größte offene Lücke. Damit kannst du Angebote vergleichen und das Projekt sinnvoll priorisieren.
Du willst sehen, wie du ISO 27001 und TISAX mit deiner bestehenden Arbeit verbindest? Sieh dir Kopexa in einer Demo an. Bring deine Ausgangslage mit: vorhandenes ISMS, neuer Kundenauftrag oder mehrere Programme.
Kurz beantwortet
Häufige Fragen
Noch eine Frage offen? Hier findest du die Antworten zum Nachlesen.
Was kostet eine ISO-27001-Zertifizierung?
Das hängt vom Geltungsbereich, den Standorten und dem Stand deines ISMS ab. Plane interne Arbeit, Umsetzung, externe Unterstützung und Zertifizierung getrennt. Vergleiche Angebote für denselben Umfang und berücksichtige den laufenden Betrieb.
Ist TISAX Pflicht für Automobilzulieferer?
Nicht als allgemeine gesetzliche Pflicht für jeden Zulieferer. Ein Kunde kann TISAX jedoch zur Voraussetzung für die Zusammenarbeit machen. Kläre das geforderte Label, den Umfang und die Frist mit deinem Geschäftspartner.
Welchen ROI bringt ISO 27001?
Es gibt keine allgemeine ROI-Garantie. Vergleiche zum Beispiel den Aufwand für Nachweissuche und Prüfungsvorbereitung vor und nach der Einführung. Stelle den gemessenen Nutzen den vollständigen Kosten gegenüber. Vermiedene Schäden sind Szenarien mit Annahmen.
Wie lange dauert die Implementierung von ISO 27001 im Vergleich zu TISAX?
Eine pauschale Dauer ist nicht verlässlich. Ausschlaggebend sind vorhandene Abläufe, offene Lücken, Umfang und verfügbare Kapazitäten. Das TISAX Assessment Level beschreibt die Prüfmethode und ist keine Zeitangabe für die Einführung.
Können Unternehmen von der Kombination beider Standards profitieren?
Ja, wenn sie gemeinsame Sicherheitsarbeit nutzen und die Anforderungen jeweils fachlich prüfen. Risiken, Zuständigkeiten und Nachweise können zusammengeführt werden. Ob ein Nachweis ausreicht, hängt vom Umfang und von der konkreten Anforderung ab; eine feste Einsparquote lässt sich daraus nicht ableiten.
Welcher Standard ist für Nicht-Automotive-Unternehmen besser geeignet?
ISO 27001 ist branchenübergreifend angelegt. Entscheidend sind aber deine Kundenanforderungen: Auch ein IT-Dienstleister außerhalb der klassischen Fahrzeugproduktion kann für einen Automotive-Auftrag TISAX benötigen.
Ersetzt ein ISO-27001-Zertifikat ein TISAX-Assessment?
Nein, nicht automatisch. Prüfe die Kundenanforderung und vergleiche dein bestehendes ISMS mit den relevanten ISA-Kriterien. Ein vorhandenes Zertifikat ist eine Grundlage, aber kein Ersatz für das geforderte TISAX-Ergebnis.
Ist TISAX eine Zertifizierung?
Der Begriff TISAX-Zertifizierung wird häufig verwendet. Formal handelt es sich um ein Assessment mit Ergebnis und entsprechenden Labels im TISAX-Verfahren. Unterscheide diesen Nachweis von einer ISO-27001-Zertifizierung.
Quellen
- ISO: ISO/IEC 27001:2022 [Abgerufen am ]
- ENX: ISA [Abgerufen am ]
- ENX: TISAX FAQs [Abgerufen am ]
- ENX: TISAX Participant Handbook [Abgerufen am ]