Sicherheit verstehen. Besser entscheiden.
Nachrichten, Einordnung und Praxiswissen zu Informationssicherheit, Datenschutz und Compliance.
Nachrichten im FokusDatenschutz & Technik
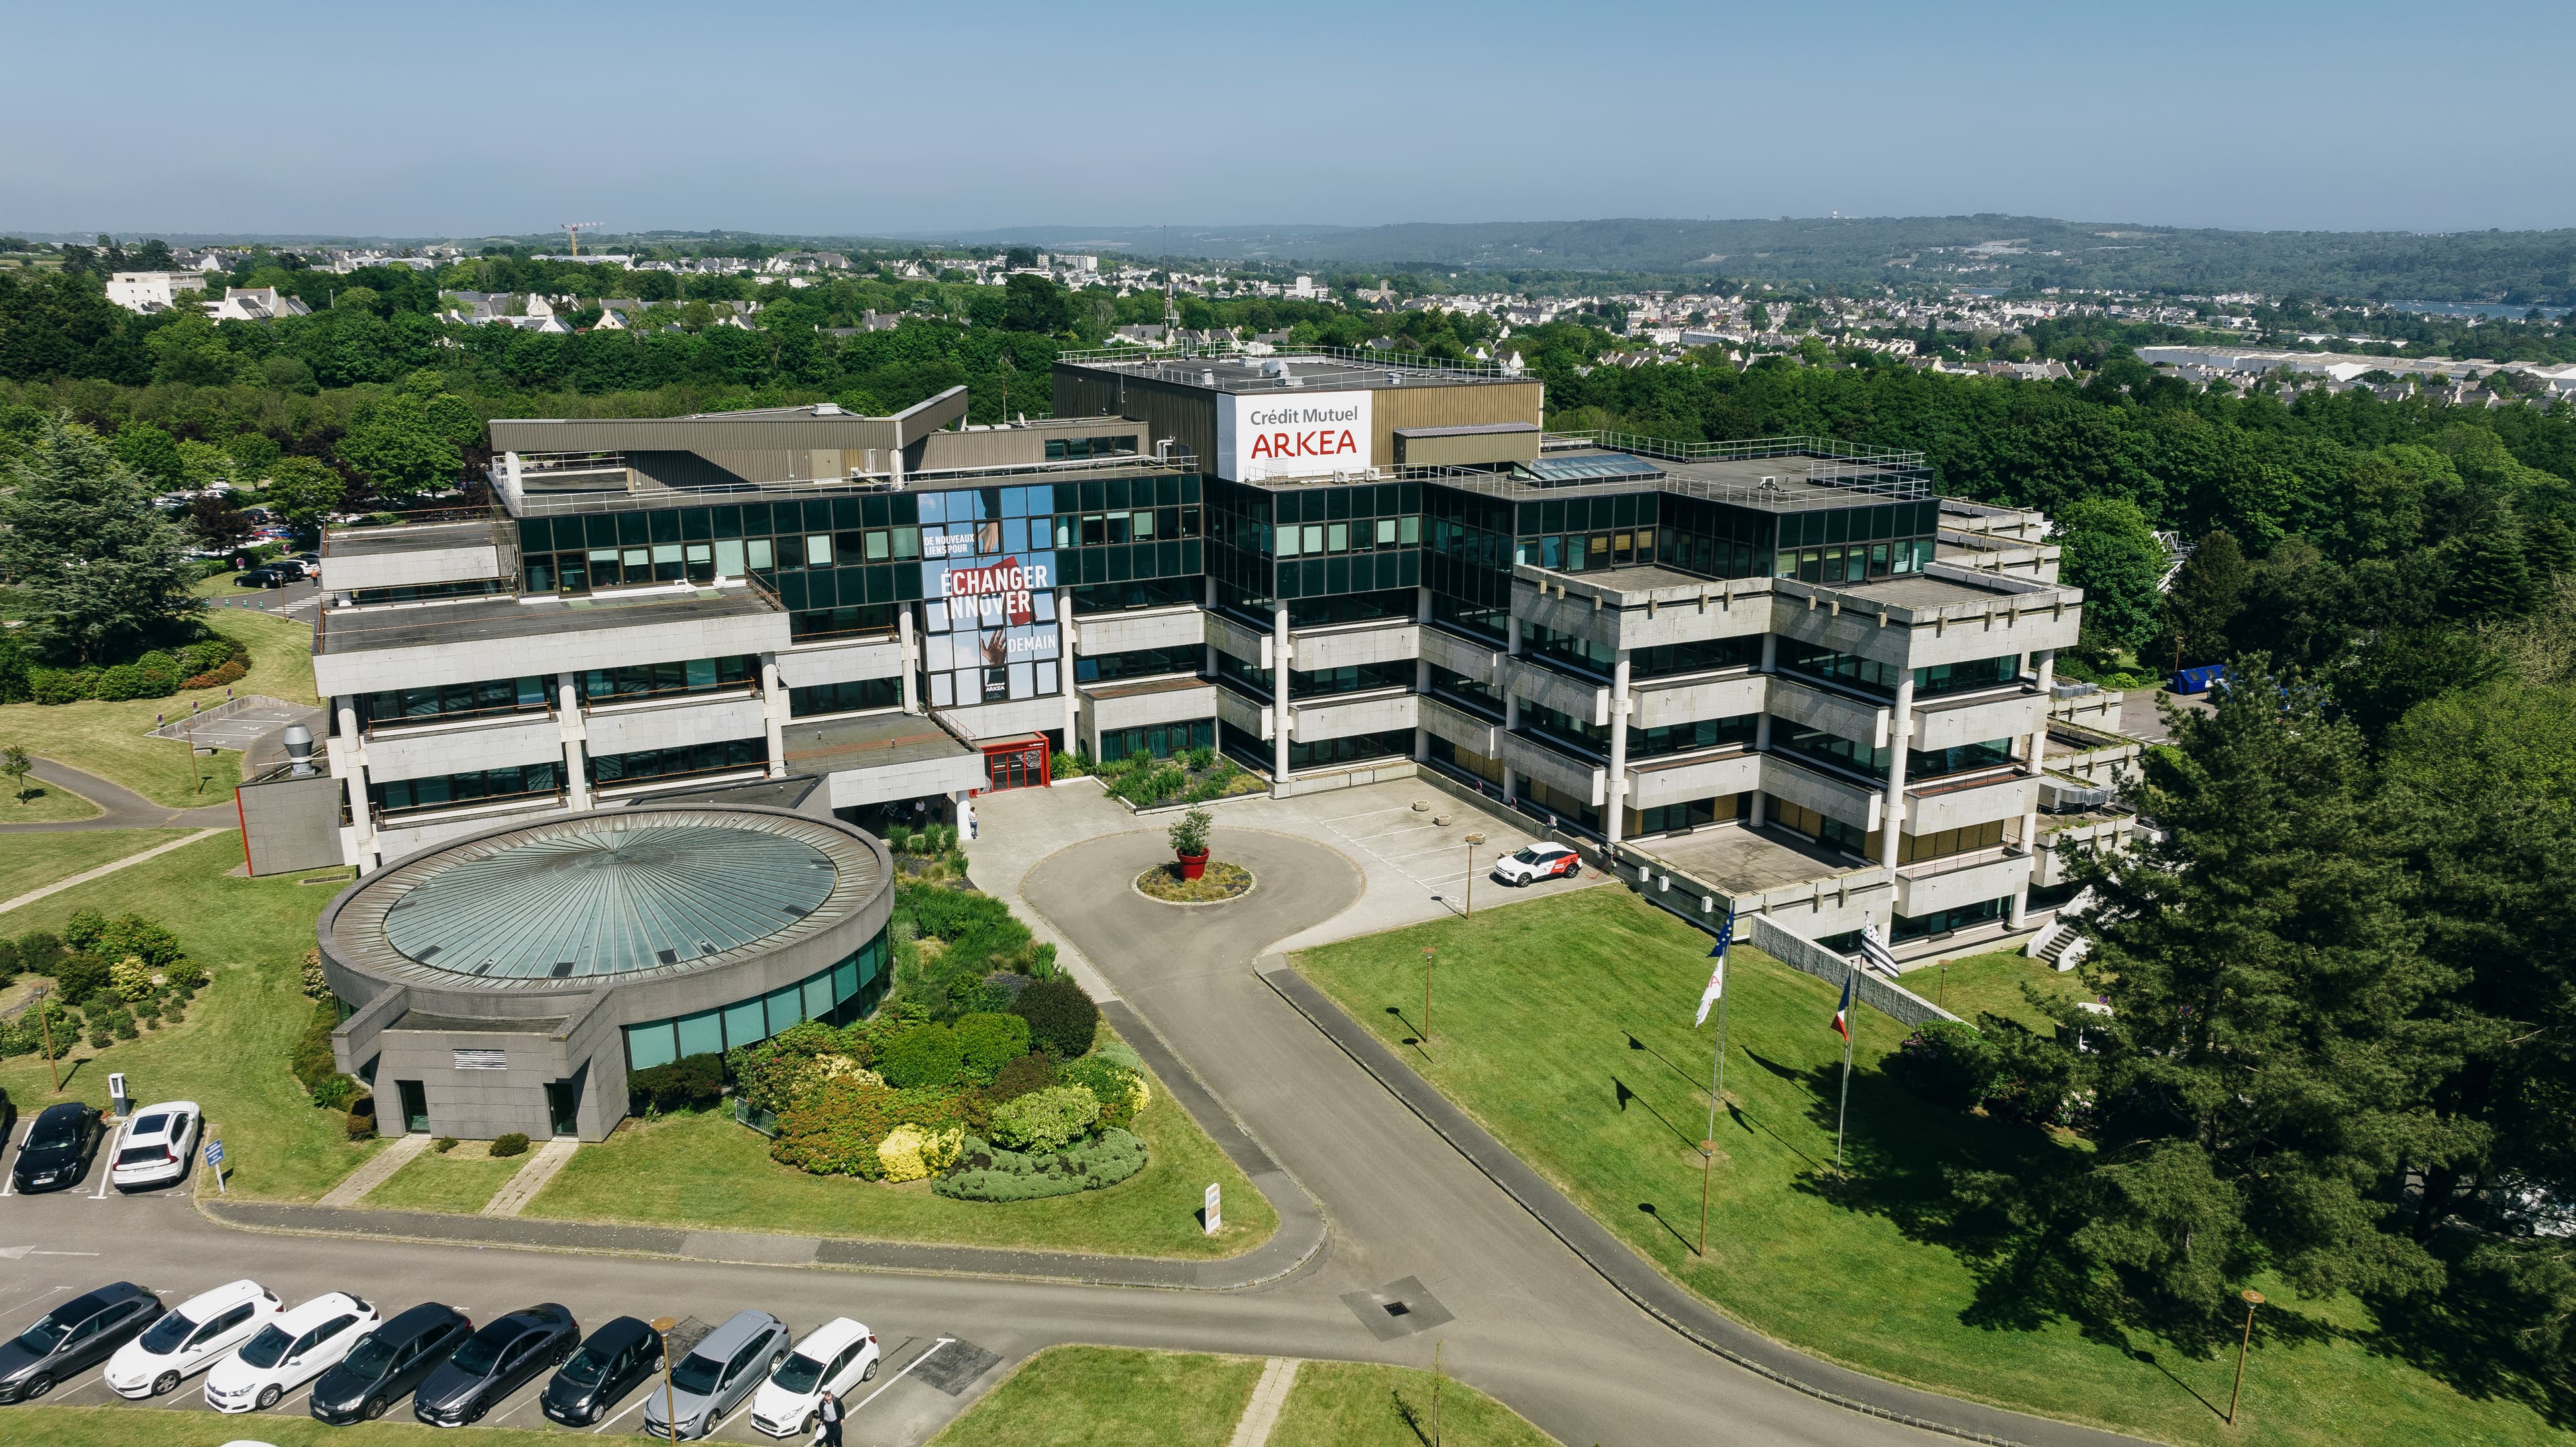
Crédit Mutuel Arkéa: Cyberangriff über Dienstleister
Die Bank bestätigt betrügerische Überweisungen nach einem Angriff über einen Dienstleister. Was bekannt ist und warum der endgültige Verlust noch offen ist.
3 Min. Lesezeit
Weitere Nachrichten
AlleCyberangriffe auf Kanzleien: Wenn Vertrauen den Zugang öffnet
4 Min. Lesezeit
VMware ESX: CVSS 2,7 und trotzdem bekannte Ausnutzung
4 Min. Lesezeit
Searchjacked: Wenn Browser-Erweiterungen Suchanfragen umleiten
3 Min. Lesezeit
Woran arbeitest du gerade?
Wissen anwenden
Guides für die Praxis
ISMS für Telekommunikationsunternehmen: Netze, Dienste und Verantwortung verbinden
Telekommunikations-ISMS aufbauen: sektorspezifische Regeln, zentrale Netzdienste, Abhängigkeiten und Wiederanlauf nachvollziehbar verbinden.
 Julian Köhn·
ISO 27001 für Cloud- und Hosting-Anbieter: den Service nachvollziehbar absichern
ISMS für Cloud- und Hosting-Anbieter: Verantwortungsgrenzen, gemeinsame Infrastruktur und Wiederherstellung anhand eines konkreten Services prüfen.
Julian Köhn·
DORA für Zahlungsdienstleister: vom Zahlungsprozess zum belastbaren Nachweis
DORA für Zahlungsdienstleister praktisch strukturieren: Zulassungsstatus, IKT-Abhängigkeiten, Dienstleisterdaten und Wiederanlauf gemeinsam prüfen.
Julian Köhn·
Risikomanagement für Behörden: Entscheidungen für verlässliche Leistungen
Behördliches Risikomanagement praktisch aufbauen: Verwaltungsleistungen, Schutzbedarf, Dienstleister und Entscheidungsbefugnisse miteinander verbinden.
Julian Köhn·NIS2 für Energieversorger: Pflichten und Betriebsabhängigkeiten sauber trennen
Energieversorger brauchen eine sektorspezifische NIS2-Einordnung. So verbindet ihr Zuständigkeiten, IT/OT-Abhängigkeiten und belastbare Wiederanlaufmaßnahmen.
Julian Köhn·NIS2 für Maschinenbauunternehmen: Produktion und IT gemeinsam betrachten
NIS2 im Maschinenbau einordnen: Tätigkeit, Unternehmensgröße, Fernwartung und Produktionsabhängigkeiten prüfen. Mit einem konkreten Wiederanlauftest.
Julian Köhn·Perspektiven aus der Praxis
Meinung & Einordnung
Grundlagen, die weiterhelfen
Was ist ein ISMS? Definition, Beispiele und Aufbau-Leitfaden
Was ein ISMS ist, welche Dokumente dazugehören und wie du es aufbaust: verständliche Definition, drei Beispiele und ein konkreter Ablauf.
Aktualisiert 10 Min. Lesezeit
Was ist OSCAL? Der Deep-Dive zu Compliance as Code und BSI Grundschutz++
Was ist OSCAL? Verstehe den Datenstandard, seine drei Ebenen und den Zusammenhang mit BSI Grundschutz++, Nachweisen und Compliance as Code.
Aktualisiert 10 Min. Lesezeit
ISO 27001 und Datenschutz: DSGVO, TOMs und Nachweise
Reicht ISO 27001 für den Datenschutz? DSGVO-Schnittstellen, TOMs nach Art. 32 und acht praktische Schritte mit Nachweisen, Rollen und Beispiel.
Aktualisiert 8 Min. Lesezeit
Die Artikelserie
Nachweise, die im Alltag tragen
Schritt für Schritt vertiefen – alle veröffentlichten Teile in der richtigen Reihenfolge.
Die Artikelserie
Dein ISMS umziehen
Schritt für Schritt vertiefen – alle veröffentlichten Teile in der richtigen Reihenfolge.
Die passende Antwort war noch nicht dabei?
132 Artikel zu Informationssicherheit, Compliance und Datenschutz.