Automotive Compliance: Transformation meistern
Automotive Compliance verständlich umsetzen: TISAX, ISO 26262, ISO 21434, ESG und Rückverfolgbarkeit in der Automobilindustrie mit gemeinsamen Maßnahmen steuern.
Executive Summary
Automotive Compliance bedeutet, gesetzliche, normative und vertragliche Anforderungen in der Automobilindustrie nachvollziehbar zu erfüllen. Dazu gehören Informationssicherheit, funktionale Sicherheit, Fahrzeug-Cybersecurity, Qualität, ESG und Anforderungen an die Lieferkette. Welche davon gelten, hängt von deinem Produkt, deiner Leistung, deinem Markt und deinen Kunden ab.
Der praktische Auslöser ist oft viel kleiner als eine neue Verordnung: Ein Kunde schickt einen Sicherheitsfragebogen. Ein OEM fordert ein TISAX-Label. Ein Entwicklungspartner möchte wissen, wie ihr seine Daten schützt. Dein Team soll liefern – und gleichzeitig belegen, dass die Anforderungen umgesetzt sind.
Die drei wichtigsten Entscheidungen:
- Kläre, welche Vorgaben dein Unternehmen tatsächlich betreffen.
- Verbinde überlappende Anforderungen mit gemeinsamen Maßnahmen, statt für jede Norm neue Listen zu pflegen.
- Halte Zuständigkeiten, Umsetzungsstand und Nachweise zusammen. So bleibt die Antwort auch bei einer Kundenprüfung verfügbar.
Regulatorische Landschaft und Komplexitätsdimensionen
Bevor du Maßnahmen planst, kläre die Rolle deines Unternehmens in der Wertschöpfungskette.
Compliance Automobilindustrie: Welche Anforderungen betreffen wen?
Nicht jeder Zulieferer entwickelt sicherheitskritische Fahrzeugelektronik. Auch Softwareanbieter, Prüftechnik-Unternehmen und kleine Komponentenhersteller gehören zur Automotive-Lieferkette. Für sie unterscheiden sich die Pflichten erheblich.
| Bereich | Typischer Anlass | Worum es geht |
|---|---|---|
| TISAX / VDA ISA | Der Kunde verlangt einen Informationssicherheitsnachweis | Schutz vertraulicher Informationen, gegebenenfalls Prototypen und personenbezogener Daten |
| ISO 27001 / ISMS | Sicherheitsmanagement im Unternehmen | Risiken, Maßnahmen, Verantwortliche und laufende Verbesserung |
| ISO 26262 | Sicherheitsbezogene E/E-Systeme im Fahrzeug | Funktionale Sicherheit im Entwicklungslebenszyklus |
| ISO/SAE 21434 | Cybersecurity von Fahrzeug-E/E-Systemen | Cybersecurity Engineering und Risikomanagement |
| Automotive SPICE / ASPICE | Kundenanforderung an Entwicklungsprozesse | Prozessbewertung und nachvollziehbare Entwicklung |
| ESG / Supply Chain Due Diligence | Gesetzliche Betroffenheit oder Kundenanfragen | Nachhaltigkeitsinformationen und Sorgfaltspflichten in der Lieferkette |
Ein kundenseitiger Nachweiswunsch ist nicht automatisch eine eigene gesetzliche Berichtspflicht. Diese Unterscheidung verhindert, dass dein Team mehr Umfang aufbaut, als der konkrete Auftrag verlangt.
Quantifizierung der regulatorischen Expansion
Statt einer pauschalen Zahl neuer Vorschriften brauchst du eine belastbare Anforderungsliste: Quelle, Fassung, Geltungsbereich, verantwortliche Rolle und benötigter Nachweis. Prüfe bei Änderungen, welche bestehenden Maßnahmen betroffen sind.
Das gilt besonders für ESG: Die EU hat CSRD und CSDDD 2026 erneut vereinfacht. Prüfe deshalb den aktuellen Anwendungsbereich, bevor du ältere Schwellenwerte oder Zeitpläne übernimmst. Eine Kundenanfrage kann trotzdem zusätzliche Informationen verlangen. Quelle: Rat der EU.
Sektorspezifische Compliance-Herausforderungen
Bei einem Fertiger stehen oft Verfügbarkeit, Zeichnungen und Wartungszugänge im Vordergrund. Bei einem Softwarezulieferer sind es beispielsweise Quellcode, Entwicklungsumgebungen und externe Entwickler. Prüftechnik-Unternehmen müssen unter anderem Messdaten und kundenspezifische Testaufbauten schützen.
Ordne Anforderungen deshalb dem jeweiligen Geschäftsprozess zu. So wird aus „Wir müssen compliant sein“ eine konkrete Entscheidung: Welche Information, welcher Prozess oder welches Produkt braucht welchen Schutz?
Empirische Analyse der Compliance-Kosten
Die wirtschaftliche Frage lautet: Was kostet fehlende Umsetzung – und was kostet unnötige Doppelarbeit? Beides gehört in deine Planung. Ein gemeinsames System soll Sicherheitsarbeit erleichtern und Raum für Kundenprojekte schaffen.
Quantifizierung der Non-Compliance-Risiken
Non-Compliance kann Nacharbeit, verzögerte Freigaben, verlorene Aufträge oder Haftungsfragen auslösen. Bei sicherheitskritischen Produkten kommen mögliche Schäden durch Fehlfunktionen hinzu. Diese Folgen hängen vom Einzelfall ab; ein großer Rückruf ist keine brauchbare Pauschalkalkulation für einen kleinen Zulieferer.
Nutze für Risikoanalysen in der Automobilbranche konkrete Szenarien: Was passiert, wenn ein Prüfstand ausfällt, Entwicklungsdaten offengelegt werden oder ein geforderter Nachweis fehlt? Bewerte Folgen und Gegenmaßnahmen gemeinsam mit den Verantwortlichen. Der Einstieg in die Risikoanalyse erklärt die Methode.
Implementierungskosten und ROI-Analysen
Trenne externe Prüfung, Beratung, Software und internen Aufwand. Die Einführung hängt davon ab, was bereits umgesetzt ist und wie viele Standorte, Prozesse und Anforderungen du einbeziehst.
Gerade beim internen Aufwand steckt der Hebel: Wie oft pflegt jemand dieselbe Maßnahme in Excel? Wie lange dauert die Suche nach einem Nachweis in SharePoint? Wie viel Zeit bindet die Vorbereitung wiederkehrender Kundenprüfungen? Diese Tätigkeiten lassen sich vor und nach der Umstellung vergleichen.
Supply Chain-Compliance: Herausforderungen und Lösungsansätze
Supply Chain Compliance betrifft mehr als den direkten Vertragspartner. Informationen, Materialien und Leistungen wandern durch mehrere Unternehmen. Für deine Steuerung müssen Herkunft, Verantwortlichkeit und offene Risiken nachvollziehbar bleiben.
Komplexität globaler Automotive Supply Chains
Ein Wartungspartner greift auf einen Prüfstand zu, ein Cloud-Dienst speichert Entwicklungsdaten und ein Unterlieferant fertigt ein kritisches Bauteil. Jeder Zusammenhang beantwortet eine andere Frage: Wer hat Zugriff? Was fällt bei einer Störung aus? Wer liefert den erforderlichen Beleg?
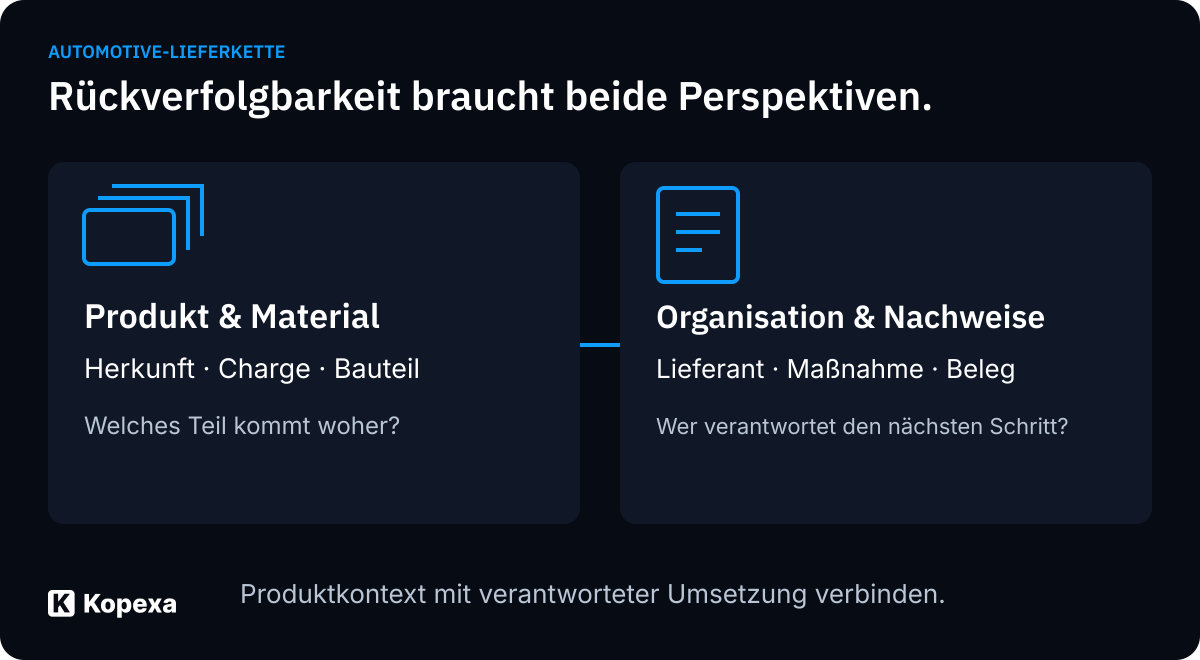
Für Rückverfolgbarkeit in der Automobilindustrie brauchst du deshalb zwei Perspektiven:
- Produkt und Material: Herkunft, Charge, Bauteil und Verarbeitungsschritte.
- Organisation und Nachweise: verantwortlicher Lieferant, geltende Anforderung, Bewertung, Maßnahme und aktueller Beleg.
Verknüpfe diese Perspektiven dort, wo es fachlich nötig ist. Ein Lieferantenregister allein ersetzt keine produktbezogene Chargenverfolgung.
ESG-Integration in Automotive Supply Chains
ESG Automotive Compliance verbindet Umwelt-, Sozial- und Governance-Fragen mit Beschaffung und Zusammenarbeit. Halte fest, welche Angaben aus einer gesetzlichen Pflicht stammen und welche ein Kunde vertraglich erwartet.
Beim Digital Product Passport für Batterien wird Rückverfolgbarkeit konkret: Ab dem 18. Februar 2027 ist der Batteriepass für die erfassten Batteriekategorien vorgesehen, darunter Elektrofahrzeugbatterien. Produktdaten müssen von den jeweils zuständigen Beteiligten bereitgestellt werden. Quelle: Europäische Kommission.
Technologische Lösungsansätze
Datenaustausch und Compliance-Steuerung ergänzen sich. Catena-X adressiert den unternehmensübergreifenden Datenaustausch in der Automotive-Wertschöpfungskette; IMDS ist im Umfeld von Materialdaten relevant. In deiner Compliance-Arbeit muss nachvollziehbar sein, wer die erforderlichen Informationen verantwortet und überprüft. Quelle: Catena-X.
Cofinity-X gehört zu den Kopexa-Kunden. Als Betreibergesellschaft im Catena-X-Ökosystem stellt das Unternehmen Infrastruktur, Zugang und einen Marktplatz für den Datenaustausch bereit. Automotive Compliance betrifft damit auch digitale Dienstleister, die Unternehmen entlang der Wertschöpfungskette verbinden. Mehr zu Cofinity-X und Catena-X.
Kopexa bildet Lieferanten, Bewertungen, Maßnahmen und Nachweise im gemeinsamen Arbeitskontext ab. Verknüpfte Unterlieferanten machen die Lieferantenkette sichtbar. Produkt-, Material- und Chargendaten bleiben Aufgabe der dafür eingesetzten Fachsysteme.
Digitale Transformation der Automotive Compliance
Digitalisierung hilft dort, wo sie einen konkreten Arbeitsschritt vereinfacht: eine Aufgabe zuweisen, einen Beleg direkt ablegen oder eine neue Kundenanforderung mit vorhandenen Maßnahmen verbinden. Eine zusätzliche Dateiablage allein löst diese Aufgaben nicht.
KI-gestützte Compliance-Systeme
KI kann beim Strukturieren von Anforderungen und bei der Arbeit mit vorhandenen Daten unterstützen. Entscheidend bleibt der fachliche Kontext: Welche Quelle gilt? Welche Maßnahme passt? Wer prüft das Ergebnis?
Beginne mit verlässlichen Vorgaben und Zuständigkeiten. Automatisiere anschließend wiederkehrende Arbeit. So unterstützt KI die Umsetzung, statt unübersichtliche Dokumente schneller zu vervielfachen.
Integrierte Management-Systeme
Eine Vorgabe beschreibt, was erfüllt sein muss. Eine Maßnahme beschreibt, was dein Team dafür umsetzt. Diese Trennung ist die Grundlage für weniger Doppelarbeit.
Kopexa ist dynamisch aufgebaut: Anwender können eigene Frameworks und Normen erstellen oder hochladen. Vorgaben aus TISAX, ISO 27001, ISO 26262, ISO/SAE 21434, ESG oder einem kundenspezifischen Katalog lassen sich mit Maßnahmen verbinden.
Beispiel: Eine regelmäßige Überprüfung von Zugriffsrechten kann mehrere passende Anforderungen bedienen. Dein Team bearbeitet die Maßnahme einmal. Wird sie abgeschlossen, berücksichtigt Kopexa den Umsetzungsstand bei den verknüpften Vorgaben automatisch. Zusätzliche Anforderungen eines Standards bleiben eigenständig bearbeitbar.
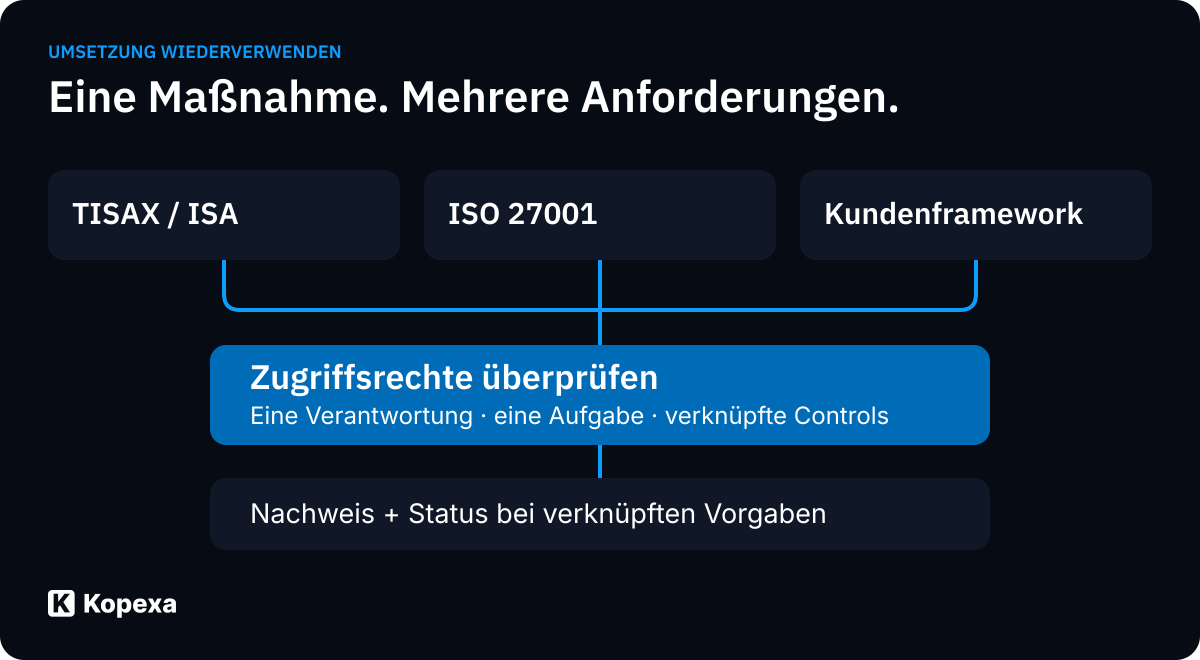
Das ist der Unterschied zwischen einer Automotive Compliance Software und parallelen Tabellen: Nicht nur die Dokumente, sondern auch ihre Zusammenhänge bleiben nutzbar.
Branchenspezifische Standards und ihre Integration
Auch Automotive SPICE (ASPICE) gehört je nach Entwicklungsauftrag in die Anforderungsliste. Das Prozessbewertungsmodell betrachtet die Entwicklungsprozesse; es beantwortet andere Fragen als ein TISAX-Assessment. Quelle: VDA QMC.
Die folgenden Standards adressieren unterschiedliche Aufgaben. Gemeinsame organisatorische Maßnahmen können sich überschneiden; die jeweiligen fachlichen Anforderungen bleiben erhalten.
ISO 26262: Functional Safety als Grundlage
ISO 26262 behandelt die funktionale Sicherheit sicherheitsbezogener elektrischer und elektronischer Systeme in Straßenfahrzeugen. Für betroffene Entwicklungsleistungen geht es um einen geeigneten Sicherheitslebenszyklus und die zugehörigen Nachweise. Quelle: ISO.
Du kannst die für deine Organisation relevanten Vorgaben und Maßnahmen in Kopexa abbilden und ihre Umsetzung steuern. Fachliche Entwicklungs- und Sicherheitsbewertungen gehören weiterhin in den verantworteten Engineering-Prozess.
ISO 21434: Cybersecurity für vernetzte Fahrzeuge
ISO/SAE 21434 – häufig verkürzt als ISO 21434 gesucht – behandelt Cybersecurity Engineering für Fahrzeug-E/E-Systeme über deren Lebenszyklus. Dazu gehört Cybersecurity-Risikomanagement; eine TARA ordnet Bedrohungen und Risiken im Produktkontext ein. Quelle: ISO.
Der Unterschied zur Unternehmens-IT ist wichtig: Ein abgesichertes Büro-Netzwerk beantwortet nicht automatisch die Cybersecurity-Fragen eines Steuergeräts. Gemeinsame Maßnahmen können helfen, während produktspezifische Bewertungen separat nachvollziehbar bleiben.
TISAX: Informationssicherheit in der Lieferkette
TISAX (Trusted Information Security Assessment Exchange) ist der Prüf- und Austauschmechanismus für Informationssicherheit im Automotive-Umfeld. Basis ist der ISA-Katalog, häufig als VDA ISA bezeichnet. Welche Assessment-Ziele erforderlich sind, ergibt sich aus dem konkreten Schutzbedarf und den Kundenanforderungen. Quelle: ENX-Teilnehmerhandbuch.
Für Assessment-Level, Scope und Vorbereitung führt dich unsere Seite TISAX für Automobilzulieferer weiter. TISAX Kosten, ENX-Gebühren und die einzelnen Aufwandsblöcke behandelt der Kosten- und Ablauf-Guide. Den Unterschied der beiden Sicherheitsansätze vertieft unser Vergleich ISO 27001 vs. TISAX.
Kosten-Nutzen-Analyse digitaler Compliance-Lösungen
Vergleiche nicht nur den Softwarepreis. Entscheidend ist, wie viel wiederkehrende Verwaltungsarbeit dein Team damit tatsächlich spart und ob Nachweise bei Bedarf verfügbar sind.
Quantifizierte Effizienzgewinne
Aus Kundenprojekten berichtet Kopexa von rund 60 % weniger manuellem Verwaltungsaufwand gegenüber verteilten Abläufen mit Excel, SharePoint und E-Mails. Der Hebel liegt in gemeinsamen Maßnahmen, automatischer Zuordnung und direkt verknüpften Nachweisen. Gemeint ist dieser Verwaltungsaufwand, nicht pauschal die gesamte Projektzeit oder alle Compliance-Kosten.
Wie der Wechsel im Alltag aussieht, zeigt die Case Study mit CSN Solutions: Das Unternehmen hat sein bestehendes ISO-27001-ISMS einschließlich rund 100 eigener Zusatzmaßnahmen übernommen. Nachweise werden direkt bei der Aufgabenerledigung abgelegt, statt nachträglich über Dateipfade zugeordnet zu werden. Die Case Study macht die veränderte Arbeitsweise anhand eines IT-Dienstleisters greifbar.
ROI-Berechnung für integrierte Systeme
Lege eine einfache Ausgangsmessung an: Stunden für Nachweissuche, Mehrfachpflege, Nachfassen und Auditvorbereitung pro Monat. Vergleiche nach der Einführung dieselben Tätigkeiten und denselben Umfang.
Jährlicher Nutzen = eingesparte Arbeitszeit × interne Vollkosten je Stunde − zusätzliche laufende Kosten. Trenne einmaligen Einführungsaufwand von laufender Entlastung. Dadurch wird deine Entscheidung nachvollziehbarer als mit pauschalen Prozentwerten für alle Standards.
Zukunftsperspektiven und strategische Empfehlungen
Neue Kunden, neue Produkte und weitere Standards sollen nicht jedes Mal ein neues Verwaltungsprojekt auslösen. Ein gemeinsames Anforderungs- und Maßnahmenmodell schafft dafür die Grundlage.
Emerging Technologies und Compliance
Digital Product Passports, vernetzte Entwicklung und KI erhöhen den Bedarf an verlässlichen Daten. Die sinnvolle erste Frage lautet trotzdem: Welcher konkrete Prozess wird damit besser?
Für einen Zulieferer kann ein zugeordnetes, aktuelles Prüfprotokoll wichtiger sein als eine aufwendige Blockchain-Initiative. Beginne mit Datenverantwortung und nachvollziehbaren Übergaben; ergänze Technologien, wenn der Anwendungsfall sie verlangt.
Strategic Integration Roadmap
- Anforderungen eingrenzen: Kundenverträge, Produktkontext und gesetzliche Betroffenheit erfassen.
- Vorhandenes nutzen: Risiken, Maßnahmen und Nachweise aus bestehenden Systemen übernehmen.
- Doppelarbeit auflösen: Gemeinsame Maßnahmen mit den passenden Controls verknüpfen.
- Verantwortung organisieren: Zuständige, Fristen und wiederkehrende Prüfungen festlegen.
- Im Alltag überprüfen: Für eine echte Kundenfrage prüfen, ob Stand und Nachweis verfügbar sind.
Ein kleiner Fertigungszulieferer kann so mit einer Sicherheitsanforderung beginnen. Ein Softwareanbieter kann eigene Kundenframeworks ergänzen. Ein größerer Konzern kann weitere Standorte und Standards auf derselben Grundlage einbeziehen.
Technologie-Investment-Prioritäten
Bei der Auswahl einer GRC- oder Supply Chain Compliance Software lohnt sich ein konkreter Test: Ergänze eine eigene Kundenanforderung, ordne eine bestehende Maßnahme zu und prüfe, wo ihr Umsetzungsstand sichtbar wird.
Achte außerdem darauf, wie sich Nachweise, Lieferantenbewertungen und bestehende Fachsysteme in den Arbeitsablauf einbeziehen lassen. Bewertet das System danach, ob es eure Zusammenarbeit erleichtert – nicht danach, wie viele Standardnamen auf der Produktseite stehen.
Fazit und Call-to-Action
Automotive Compliance wird beherrschbarer, wenn Anforderungen zusammen mit ihrer Umsetzung gesteuert werden. Nicht für jede Norm neu anfangen, sondern vorhandene Arbeit mehrfach sinnvoll nutzen: Das schafft Platz für Entwicklung, Lieferung und den nächsten Kundenauftrag.
Auf unserer Automotive-Branchenseite siehst du, wie Kopexa Fertigung, Engineering und Softwarezulieferer dabei unterstützt. Für die konkrete Prüfvorbereitung führt der Weg zur TISAX-Lösung.
Kurz beantwortet
Häufige Fragen
Noch eine Frage offen? Hier findest du die Antworten zum Nachlesen.
Was ist Automotive Compliance?
Automotive Compliance umfasst gesetzliche, normative und vertragliche Anforderungen in der Automobilindustrie. Dazu zählen funktionale Sicherheit nach ISO 26262, Fahrzeug-Cybersecurity nach ISO/SAE 21434, Informationssicherheit mit TISAX sowie je nach Betroffenheit ESG und Supply Chain Due Diligence. Welche Anforderungen gelten, hängt von Produkten, Leistungen, Märkten und Kunden ab.
Welche Kosten drohen bei Non-Compliance in der Automobilindustrie?
Mögliche Folgen sind Nacharbeit, verzögerte Kundenfreigaben, verlorene Aufträge und Haftungsfragen. Bei sicherheitskritischen Produkten können Schäden durch Fehlfunktionen hinzukommen. Für die Planung sind konkrete Risikoszenarien und Vertragsanforderungen hilfreicher als pauschale Milliardenbeträge.
Wie hängen ISO 26262, ISO 21434 und TISAX zusammen?
ISO 26262 adressiert funktionale Sicherheit von Fahrzeug-E/E-Systemen, ISO/SAE 21434 deren Cybersecurity Engineering. TISAX dient der Prüfung und dem Austausch von Ergebnissen zur Informationssicherheit im Automotive-Umfeld. Gemeinsame organisatorische Maßnahmen können passende Anforderungen mehrerer Standards unterstützen; produktspezifische Bewertungen bleiben eigenständig.
Warum ist Supply-Chain-Compliance in der Automobilindustrie so komplex?
Materialien, Informationen und Leistungen werden über mehrere Lieferantenstufen weitergegeben. Für Rückverfolgbarkeit müssen Herkunft, Zuständigkeiten, Anforderungen und Nachweise zusammenpassen. Dabei sind produktbezogene Chargendaten und die organisatorische Steuerung von Lieferantenrisiken unterschiedliche, sich ergänzende Aufgaben.
Wie viel Effizienz bringen digitale Compliance-Lösungen?
Kopexa berichtet aus Kundenprojekten von rund 60 Prozent weniger manuellem Verwaltungsaufwand gegenüber verteilten Abläufen mit Excel, SharePoint und E-Mails. Gemeinsame Maßnahmen, automatische Zuordnungen und verknüpfte Nachweise reduzieren Mehrfachpflege. Der Wert bezieht sich auf Verwaltungsarbeit und ist keine pauschale Aussage über alle Projektkosten oder Laufzeiten.
Was ist der Digital Product Passport für Batterien?
Der Batteriepass ist ein elektronischer Datensatz für die von der EU-Batterieverordnung erfassten Kategorien, darunter Elektrofahrzeugbatterien. Die Pflicht ist ab dem 18. Februar 2027 vorgesehen. Er soll relevante Produkt- und Nachhaltigkeitsinformationen zugänglich machen und benötigt verlässlich verantwortete Daten entlang der Wertschöpfungskette.
Kann Kopexa eigene Automotive-Frameworks und Kundenanforderungen abbilden?
Ja. Anwender können eigene Frameworks und Normen erstellen oder hochladen. Kopexa trennt Controls beziehungsweise Vorgaben von Maßnahmen. Eine Maßnahme kann mit mehreren passenden Anforderungen verknüpft werden; ihr Abschluss wird bei diesen Vorgaben automatisch berücksichtigt. Kundenspezifische Ergänzungen lassen sich auf derselben Grundlage bearbeiten.
Welche Automotive Compliance Software passt zu einem Zulieferer?
Prüfe anhand einer echten Kundenanforderung, ob du eine vorhandene Maßnahme zuordnen, Verantwortung festlegen und den aktuellen Nachweis wiederfinden kannst. Wichtig sind eigene Frameworks, die Wiederverwendung über mehrere Standards und eine nachvollziehbare Lieferantenbewertung. Fertigung, Engineering und Softwarezulieferer brauchen dabei unterschiedliche fachliche Schwerpunkte.