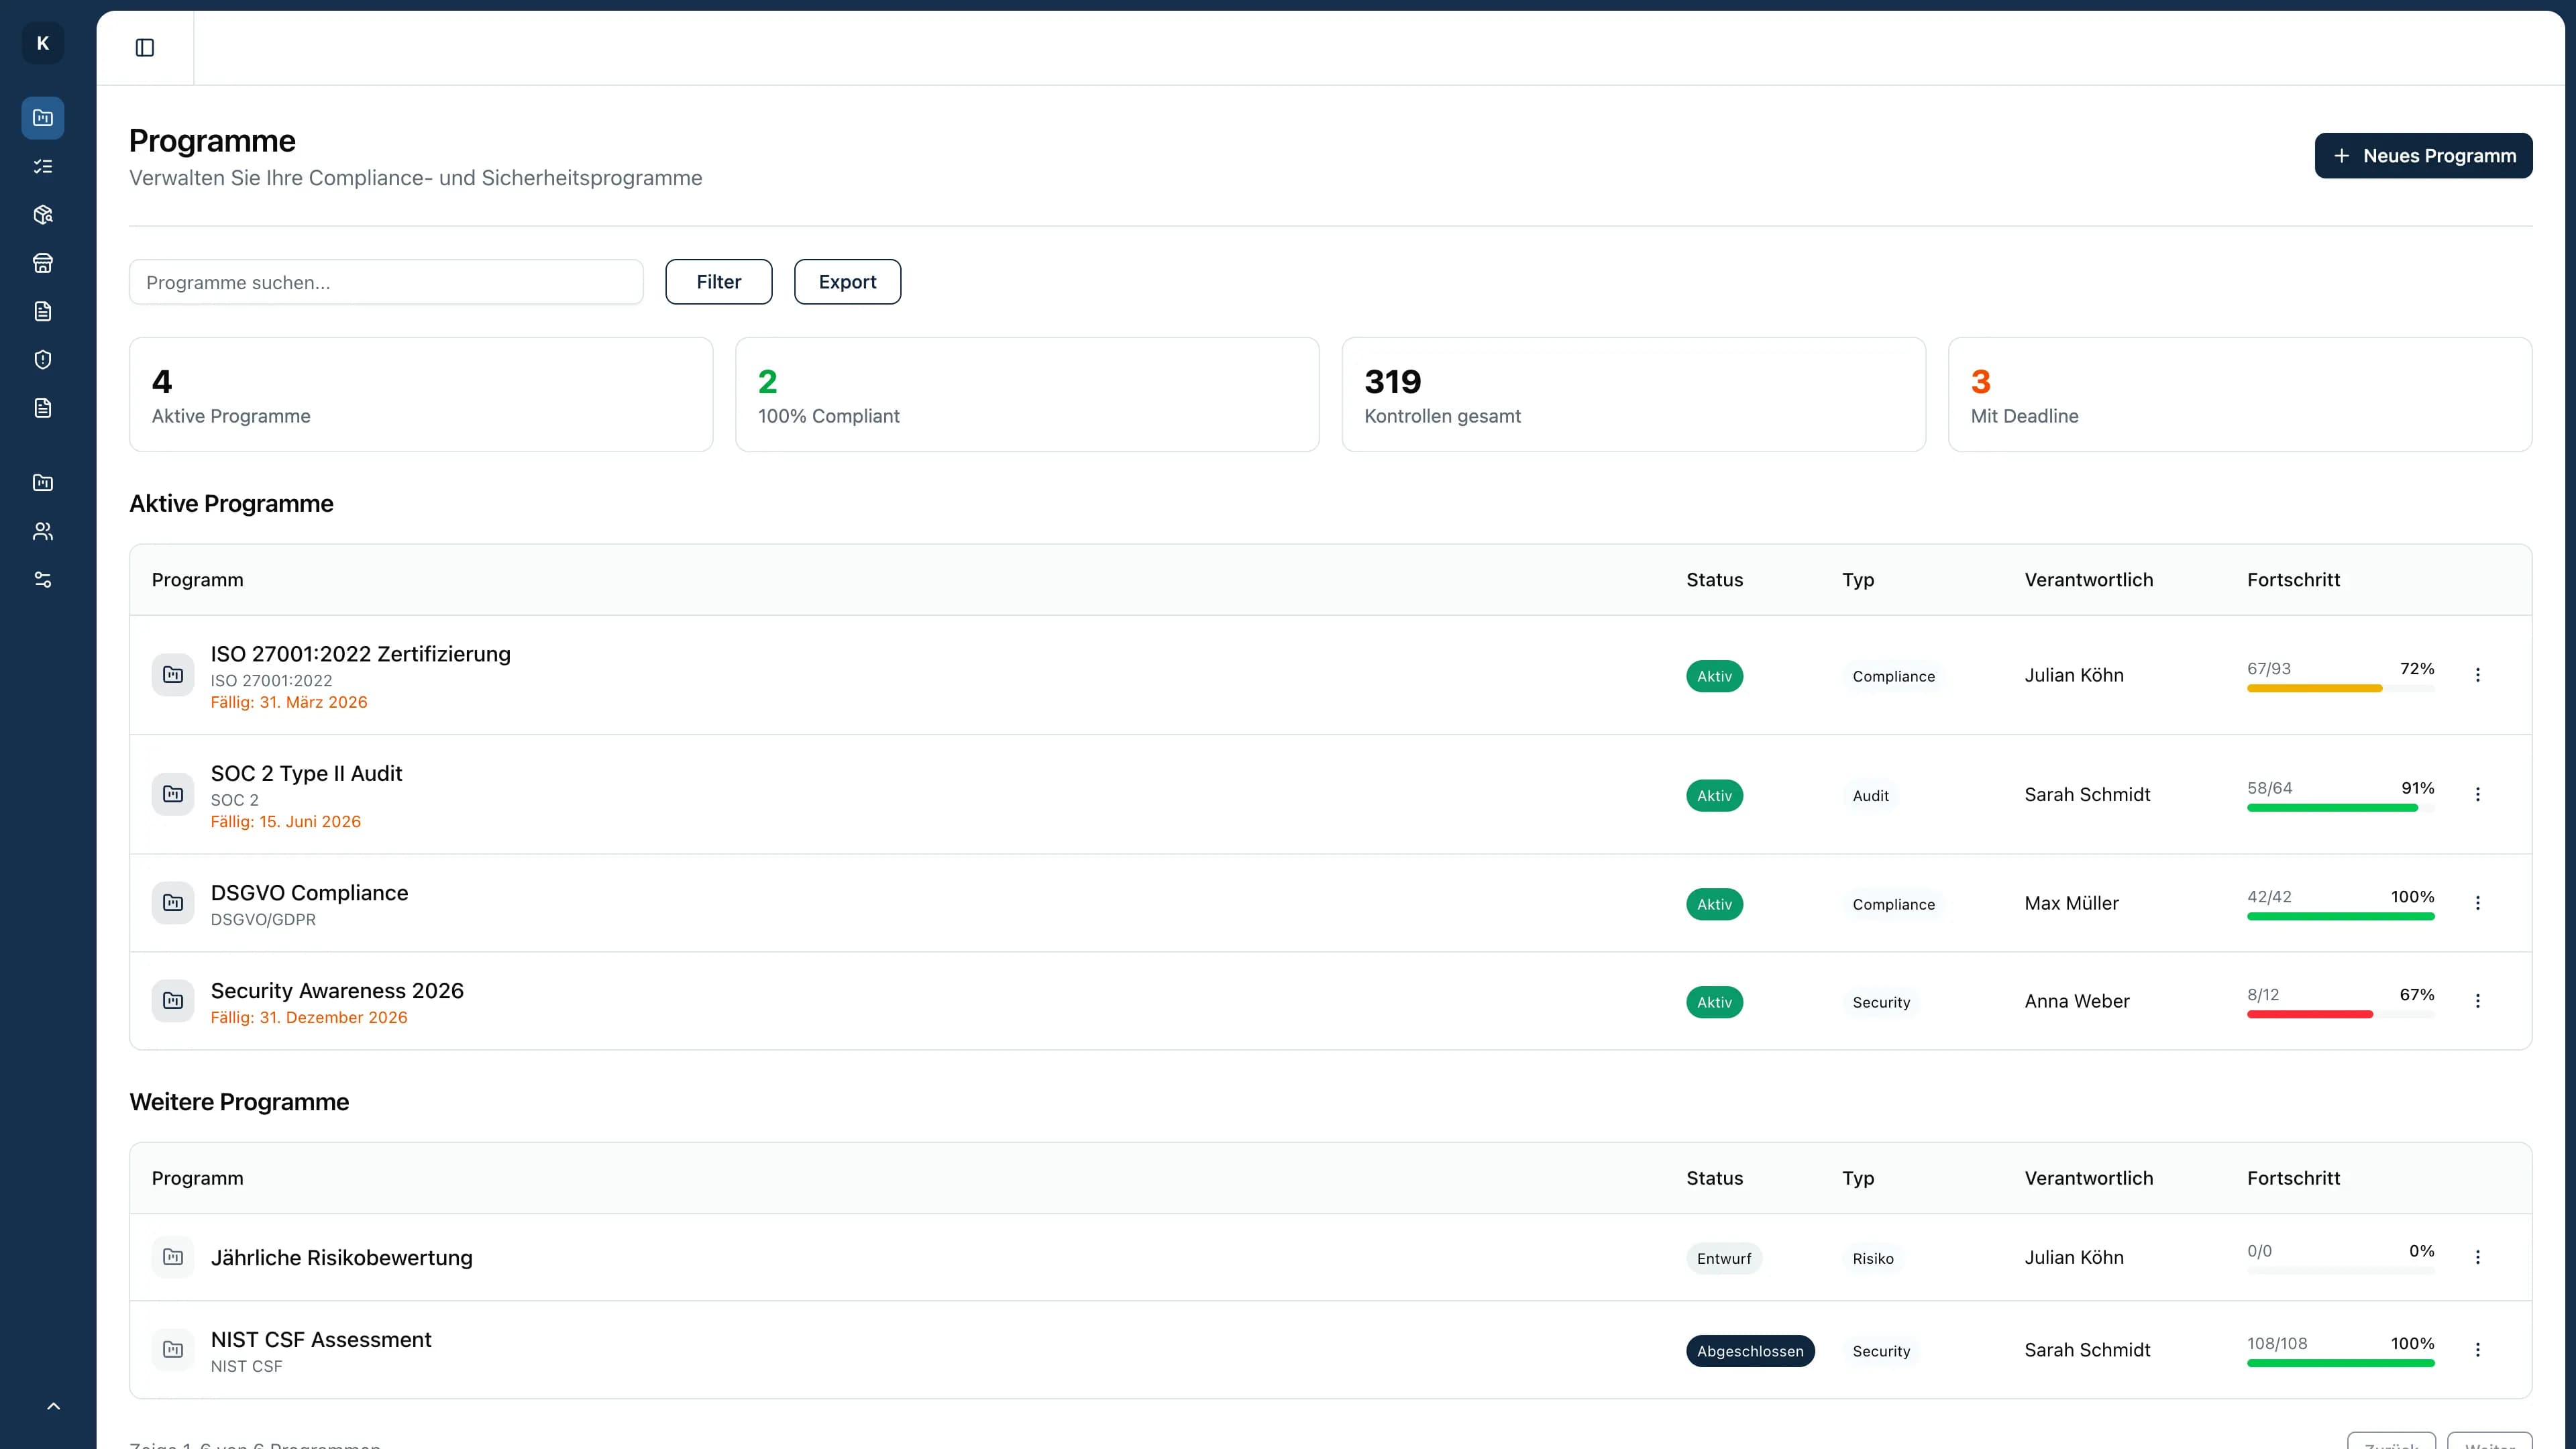
01 / Überblick gewinnen
Wenn unklar ist, was noch fehlt.
Wisst, wo ihr steht.
Anforderungen, Maßnahmen und Nachweise an einem Ort. Ihr seht den Stand eurer Zertifizierung, ohne Listen abzugleichen.
GRC-Software für Informationssicherheit und Compliance
Schneller zur Zertifizierung. Weniger Aufwand im Alltag. Schützt eure Informationswerte mit Kopexa.
Persönliche Demo · 30 Minuten · Euer Anwendungsfall
Informationssicherheit gehört bei ihnen zum Geschäft.






Bei CSN Solutions im Einsatz
CSN bündelt sein ISMS in Kopexa: weniger Auditvorbereitung, mehr Zeit für Risikobewertungen und neue Standards. Der Re-Zertifizierungsbericht nennt den Einsatz von Kopexa als Stärke.
Zur CSN-Kundengeschichte„Vorher wusste ich oft nicht, wohin mit den Nachweisen. Jetzt heißt es: Immer her damit, ich finde sofort den richtigen Platz!“
Gunnar MentzelInformationssicherheitsbeauftragter · CSN Solutions
Wenn Anforderungen auf dem Papier stehen bleiben.
Von der Vorgabe über die Umsetzung bis zum Nachweis: Alles bleibt verbunden. So müsst ihr es vor dem Audit nicht neu zusammensuchen.
Wenn unklar ist, was noch fehlt.
Anforderungen, Maßnahmen und Nachweise an einem Ort. Ihr seht den Stand eurer Zertifizierung, ohne Listen abzugleichen.
Wenn Umsetzung und Vorgaben auseinanderlaufen.
Aus der Vorgabe wird eine konkrete Maßnahme: die Richtlinie jährlich prüfen und bei Bedarf anpassen. Anforderung und Nachweis bleiben direkt verbunden.
Wenn im Audit der Beleg zählt.
Der geprüfte Nachweis liegt an der zugehörigen Maßnahme. Gültigkeit und Genehmigung sind sichtbar – auch beim nächsten Audit.
In einer persönlichen Demo · 30 Minuten
Wenn Vorgaben die Mitarbeitenden nicht erreichen.
Im Workforce Hub finden Mitarbeitende die Richtlinien und Prozesse, die für sie gelten. Sie bestätigen Vorgaben und erledigen Aufgaben. So wird aus zentraler Steuerung gemeinsame Sicherheitsarbeit.
Workforce Hub kennenlernen →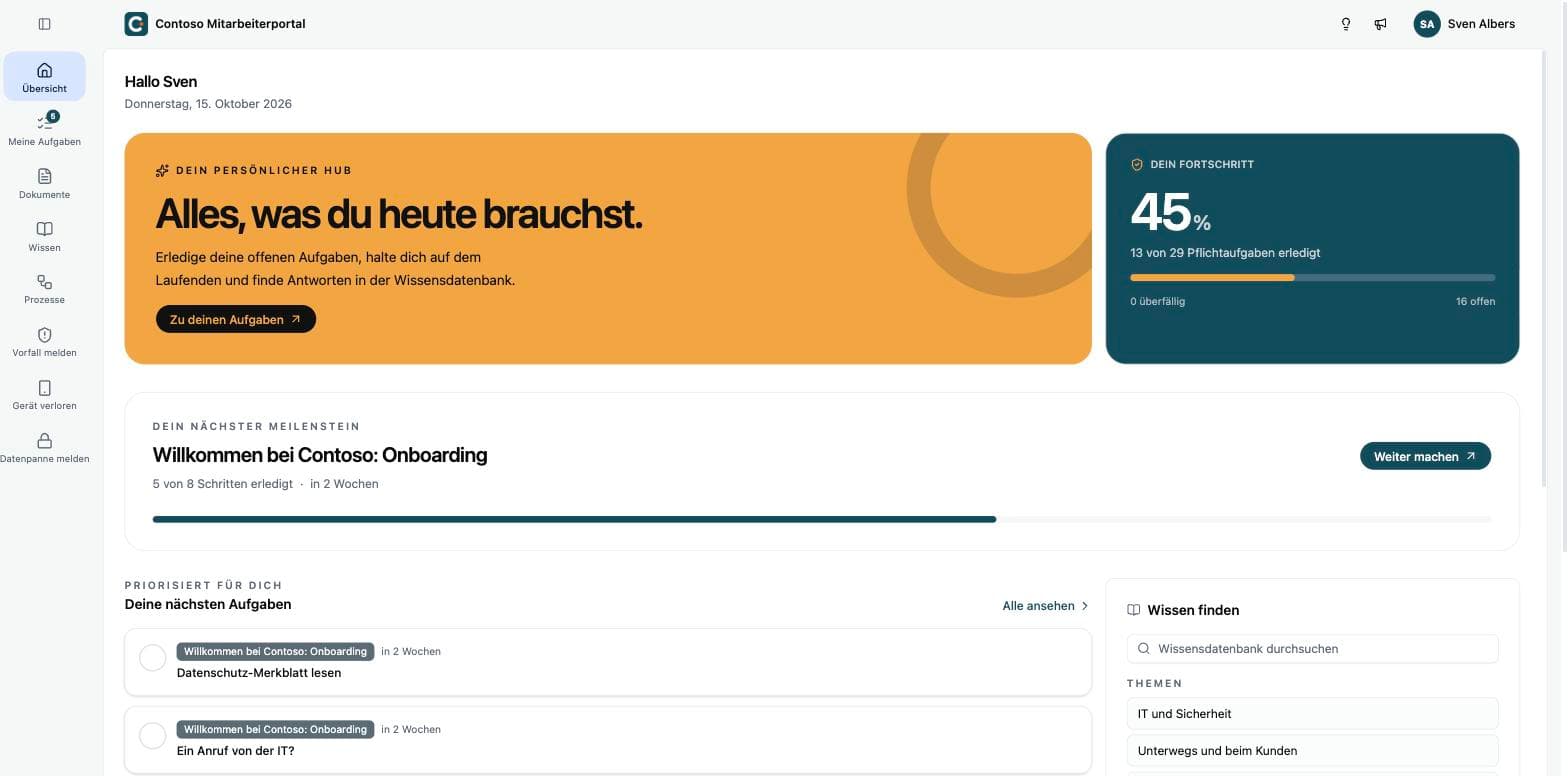
Vor der Entscheidung
Nein. Neben Standards könnt ihr eigene Kontrollkataloge und euer IKS abbilden. Kopexa verbindet das mit Risikomanagement, Informationswerten, Assets und Prozessen – einschließlich BPMN und Business-Impact-Analyse.
CSN hat sein bestehendes ISMS mit Kopexa weiterentwickelt. Wie ihr eure Inhalte und Abläufe übernehmen könnt, prüfen wir mit euch.
Die CSN-Kundengeschichte lesen →Euren Anwendungsfall im Produkt. Dazu Antworten zur Einführung. Dauer: 30 Minuten.
Eure Anforderungen. Euer nächster Schritt.
Euer Audit, eure kritischen Prozesse, eure offenen Maßnahmen: Wir zeigen euch in 30 Minuten, wie ihr diese Arbeit in Kopexa zusammenbringt.
Persönliche Demo anfragen