Was ist ein ISMS? Definition, Beispiele und Aufbau-Leitfaden
Was ein ISMS ist, welche Dokumente dazugehören und wie du es aufbaust: verständliche Definition, drei Beispiele und ein konkreter Ablauf.
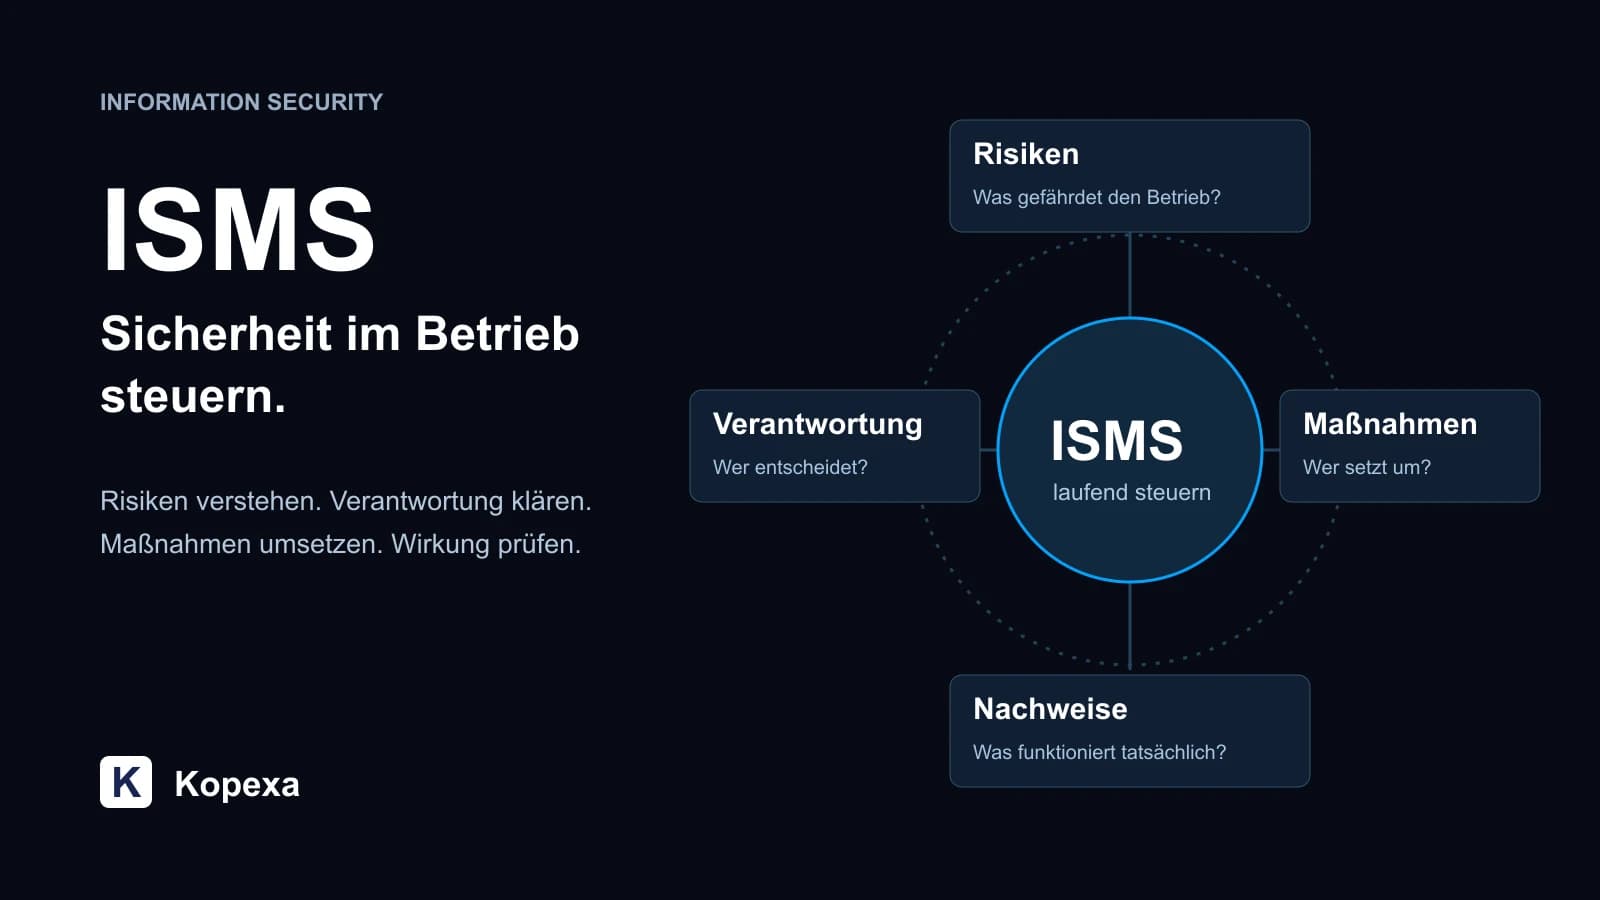

Ein Informationssicherheitsmanagementsystem (ISMS) verbindet Verantwortlichkeiten, Regeln, Risiken und Schutzmaßnahmen. Es hilft einem Unternehmen, wichtige Informationen zu schützen, die Wirksamkeit seiner Maßnahmen zu prüfen und den Schutz laufend zu verbessern. Dazu gehören Menschen und Abläufe ebenso wie Technik.
Wenn dich ein Bericht über einen Cyberangriff hierhergeführt hat, ist die praktische Frage: Wie verhindern wir, dass wichtige Schutzmaßnahmen zwischen IT, Fachbereichen und Geschäftsführung liegen bleiben? Ein ISMS macht daraus einen laufenden Arbeitsprozess. Es verbindet den Schutz von Informationen mit dem Betrieb – etwa damit Aufträge bearbeitet, Anlagen betrieben und Kundendaten geschützt werden können.
ISMS kurz erklärt: Das Wichtigste auf einen Blick
- Bedeutung: ISMS ist die Abkürzung für Informationssicherheitsmanagementsystem. Es umfasst Menschen, Prozesse und Technik.
- Nutzen: Risiken priorisieren, Verantwortung klären und die Wirkung von Schutzmaßnahmen überprüfen.
- Aufbau: Mit einem klaren Geltungsbereich und einem wichtigen Geschäftsprozess beginnen; daraus Risiken, Maßnahmen und Nachweise ableiten.
- ISO 27001: Die Norm beschreibt Anforderungen an ein ISMS. Eine Zertifizierung ist eine zusätzliche, unabhängige Prüfung.
Du möchtest einen bestimmten Teil vertiefen?
- Verstehen: Starte mit der ISMS Definition und den drei Beispielen.
- Aufbauen: Spring zum Aufbauplan mit acht Schritten und der anschließenden Dokumentenliste.
- Software auswählen: Starte mit der Auswahlcheckliste oder sieh dir die ISMS-Software von Kopexa an.
ISMS Definition: Was ist ein Informationssicherheitsmanagementsystem?
ISMS steht für Informationssicherheitsmanagementsystem. Du legst fest, welche Informationen geschützt werden müssen, welche Risiken bestehen und wer für welche Maßnahmen zuständig ist. Danach prüfst du, ob die Maßnahmen funktionieren, und behebst erkannte Lücken.
ISO/IEC 27001:2022 beschreibt Anforderungen an ein ISMS. Unternehmen können diese Norm als Rahmen nutzen und ihr ISMS unabhängig zertifizieren lassen. Die Einführung eines ISMS und die Zertifizierung sind getrennte Entscheidungen.
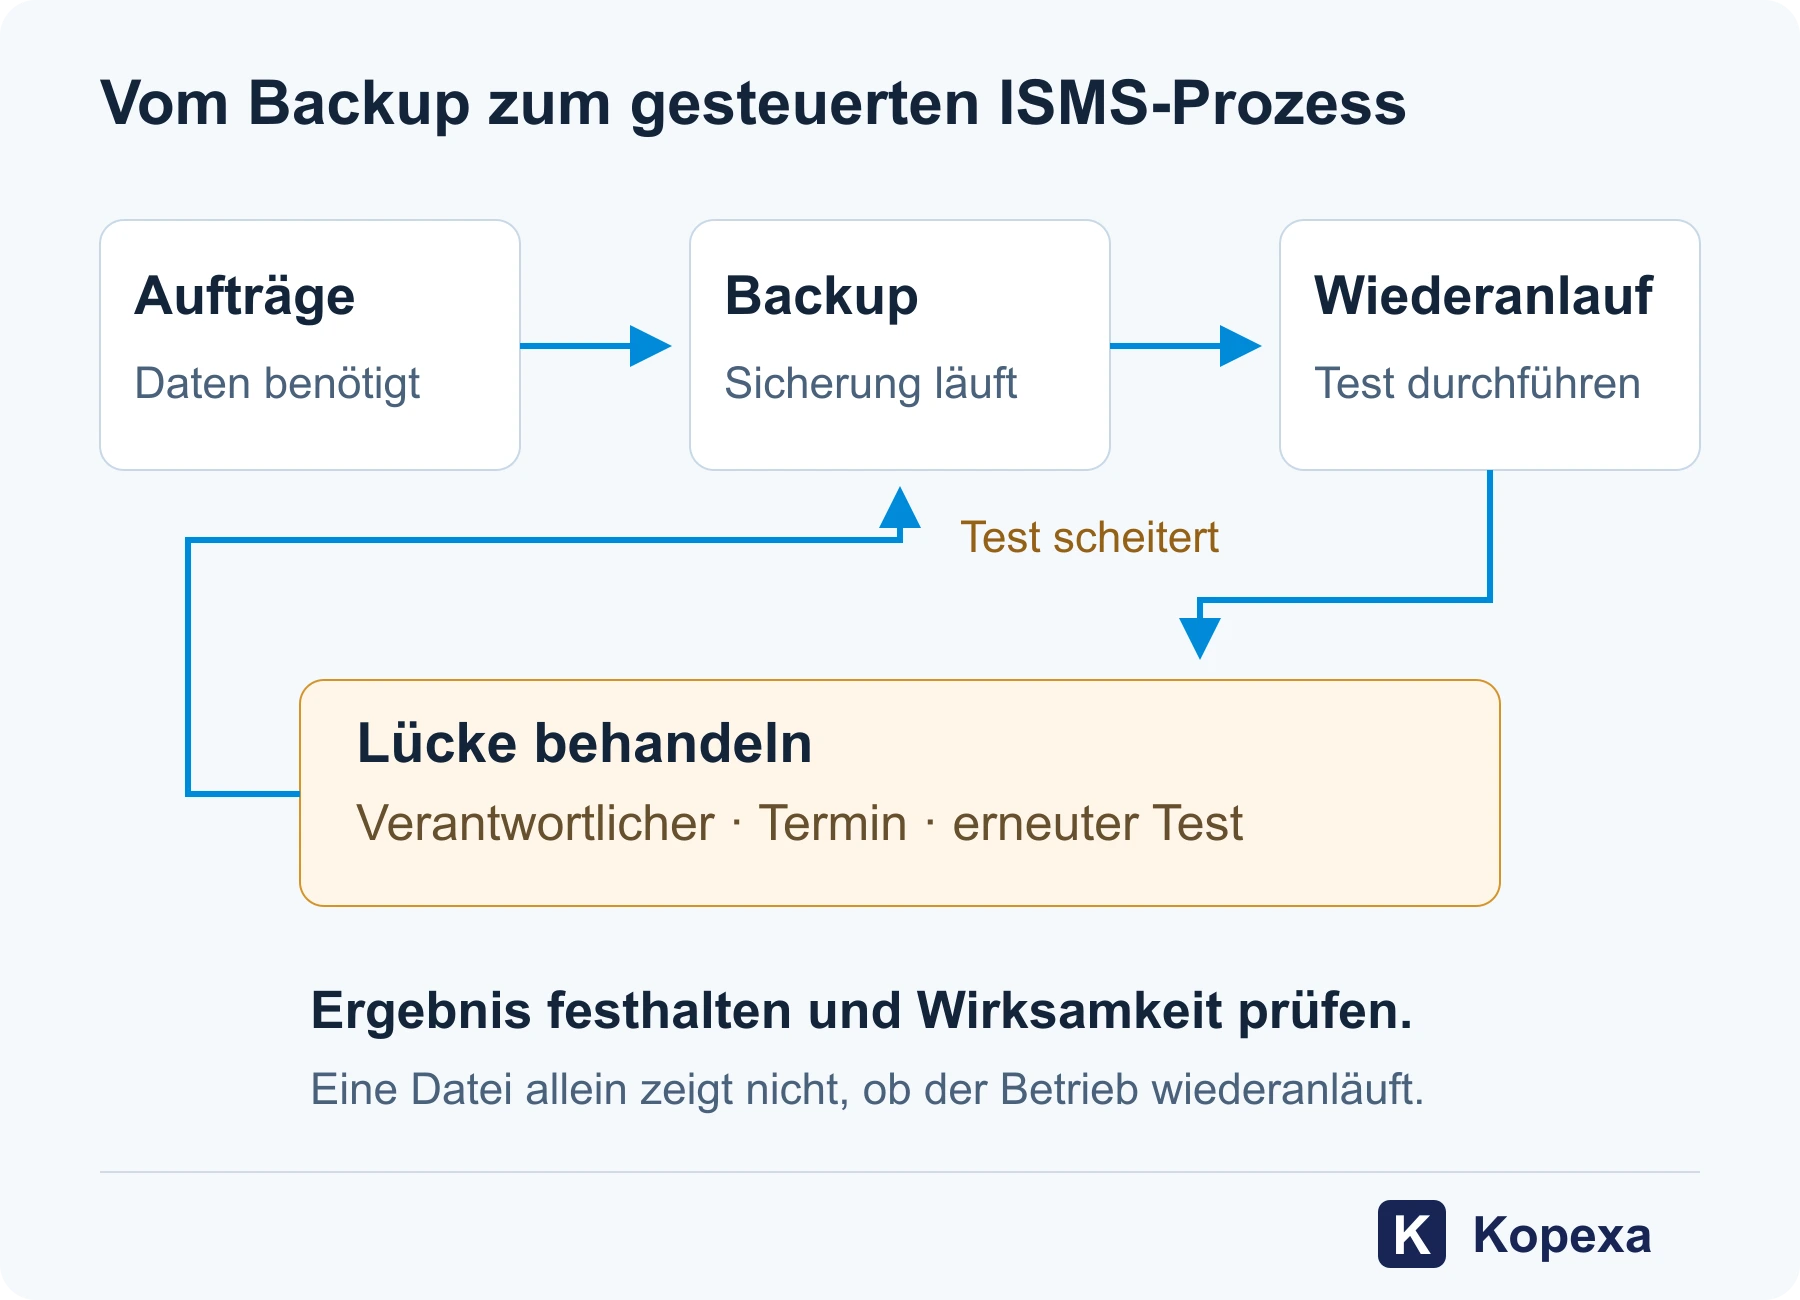
Ein Backup allein ist eine Schutzmaßnahme. Zum Managementsystem wird es, wenn klar ist, welche Daten gesichert werden, wer verantwortlich ist, wie die Wiederherstellung geprüft wird und wie Fehler behoben werden.
ISMS-Beispiel am Backup: Die Auftragsabwicklung benötigt bestimmte Daten. Das Team legt fest, wie schnell diese nach einem Ausfall wieder verfügbar sein müssen. Die IT sichert die Daten und testet die Wiederherstellung. Scheitert der Test, bekommt die Behebung einen Verantwortlichen und einen Termin. Erst die erneute Prüfung zeigt, ob die Lücke geschlossen ist.
IT-Sicherheit vs. Informationssicherheit: Wo viele falsch abbiegen
IT-Sicherheit schützt Systeme und Infrastruktur. Informationssicherheit umfasst auch Informationen auf Papier, in Gesprächen und bei Dienstleistern. Drei Schutzziele helfen dir, den Bedarf zu bestimmen:
- Vertraulichkeit: Nur berechtigte Personen erhalten Zugriff, etwa auf Gehaltsdaten.
- Integrität: Informationen bleiben korrekt und werden nur kontrolliert verändert, etwa Vertragsdaten.
- Verfügbarkeit: Informationen und Dienste stehen bei Bedarf bereit, etwa für die Auftragsabwicklung.
Wenn du personenbezogene Daten verarbeitest, prüfe Informationssicherheit und Datenschutz gemeinsam. Unser Leitfaden ISO 27001 und Datenschutz zeigt, welche TOMs und Nachweise du weiterverwenden kannst und welche DSGVO-Fragen zusätzlich zu klären sind.
ISMS Beispiele: Drei konkrete Mini-Cases aus der Praxis
Drei fiktive Szenarien zeigen, wie ein ISMS im Alltag hilft. Achte darauf, wie aus einem konkreten Risiko eine Aufgabe mit Zuständigkeit und prüfbarem Ergebnis wird.
Beispiel 1: SaaS-Anbieter, 35 Mitarbeitende, Cloud-only
Der nächste Kunde fragt: „Wie schützt ihr unsere Daten?“ Ein ISO-27001-Nachweis soll die Antwort nachvollziehbar machen. Das Team definiert den Geltungsbereich rund um seine SaaS-Plattform, den Betrieb und die beteiligten Personen. Es bewertet Risiken wie den Verlust von Kundendaten oder einen längeren Ausfall.
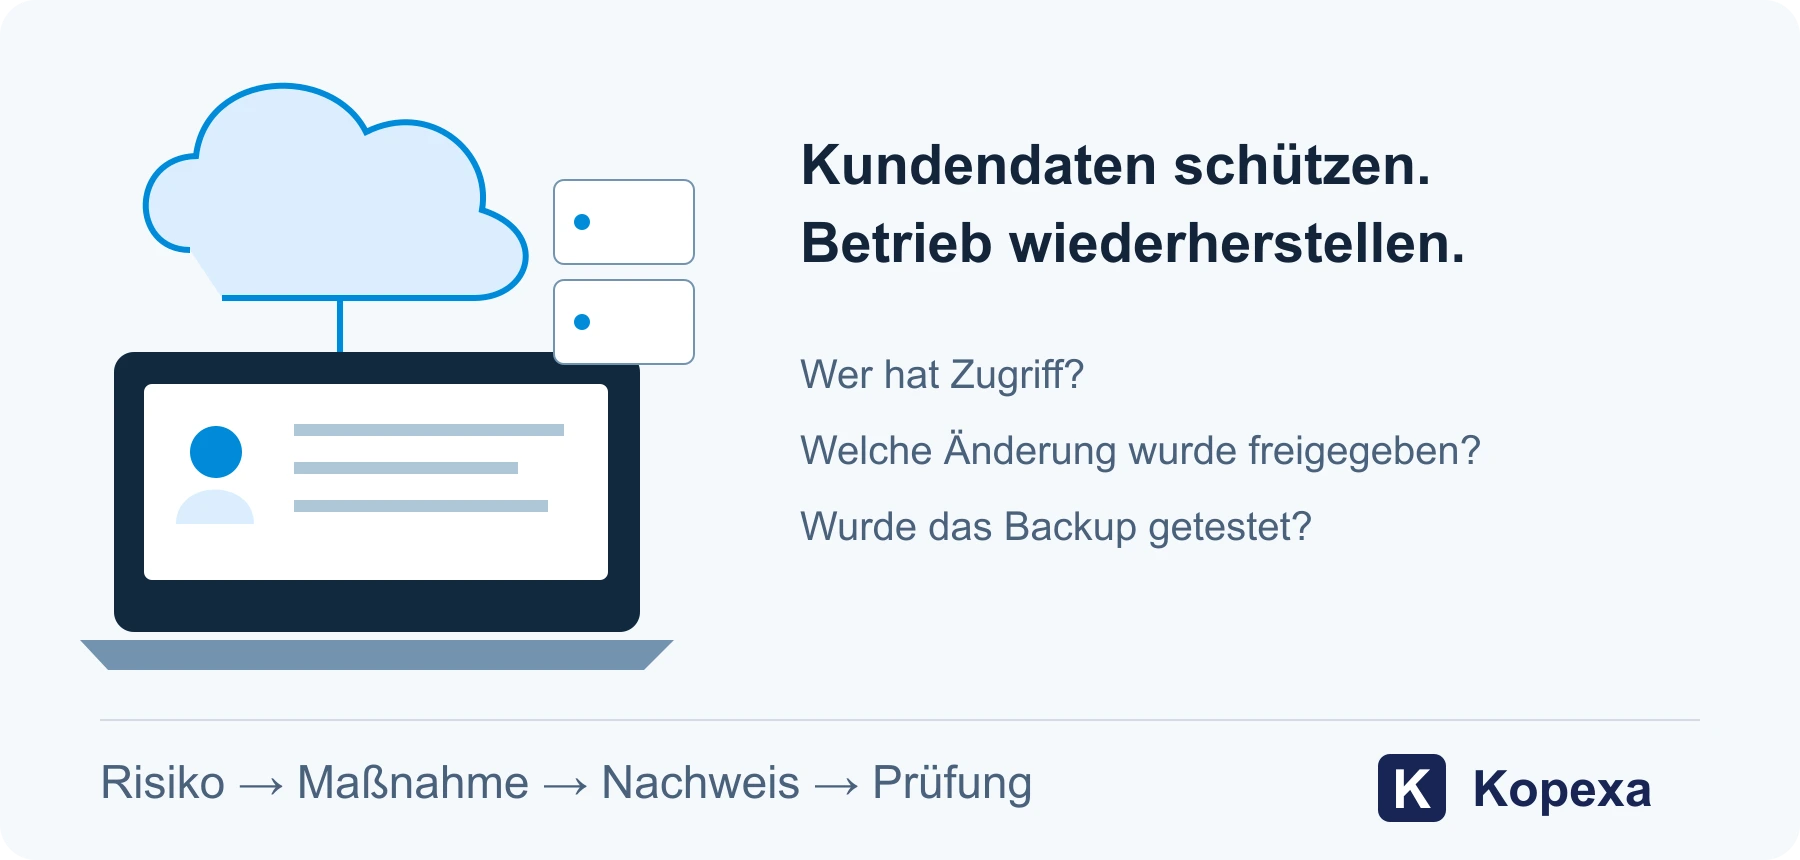
Mögliche Maßnahmen sind Zugriffsprüfungen, sichere Änderungen an der Software und getestete Backups. Nachweise können Freigaben, Testprotokolle und Schulungsunterlagen sein. Ob die Zertifizierung gelingt, hängt vom gesamten ISMS und seiner Wirksamkeit ab.
Beispiel 2: Automotive-Zulieferer, 180 Mitarbeitende, zwei Standorte
Konstruktionsdaten verlassen das Entwicklungsbüro und gehen an Produktion und Partner. Ein Auftraggeber fordert ein TISAX-Assessment für bestimmte Standorte und Assessment-Ziele. Das Unternehmen klärt den Umfang und prüft die dazu passenden Anforderungen. Prototypenschutz wird berücksichtigt, wenn er zum vereinbarten Ziel gehört.
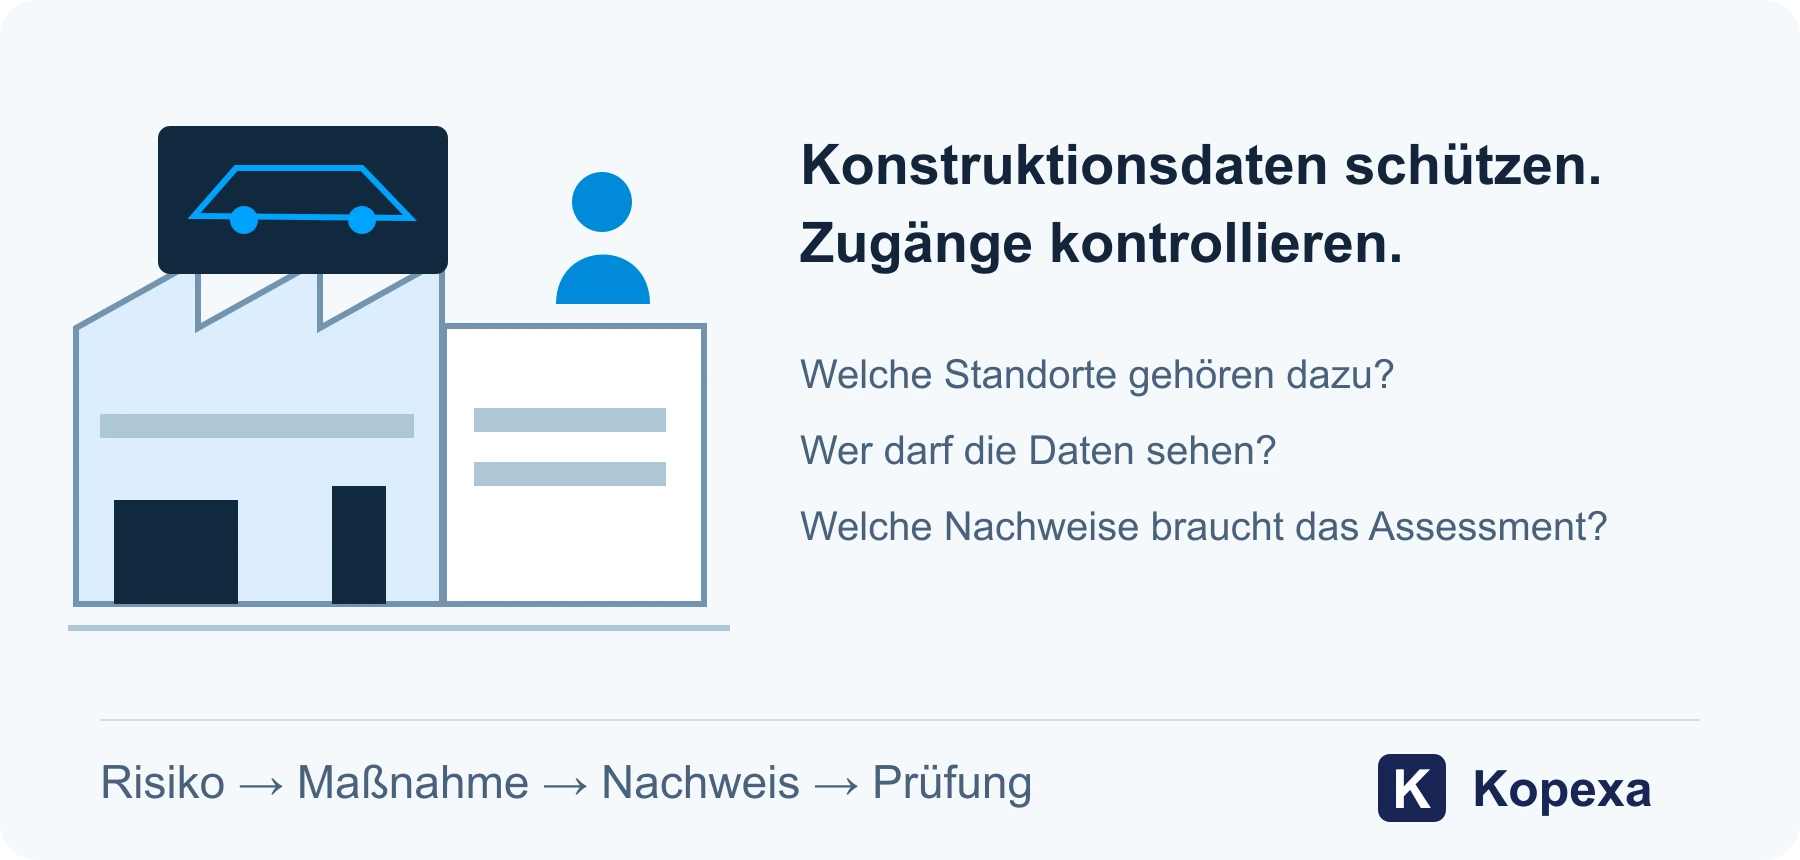
Im Alltag werden etwa Besucherzugänge, der Umgang mit Konstruktionsdaten und Lieferantenrisiken geregelt. Ein vorhandenes ISMS kann Vorarbeit liefern; es ersetzt die Prüfung der TISAX-Anforderungen und das Assessment nicht. Mehr dazu in der TISAX-Roadmap.
Beispiel 3: Versorger mit IT- und OT-Systemen
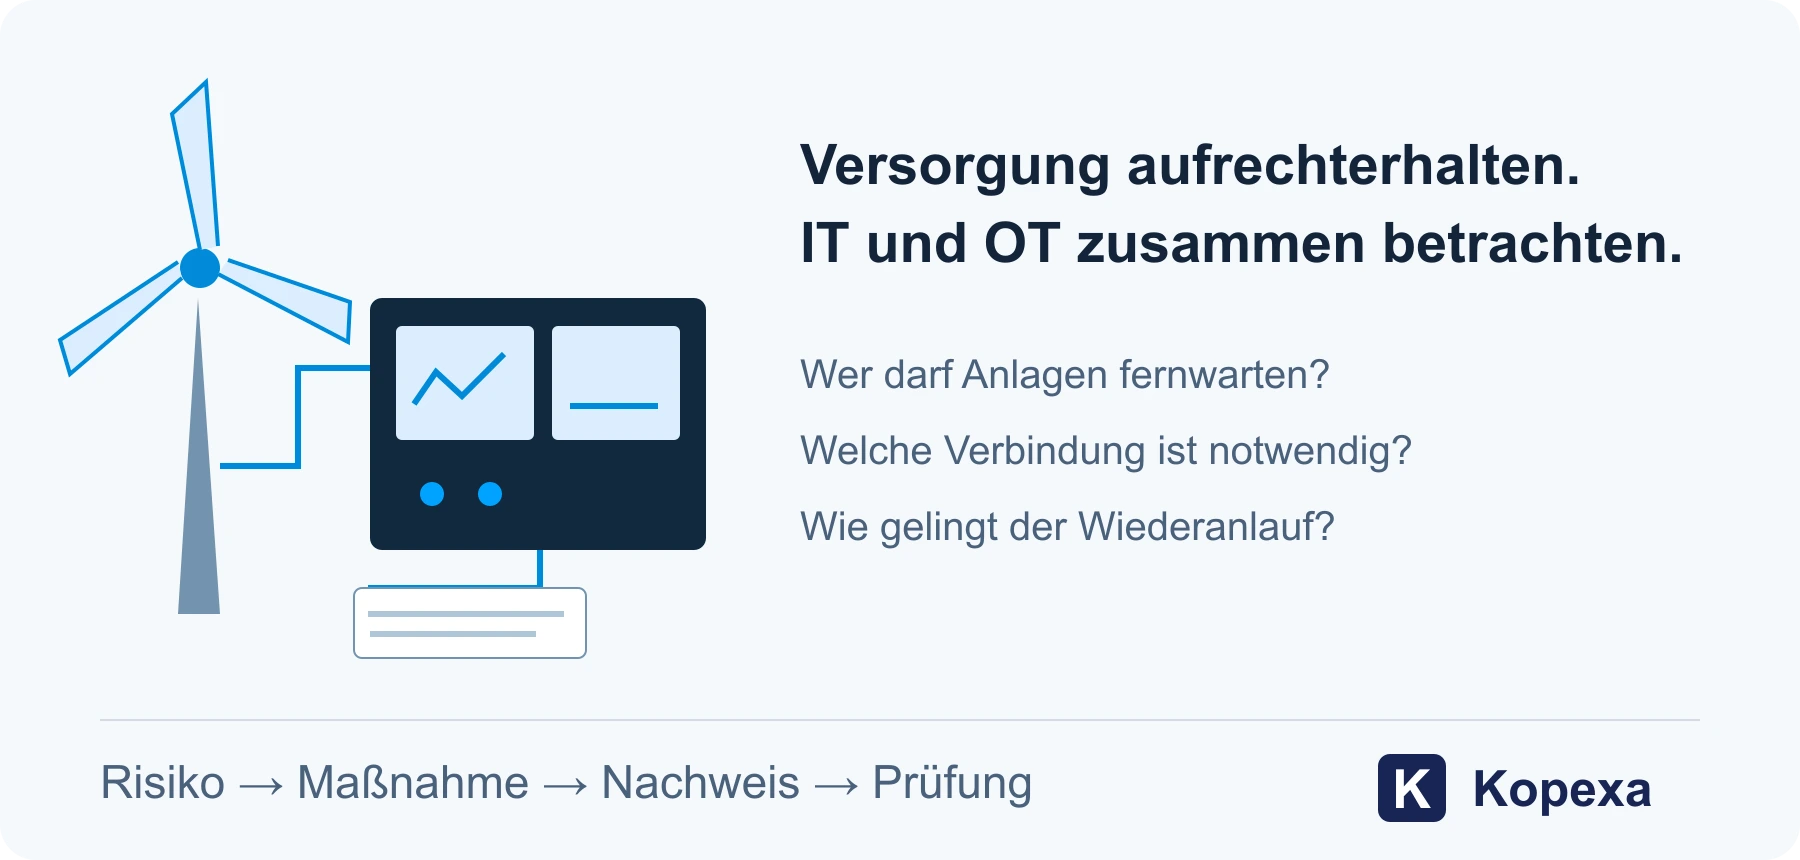
Ein Fernwartungszugang kann direkt den Betrieb einer Anlage betreffen. Ein Versorger betrachtet deshalb neben Büro-IT auch Leitstellen und technische Anlagen. Das ISMS verbindet die Verantwortlichen aus IT, Betrieb und Notfallmanagement. Das Team prüft etwa Fernwartungszugänge, Netztrennung und Wiederanlaufverfahren.
Ob besondere gesetzliche Pflichten gelten, hängt von der konkreten Einrichtung und Anlage ab. Die Beschäftigtenzahl allein entscheidet das nicht. Der aktuelle BSIG-Gesamttext enthält Risikomanagementmaßnahmen in § 30, besondere Anforderungen für Betreiber kritischer Anlagen in § 31 sowie weitere Nachweis- und Übergangsregeln.
Was die Beispiele verbindet: Es geht jeweils um einen funktionierenden Geschäftsprozess. Die Technik allein beantwortet nicht, wer entscheidet, welche Risiken akzeptiert werden und ob Schutzmaßnahmen wirken. Genau diese Verbindung stellt das ISMS her.
Wer braucht ein ISMS? Risiken und gesetzliche Anforderungen
Der Bedarf ergibt sich aus Risiken, Kundenverträgen und gesetzlichen Anforderungen. Auch ein kleines Unternehmen kann sensible Informationen oder einen kritischen Dienst betreiben. Eine pauschale Grenze von 50 Mitarbeitenden für den Nutzen eines ISMS gibt es nicht.
Für besonders wichtige und wichtige Einrichtungen verlangt § 30 BSIG angemessene Risikomanagementmaßnahmen. Ein ISMS kann deren Umsetzung strukturieren. Ein ISO-27001-Zertifikat ersetzt aber keine gesonderte Prüfung von Registrierung, Meldungen und anderen gesetzlichen Pflichten. Die NIS2-Anforderungen helfen bei der Einordnung.
ISMS Aufbau: So baust du dein ISMS pragmatisch auf
Du musst nicht alles gleichzeitig angehen. Beginne mit einem klaren Geltungsbereich und nutze die folgenden acht Schritte als praktische Arbeitshilfe. Jeder Schritt endet mit einem greifbaren Ergebnis; passe den Ablauf an den gewählten Standard und deinen Betrieb an.
- Auftrag und Verantwortung klären. Die Leitung benennt Verantwortliche, stellt Zeit und Budget bereit und legt Ziele fest. Ergebnis: ein verbindlicher Auftrag.
- Geltungsbereich festlegen. Beschreibe Prozesse, Standorte, Informationen und Schnittstellen. Begründe Grenzen. Ergebnis: ein nachvollziehbarer Scope.
- Bestand aufnehmen. Erfasse wichtige Informationen, Systeme, Dienste und Verantwortliche. Ergebnis: ein gepflegtes Asset-Inventar.
- Risiken bewerten. Lege Bewertungskriterien fest. Prüfe mögliche Schäden und die Wahrscheinlichkeit eines Vorfalls. Ergebnis: ein Risikoregister mit Prioritäten.
- Behandlung planen. Entscheide über Maßnahmen und den Umgang mit verbleibenden Risiken. Vergib Zuständigkeiten und Termine. Ergebnis: ein freigegebener Behandlungsplan.
- Maßnahmen umsetzen. Führe Regeln, technische Maßnahmen und Schulungen ein. Sammle Belege aus dem Betrieb. Ergebnis: umgesetzte Maßnahmen mit Nachweisen.
- Wirksamkeit prüfen. Plane interne Audits und eine Bewertung durch die Leitung. Prüfe nicht nur, ob Dokumente vorhanden sind. Ergebnis: Feststellungen und Entscheidungen.
- Verbessern und weiterbetreiben. Behebe Ursachen von Abweichungen. Aktualisiere Risiken und Maßnahmen bei Änderungen. Ergebnis: ein laufender Verbesserungsprozess.
Wenn eine Zertifizierung das Ziel ist, plane die externe Prüfung gesondert. Der ISO-27001-Zertifizierungsleitfaden erklärt diesen Schritt.
ISMS Dokumentation: Welche Nachweise dein ISMS wirklich braucht
Die folgende Liste ist ein praktisches Startpaket für ein ISMS mit ISO-27001-Ziel. Sie ersetzt keine vollständige Prüfung der Normanforderungen. Dokumente können zusammengeführt werden; entscheidend sind Inhalt, Freigabe und belastbare Aufzeichnungen.
| Dokument oder Aufzeichnung | Was darin stehen sollte | Beispiel für einen Nachweis |
|---|---|---|
| Geltungsbereich und Kontext | Prozesse, Grenzen, relevante Anforderungen | Freigegebene Beschreibung mit Schnittstellen |
| Leitlinie, Ziele und Rollen | Richtung, Zuständigkeiten, messbare Ziele | Freigabe der Leitung und benannte Verantwortliche |
| Risikobewertung und Behandlung | Kriterien, Risiken, Entscheidungen, Termine | Risikoregister und Behandlungsplan |
| Statement of Applicability (SoA) | Notwendige Maßnahmen, Auswahlgründe, Umsetzungsstand; begründete Ausschlüsse aus Annex A | Gepflegte Erklärung zur Anwendbarkeit |
| Richtlinien und Betriebsnachweise | Regeln und Belege ihrer Umsetzung | Zugriffsprüfung, Backup-Test, Schulungsnachweis |
| Interne Audits und Managementbewertung | Feststellungen, Bewertung und Entscheidungen | Auditbericht und dokumentierte Leitungsbewertung |
| Korrekturmaßnahmen und Wirksamkeitsprüfung | Ursachen, Maßnahmen, Ergebnisse | Nachweis über die Behebung einer Abweichung |
Ordne jedem Eintrag eine verantwortliche Person, eine Version und einen Prüftermin zu. Verknüpfe Risiken mit Maßnahmen und Maßnahmen mit Nachweisen. So lässt sich eine Entscheidung später nachvollziehen. Für die SoA gibt es einen eigenen Leitfaden.
ISMS Handbuch: Orientierung statt zusätzlicher Dokumentenstapel
Ein ISMS Handbuch kann erklären, wie dein Managementsystem funktioniert: Geltungsbereich, Rollen, Risikoverfahren, zentrale ISMS-Prozesse und Verweise auf Richtlinien und Nachweise. Es ist eine mögliche Organisationsform. ISO 27001 verlangt dokumentierte Informationen, aber kein zusätzliches Dokument mit dem Titel „ISMS Handbuch“.
Vermeide, dass dasselbe Risiko oder dieselbe Maßnahme im Handbuch, in einer Excel-Liste und im Auditbericht unabhängig gepflegt wird. Beschreibe den Ablauf einmal und verweise auf die aktuellen Informationen. Ein brauchbares Handbuch beantwortet deshalb vor allem: Wer entscheidet? Wo liegt der gültige Stand? Wie werden Änderungen und offene Aufgaben verfolgt?
ISO 27001 Schwachstellenmanagement: Von der Meldung zur Behebung
Technische Schwachstellen gehören in deine Risikobetrachtung und Maßnahmenplanung. Im ISO-27001-Kontext ist insbesondere Annex A 8.8 relevant. Welche Kontrollen notwendig sind und wie sie umgesetzt werden, begründest du im ISMS und in der SoA.
Ein praktischer Ablauf kann so aussehen:
- Betroffene Systeme und ihre Verantwortlichen ermitteln.
- Herstellerhinweise, Warnungen und gegebenenfalls Scannergebnisse sammeln.
- Dringlichkeit nach Ausnutzbarkeit, Exposition und möglichen Schäden bewerten.
- Patch, Workaround oder andere Maßnahmen mit Frist und Verantwortung festlegen.
- Umsetzung prüfen und das Ergebnis dokumentieren.
Ein CVSS-Wert kann helfen, ersetzt aber nicht den betrieblichen Kontext. Scanner, konkrete Werkzeuge und eine pauschale Sieben-Tage-Frist sind keine allgemeingültige ISO-27001-Vorgabe. Lege passende Fristen anhand deiner Risiken und zusätzlicher Anforderungen fest.
Der PDCA-Zyklus: Betriebssystem deines ISMS
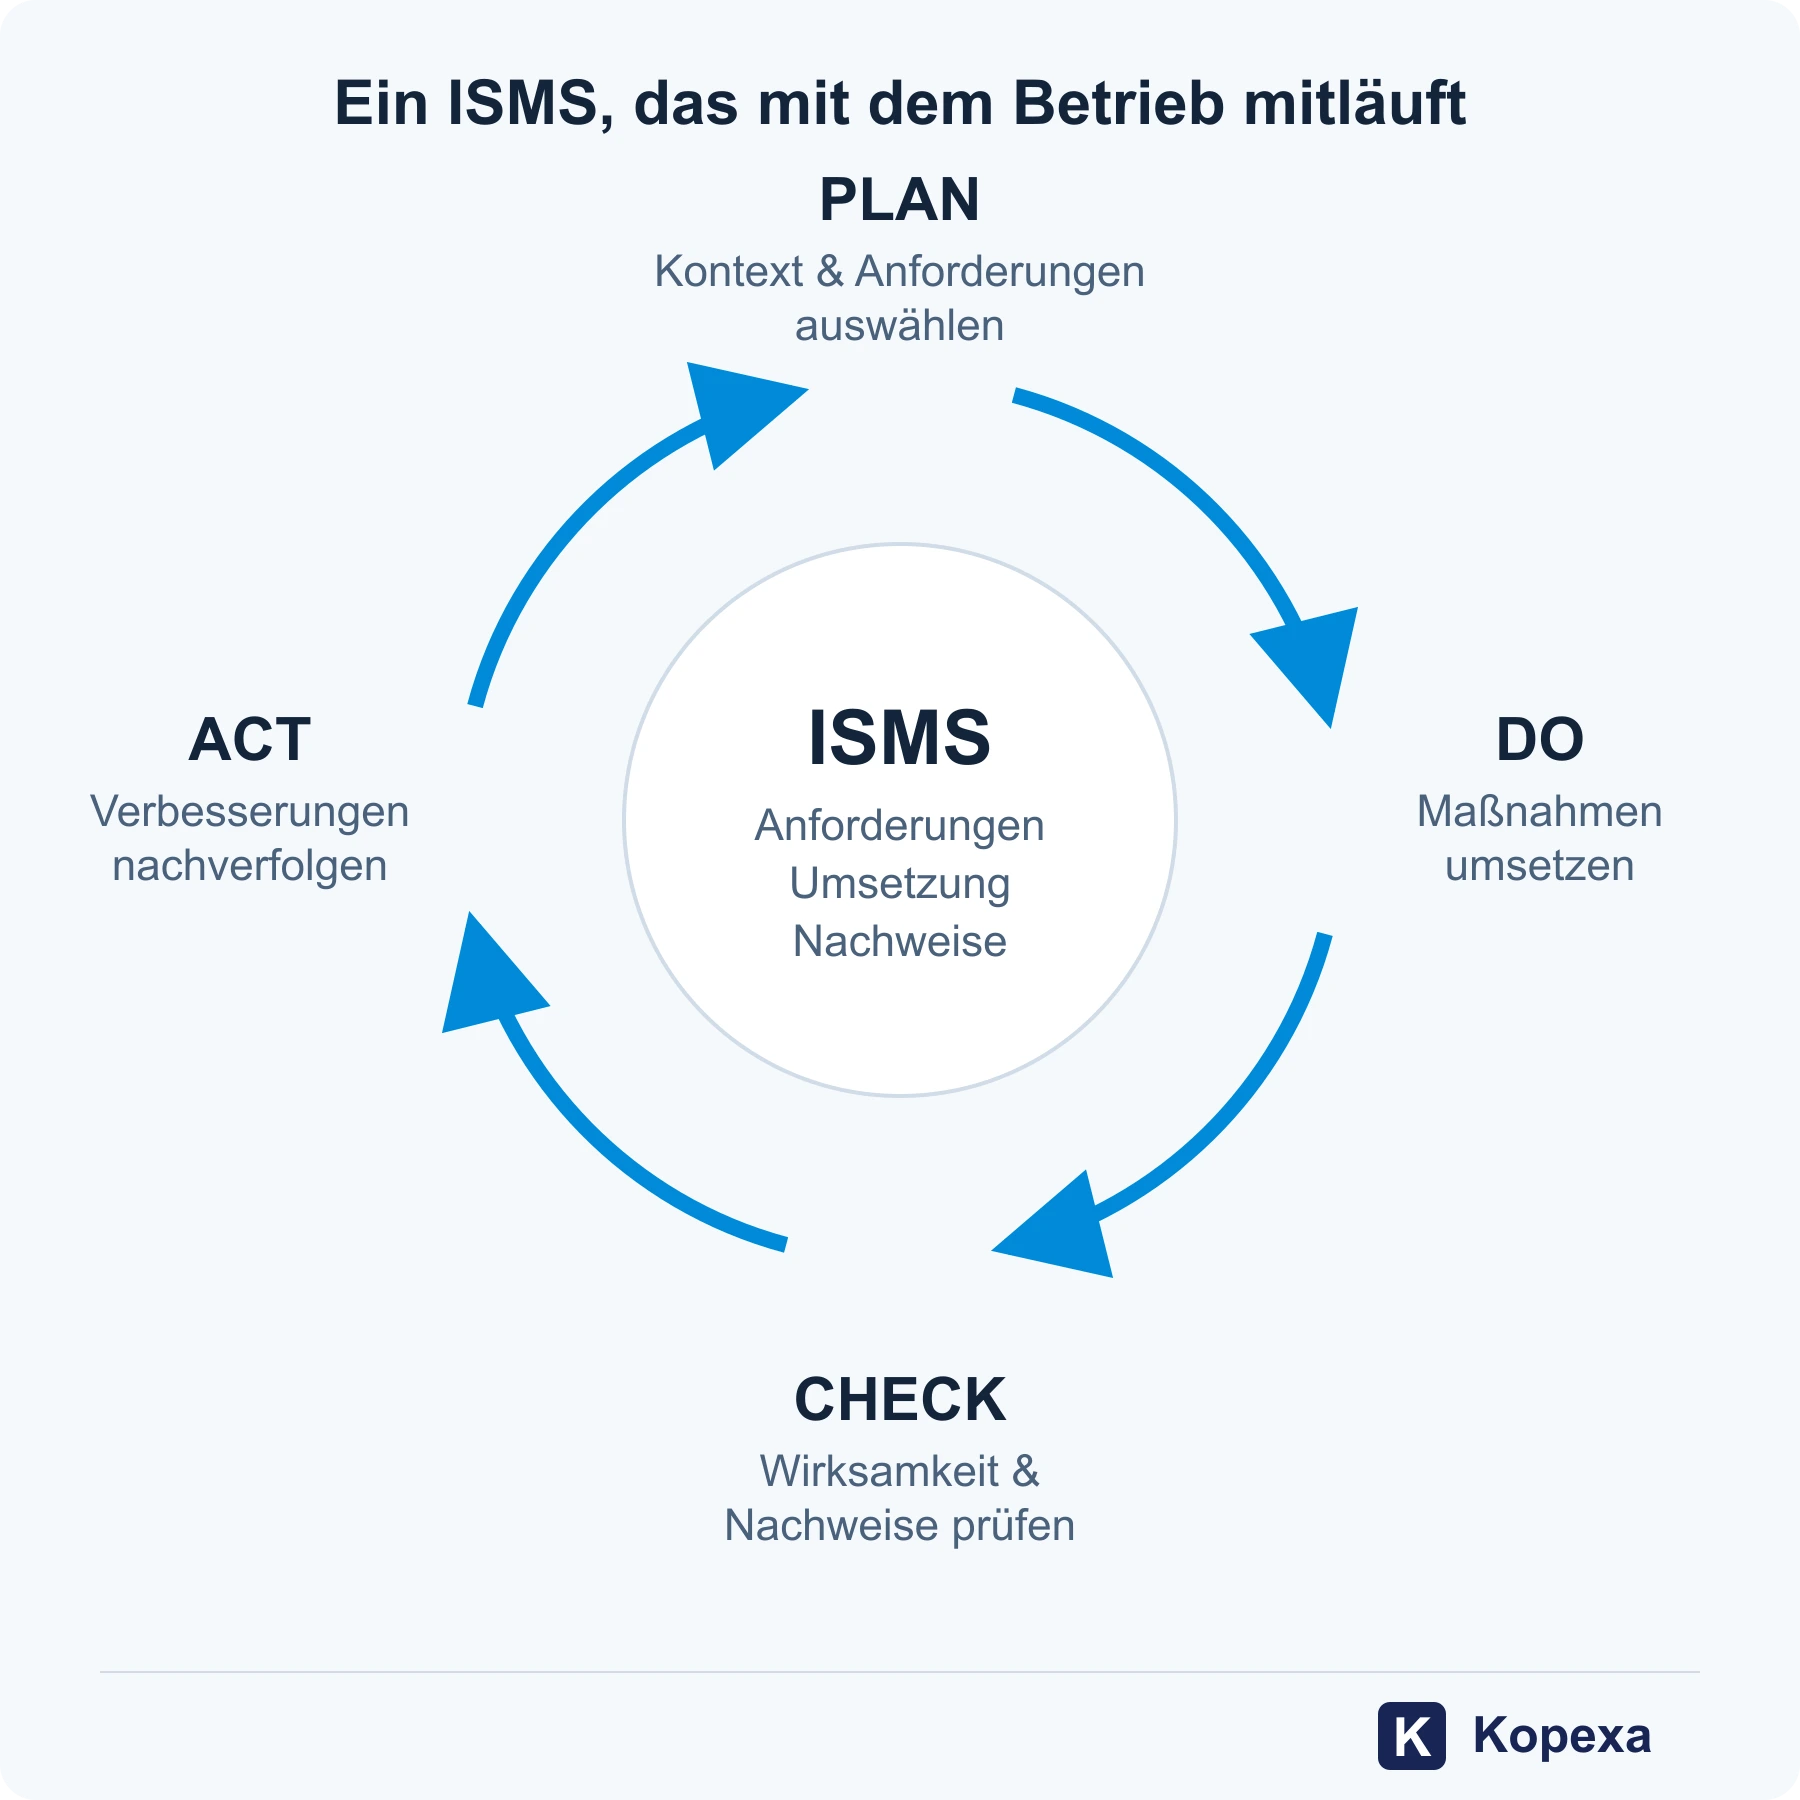
PDCA ist eine hilfreiche Darstellung des laufenden Betriebs: Plan für Ziele und Risiken, Do für die Umsetzung, Check für die Prüfung und Act für die Verbesserung. Nach einem Audit geht die Arbeit weiter: Neue Systeme, Personalwechsel oder Vorfälle können neue Bewertungen erfordern.
Manuelles vs. automatisiertes ISMS: Ab wann Excel dich ausbremst
Das Ziel ist ein arbeitendes System, kein Papiertiger. Ein ISMS lässt sich mit geeigneten Dokumenten und Abläufen betreiben. Wenn viele Personen, Änderungen und Nachweise zusammenkommen, sollte dein Team aber nicht ständig Informationen kopieren, Termine nachtelefonieren und Audit-Unterlagen neu zusammensuchen.
Software kann Risiken mit Maßnahmen verknüpfen, Aufgaben zuweisen, an Prüftermine erinnern und Nachweise für mehrere Anforderungen nutzbar machen. Integrationen können Daten aus vorhandenen Systemen übernehmen. Prüfe, welche Anbindungen und Abläufe tatsächlich verfügbar sind. Auch eine automatisierte Erinnerung hilft nur, wenn jemand die Aufgabe erledigt und das Ergebnis geprüft wird.
| Aufgabe | Mit Dateien und Tabellen organisieren | Bei Software prüfen |
|---|---|---|
| Zuständigkeiten | Verantwortliche und Termine konsequent pflegen | Zuweisungen, Erinnerungen und Freigaben |
| Nachweise | Ablage, Zugriffsrechte und Versionen regeln | Verknüpfung mit Maßnahmen und Historie |
| Mehrere Frameworks | Zuordnungen manuell nachhalten | Wiederverwendung und prüfbare Zuordnungen |
| Auditvorbereitung | Unterlagen und Prüfstatus zusammenführen | Zugriffsrechte und Exportmöglichkeiten |
Automatisierung nimmt dir weder die Risikobewertung noch Entscheidungen der Leitung ab. Prüfe in einer Demo mit eigenen Beispielen, welche Arbeiten tatsächlich entfallen. Die Auswahlcheckliste hilft dabei.
Was kostet der Aufbau eines ISMS?
Plane interne Arbeitszeit, gegebenenfalls Software und Beratung sowie externe Auditkosten getrennt. Dazu kommen nötige technische Maßnahmen. Einführung und laufender Betrieb brauchen jeweils ein Budget.
Dauer und Aufwand hängen vom Umfang, vorhandenen Prozessen und verfügbaren Personen ab. Eine Plattform allein garantiert weder einen Zertifizierungstermin noch eine bestimmte Einsparung. Unser Kostenleitfaden mit Jahresbudget zeigt eine Beispielrechnung mit offen gelegten Annahmen.
Dein nächster Schritt
Wenn du startest, kläre zuerst Scope und Verantwortung. Wenn dein ISMS schon besteht, prüfe die Aktualität von Risiken und Nachweisen sowie offene Maßnahmen aus dem letzten Audit.
Ein erster Schritt für diese Woche: Wähle einen wichtigen Geschäftsprozess. Kläre, welche Informationen und Dienste er braucht, was ihn unterbrechen könnte und wer verantwortlich ist. Nimm eine vorhandene Schutzmaßnahme – etwa das Backup – und prüfe ihren letzten Wirksamkeitsnachweis. Eine gefundene Lücke bekommt eine Aufgabe mit Zuständigkeit und Termin.
Für die Softwareentscheidung nutze den Anforderungskatalog. Auf der ISMS-Produktseite kannst du anschließend prüfen, wie Kopexa Risiken, Richtlinien und Nachweise zusammenführt.
Wenn du bereits konkrete Anforderungen hast, zeige uns deinen Ausgangspunkt in einer Kopexa-Demo. Wir gehen mit dir den Zusammenhang von Risiko, Maßnahme, Aufgabe und Nachweis durch. So kannst du beurteilen, ob die Plattform deine heutige Arbeit erleichtert.
Kurz beantwortet
Häufige Fragen
Noch eine Frage offen? Hier findest du die Antworten zum Nachlesen.
Was ist ein ISMS?
Ein Informationssicherheitsmanagementsystem verbindet Verantwortlichkeiten, Regeln, Risiken und Schutzmaßnahmen. Es hilft, wichtige Informationen zu schützen, die Wirksamkeit der Maßnahmen zu prüfen und den Schutz laufend zu verbessern. Menschen, Prozesse und Technik gehören dazu.
Welche Rolle spielt ISO 27001 für ein ISMS?
ISO/IEC 27001:2022 beschreibt Anforderungen an ein ISMS. Unternehmen können sie als Rahmen nutzen und eine unabhängige Zertifizierung anstreben. Die Einführung eines ISMS und die Zertifizierung sind getrennte Entscheidungen.
Welche ISMS-Beispiele gibt es?
Ein SaaS-Anbieter kann Zugriffe, Softwareänderungen und Backups seiner Plattform steuern. Ein Automotive-Zulieferer kann Konstruktionsdaten und Besucherzugänge schützen. Ein Versorger kann IT, technische Anlagen und Notfallmanagement verbinden. Das sind illustrative Szenarien; konkrete Anforderungen hängen vom Umfang und vom Betrieb ab.
Welche Dokumente braucht ein ISMS?
Ein praktisches Startpaket umfasst Scope und Kontext, Leitlinie und Rollen, Risikobewertung und Behandlungsplan, Statement of Applicability, Richtlinien und Betriebsnachweise, interne Audits und Managementbewertung sowie Korrekturmaßnahmen. Die vollständigen Anforderungen sind am gewählten Standard zu prüfen.
Was ist ISO 27001 Schwachstellenmanagement?
Technische Schwachstellen werden ermittelt, im betrieblichen Kontext bewertet und mit passenden Maßnahmen behandelt. Annex A 8.8 ist dabei relevant. Scanner, konkrete Werkzeuge und eine pauschale Sieben-Tage-Frist sind keine allgemeingültige Vorgabe. Auswahl, Fristen und Nachweise müssen zu den Risiken und zusätzlichen Anforderungen passen.
Was ist der Unterschied zwischen IT-Sicherheit und Informationssicherheit?
IT-Sicherheit schützt IT-Systeme und Infrastruktur. Informationssicherheit umfasst auch Informationen auf Papier, in Gesprächen und bei Dienstleistern. Die Schutzziele sind Vertraulichkeit, Integrität und Verfügbarkeit.
Braucht jedes Unternehmen ein ISMS?
Der Bedarf richtet sich nach Risiken, Kundenverträgen und gesetzlichen Anforderungen. Auch kleine Unternehmen können ein ISMS benötigen. Es gibt keine pauschale Beschäftigtenzahl, ab der ein ISMS sinnvoll wird.
Wie lange dauert die Einführung eines ISMS?
Die Dauer hängt von Scope, bestehenden Prozessen und verfügbaren Personen ab. Plane Aufbau, internen Betrieb und gegebenenfalls externe Zertifizierung getrennt. Software allein garantiert keinen Zertifizierungstermin.
Ersetzt ein ISO-27001-Zertifikat die NIS2-Pflichten?
Nein. Ein ISMS kann die Umsetzung von Risikomanagementmaßnahmen strukturieren. Registrierung, Meldungen und weitere gesetzliche Pflichten müssen gesondert geprüft und erfüllt werden.
Brauche ich ein ISMS Handbuch?
Ein Handbuch kann Geltungsbereich, Rollen und Abläufe verständlich zusammenführen. ISO 27001 fordert dokumentierte Informationen, aber kein separates Dokument mit genau diesem Titel. Entscheidend sind die geforderten Inhalte und Aufzeichnungen sowie ihre kontrollierte Pflege.
Welche ISMS-Prozesse gehören zum laufenden Betrieb?
Dazu zählen etwa Risikobewertung und -behandlung, Pflege von Zuständigkeiten und Nachweisen, Schulungen, interne Audits, Managementbewertung und Korrekturmaßnahmen. Sie müssen zum Betrieb und zum gewählten Rahmen passen.
Wie beginne ich mit dem ISMS-Aufbau?
Wähle zunächst einen wichtigen Geschäftsprozess und kläre Geltungsbereich und Verantwortliche. Erfasse benötigte Informationen und Dienste, bewerte Risiken und prüfe eine vorhandene Schutzmaßnahme anhand ihres letzten Wirksamkeitsnachweises. Verfolge erkannte Lücken als konkrete Aufgaben.
Quellen
- ISO/IEC 27001:2022 – Information Security Management Systems — International Organization for Standardization (ISO) () [Abgerufen am ]
- BSI-Gesetz (BSIG), aktuelle Fassung — Bundesministerium der Justiz und für Verbraucherschutz / Bundesamt für Justiz [Abgerufen am ]