Unternehmen, die mit Kopexa arbeiten







„Vorher wusste ich oft nicht, wohin mit den Nachweisen. Jetzt heißt es: Immer her damit, ich finde sofort den richtigen Platz!“
Wo stehst du heute?
Dein Managementsystem wächst. Dein Team muss mitkommen.
Mehrere Standards zusammenführen
ISO 27001 ist etabliert, TISAX oder NIS2 kommen hinzu. Nutze gemeinsame Maßnahmen und Nachweise weiter und behalte zusätzliche Anforderungen im Blick.
Framework-Mapping ansehenEin bestehendes ISMS weiterentwickeln
Risiken stehen in Excel, Dokumente in SharePoint, Aufgaben in einzelnen Boards. Bring Zusammenhänge und Verantwortlichkeiten in eine gemeinsame Arbeitsbasis.
ISMS im Alltag betreibenDas erste ISMS aufbauen
Ein Kunde fordert Informationssicherheitsnachweise. Plane die nötigen Schritte, teile Verantwortlichkeiten auf und bereite dein Team auf das Audit vor.
ISO-27001-Roadmap ansehenFramework-Mapping
Gemeinsame Arbeit einmal organisieren. Je Standard zuordnen.
Eine Maßnahme, ein Verantwortlicher, ein Umsetzungsstand. Verknüpfe gemeinsame Arbeit und Nachweise mit den passenden Anforderungen aus ISO 27001, NIS2 und TISAX. Zusätzliche Anforderungen bleiben je Standard sichtbar.
Zugriffsrechte überprüfen
Verantwortliche prüfen bestehende Berechtigungen und dokumentieren die nötigen Änderungen.
- Zuständigkeit
- Ein gemeinsamer Verantwortlicher
- Gemeinsamer Nachweis
- Berechtigungsübersicht und dokumentierte Überprüfung
Dieselbe Arbeit unterstützt diese Anforderungen
- ISO 27001:2022 · A.5.18
- Berechtigungen verwalten und überprüfen
- NIS2 · Art. 21(2)(i)
- Zugriffskontrolle im Sicherheitskonzept
- TISAX / VDA ISA 6 · 4.1.3
- Benutzerkonten regelmäßig überprüfen
Je Standard zusätzlich prüfen
- ISO 27001: Anwendbarkeit und Umsetzung im ISMS dokumentieren.
- NIS2: Auch Personalsicherheit und Asset-Verwaltung berücksichtigen.
- VDA ISA: Konten-Lebenszyklus und geschützte Anmeldeinformationen prüfen.
Beispiel-Mix: ISO 27001:2022, NIS2 und VDA ISA 6. Die Nachweise unterstützen gemeinsame Themen; Geltungsbereich und vollständige Abdeckung werden je Anforderung bewertet.
Standards und Anforderungen entdeckenGeschäftsprozesse und Ausfallrisiken
Wissen, was bei einem Ausfall zuerst wieder laufen muss.
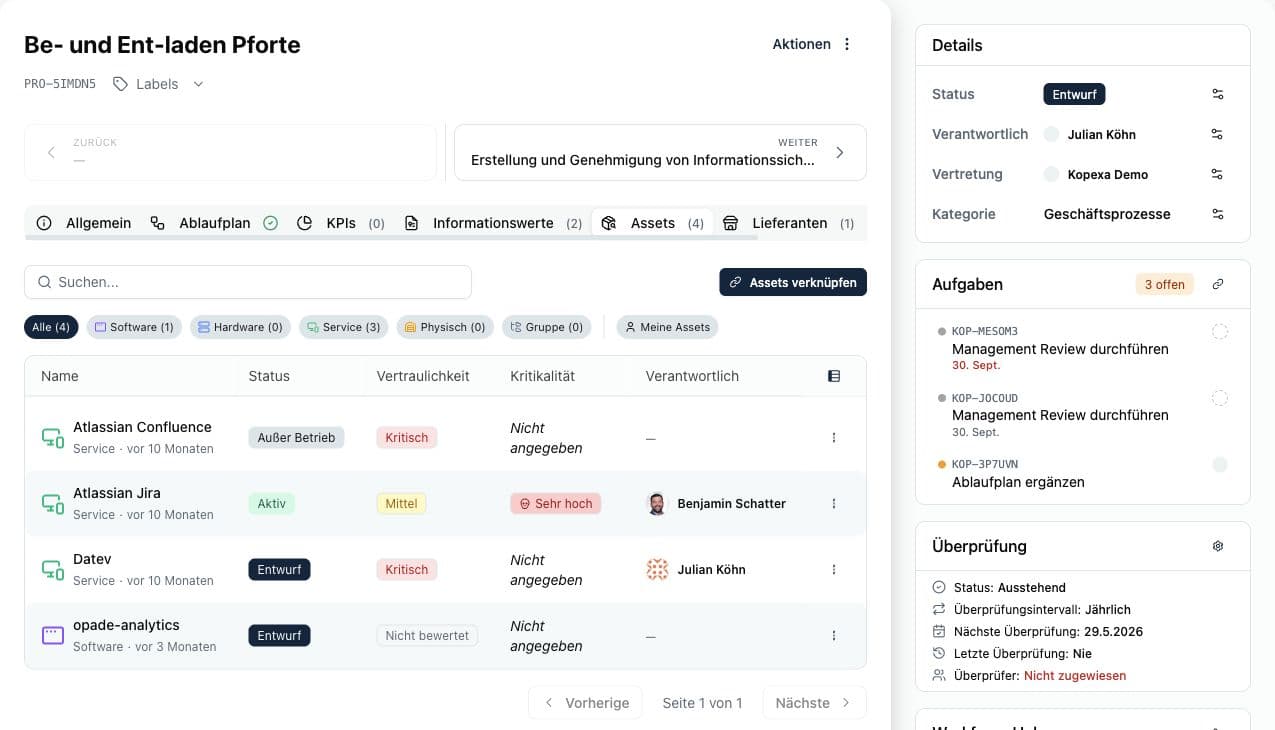
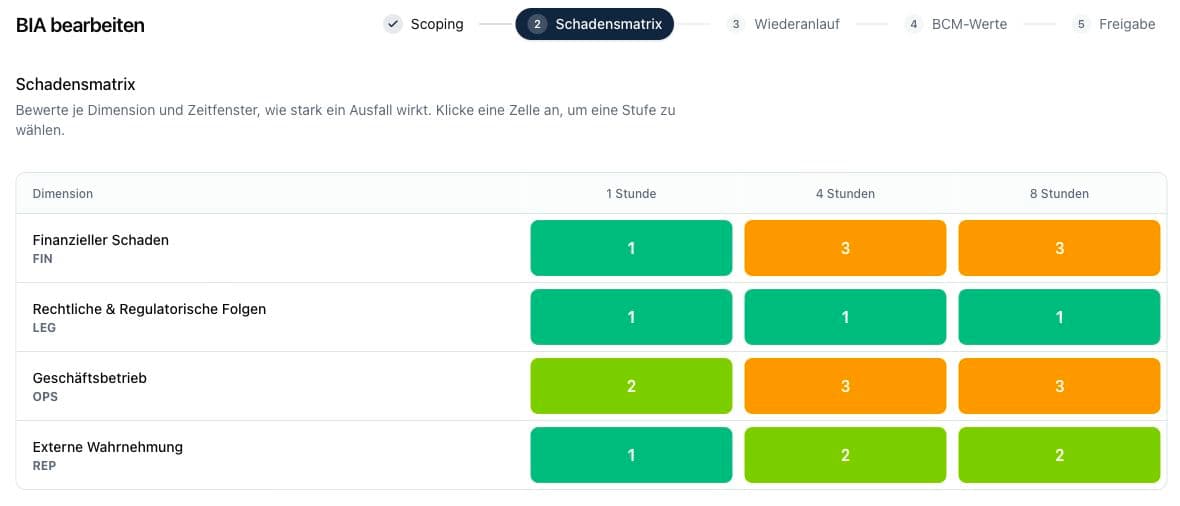
Ein IT-Ausfall betrifft auch Kundenservice, Auftragsabwicklung oder Produktion. Verbinde Geschäftsfunktionen und Prozesse mit den benötigten Assets und Lieferanten. Bewerte in der Business Impact Analyse, wie sich ein Ausfall über die Zeit auswirkt – und leite daraus Prioritäten für den Wiederanlauf ab.
- Abläufe und Übergaben mit BPMN verständlich machen
- Abhängigkeiten und Verantwortliche am Prozess zusammenführen
- Risiken und Aufgaben mit dem betroffenen Ablauf verbinden
Lieferkette und Lieferantenbewertung
Lieferanten prüfen, ohne jeder Antwort hinterherzulaufen.
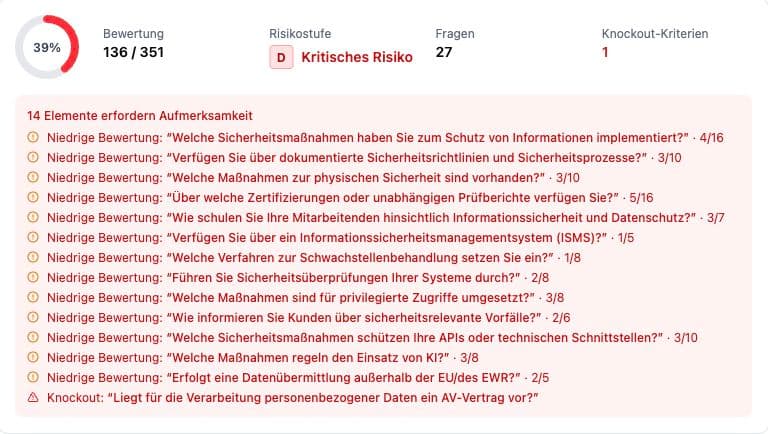
Ein zentraler Dienstleister oder Zulieferer kann mehrere Prozesse betreffen. Halte die Lieferantenkette zusammen und führe Bewertungen nachvollziehbar durch. Kopexa verschickt Surveys und Erinnerungen automatisch; konfigurierbare Regeln bewerten das Risiko anhand der Antworten.
Vom Befund zur Umsetzung
Eine offene Maßnahme braucht mehr als einen Eintrag in Excel.
Framework-Anforderungen geben den Anlass. Prozesse und Lieferanten zeigen den betroffenen Kontext, Risiken die Priorität. Daraus entstehen Aufgaben mit Verantwortlichen und Nachweisen – auf derselben Arbeitsbasis.
Ob aus einer Risikobewertung, einem Lieferanten-Assessment oder einer Überprüfung: Aufgaben bleiben mit ihrem fachlichen Kontext verbunden. So sieht dein Team, warum etwas ansteht, wer handelt und wann es erledigt sein soll.
- 01
Zusammenhang klären
Verknüpfe die Aufgabe mit dem betroffenen Risiko, Dokument oder Prozess.
- 02
Verantwortung und Termin festlegen
Steuere die Arbeit mit konfigurierbaren Boards, Status, Labels und Meilensteinen.
- 03
Im laufenden Betrieb dranbleiben
Regelmäßige Überprüfungen erinnern daran, ob Risiken und Dokumente noch aktuell sind.
Kundenstimme · ISO 27001
Wie ein bestehendes ISMS mit Kopexa weiterarbeitet.
„Dadurch, dass in Kopexa alles miteinander verknüpft ist und das Aufgabenmanagement direkt integriert ist, leitet das System einen förmlich durch. Der eigentliche Mehrwert liegt für mich im gewonnenen Fokus: Ich muss mich nicht mehr im Nachweis-Management verzetteln, sondern habe den Kopf frei, um Risiken fundierter einzuschätzen und strategische Themen wie BCM, NIS-2 und QMS voranzutreiben.“
Einführung und laufender Betrieb
Auf eurem Bestand aufbauen. Gemeinsam den nächsten Schritt planen.
Ein vorhandenes ISMS ist der Ausgangspunkt. In der Demo schauen wir auf eure heutigen Dokumente, Risikoübersichten und Standards. Gemeinsam klären wir, welche Inhalte übernommen werden sollen, wie Zuständigkeiten abgebildet werden und welche Unterstützung ihr benötigt.
- 01
Bestand und Umfang klären
Sichte Richtlinien, Controls, Risiken und Nachweise. Lege fest, welche Standards, Bereiche und Verantwortlichen zuerst in Kopexa arbeiten sollen.
- 02
Struktur und Inhalte übernehmen
Ordne vorhandene Inhalte den passenden Anforderungen zu. Besprich verfügbare Importwege und die nötige Aufbereitung anhand deiner Dateien.
- 03
Einen Arbeitsablauf erproben
Richte Zuständigkeiten und wiederkehrende Aufgaben ein. Prüfe mit deinem Team, ob ein Nachweis vom Befund bis zur Erledigung nachvollziehbar bleibt.
Mit eurem eigenen Team
ISB, IT, Qualitätsmanagement und Prozessverantwortliche arbeiten im selben fachlichen Kontext. Zuständigkeiten bleiben sichtbar, auch wenn mehrere Bereiche beteiligt sind.
Mit externer Unterstützung
Beziehe eure Beratung oder externe Sicherheitsverantwortliche in die gemeinsame Plattform ein. Software und Beratungsleistungen besprecht ihr passend zu eurem Bedarf.
Fragen zu Compliance und ISMS im Mittelstand
Wie übernehmen wir unser bestehendes Managementsystem?
Wir starten mit euren Standards, vorhandenen Dateien und Zuständigkeiten. Gemeinsam werden Struktur, benötigte Importwege und Datenaufbereitung abgestimmt. Anschließend werden Inhalte verknüpft und ein Arbeitsablauf mit eurem Team geprüft. Die CSN-Fallstudie zeigt eine konkrete Übernahme bestehender Richtlinien, Controls und eigener Maßnahmen.
Wie ist die Preisstruktur aufgebaut?
Die Software wird nach Tarif abgerechnet. Pro kostet 599 EUR/Monat und umfasst unter anderem mehrere Frameworks, Lieferantenmanagement und Cross-Framework-Mapping. Den aktuellen Leistungsumfang findest du auf der Preisseite. Einführung und externe Beratung werden passend zum vereinbarten Umfang besprochen.
Wo wird Kopexa gehostet und wie werden Daten geschützt?
Die veröffentlichte Unterauftragnehmerliste nennt für das Infrastrukturhosting von Applikationsservern, Datenbanken und Kundendaten Frankreich und Deutschland. Weitere Dienste sind dort mit Zweck und Standort aufgeführt. Die Sicherheitsrichtlinie beschreibt Verschlüsselung gespeicherter Daten mit AES-256 und TLS 1.2 oder höher für die Übertragung.
Passt Kopexa zu einem bestehenden ISMS?
Ja. Kopexa verbindet Risiken, Richtlinien, Maßnahmen und Nachweise mit Verantwortlichkeiten und Prozessen. Wie eure bestehenden Inhalte übernommen und zugeordnet werden, klären wir anhand eurer Daten und Arbeitsweise in der Demo.
Wie hilft Kopexa bei mehreren Standards?
Gemeinsame Maßnahmen und Nachweise können mit Anforderungen aus mehreren Standards verknüpft werden. Die fachliche Abdeckung und zusätzliche Anforderungen werden je Standard bewertet. Eine Zuordnung bedeutet keine automatische vollständige Erfüllung.
Was bringt die BIA einem produzierenden Unternehmen?
Die Business Impact Analyse bewertet die Folgen eines Prozessausfalls über verschiedene Zeiträume. Zusammen mit Abhängigkeiten und Wiederanlaufwerten hilft sie, Prioritäten zu bestimmen und Risiken im Geschäftskontext zu beurteilen.
Können wir Lieferanten automatisch bewerten?
Kopexa verschickt Assessment-Surveys und Erinnerungen automatisch. Die Survey-Engine unterstützt konfigurierbare, antwortbasierte Risikobewertungen. Ergebnisse können anschließend mit Risiken und Aufgaben weiterbearbeitet werden.
Brauchen wir dafür eine eigene Compliance-Abteilung?
Ihr könnt Aufgaben auf euer bestehendes Team verteilen und externe Unterstützung einbeziehen. Fachliche Entscheidungen, Umsetzung und die Verantwortung für euer Managementsystem bleiben bei euch und den beauftragten Verantwortlichen.
Zeig uns, wie ihr heute arbeitet.
Wir zeigen dir, wie dein Team bestehende Standards, Geschäftsprozesse und Lieferantenrisiken in Kopexa zusammenführt.
Demo vereinbaren