
Julian Köhn ist Gründer und CEO von Kopexa. Seit 10+ Jahren entwickelt er Sicherheits- und Compliance-Lösungen für den europäischen Mittelstand. Fokus: NIS2, ISO 27001, DSGVO, TISAX. Kopexa wurde gegründet, um GRC für KMU transparent und self-service-fähig zu machen.
Artikel
Cyberrisiken im Mittelstand: Welche Maßnahmen zuerst?
Prioritäten, Verantwortliche und überprüfbare Ergebnisse: eine praktische Arbeitsvorlage für eure Informationssicherheit.
 Julian Köhn·
Security Awareness: Wissen Mitarbeiter, was im Ernstfall zu tun ist?
Meldewege statt Teilnahmehäkchen: Prüfe mit einer 20-Minuten-Übung, ob dein Team bei verdächtigen Nachrichten handeln kann.
Julian Köhn·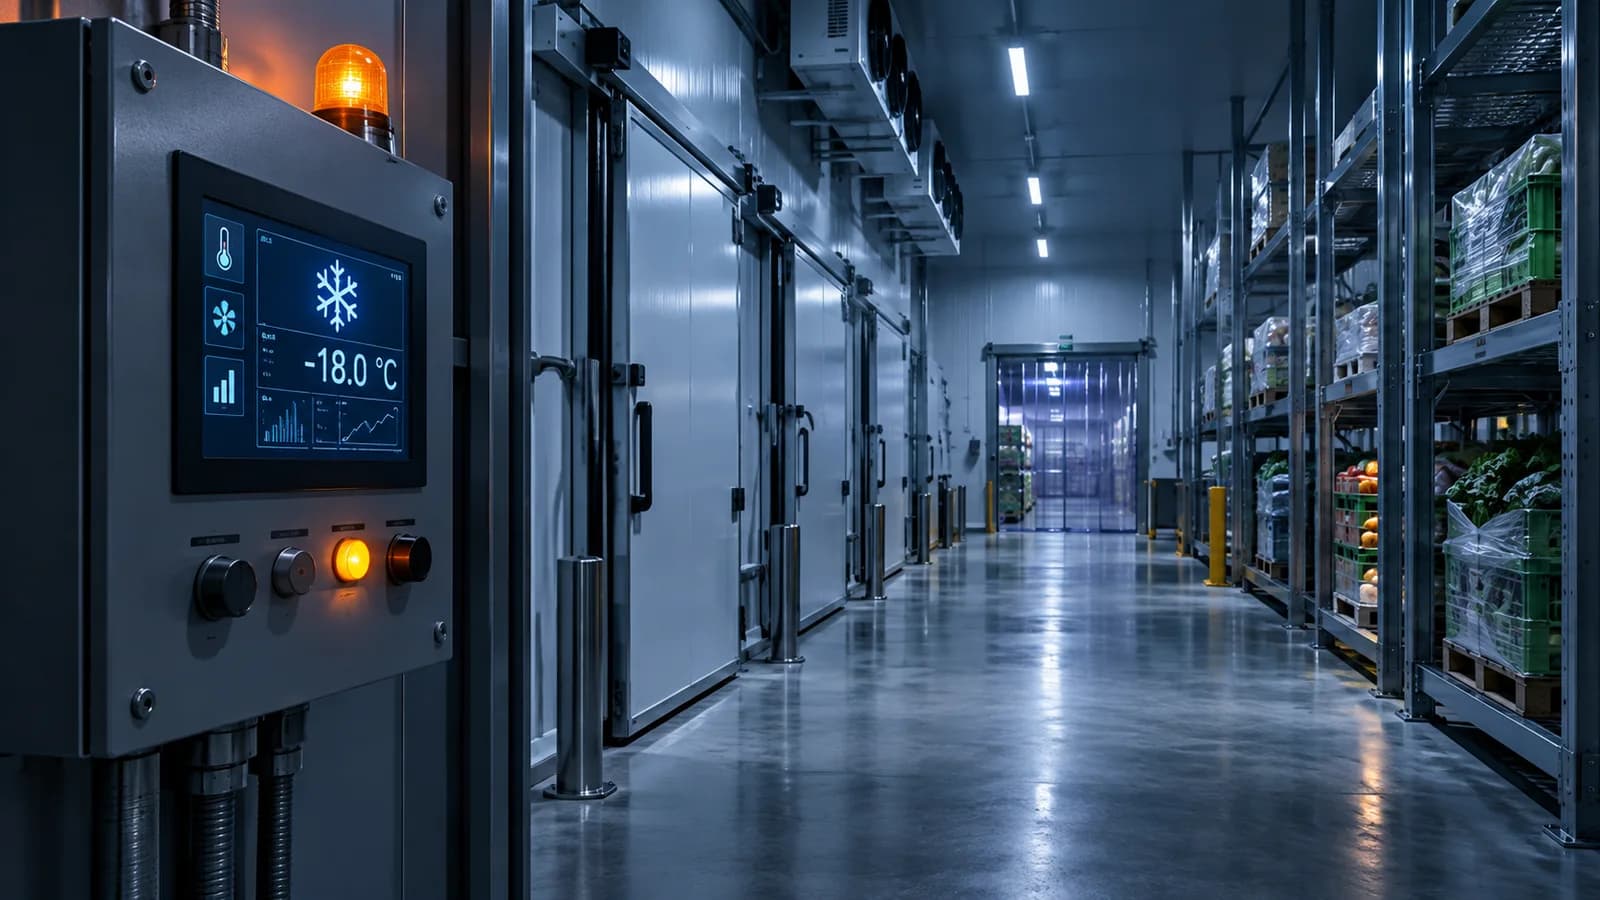
Cyberangriff auf Kühlanlagen: Welche Abhängigkeiten gefährden deinen Betrieb?
Der Angriff auf französische Kühlanlagen zeigt ein praktisches Betriebsrisiko. So verbindest du kritische Assets, Dienstleister, BIA und überprüfbare Maßnahmen.
Julian Köhn·
KI-Agenten im Unternehmen: Wer darf handeln – und wer trägt die Verantwortung?
KI-Agenten lesen nicht nur, sie handeln. So klärst du Zugriffe, Freigaben und Verantwortliche und machst ihre Risiken im bestehenden ISMS überprüfbar.
Julian Köhn·
ISO/IEC 27090: KI-Sicherheitsrisiken im ISMS einordnen
Was ISO/IEC 27090 für KI-Sicherheit bedeutet und wie du Risiken von KI-Anwendungen, Lieferanten und Daten im bestehenden ISMS behandelst.
Julian Köhn·
Lieferantenbewertung: Kriterien, Gewichtung und Excel-Vorlage
Bewerte Lieferanten mit passenden Kriterien, gewichteten Antworten und Ausschlusskriterien. Kostenlose Excel-Vorlage mit Anleitung und ausgefülltem Beispiel.
Julian Köhn·
NIS2 und Konzern-IT: MSP oder vernachlässigbare Tätigkeit?
Wann Konzern-IT als MSP gilt, wie das BSI § 28 Abs. 3 BSIG auslegt und warum eine kleine IT-Tochter nicht automatisch von NIS2 ausgenommen ist.
Julian Köhn·
Risikomatrix erstellen: Excel-Vorlage und Beispiel
Erstelle eine Risikomatrix für Informationssicherheit. Kostenlose Excel-Vorlage mit dynamischen Matrizen, Risikoregister und Beispiel für Ausgangs- und Restrisiko.
Julian Köhn·
ISO 27001 Checkliste: Schritt für Schritt zur Zertifizierung
ISO 27001 Checkliste mit rund 30 Prüfpunkten für Zertifizierung und ISMS-Aufbau, alle Schritte erklärt, kostenloser Download als PDF.
Julian Köhn·
ISMS Software auswählen: Anforderungskatalog & Checkliste
ISMS Software auswählen: Anforderungskatalog mit rund 30 Kriterien, Muss vs. nice-to-have und Checkliste zum kostenlosen Download.
Julian Köhn·
ISMS Software: Welche hilft bei ISO 27001, TISAX und NIS2?
ISMS Software im Vergleich: Auswahlkriterien, Funktionen und Kosten für ISO 27001, TISAX und NIS2. Der Praxis-Guide für deine Entscheidung.
Julian Köhn·
ISO 27001 Zertifizierung einfach erklärt: Ablauf & Kosten
Was die ISO 27001 Zertifizierung bedeutet, wer sie braucht und wie der Prozess von Stage 1 bis Rezertifizierung abläuft, verständlich erklärt für Einsteiger.
Julian Köhn·
ISO 27001 und Datenschutz: DSGVO, TOMs und Nachweise
Reicht ISO 27001 für den Datenschutz? DSGVO-Schnittstellen, TOMs nach Art. 32 und acht praktische Schritte mit Nachweisen, Rollen und Beispiel.
Julian Köhn·
Sovereign Washing: Wann ist eine Cloud wirklich europäisch?
Sovereign Washing erkennen: Wie du in 5 Schritten prüfst, ob ein Cloud-Anbieter echte digitale Souveränität liefert oder nur EU-Marketing macht. Mit Schrems-II-Bezug, US Cloud Act, BYOK und Vendor-Assessment-Checkliste für CISOs und Datenschutzbeauftragte.
Julian Köhn·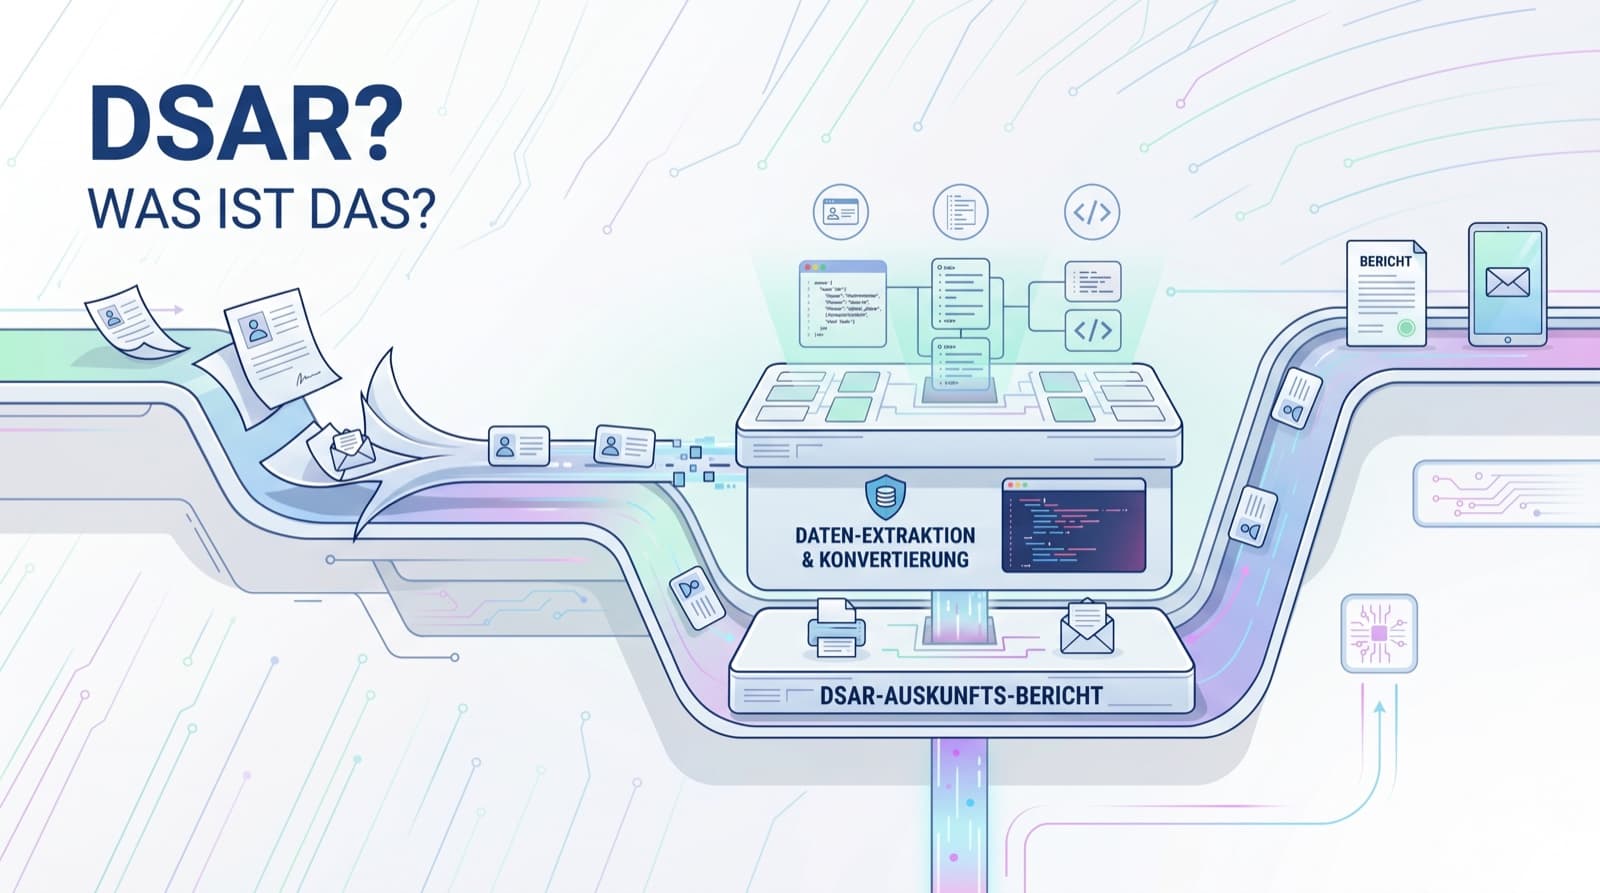
DSGVO-Auskunftsanfrage: Wie du eine DSAR rechtssicher beantwortest
Eine DSAR (Data Subject Access Request) muss innerhalb von 30 Tagen beantwortet werden. Wir zeigen dir den 8-Schritt-Workflow von Identitätsprüfung über Datenextraktion bis zur Redaktion und welche Ablehnungsgründe rechtssicher sind.
Julian Köhn·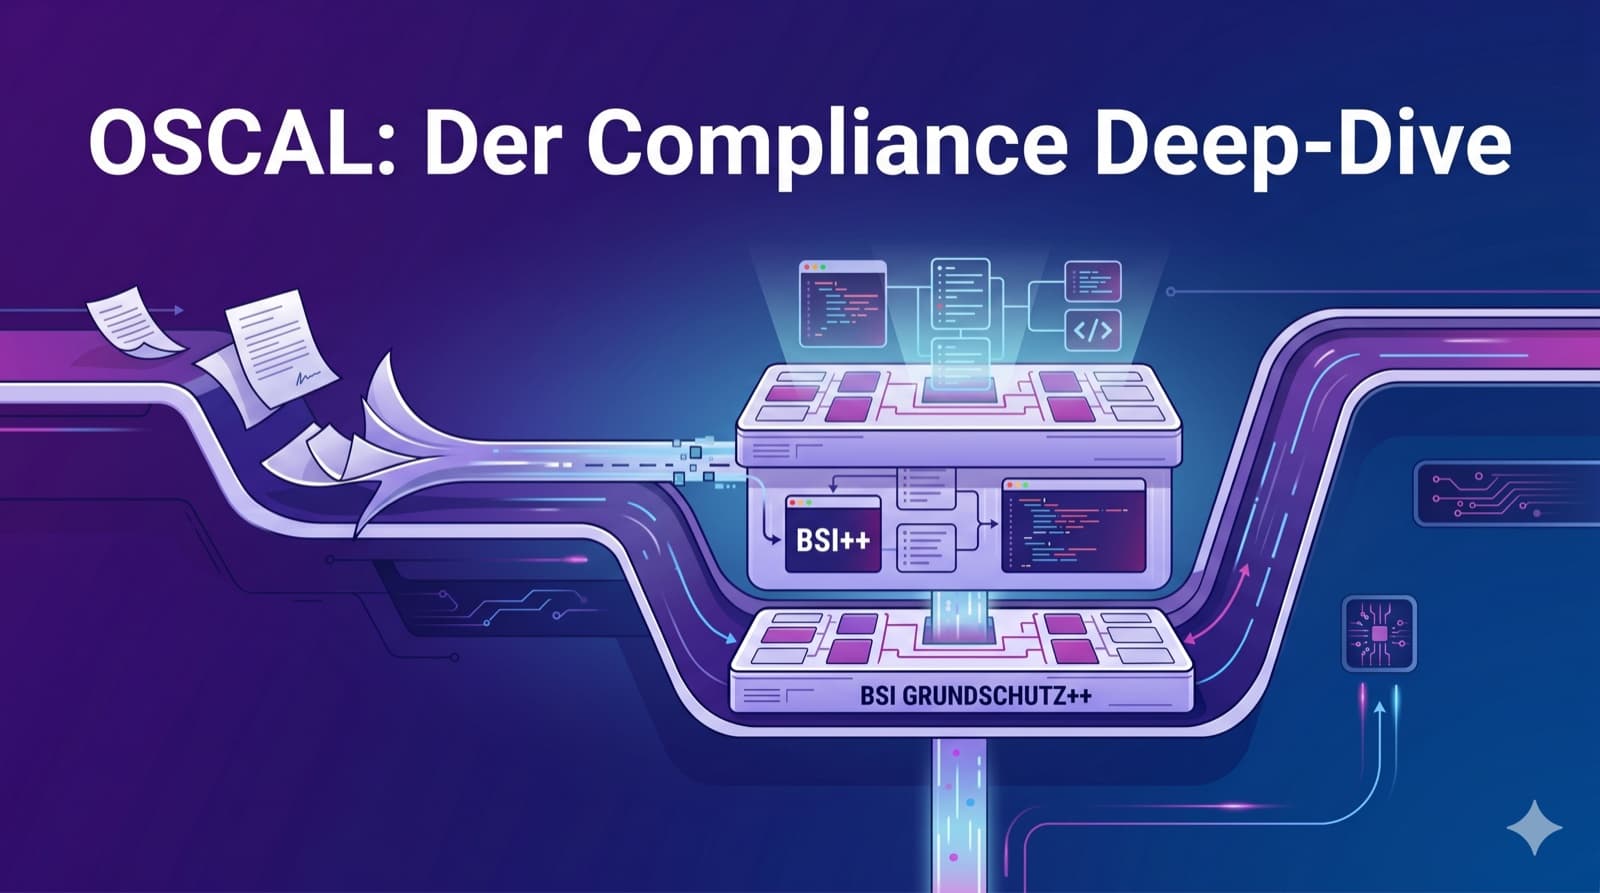
Was ist OSCAL? Der Deep-Dive zu Compliance as Code und BSI Grundschutz++
OSCAL macht Sicherheitskontrollen maschinenlesbar, BSI Grundschutz++ baut darauf auf. Wir zeigen dir Architektur, PDCA-Methodik und was der Standard-Wechsel zum 1. Januar 2026 für dein ISMS bedeutet.
Julian Köhn·
Was ist ein ISMS? Definition, Beispiele und Aufbau-Leitfaden
Was ein ISMS ist, welche Dokumente dazugehören und wie du es aufbaust: verständliche Definition, drei Beispiele und ein konkreter Ablauf.
Julian Köhn·
Palantir: Ein Lehrstück über Vendor Risk Management
Schweiz blockiert Palantir, Deutschland forciert es am Parlament vorbei. Eine Analyse über verheerende Risiken und den Ausverkauf digitaler Souveränität.
Julian Köhn·
NIS2 Schulung für Geschäftsleitung: Pflicht, Inhalte und Haftung
NIS2 Schulung der Geschäftsleitung ist Pflicht nach Art. 20: Wer ist betroffen, welche Inhalte gehören rein, welche Haftung droht ohne Nachweis. Mit Checkliste, Bußgeld-Cases und Praxis-Tipps für KMU und Mittelstand.
Julian Köhn·
Matomo datenschutzkonform betreiben – so geht’s ohne Cookie-Banner
Matomo ohne Cookies einrichten: JavaScript, Tag Manager, IP-Maskierung und Datenschutzerklärung. Mit echten Screenshots und Einordnung für Deutschland.
Julian Köhn·
5 Vorteile automatisierter Risikoanalyse für mittelständische Unternehmen
Erfahre, wie automatisierte Risikoanalyse KMUs hilft, Risiken früh zu erkennen, Compliance zu sichern und Entscheidungen zu verbessern.
Julian Köhn·
Was kostet Compliance-Software? Jahresbudget für KMU
Lizenz, Einführung, Beratung und Audit getrennt kalkulieren: Kostenübersicht, Budgetbeispiel und Auswahlhilfe für KMU.
Julian Köhn·
NIS2: unterschätzte Pflicht für Mittelstand und Zulieferer
NIS 2 verpflichtet Mittelstand und Zulieferer zu höheren Cybersecurity-Standards, Meldewegen und ISMS-Integration für mehr digitale Resilienz.
Julian Köhn·
Zertifizierungs-Roadmap: ISO 9001 bis 27001
Zertifizierungs-Roadmap für ISO Standards: Beginne mit ISO 9001, nutze Synergien zu ISO 14001/27001. Reduziere Implementierungszeit um 50% und spare Kosten.
Julian Köhn·
DevOps & DSGVO: Daten automatisch anonymisieren
Wie du in DevOps DSGVO einhältst: automatisierte Anonymisierung & Pseudonymisierung, PostgreSQL RLS/Data Masking, CI/CD-Integration – risikofrei testen.
Julian Köhn·
ESG-Compliance: Wie du die neuen Berichtspflichten meisterst
Die CSRD kommt: Erfahre, wie du ESG-Compliance als strategischen Vorteil nutzt und mit Kopexa zum Game-Changer wirst!
Julian Köhn·