Grundlagen
Was ist OSCAL? Der Deep-Dive zu Compliance as Code und BSI Grundschutz++
Was ist OSCAL? Verstehe den Datenstandard, seine drei Ebenen und den Zusammenhang mit BSI Grundschutz++, Nachweisen und Compliance as Code.
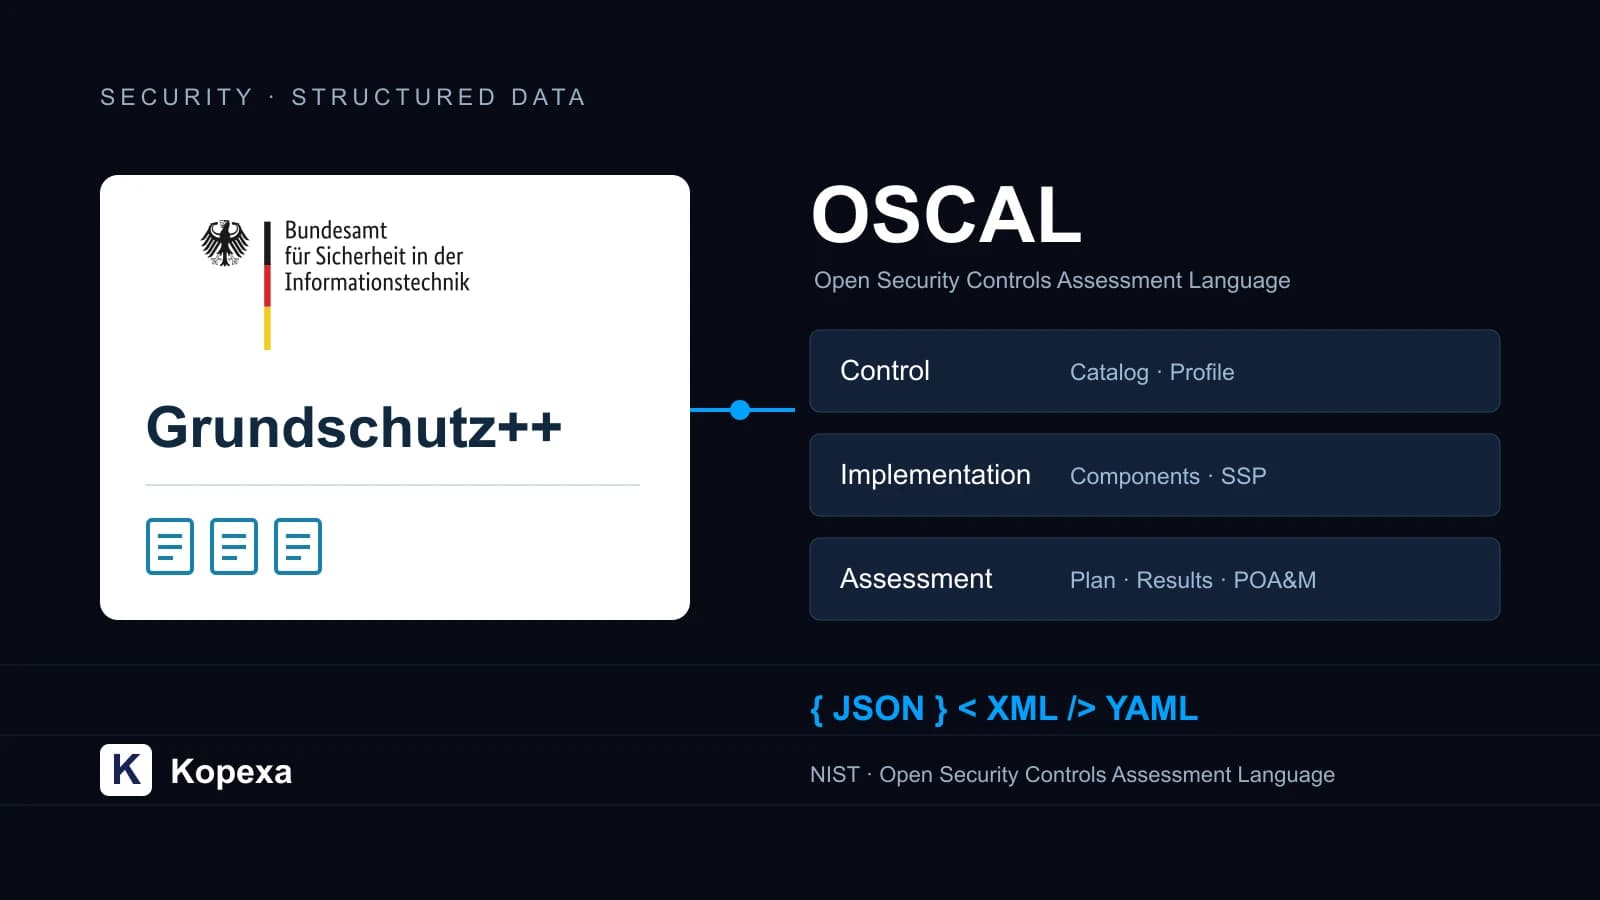

OSCAL steht für Open Security Controls Assessment Language: ein offenes, von NIST entwickeltes Format, das Sicherheitsanforderungen, ihre Umsetzung und Prüfergebnisse als strukturierte Daten verbindet. Für Unternehmen ist das vor allem interessant, wenn Anforderungen und Nachweise über mehrere Programme hinweg gepflegt werden müssen. Das BSI nutzt maschinenlesbare Anforderungen im Grundschutz++ – daraus folgt jedoch keine pauschale Migrationspflicht seit Januar 2026.
Dieser Deep-Dive erklärt dir OSCAL, BSI Grundschutz++ und Compliance as Code mit einem durchgängigen Beispiel. Für den allgemeinen ISMS Aufbau bleibt unser ISMS-Leitfaden der passende Einstieg.
TL;DR: Was du über OSCAL und Grundschutz++ wissen solltest
- OSCAL ist ein Datenstandard, kein Sicherheitsscanner. Er erleichtert Austausch und Verarbeitung; die technische Prüfung benötigt geeignete Werkzeuge.
- NIST unterscheidet drei Ebenen: Control, Implementation und Assessment. Catalog, Profile, SSP und POA&M sind Modelle innerhalb dieser Ebenen.
- Grundschutz++ ist eine Weiterentwicklung mit Übergangsphase. Der BSI-Meilensteinplan, Stand September 2026, sieht die Veröffentlichung der Methodik am 27. Oktober 2026 vor.
- Ein gemeinsamer Nachweis kann mehrfach nützlich sein. Ob er eine bestimmte Anforderung erfüllt, muss trotzdem fachlich bewertet werden.
Warum manuelle Compliance nicht mehr funktioniert
Wenn Anforderungen aus ISO 27001, NIS2, TISAX oder DORA in getrennten Listen gepflegt werden, entstehen praktische Probleme: Welche Fassung gilt? Wer setzt eine Maßnahme um? Passt der Nachweis noch zur aktuellen Umgebung? Das betrifft auch Datenschutz, wenn Sicherheitsmaßnahmen personenbezogene Daten schützen sollen.
Manuelle Arbeit ist nicht grundsätzlich ungeeignet. Sie wird aber aufwendiger, wenn dieselben Informationen an mehreren Stellen aktualisiert werden müssen. Drei typische Reibungspunkte:
Dokumentenpflege: Anforderungen, Verantwortliche und Nachweise werden wiederholt übertragen. Die versteckten Kosten manueller Compliance liegen dabei auch in Rückfragen und widersprüchlichen Versionen. Eine universelle Stunden- oder Einsparungsquote lässt sich daraus nicht ableiten.
Vorfallbearbeitung: Die NIS2-Meldeprozesse brauchen klare Zuständigkeiten und verfügbare Informationen. Tabellen können dabei helfen; entscheidend sind ein geübter Ablauf und rechtzeitig belastbare Angaben.
Audit-Vorbereitung: Ohne nachvollziehbare Verknüpfungen muss das Team erneut herausfinden, welcher Nachweis zu welcher Anforderung gehört. OSCAL kann diese Beziehungen strukturiert beschreiben und den Austausch zwischen geeigneten Werkzeugen erleichtern.
Was ist OSCAL überhaupt?
Open Security Controls Assessment Language (OSCAL) ist eine NIST-geführte Initiative zur strukturierten Darstellung von Sicherheitskontrollen und deren Bewertung. OSCAL-Daten lassen sich in JSON, XML oder YAML ausdrücken. Das Informationsmodell bleibt dabei gleich; die Syntax unterscheidet sich.
Ein OSCAL Catalog beschreibt Anforderungen. Ein OSCAL Profile wählt Anforderungen aus und passt sie für eine bestimmte Baseline an. Der System Security Plan (SSP) dokumentiert die Umsetzung für ein konkretes System. Prüfpläne, Ergebnisse und offene Maßnahmen ergänzen dieses Bild.
Kennungen machen Informationen referenzierbar. Dabei verwendet OSCAL sowohl UUIDs als auch lesbare IDs, beispielsweise für Kontrollen. Nicht jede Kontrolle oder jedes Asset erhält automatisch eine UUID. Auch ein eindeutiger Bezeichner verhindert noch keine fachlichen Widersprüche: Versionen, Referenzen und Inhalte müssen sauber gepflegt werden.
Compliance as Code beschreibt hier den Umgang mit versionierbaren, maschinenlesbaren Compliance-Informationen. Policy-as-Code kann darüber hinaus ausführbare Prüfregeln meinen. OSCAL allein führt solche Regeln nicht aus und bestätigt nicht, dass ein System sicher konfiguriert ist.
OSCAL-Beispiel in JSON: eine Anforderung statt einer Prüfbehauptung
Der folgende kleine, fiktive Katalog beschreibt eine Anforderung an administrative Zugänge. Er ist kein BSI-Katalog und enthält weder eine Prüfung noch eine Aussage über die Erfüllung von ISO 27001 oder NIS2.
{
  "catalog": {
    "uuid": "3b52f791-f6f3-43af-8803-a3aa5db673c3",
    "metadata": {
      "title": "Example: administrative access",
      "last-modified": "2026-10-14T08:00:00Z",
      "version": "1.0",
      "oscal-version": "1.1.3"
    },
    "controls": [
      {
        "id": "example-mfa",
        "title": "Protect administrative access",
        "parts": [
          {
            "name": "statement",
            "prose": "Require multi-factor authentication for administrative access."
          }
        ]
      }
    ]
  }
}
Du siehst die Trennung: id bezeichnet die Kontrolle, prose beschreibt die Anforderung, die Metadaten kennzeichnen die Fassung. Ob MFA tatsächlich aktiv ist, gehört in die Beschreibung der Umsetzung und in geeignete Prüfergebnisse – nicht in eine bloße Behauptung im Katalog.
Die drei Ebenen und Modelle der OSCAL-Architektur
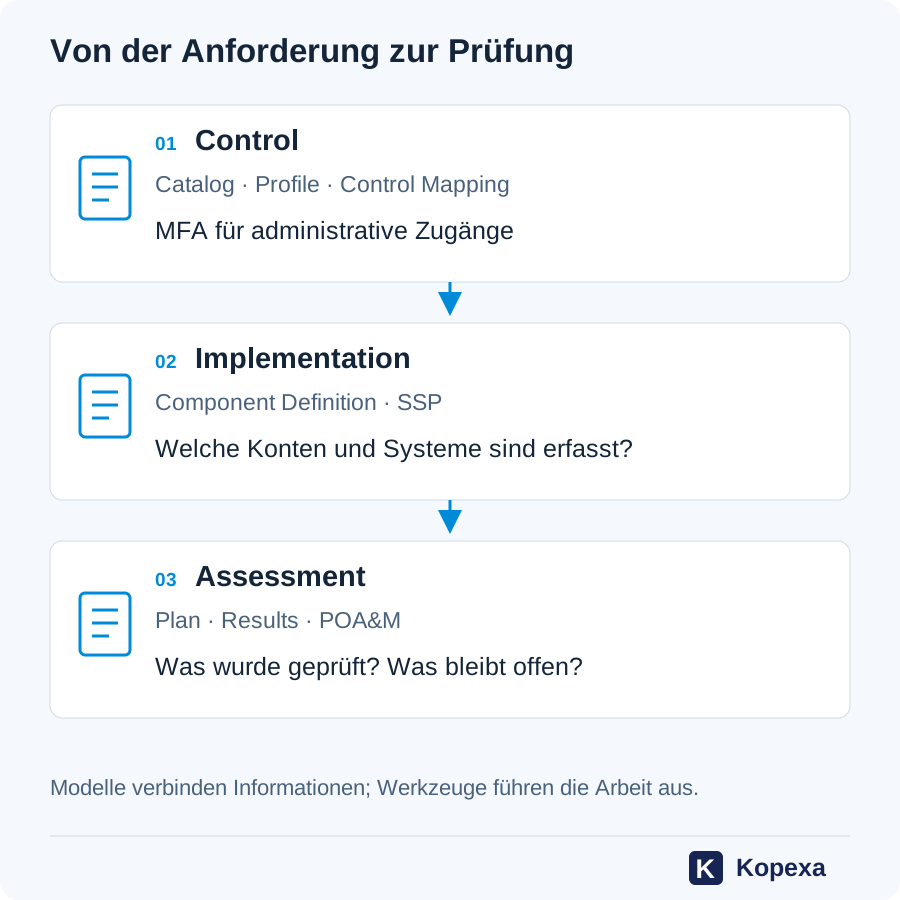
NIST gliedert OSCAL in Control, Implementation und Assessment. Profile ist keine eigene Ebene, und POA&M gehört zur Assessment-Ebene. Der Zusammenhang lässt sich an einer einzigen Anforderung verfolgen:
| Ebene | Modelle | Wozu sie dienen |
|---|---|---|
| Control Layer | Catalog, Profile, Control Mapping | Anforderungen beschreiben, auswählen und anpassen; Beziehungen zwischen Anforderungen unterschiedlicher Quellen ausdrücken. |
| Implementation Layer | Component Definition, System Security Plan (SSP) | Wiederverwendbare Umsetzungsbeschreibungen und die konkrete Umsetzung in einem System dokumentieren. |
| Assessment Layer | Assessment Plan, Assessment Results, Plan of Action and Milestones (POA&M) | Prüfungen planen, Ergebnisse und Nachweise dokumentieren sowie offene Risiken und Maßnahmen nachverfolgen. |
Eine neue Katalogfassung kann mit einer bestehenden Fassung verglichen werden. Welche Änderungen relevant sind und welche Aufgaben daraus folgen, hängt von den eingesetzten Werkzeugen, dem Mapping und der fachlichen Bewertung ab. OSCAL garantiert keine Gap-Analyse „in Minuten“.
BSI Grundschutz++: der Bruch mit drei Jahrzehnten PDF-Tradition
Grundschutz++ verbindet eine prozessorientierte Methodik mit einem maschinenlesbaren Anwenderkatalog. Die Stand der Technik Bibliothek stellt Anforderungen bereit. Das BSI beschreibt digitale Werkzeuge als Unterstützung bei deren Umsetzung. Klassischer IT-Grundschutz und Grundschutz++ sind deshalb nicht gleichzusetzen; eine sofortige Ablösung für alle Institutionen lässt sich daraus ebenfalls nicht ableiten.
Der BSI-Meilensteinplan, Stand September 2026, unterscheidet mehrere Schritte:
| Zeitpunkt | Geplanter beziehungsweise abgeschlossener Schritt |
|---|---|
| 1. April bis 31. August 2026 | Pilotierung der Methodik |
| 27. Oktober 2026 | Veröffentlichung der Methodik auf der it-sa |
| 1. Januar 2027 | Zertifizierungsanträge für ISO 27001 auf Basis von Grundschutz++ möglich |
| 2027 | Early-Adopter-Phase; laut Plan Ende am 31. Dezember 2027 |
| 30. November 2031 | Ende der Zertifizierbarkeit des bisherigen IT-Grundschutzes |
Das sind die veröffentlichten Planungsstände, keine pauschale Aussage über die individuellen Pflichten deines Unternehmens. Für eine konkrete Zertifizierung zählen die geltenden BSI-Verfahrensregeln und der vereinbarte Prüfungsumfang.
Prozessorientierung: Die Methodik verbindet strategische Verankerung, Anforderungsanalyse, Umsetzung und Überwachung. Anforderungen sollen anhand des eigenen Kontextes und Schutzbedarfs behandelt werden.
Maschinenlesbare Anforderungen: Katalogdaten können durch geeignete Software verarbeitet werden. Daraus entsteht Potenzial für nachvollziehbare Auswahl, Aktualisierung und Verknüpfung – keine automatische Erfüllung.
Zusammenhängende Steuerung: Fachbereiche, IT und Leitung brauchen abgestimmte Zuständigkeiten. Verantwortung für Geschäftsprozesse ist dabei wichtig; sie wird nicht allein durch ein neues Datenformat geregelt.
Der PDCA-Zyklus im Grundschutz++
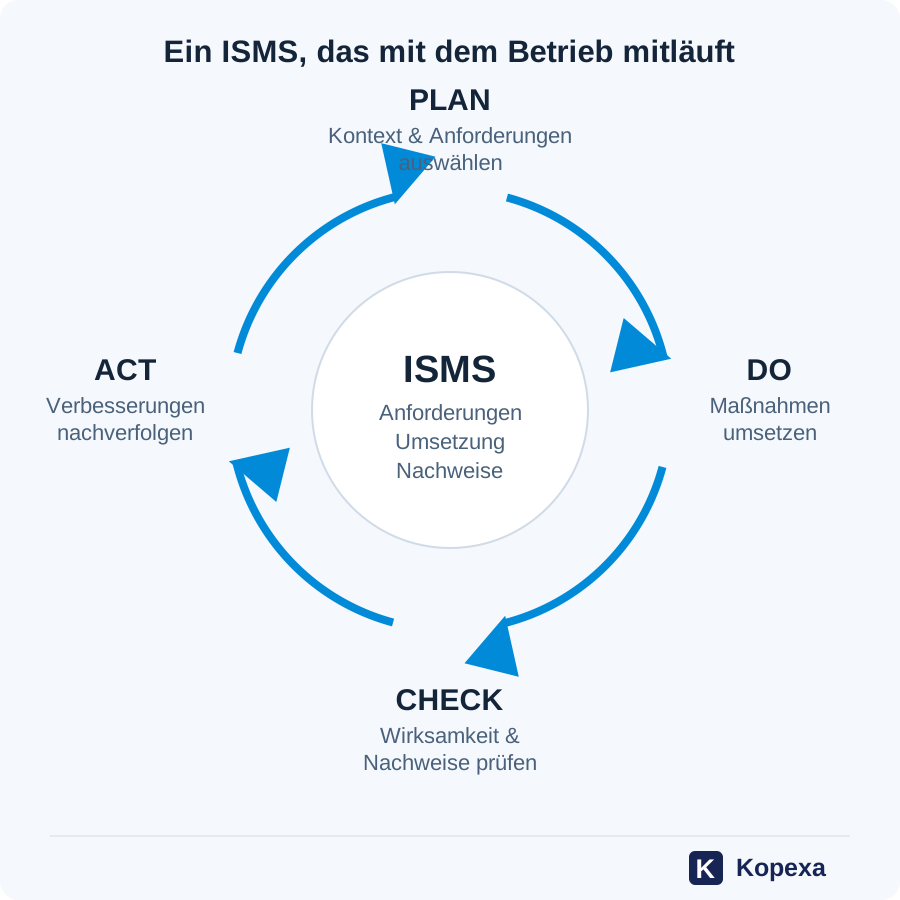
Die Methodik folgt dem Plan-Do-Check-Act-Zyklus. Die folgende Tabelle ist eine praktische Einordnung der Arbeitsschritte, keine wörtliche Wiedergabe verbindlicher BSI-Prozessbezeichnungen.
| Phase | Arbeit im Unternehmen | Greifbares Ergebnis |
|---|---|---|
| Plan | Kontext, Geltungsbereich, Schutzbedarf und anwendbare Anforderungen klären | Abgegrenzter Informationsverbund und begründete Anforderungsauswahl |
| Do | Maßnahmen umsetzen und Verantwortliche einbinden | Dokumentierte Umsetzung mit passenden Nachweisen |
| Check | Umsetzung und Wirksamkeit prüfen | Prüfergebnisse, Abweichungen und Managementbewertung |
| Act | Abweichungen behandeln und Verbesserungen verfolgen | Maßnahmen mit Zuständigkeit, Termin und erneuter Prüfung |
Ein Continuous ISMS bedeutet in diesem Zusammenhang, Veränderungen regelmäßig in die Steuerung einzubeziehen. Ein neuer Dienstleister, eine geänderte Anwendung oder ein anderer Geschäftsprozess kann eine erneute Bewertung auslösen. OSCAL unterstützt die Beschreibung der Informationen; den organisatorischen Ablauf musst du gestalten.
Die Symbiose: OSCAL als Motor des Grundschutz++
Das BSI erläutert OSCAL in seiner Stand der Technik Bibliothek. Der Nutzen liegt darin, Anforderungen nicht nur als lesbare Dokumente, sondern auch als verarbeitbare Daten bereitzustellen.
Ein OSCAL SSP kann die Umsetzung einer ausgewählten Baseline beschreiben. Eine Component Definition kann wiederverwendbare Informationen zu einer Komponente enthalten. Das sind Möglichkeiten des OSCAL-Modells; sie belegen nicht, dass jedes Grundschutz++-Werkzeug sämtliche Modelle oder automatische Prüfungen unterstützt.
Was sich für IT-Administratoren ändert
Weg vom Papiertiger, hin zum arbeitenden System. Der Fortschritt liegt nicht darin, dieselbe Checkliste als JSON statt als Word-Datei zu speichern. Anforderungen, Systeme, Nachweise und offene Maßnahmen sollen zusammenarbeiten: Änderungen werden sichtbar, Zuständigkeiten sind geklärt und Arbeit bleibt bis zur überprüften Umsetzung verfolgt.
Anforderungen übernehmen statt erneut abtippen. Ein geeigneter Katalogimport übernimmt strukturierte Anforderungen mitsamt Herkunft und Fassung. Dein Team kann sie den relevanten Systemen und Prozessen zuordnen, statt für jedes Programm neue Dokumentkopien zu pflegen.
Nachweise aus dem Betrieb nutzen. Eine Integration mit einem Identity Provider oder Prüfsystem kann Informationen über MFA und Konfigurationen übernehmen und mit den passenden Anforderungen verbinden. Das reduziert manuelle Übertragung. Ausnahmen und nicht erfasste Konten müssen weiterhin sichtbar bleiben.
Aus einer Lücke wird verfolgte Arbeit. Ein Ergebnis sollte nicht im Audit-Dokument liegen bleiben: Es gehört zu einer Maßnahme mit Verantwortlichem, Termin und erneuter Prüfung. Geeignete Workflows können Zuweisungen, Erinnerungen und Aktualitätsprüfungen unterstützen.
Änderungen gezielt bearbeiten. Ändert sich eine Katalogfassung, ein System oder ein Nachweis, sollte das Team die betroffenen Verknüpfungen prüfen können. Der Nutzen entsteht durch weniger Mehrfachpflege und einen nachvollziehbaren Arbeitsstand – nicht durch mehr Dokumente.
Bei OSCAL Tools zählt deshalb, welche Modelle und Versionen sie unterstützen und welche Integrationen tatsächlich verfügbar sind. OSCAL liefert das Datenmodell; die Plattform und ihre Anbindungen setzen die Automatisierung um.
Cross-Framework-Mapping: eine Maßnahme, mehrere Frameworks
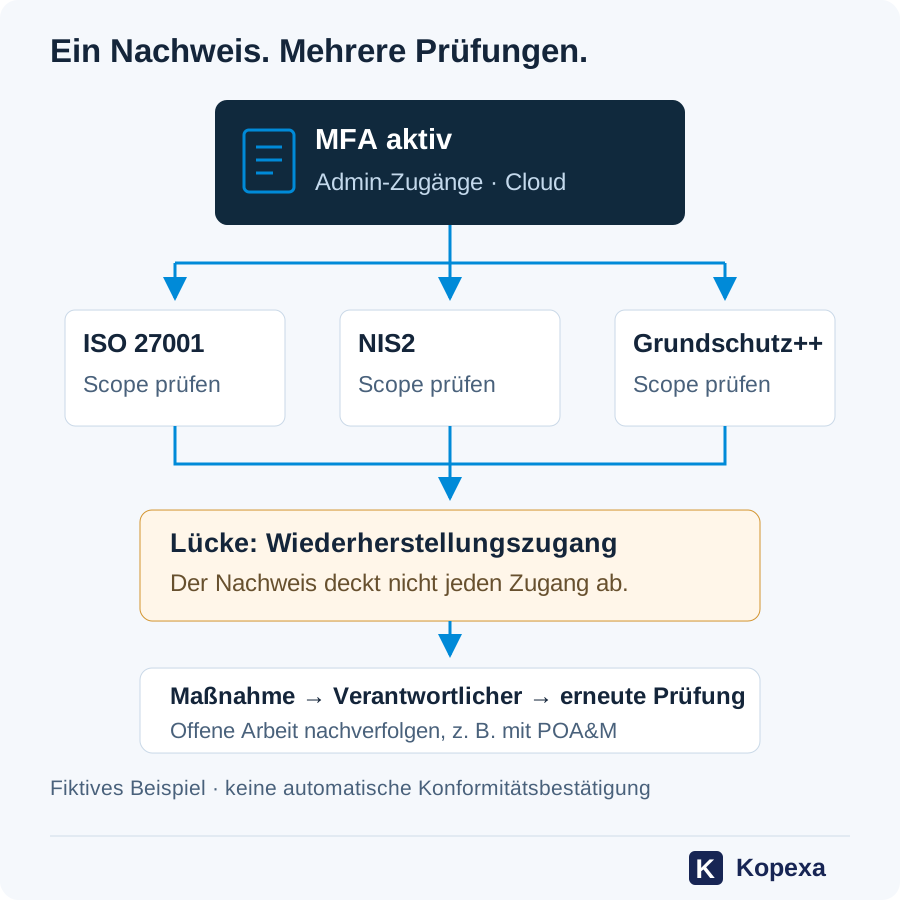
Control Mapping beschreibt Beziehungen zwischen Anforderungen. NIST unterscheidet dabei beispielsweise Gleichwertigkeit, Teilmengen und Überschneidungen. Eine gemeinsame technische Maßnahme kann deshalb mehrere Anforderungen unterstützen, ohne sie vollständig oder auf dieselbe Weise zu erfüllen.
Beispiel Multi-Faktor-Authentifizierung für administrative Cloud-Zugänge:
| Quelle | Bezug im Beispiel | Was fachlich zu prüfen bleibt |
|---|---|---|
| ISO 27001:2022 | Annex A.8.5: sichere Authentifizierung | Auswahl im ISMS, konkrete Umsetzung und Wirksamkeit; weitere Anforderungen können hinzukommen. |
| NIS2 | Artikel 21 Absatz 2 Buchstabe j: Multi-Faktor- oder kontinuierliche Authentifizierung | Anwendbarkeit und angemessener Einsatz im konkreten Kontext. |
| Grundschutz++ | Passende Anforderungen des aktuellen Anwenderkatalogs | Genaue Katalogfassung, Anforderung und Geltungsbereich; keine erfundene Kontrollnummer. |
| TISAX / VDA ISA | Authentifizierungsanforderungen der verwendeten ISA-Fassung | Aktuelles Assessment-Ziel und konkreter Fragenkatalog. |
| DORA | Anforderungen an den Schutz und die Prävention, unter anderem Artikel 9 | Betroffenheit, einschlägige Detailregeln und konkrete Zugänge. |
Die Tabelle ist eine eigene fachliche Orientierung, kein offizielles Mapping dieser Standards. Ein Nachweis, dass MFA für Administratoren aktiv ist, sagt beispielsweise nichts über Dienstkonten oder Wiederherstellungszugänge aus. Die Synergien zwischen ISO 27001 und TISAX helfen bei der gemeinsamen Organisation; beide Prüfungsumfänge bleiben zu berücksichtigen.
NIS2 in der Praxis: was OSCAL unterstützen kann
NIS2 macht OSCAL nicht zur Pflicht. Die Richtlinie beschreibt für erhebliche Sicherheitsvorfälle unter anderem eine Frühwarnung binnen 24 Stunden und eine Meldung binnen 72 Stunden nach Kenntniserlangung. Für deutsche Einrichtungen sind die geltenden nationalen Regeln und Meldeverfahren maßgeblich.
Strukturierte Informationen können helfen, betroffene Systeme, Verantwortliche und vorhandene Maßnahmen schneller zu finden. Ein sinnvoller Ablauf ist:
- Der Vorfallprozess erfasst und bewertet das Ereignis.
- Das Team klärt betroffene Systeme, Auswirkungen und Zuständigkeiten.
- Technische Untersuchung und Fachbereiche liefern belastbare Informationen.
- Die zuständigen Personen prüfen und übermitteln die erforderliche Meldung.
Welche Schritte automatisiert sind, hängt von der Integration und dem Produkt ab. OSCAL ersetzt weder die Vorfallbewertung noch den Meldeprozess. Die NIS2-Pflicht für Mittelstand und Zulieferer und unseren Vorfallmanagement-Leitfaden verlinken wir bewusst, statt deren Inhalte hier zu wiederholen.
Was das für KMUs heißt: ROI und Toolwahl
Der Nutzen hängt von deiner Ausgangslage ab: Anzahl der Frameworks, Häufigkeit von Änderungen, beteiligte Teams und Qualität der vorhandenen Daten. Eine feste ROI-Rate oder garantierte prozentuale Einsparung lässt sich aus OSCAL-Unterstützung nicht ableiten.
Prüfe an einem kleinen Pilotfall, ob ein Werkzeug dir tatsächlich Arbeit abnimmt:
| Prüffrage | Was du im Pilot sehen solltest |
|---|---|
| Können wir Daten austauschen? | Import und Export der benötigten OSCAL-Modelle ohne Verlust wichtiger Referenzen |
| Bleiben Versionen nachvollziehbar? | Herkunft, Fassung und Änderungen des Katalogs sind erkennbar |
| Hilft das Mapping? | Gemeinsame Nachweise und standardspezifische Lücken bleiben unterscheidbar |
| Wird Arbeit erledigt? | Zuständigkeiten, offene Maßnahmen und erneute Prüfungen sind nachvollziehbar |
Kopexa verbindet als GRC-Plattform Anforderungen mit Risiken, Aufgaben und Nachweisen. Unser ISMS-Bereich zeigt den praktischen Arbeitszusammenhang. Für aktuelle Konditionen nutze die Pricing-Seite; die Compliance-Software-Kosten für KMU betrachten die Kostenentscheidung gesondert. Hier bleiben OSCAL und Grundschutz++ der Schwerpunkt.
Strategische Empfehlungen für 2026
1. Den Übergang vorbereiten statt eine abgelaufene Frist annehmen. Prüfe den aktuellen BSI-Meilensteinplan, deinen Zertifizierungsweg und das bestehende Sicherheitskonzept. Pflege Informationsverbund, Assets und Zuständigkeiten so, dass ein Pilot belastbare Ergebnisse liefert.
2. Einen konkreten OSCAL-Anwendungsfall testen. Wähle einen Katalog und eine überschaubare Systemgrenze. Prüfe Import, Auswahl, Umsetzungsbeschreibung, Nachweis und Export. Ein Formatversprechen allein genügt nicht.
3. Verantwortung und fachliche Prüfung verbinden. Kläre, wer Anforderungen bewertet, wer Maßnahmen umsetzt und wer deren Wirksamkeit prüft. Die Plattform unterstützt diese Zusammenarbeit; sie ersetzt sie nicht.
Fazit: Compliance as Code ist kein Buzzword mehr
OSCAL macht Sicherheits- und Compliance-Informationen strukturiert austauschbar. Grundschutz++ nutzt diese Richtung für einen prozessorientierten und digital unterstützten Grundschutz. Das kann Mehrfachpflege reduzieren und Nachweise besser nutzbar machen, wenn Modelle, Werkzeuge und Arbeitsabläufe zusammenpassen.
Der nächste Schritt ist kein Komplettumbau: Nimm eine konkrete Anforderung und verfolge sie bis zur Umsetzung und Prüfung. Wenn du sehen möchtest, wie Kopexa diese Arbeit mit Risiken, Aufgaben und Nachweisen verbindet, vereinbare einen Demo-Termin oder erkunde unseren Framework-Katalog.
Kurz beantwortet
Häufige Fragen
Noch eine Frage offen? Hier findest du die Antworten zum Nachlesen.
Was ist OSCAL?
OSCAL steht für Open Security Controls Assessment Language. Der von NIST entwickelte Datenstandard beschreibt Sicherheitsanforderungen, Umsetzung und Prüfergebnisse in JSON, XML oder YAML. Er unterstützt Datenaustausch und Verarbeitung, führt aber selbst keine Sicherheitsprüfungen aus.
Seit wann ist BSI Grundschutz++ verbindlich?
Es gibt keine pauschale Ablösung des bisherigen IT-Grundschutzes zum 1. Januar 2026. Der BSI-Meilensteinplan, Stand September 2026, sieht die Veröffentlichung der Methodik am 27. Oktober 2026, Zertifizierbarkeit ab 1. Januar 2027 und das Ende der bisherigen IT-Grundschutz-Zertifizierbarkeit am 30. November 2031 vor. Konkrete Pflichten und Verfahren müssen gesondert geprüft werden.
Welche Ebenen hat die OSCAL-Architektur?
NIST unterscheidet Control, Implementation und Assessment. Catalog und Profile gehören zur Control-Ebene; Component Definition und SSP zur Implementation-Ebene; Assessment Plan, Assessment Results und POA&M zur Assessment-Ebene. Hinzu kommt das Control Mapping Model in der Control-Ebene.
Was ist der Unterschied zwischen IT-Grundschutz und Grundschutz++?
Grundschutz++ verbindet eine prozessorientierte Methodik mit einem maschinenlesbaren Anwenderkatalog in der Stand der Technik Bibliothek. Der BSI-Meilensteinplan sieht eine Übergangsphase vor. Anforderungen müssen weiterhin passend zum Kontext ausgewählt, umgesetzt und geprüft werden.
Warum ist OSCAL für die NIS2-Compliance relevant?
OSCAL kann Informationen zu Systemen, Kontrollen und Nachweisen strukturiert austauschbar machen. Das kann die Vorbereitung und Bearbeitung von Sicherheitsaufgaben unterstützen. NIS2 schreibt OSCAL nicht vor; Vorfallbewertung, Meldefristen und Meldungen brauchen eigene Prozesse.
Lohnt sich der Umstieg auf eine OSCAL-Plattform für KMU?
Das hängt von Frameworks, Änderungen und vorhandenen Daten ab. Ein Pilot sollte zeigen, ob Import, Export, Versionierung, Nachweisverknüpfung und Maßnahmensteuerung tatsächlich Arbeit erleichtern. Eine feste ROI-Rate oder garantierte Einsparung ergibt sich nicht aus dem Datenformat.
Welche Frameworks lassen sich mit OSCAL gegeneinander mappen?
OSCAL kann Kontrollen unterschiedlicher Quellen darstellen und ihre Beziehungen beschreiben. Für ISO 27001, NIS2, TISAX, DORA oder Grundschutz ist ein fachlich geprüftes Mapping der jeweiligen Fassungen erforderlich. Gemeinsame Nachweise bedeuten keine automatische vollständige Erfüllung.
Was ist ein OSCAL SSP?
Der System Security Plan beschreibt die Umsetzung eines konkreten Informationssystems im Kontext einer ausgewählten Baseline. Er kann auf Komponenten, Verantwortliche und weitere Informationen verweisen. Er ersetzt weder einen Wirksamkeitsnachweis noch die fachliche Prüfung.
Ist OSCAL dasselbe wie Compliance as Code?
OSCAL ist ein konkreter Datenstandard. Compliance as Code ist ein weiter gefasster Ansatz für versionierbare und maschinenlesbare Compliance-Informationen. Ausführbare technische Prüfungen benötigen zusätzliche Regeln, Werkzeuge und Integrationen.
Quellen
- NIST: OSCAL — NIST [Abgerufen am ]
- NIST: Layers and Models [Abgerufen am ]
- NIST: Identifier Use and UUIDs [Abgerufen am ]
- BSI: Grundschutz++ und Meilensteinplan (Stand September 2026) — Bundesamt für Sicherheit in der Informationstechnik [Abgerufen am ]
- NIS2-Richtlinie, Artikel 21 und 23 [Abgerufen am ]