ISO 27001 und Datenschutz: DSGVO, TOMs und Nachweise
Reicht ISO 27001 für den Datenschutz? DSGVO-Schnittstellen, TOMs nach Art. 32 und acht praktische Schritte mit Nachweisen, Rollen und Beispiel.

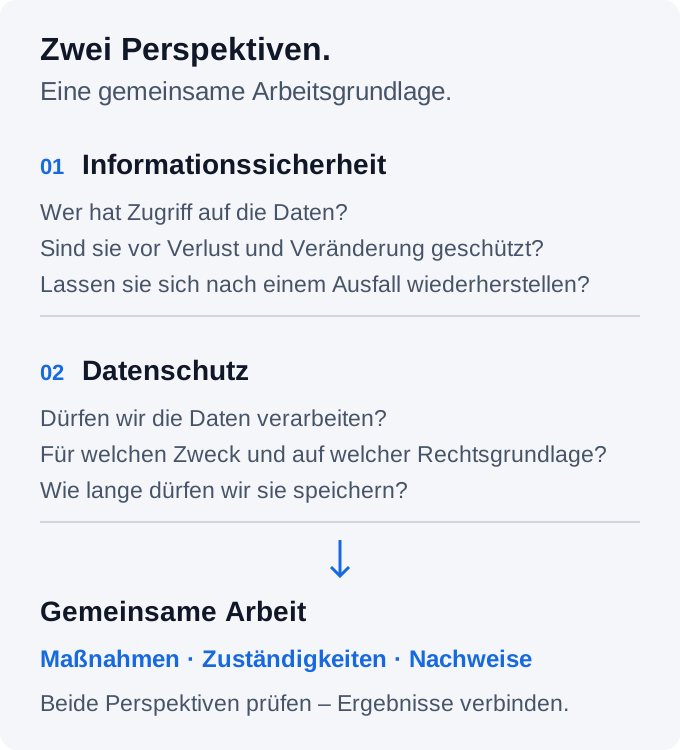
ISO 27001 unterstützt den Datenschutz, macht ein Unternehmen aber nicht automatisch DSGVO-konform. Dein ISMS hilft, Sicherheitsrisiken zu behandeln und technische und organisatorische Maßnahmen (TOMs) nachzuweisen. Rechtsgrundlagen, Betroffenenrechte und die Bewertung jeder Verarbeitung bleiben zusätzlich zu prüfen.
Kurz erklärt: ISO 27001 und Datenschutz
- Gemeinsam nutzen: Berechtigungsprüfungen, Sicherheitsmaßnahmen, Vorfallabläufe und passende Nachweise.
- Zusätzlich klären: Zweck und Rechtsgrundlage, Löschfristen, Verarbeitungsverzeichnis und Risiken für betroffene Menschen.
- Konkret umsetzen: Für jede relevante Verarbeitung festhalten, welche Maßnahme gilt, wer sie verantwortet und wann ihre Wirkung geprüft wird.
Die acht Empfehlungen unten sind dein praktischer Aufbauplan. Wenn du zunächst verstehen möchtest, was ein ISMS ist, starte mit unserem Leitfaden. Den Zertifizierungsweg erläutert ISO 27001 Zertifizierung einfach erklärt.
Stand: 13. Oktober 2026. Grundlage sind ISO-/IEC-Informationen und die Hinweise des Europäischen Datenschutzausschusses (EDPB). Die Zuordnungstabelle und das Praxisbeispiel sind eigene Arbeitshilfen.
Wo sich ISO 27001 und DSGVO treffen
Der wichtigste gemeinsame Arbeitsbereich ist die Sicherheit der Verarbeitung nach Art. 32 DSGVO. Ein ISMS liefert dafür einen Rahmen aus Risiken, Maßnahmen und regelmäßiger Prüfung. Welche TOMs angemessen sind, hängt von der konkreten Verarbeitung und den Risiken für die Rechte und Freiheiten der Menschen ab.
ISO 27001 betrachtet Informationen innerhalb des ISMS-Geltungsbereichs, auch Geschäftsgeheimnisse oder Konstruktionsdaten. Die DSGVO regelt personenbezogene Daten in ihrem gesetzlichen Anwendungsbereich. Ein sicherer Prozess kann deshalb beiden dienen, muss aber aus beiden Perspektiven bewertet werden.
Welche ISO-27001-Controls helfen bei TOMs?
Die folgende Auswahl ist keine vollständige Zuordnung und kein Erfüllungsnachweis. Die Control-Referenzen beziehen sich auf Annex A der Fassung 2022; ISO 27002 erläutert die Umsetzung. Der jeweilige DSGVO-Bezug ist unsere fachliche Einordnung.
| ISO-27001-Bezug | Datenschutzfrage | Beispiel für einen Nachweis |
|---|---|---|
| A.5.18 · Zugangsrechte | Wer darf die Daten sehen? | Geprüfte Rollen und Berechtigungen |
| A.8.24 · Kryptografie | Wie schützt du Übertragung und Speicherung? | Konfiguration und Schlüsselkonzept |
| A.8.13 · Datensicherung | Lassen sich Daten nach einem Ausfall wiederherstellen? | Protokoll eines Wiederherstellungstests |
| A.5.19 / A.5.20 · Lieferanten | Welche Sicherheit schuldet der Auftragsverarbeiter? | Vertrag, TOMs und dokumentierte Prüfung |
| A.8.10 · Löschung | Werden Daten nach Ablauf ihrer Frist entfernt? | Löschregel und geprüfter Löschlauf |
| A.5.34 · Datenschutz | Welche gesetzlichen Pflichten sind zu beachten? | Zuständigkeiten und geprüfte Datenschutzanforderungen |
Wichtig: Ein Asset-Register ersetzt kein Verzeichnis von Verarbeitungstätigkeiten (VVT). Es kann Informationen zu Systemen liefern. Das VVT beschreibt dagegen die Verarbeitungen mit ihren Zwecken, Datenkategorien und weiteren gesetzlich erforderlichen Angaben.
Für die grundsätzlichen Unterschiede gibt es unseren Vergleich ISO 27001 vs. DSGVO. Hier geht es darum, vorhandene Sicherheitsarbeit für den Datenschutz nutzbar zu machen.
Wo sich beide nicht treffen
Informationssicherheit und Datenschutz sind verbunden, aber nicht deckungsgleich. Auch sicher verschlüsselte Daten können ohne passende Rechtsgrundlage unzulässig verarbeitet werden.
Zusätzlich zur ISMS-Arbeit sind insbesondere zu prüfen:
- Zweck, Rechtsgrundlage und Informationspflichten für die jeweilige Verarbeitung.
- Verzeichnis von Verarbeitungstätigkeiten nach Art. 30 DSGVO, soweit erforderlich.
- Betroffenenrechte wie Auskunft, Berichtigung und Löschung. Die Bearbeitung vertieft unser DSAR-Leitfaden.
- Datenschutz-Folgenabschätzung (DSFA), wenn eine Verarbeitung voraussichtlich ein hohes Risiko mit sich bringt.
- Auftragsverarbeitung und Datenübermittlungen, einschließlich der jeweiligen rechtlichen Voraussetzungen.
ISO 27001 berücksichtigt rechtliche Anforderungen; A.5.34 adressiert Datenschutz ausdrücklich. Daraus folgt aber nicht, dass ein ISO-Zertifikat die konkrete Erfüllung aller DSGVO-Pflichten bestätigt.
Ist ISO 27001 eine Datenschutz-Zertifizierung nach Art. 42 DSGVO?
Ein ISO-27001-Zertifikat ist nicht automatisch eine Zertifizierung nach Art. 42 DSGVO. Dafür sind die genehmigten Kriterien und der jeweilige Zertifizierungsumfang maßgeblich. Solche Mechanismen existieren: Das EDPB-Register enthält beispielsweise Europrivacy. Entscheidend ist, welcher Verarbeitungsvorgang tatsächlich bewertet wird.
Acht Empfehlungen: So nutzt du ISO 27001 für deinen Datenschutz
1. Führe einen gemeinsamen Risikoprozess
Nutze vorhandene Daten und Zuständigkeiten aus dem ISMS. Unterscheide dabei das Risiko für das Unternehmen von den Folgen für betroffene Menschen. Ein Datenverlust kann für das Unternehmen überschaubar sein und für eine einzelne Person schwerwiegende Folgen haben.
Praktisch: Dokumentiere beide Perspektiven und die daraus folgenden Maßnahmen. Eine Kennzeichnung „Datenschutz“ allein genügt nicht. Ob eine DSFA erforderlich ist, prüfst du gesondert.
2. Setze Zugriffskontrollen als TOM ein
Lege fest, wer welche personenbezogenen Daten für seine Aufgabe benötigt. Nutze minimale Rechte, MFA für geeignete Systeme und Entzug nicht mehr benötigter Zugänge.
- Prüfe Rechte bei Eintritt, Rollenwechsel und Austritt.
- Plane weitere Reviews entsprechend dem Risiko, statt eine pauschale Jahresfrist als Normpflicht anzunehmen.
- Halte fest, wer die Berechtigungen geprüft und welche Änderung er veranlasst hat.
Nachweis: Ein aktuelles Rollenmodell mit dokumentiertem Review ist nützlicher als ein unkommentierter Screenshot.
3. Verschlüsselung at rest und in transit
Prüfe den Schutz bei Übertragung, Speicherung und in Backups. Dokumentiere, wo TLS oder Speicherverschlüsselung eingesetzt werden und wer die Schlüssel verwaltet. Ob zusätzliche Pseudonymisierung sinnvoll ist, hängt von Zweck und Risiko ab.
Nachweis: Halte Konfiguration, Verantwortung und Prüfung zusammen. Verschlüsselte oder pseudonymisierte Daten sind nicht allein deshalb anonym; personenbezogene Daten bleiben entsprechend zu behandeln.
4. Baue einen belastbaren Incident-Response-Prozess
Ein Sicherheitsvorfall kann zugleich eine Verletzung des Schutzes personenbezogener Daten sein. Lege deshalb einen gemeinsamen Eingang und klare Zuständigkeiten fest. Trenne dann die erforderlichen Entscheidungen:
- Aufsichtsbehörde: Nach Art. 33 unverzüglich und möglichst binnen 72 Stunden nach Bekanntwerden melden, sofern die Verletzung nicht voraussichtlich ohne Risiko für die Rechte und Freiheiten bleibt.
- Betroffene Personen: Bei voraussichtlich hohem Risiko grundsätzlich unverzüglich benachrichtigen; Art. 34 enthält Ausnahmen. Hier gilt keine pauschale 72-Stunden-Frist.
- Auftragsverarbeiter: Den Verantwortlichen unverzüglich informieren.
Nachweis: Dokumentiere Bekanntwerden, Risikobewertung und Entscheidungen auch dann, wenn keine Behördenmeldung erfolgt. Der EDPB-Leitfaden zu Datenpannen erläutert diese Unterscheidung. Übe den Ablauf und halte Kontakte aktuell.
5. Steuere deine Lieferanten konsequent
Ein ISO-Zertifikat des Dienstleisters ist ein Baustein, kein Ersatz für deine Prüfung. Kläre Rolle, Leistung und betroffene Daten. Prüfe, ob der Zertifizierungsumfang die genutzte Leistung einschließt.
Für einen Auftragsverarbeiter gehören insbesondere Vertrag, TOMs, Unterauftragsverarbeiter und Meldewege in die Bewertung. Plane Reviews anhand der Risiken und relevanter Änderungen.
Nachweis: Verbinde die Lieferantenprüfung mit ihren offenen Maßnahmen. So geht eine Rückfrage zum Löschkonzept nicht in einer E-Mail-Kette verloren. Mehr dazu im Lieferantenmanagement.
6. Investiere in Mitarbeiter-Awareness
Menschen brauchen verständliche Regeln und einen erreichbaren Meldeweg. Nutze Schulungen für Datenschutz und Informationssicherheit gemeinsam, ergänze aber Beispiele passend zu den Aufgaben: Bewerbungsunterlagen in HR, Kundendaten im Vertrieb oder Testdaten in der Entwicklung.
Nachweis: Dokumentiere Inhalte, Teilnahme und Umgang mit Rückfragen. Wähle Wiederholung und Übungen anhand des Bedarfs. Eine starre jährliche Pflicht für jedes Thema lässt sich nicht pauschal aus Art. 32 ableiten.
7. Dokumentiere zielgerichtet, nicht ausufernd
Nutze vorhandene Richtlinien, TOM-Beschreibungen, Schulungsbelege und Vorfallakten weiter. Halte ihren Geltungsbereich und ihre Aktualität sichtbar. SoA und VVT sind unterschiedliche Dokumente und behalten ihre eigenen Zwecke.
Praktischer Check: Ist der Nachweis der Verarbeitung, Maßnahme und verantwortlichen Person zugeordnet? Ist er aktuell? Zeigt er nur eine Absicht oder die tatsächliche Umsetzung? Eine Dokumentenliste allein garantiert weder Audit-Erfolg noch DSGVO-Konformität.
8. Kläre Rollen klar, vor allem für den Datenschutz
Lege fest, wer Verarbeitung, Sicherheitsmaßnahmen und Datenschutzentscheidungen verantwortet. Binde den Datenschutzbeauftragten ein, soweit einer zu benennen ist. Seine Beratung und Überwachung ersetzen nicht die Verantwortung des Unternehmens.
Praktisch: Definiere die Zusammenarbeit zwischen IT, ISMS-Verantwortlichen und Datenschutz. Bei neuen Dienstleistern oder Vorfällen sollte klar sein, wer entscheidet, wer umsetzt und wer prüft.
Praxisbeispiel: ein HR-Dienstleister, zwei Prüfungen
Fiktives Beispiel: Ein Unternehmen nutzt einen externen Dienst für Bewerbungen. Das ISMS-Team prüft Zugänge und Verfügbarkeit. Das Datenschutzteam prüft unter anderem Zweck, Rechtsgrundlage, Speicherfrist und Auftragsverarbeitung.
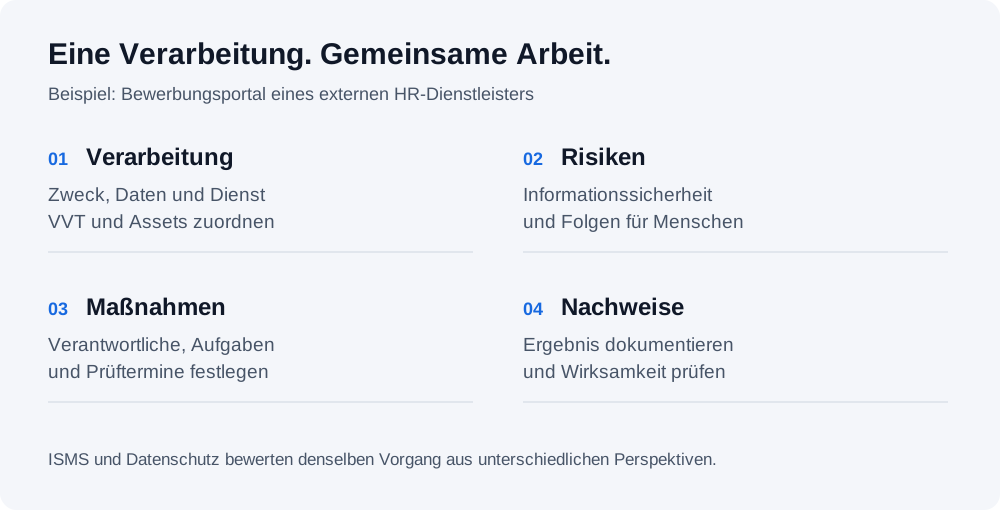
Die gemeinsame Arbeitsgrundlage kann so aussehen:
| Arbeitspunkt | Gemeinsame Grundlage | Zusätzliche Datenschutzprüfung |
|---|---|---|
| Verarbeitung / Asset | Dienst, Datenfluss und Zuständigkeit | Zweck, Rechtsgrundlage und VVT-Angaben |
| Lieferant | Leistungsumfang und Sicherheitsnachweise | AV-Vertrag, Unterauftragnehmer und Übermittlungen |
| Risiko | Unberechtigter Zugriff oder Ausfall | Folgen für Bewerberinnen und Bewerber; DSFA-Bedarf |
| Maßnahme | Rechteprüfung und Löschlauf mit Verantwortlichen | Passende Speicherfrist und rechtliche Ausnahmen |
| Nachweis | Protokoll, Ergebnis und nächster Prüftermin | Begründung der Bewertung aus Datenschutzsicht |
Das Team pflegt ein Ergebnis gemeinsam, ohne beide Prüfungen gleichzusetzen. Eine neue Anforderung wird zur konkreten Aufgabe mit Zuständigkeit und Beleg. Das ist der Nutzen einer verbundenen GRC-Arbeitsweise.
Wann ISO 27701:2025 die bessere Wahl ist
ISO/IEC 27701:2025 beschreibt ein Datenschutz-Managementsystem (PIMS). Die aktuelle Fassung ist eigenständig und kann mit einem ISMS verbunden werden. Sie unterstützt die systematische Organisation von Datenschutz und Nachweisen; sie ersetzt keine Prüfung der geltenden Rechtsanforderungen.
Prüfe ihren Einsatz, wenn du Datenschutz über viele Verarbeitungen hinweg steuern oder deinen Umgang mit personenbezogenen Daten nachvollziehbar gegenüber Kunden darstellen möchtest. Eine ISO-27701-Zertifizierung ist nicht automatisch eine Zertifizierung nach Art. 42 DSGVO.
Quelle: ISO zu ISO/IEC 27701:2025. Die Unterschiede zum ISMS erläutert unser Vergleich ISO 27001 vs. ISO 27701.
So setzt du es mit Kopexa um
Kopexa ist eine GRC-Plattform. Du kannst deine Arbeit an ISO 27001 und Datenschutz mit Verarbeitungen, Lieferanten, Risiken, Richtlinien und Aufgaben in einem System organisieren. Nachweise bleiben bei der Arbeit, für die du sie benötigst.
Der Mehrwert entsteht beispielsweise, wenn eine fehlende Lieferantenunterlage einen Verantwortlichen und Termin bekommt oder ein Review eine neue Maßnahme auslöst. Die Zuordnung zu mehreren Anforderungen unterstützt die Übersicht. Ob eine Maßnahme tatsächlich ausreicht, muss fachlich bewertet werden.
Vertiefe den ISO-27001-Hub, den Zertifizierungsleitfaden oder unsere ISMS-Software. Für die Datenschutzarbeit gibt es das Verarbeitungsverzeichnis und die Betroffenenanfragen.
Dein nächster Schritt
Wähle den Einstieg passend zu deiner Ausgangslage:
- Datenschutz ist organisiert, ein ISMS fehlt: Nutze vorhandene TOMs und Lieferantenprüfungen als Ausgangspunkt. Ergänze den ISMS-Geltungsbereich und die weiteren Informationsrisiken.
- Ein ISMS besteht, Datenschutzlücken bleiben: Prüfe zuerst Rechtsgrundlagen, VVT, Betroffenenrechte und DSFA-Bedarf.
- Beides läuft parallel: Wähle eine Verarbeitung und verbinde Risiken, Maßnahmen, Zuständigkeiten und Nachweise. Übertrage den erprobten Ablauf danach auf weitere Prozesse.
Für eine geführte Tour durch diese gemeinsame Arbeit: Demo anfragen. Weitere Kontaktmöglichkeiten findest du auf unserer Kontaktseite.
Häufige Fragen
- Reicht ISO 27001 für die DSGVO aus?
- Nein. Ein ISMS kann die Sicherheit der Verarbeitung unterstützen. Rechtsgrundlagen, Informationspflichten, Betroffenenrechte, VVT und DSFA-Bedarf bleiben konkret zu prüfen. Auch ISO 27701 bestätigt nicht automatisch die Erfüllung aller DSGVO-Pflichten.
- Welche ISO 27001 Maßnahmen unterstützen Art. 32 DSGVO?
- Geeignete Zugriffskontrollen, Verschlüsselung, Datensicherung und Wirksamkeitsprüfungen können die Sicherheit der Verarbeitung unterstützen. Welche TOMs angemessen sind, hängt von Verarbeitung und Risiko ab. Eine Control-Zuordnung ist kein pauschaler Erfüllungsnachweis.
- Muss ich ISO 27001 und die DSGVO umsetzen?
- Die DSGVO ist verbindlich, wenn ihr sachlicher und räumlicher Anwendungsbereich eröffnet ist. Eine ISO-27001-Zertifizierung ist grundsätzlich freiwillig, kann aber vertraglich gefordert sein. Prüfe gesetzliche Pflichten und Kundenanforderungen getrennt.
- Wie lange dauert es, ISO 27001 mit DSGVO-Bezug umzusetzen?
- Die Dauer hängt von Umfang, vorhandenen Abläufen, offenen Lücken und Kapazitäten ab. Gemeinsame Nachweise können Arbeit vermeiden; Rechtsgrundlagen und Datenschutzentscheidungen brauchen weiterhin ihre eigene Prüfung. Plane anhand konkreter Aufgaben statt einer pauschalen Monatszahl.
- Wann brauche ich zusätzlich ISO 27701?
- ISO/IEC 27701:2025 kann sinnvoll sein, wenn du Datenschutz als Managementsystem organisieren oder dies gegenüber Kunden nachweisen möchtest. Sie ist eigenständig nutzbar und kann mit ISO 27001 verbunden werden. Die DSGVO verlangt nicht generell eine ISO-27701-Zertifizierung.
- Wie hilft Kopexa bei ISO 27001 und Datenschutz?
- Kopexa verbindet die Arbeit an Anforderungen mit Verarbeitungen, Lieferanten, Risiken, Aufgaben und Nachweisen. Verantwortliche und offene Arbeit werden sichtbar. Die Zuordnung zu mehreren Anforderungen unterstützt die Übersicht; die tatsächliche Erfüllung muss fachlich bewertet werden.
- Ersetzt ein Asset-Register das Verzeichnis von Verarbeitungstätigkeiten?
- Nein. Das Asset-Register beschreibt Systeme und Informationswerte. Ein VVT beschreibt Verarbeitungstätigkeiten mit ihren Zwecken, Datenkategorien und weiteren erforderlichen Angaben. Beide können dieselben Systeme referenzieren und ergänzen sich.
- Ist ISO 27001 eine Datenschutz-Zertifizierung nach Art. 42 DSGVO?
- Nicht automatisch. Ein ISO-Zertifikat des Managementsystems und eine Zertifizierung nach Art. 42 DSGVO sind zu unterscheiden. Für Letztere sind genehmigte Kriterien und der konkrete Zertifizierungsumfang maßgeblich. Das EDPB führt ein Register entsprechender Mechanismen.
- Gilt bei jeder Datenpanne eine 72-Stunden-Frist?
- Die Behördenmeldung nach Art. 33 erfolgt unverzüglich und möglichst binnen 72 Stunden nach Bekanntwerden, sofern die Ausnahme bei voraussichtlich fehlendem Risiko nicht greift. Betroffene Personen werden bei voraussichtlich hohem Risiko grundsätzlich unverzüglich benachrichtigt; Art. 34 enthält Ausnahmen. Auftragsverarbeiter informieren den Verantwortlichen unverzüglich.
Quellen
- ISO: ISO/IEC 27001:2022 [Abgerufen am ]
- ISO: ISO/IEC 27701:2025 [Abgerufen am ]
- IEC: ISO/IEC 27002:2022 [Abgerufen am ]
- ISO/IEC 27002:2022 – öffentliche Normvorschau [Abgerufen am ]
- EDPB: Secure personal data [Abgerufen am ]
- EDPB: Data breaches [Abgerufen am ]
- EDPB: Register der Datenschutz-Zertifizierungsmechanismen [Abgerufen am ]
- Deutsche Rentenversicherung: Art. 32 DSGVO [Abgerufen am ]