NIS2-Compliance · Kopexa GRC-Plattform
NIS2 umsetzen. Den Stand kennen. Die Arbeit steuern.
Du verantwortest NIS2, aber der aktuelle Stand liegt in mehreren Listen und Ablagen? Kopexa verbindet Anforderungen, Risiken, Aufgaben und Nachweise. Damit du weißt, was offen ist, wer übernimmt und worauf sich dein Umsetzungsstand stützt.
Für IT-Leitung, ISB und Compliance-Teams – gemeinsam mit Fachbereichen und Geschäftsleitung.
Diese Unternehmen arbeiten mit Kopexa







Von der Anforderung zur Umsetzung
Nicht nur wissen, was zu tun ist. Die Umsetzung zusammenhalten.
- 01
Offene Punkte haben einen nächsten Schritt.
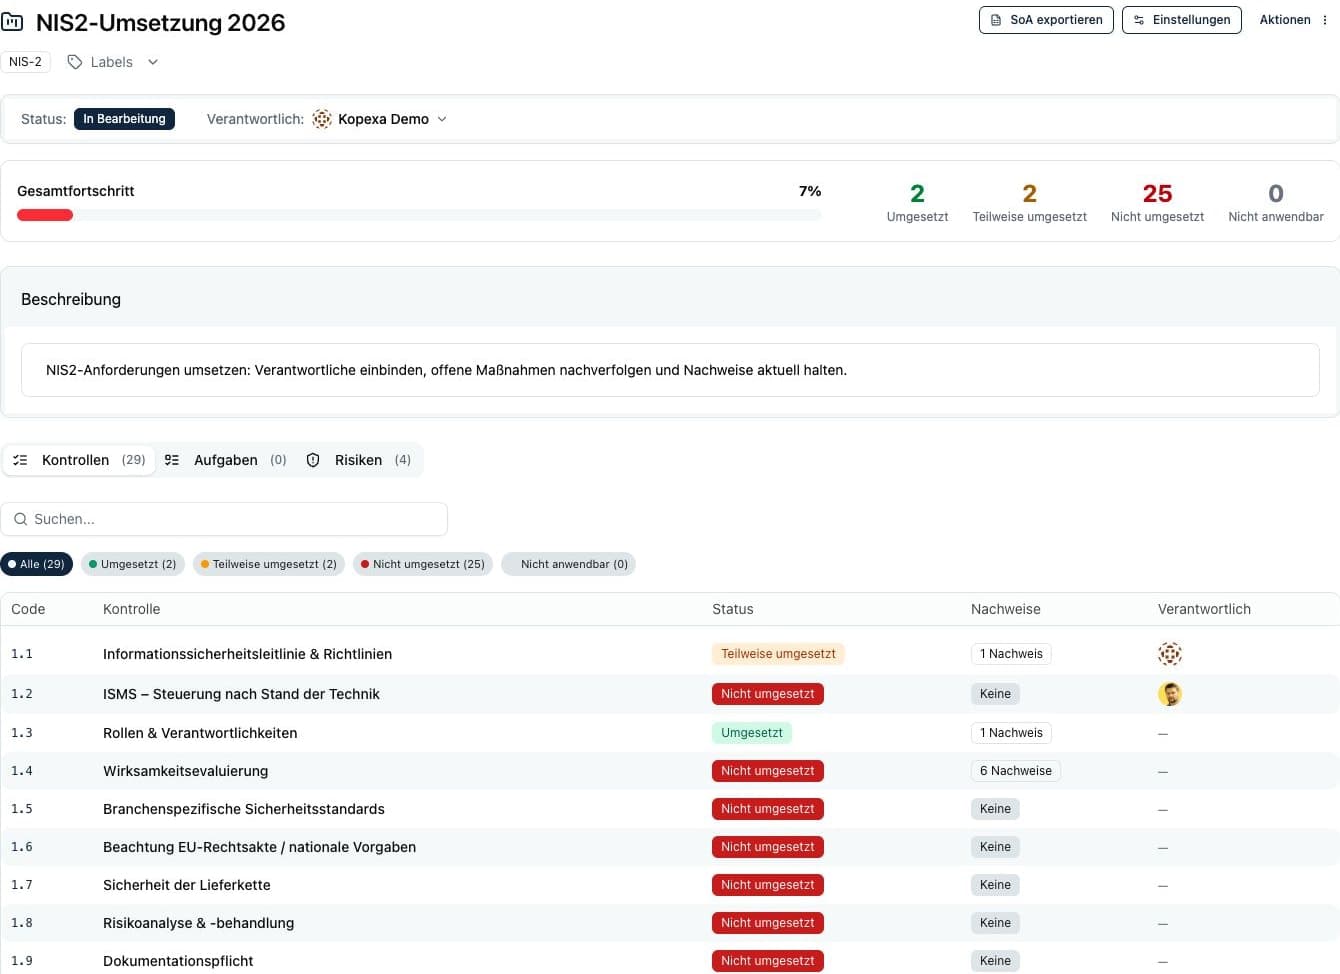
Nutze das eigene NIS2-Framework in Kopexa, ordne Verantwortliche zu und verbinde die Umsetzung mit Aufgaben. IT und Fachbereiche arbeiten am selben Stand, statt ihre Listen einzeln abzugleichen.
Aufgaben und Maßnahmen ansehen - 02
Nachweise liegen dort, wo die Frage entsteht.
Verknüpfe Richtlinien und Nachweise mit den Anforderungen. Dokumentstände und Aktualitätsprüfungen helfen dir, gegenüber Leitung oder Prüfern zu erklären, was umgesetzt ist und was noch bearbeitet werden muss.
Richtlinien und Nachweise ansehen - 03
Lieferantenbewertungen führen zu konkreter Arbeit.
Versende Fragebögen und Erinnerungen automatisch. Antworten können nach deinen konfigurierbaren Regeln in die Risikobewertung einfließen. Verfolge offene Prüfungen und Aufgaben direkt am Lieferanten.
Lieferantenmanagement ansehen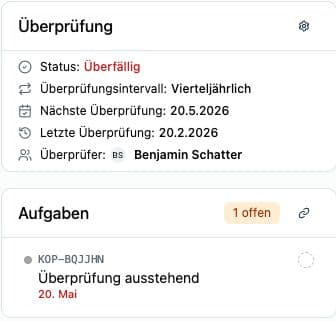
Du hast bereits ein ISMS?
NIS2 ergänzen. Vorhandene Arbeit weiterverwenden.
Ein vorhandenes ISMS ist ein guter Ausgangspunkt. Übernimm bestehende Risiken, Richtlinien und Nachweise in Kopexa und ordne sie den Anforderungen zu. Das eigene NIS2-Framework zeigt dir, wo du stehst und welche Arbeit hinzukommt. So kannst du die Umsetzung zusammen mit ISO 27001 und weiteren Programmen steuern.
ISO 27001 Mapping vertiefen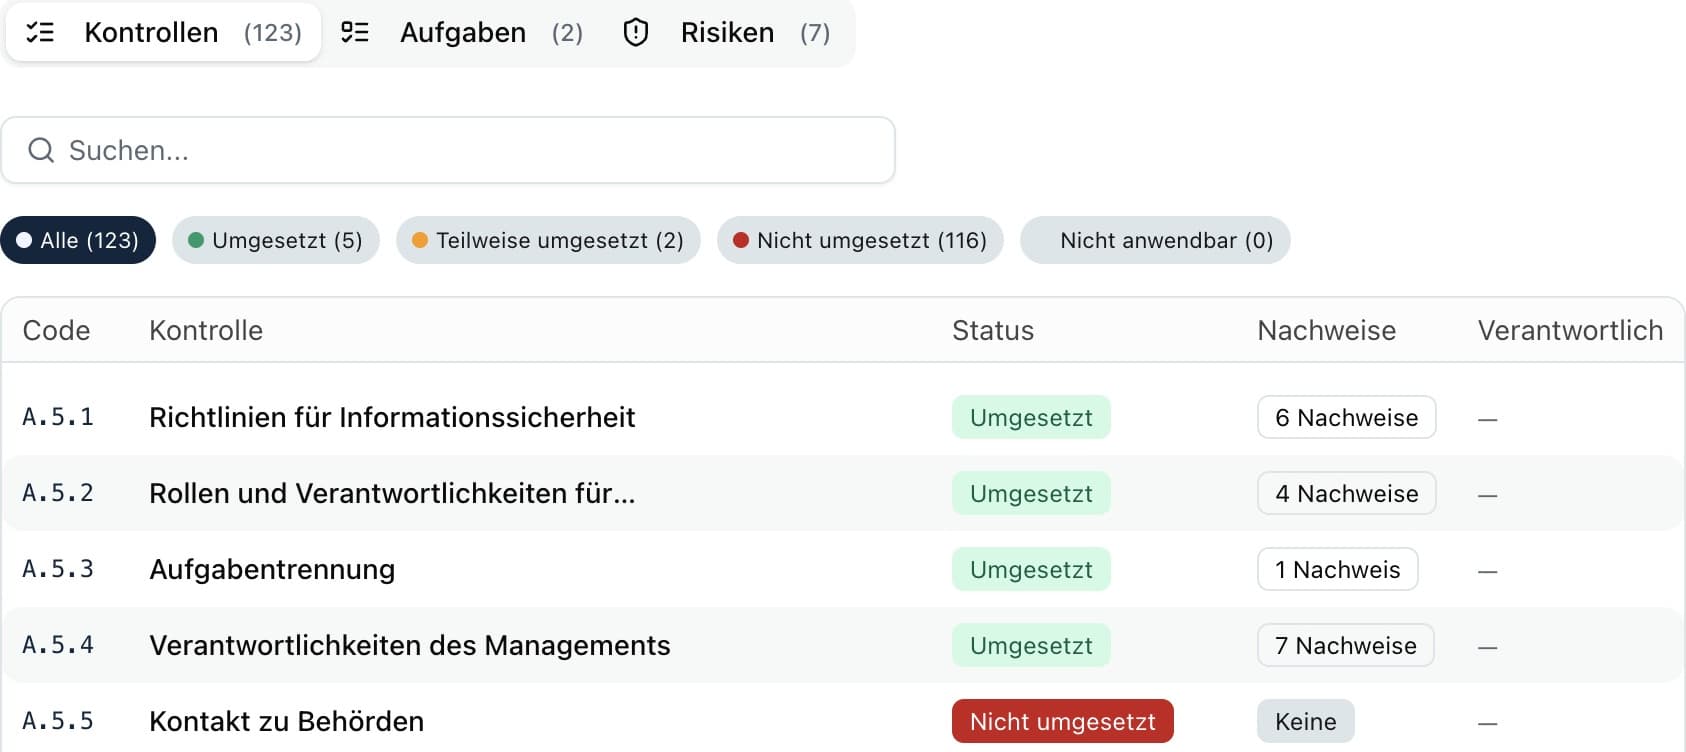
Kundenstimme · ISO 27001
„Vorher wusste ich oft nicht, wohin mit den Nachweisen. Jetzt heißt es: Immer her damit, ich finde sofort den richtigen Platz!“
Erfahrung aus der ISMS-Arbeit bei CSN Solutions.
Einordnung für Deutschland
Was ist NIS2 – und betrifft es dein Unternehmen?
NIS2 ist die EU-Cybersicherheitsrichtlinie 2022/2555. In Deutschland gilt die Umsetzung seit dem 6. Dezember 2025. Das BSIG regelt, welche Einrichtungen betroffen sind und welche Risikomanagement-, Registrierungs- und Meldepflichten sie erfüllen müssen.
Besonders wichtige Einrichtungen
Bei Einrichtungsarten aus Anlage 1 grundsätzlich ab 250 Mitarbeitenden oder bei mehr als 50 Mio. Euro Jahresumsatz und zugleich mehr als 43 Mio. Euro Jahresbilanzsumme. Daneben gibt es besondere Einrichtungsarten und größenunabhängige Fälle.
Wichtige Einrichtungen
Bei Einrichtungsarten aus Anlage 1 oder 2 grundsätzlich ab 50 Mitarbeitenden oder bei Jahresumsatz und Jahresbilanzsumme von jeweils mehr als 10 Mio. Euro. Sonderregeln und die Unternehmensverbindungen gehören in die Prüfung.
Als Lieferant eines regulierten Kunden können zusätzliche Sicherheitsanforderungen entstehen. Das allein macht dein Unternehmen nicht automatisch zu einer nach BSIG regulierten Einrichtung.
Betroffenheit nach § 28 BSIG prüfenDu klärst noch deine Betroffenheit?
Nutze unseren Branchenrechner für die erste Orientierung. Kläre anschließend die für dein Unternehmen maßgeblichen Kriterien, bevor du den Umsetzungsumfang festlegst.
Anforderungen und Pflichten
NIS2-Compliance geht über eine Maßnahmenliste hinaus.
Für die Umsetzung in Deutschland gehören angemessene Sicherheitsmaßnahmen, dokumentierte Entscheidungen und gesetzliche Verfahren zusammen. Kopexa hilft dir, die Arbeit zu koordinieren und ihren Stand nachvollziehbar zu machen.
Risiken und Wirksamkeit
Risiken bewerten, geeignete Maßnahmen festlegen und ihre Wirksamkeit überprüfen.
Betrieb und Lieferkette
Backups, Wiederanlauf und die Sicherheit unmittelbarer Anbieter in die Umsetzung einbeziehen.
Registrierung und Meldungen
Betroffenheit, Registrierung und die Meldung erheblicher Sicherheitsvorfälle als eigene Aufgaben behandeln.
Geschäftsleitung und Schulungen
Umsetzung überwachen, Verantwortung klären und Schulungen einplanen.
NIS2-Wissen und Arbeitshilfen
Die nächste Frage gezielt klären.
Vertiefe Anforderungen, Umsetzung, Kosten oder Meldepflichten – passend zu deinem nächsten Schritt.
Planen
Pflichten
Häufig gestellte Fragen zu NIS2
Seit wann gilt das NIS2-Umsetzungsgesetz und welche Fristen laufen?
Die deutsche Umsetzung gilt seit dem 6. Dezember 2025. Für betroffene Einrichtungen sind insbesondere Risikomanagement, Registrierung, Meldungen und Pflichten der Geschäftsleitung zu prüfen. Maßgeblich sind die geltenden BSIG-Regeln und die konkrete Einrichtung; die NIS2-Roadmap und der Registrierungsleitfaden helfen bei der weiteren Planung.
Welche Meldefristen gelten bei Sicherheitsvorfällen?
Für erhebliche Sicherheitsvorfälle verlangt § 32 BSIG grundsätzlich eine frühe Erstmeldung binnen 24 Stunden und eine Vorfallmeldung binnen 72 Stunden nach Kenntniserlangung. Der Abschlussbericht folgt grundsätzlich spätestens einen Monat nach der Vorfallmeldung. Bei noch laufenden Vorfällen gelten ergänzende Berichtsregeln. Unser Meldepflicht-Leitfaden vertieft den Ablauf.
Welche Unternehmen sind von NIS2 betroffen?
Entscheidend sind Einrichtungsart, Größenkriterien und Sonderregeln nach § 28 BSIG. Die allgemeine Schwelle für wichtige Einrichtungen ist bei einschlägigen Einrichtungsarten mindestens 50 Mitarbeitende oder jeweils mehr als 10 Mio. Euro Jahresumsatz und Jahresbilanzsumme. Auch Unternehmensverbindungen sind zu berücksichtigen. Anforderungen regulierter Kunden an ihre Lieferanten sind davon zu unterscheiden.
Was sind die Hauptanforderungen von NIS2?
§ 30 BSIG umfasst unter anderem Risikoanalyse, Vorfallbewältigung, Betriebsaufrechterhaltung, Lieferkettensicherheit und die Prüfung der Wirksamkeit von Maßnahmen. Hinzu kommen weitere Anforderungen etwa an Schulungen, Zugang und Kryptografie. Registrierung, Meldungen und die Pflichten der Geschäftsleitung sind gesondert geregelt. Die Anforderungsseite erklärt die Bereiche im Detail.
Welche Strafen drohen bei Verstößen gegen NIS2?
Die Bußgeldregeln stehen in § 65 BSIG. Welche Obergrenze gilt, hängt unter anderem von der Einrichtung, dem Verstoß und gegebenenfalls dem Umsatz ab. Pflichten und Haftung der Geschäftsleitung sind zusätzlich zu betrachten. Unser Leitfaden zu Strafen und Sanktionen erläutert diese Einordnung.
Brauche ich ISO 27001, um NIS2-konform zu sein?
Ein bestehendes ISO-27001-ISMS bietet eine gute Grundlage für die NIS2-Umsetzung. Kopexa stellt ein eigenes NIS2-Framework bereit: Du arbeitest die Anforderungen durch, verwendest vorhandene Risiken und Nachweise weiter und ergänzt offene Punkte. Das Mapping hilft bei der Zuordnung. Eine pauschale Prozentzahl beschreibt die Abdeckung deines Unternehmens nicht verlässlich.
Wie hilft Software bei der NIS2-Compliance?
Kopexa verbindet Anforderungen mit Risiken, Richtlinien, Aufgaben und Nachweisen. Du kannst Verantwortliche einbinden, offene Punkte nachverfolgen und deinen Umsetzungsstand erklären. Lieferantenbewertungen und wiederkehrende Prüfungen gehören in denselben Arbeitszusammenhang. In der Demo zeigen wir den Ablauf an deinem Ausgangspunkt.
Was kostet NIS2-Compliance?
Plane interne Arbeitszeit, benötigte Sicherheitsmaßnahmen sowie gegebenenfalls Software und externe Unterstützung getrennt. Umfang und Aufwand hängen von deinem Betrieb und vorhandenen Strukturen ab. Die Kopexa-Preisseite zeigt die aktuellen Pakete; der NIS2-Kostenleitfaden hilft bei der Budgetplanung. Pauschale Projektzeiten oder Einsparungen sind dafür keine verlässliche Grundlage.
Deine persönliche Kopexa-Demo
Zeig uns, wo die NIS2-Arbeit heute hängen bleibt.
Bring eine offene Anforderung, einen Lieferantenprozess oder dein bestehendes ISMS mit. Wir zeigen dir den Ablauf im Produkt: von der Zuständigkeit über die Aufgabe bis zum passenden Nachweis.
Persönlich und auf deinen Ausgangspunkt abgestimmt. Auf der nächsten Seite kannst du deine Demo anfragen.
Preise und Pakete ansehen