Themen im Kopexa-Blog
Compliance & Regulierung
Was neue Regeln für deine Organisation bedeuten – und wie aus Anforderungen konkrete nächste Schritte werden.
Weitere Artikel zum Thema
1–10 von 18
Meldefristen bei NIS2 und DORA im Vergleich 2026
NIS2 und DORA nutzen unterschiedliche Fristanker. Vergleicht Erstmeldung, Zwischenmeldung und Abschlussbericht, ohne den falschen Timer zu starten.
 Julian Köhn·
NIS2-Schwellenwerte nach Unternehmensgröße 2026: Deutschland richtig prüfen
NIS2-Betroffenheit in Deutschland prüfen: Tätigkeit, Beschäftigte, Umsatz, Bilanzsumme und Unternehmensverbindungen in der richtigen Reihenfolge bewerten.
Julian Köhn·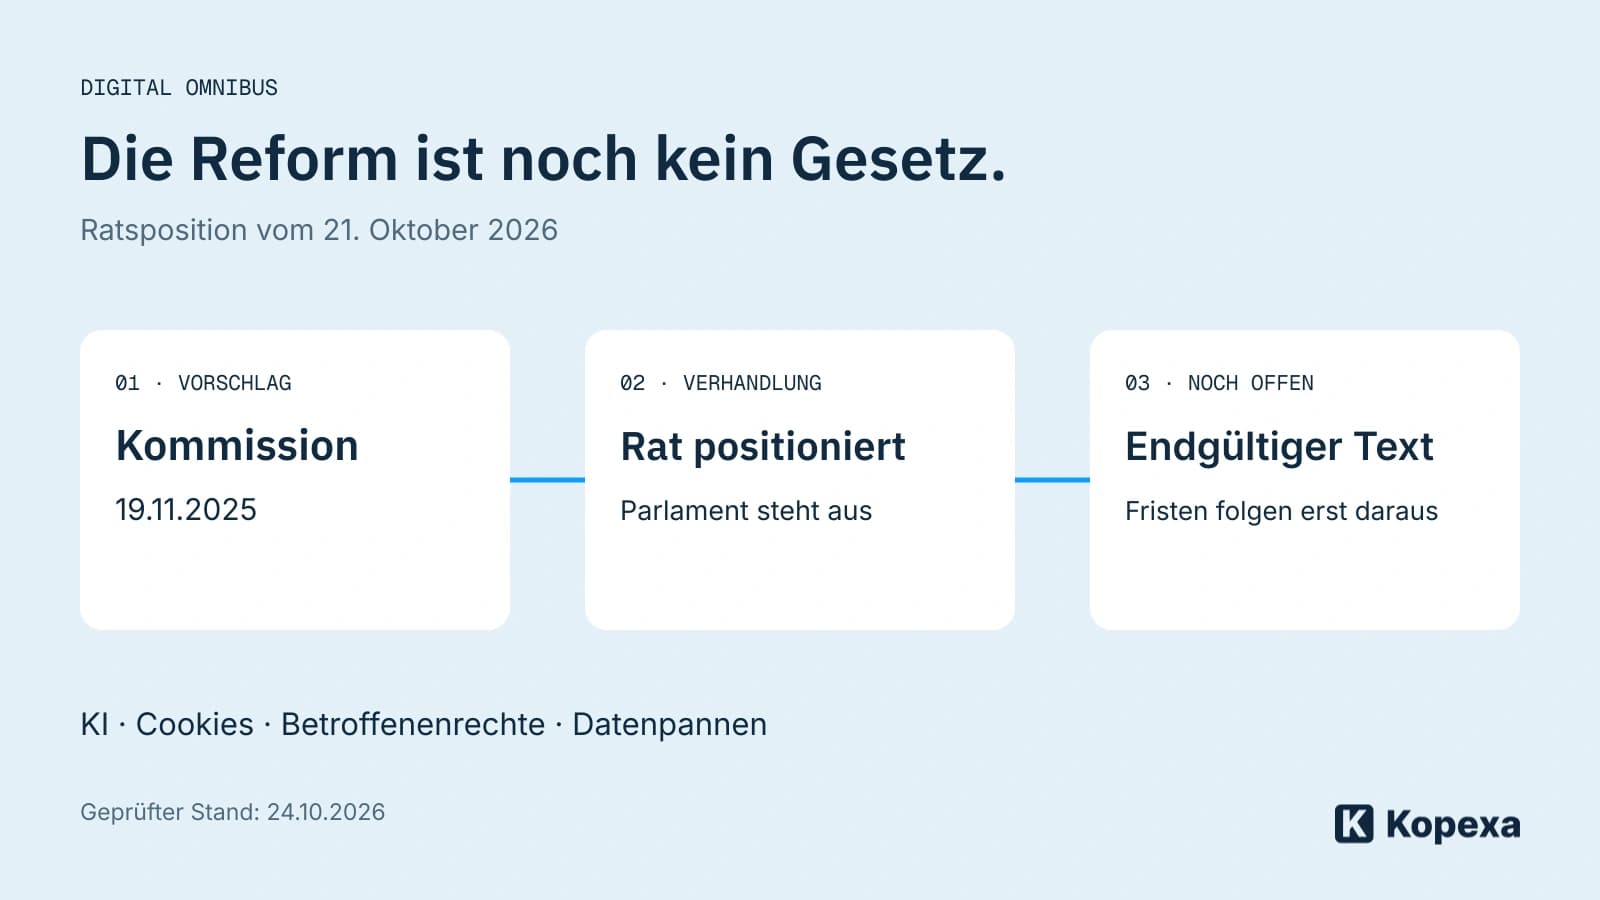
Digital Omnibus: Was die DSGVO-Reform für KI, Cookies und Unternehmen ändern soll
Was der EU-Rat bei KI-Training, Cookies und Datenpannen ändern will: Die DSGVO-Reform erklärt – mit aktuellem Stand und Folgen für Unternehmen.
Julian Köhn·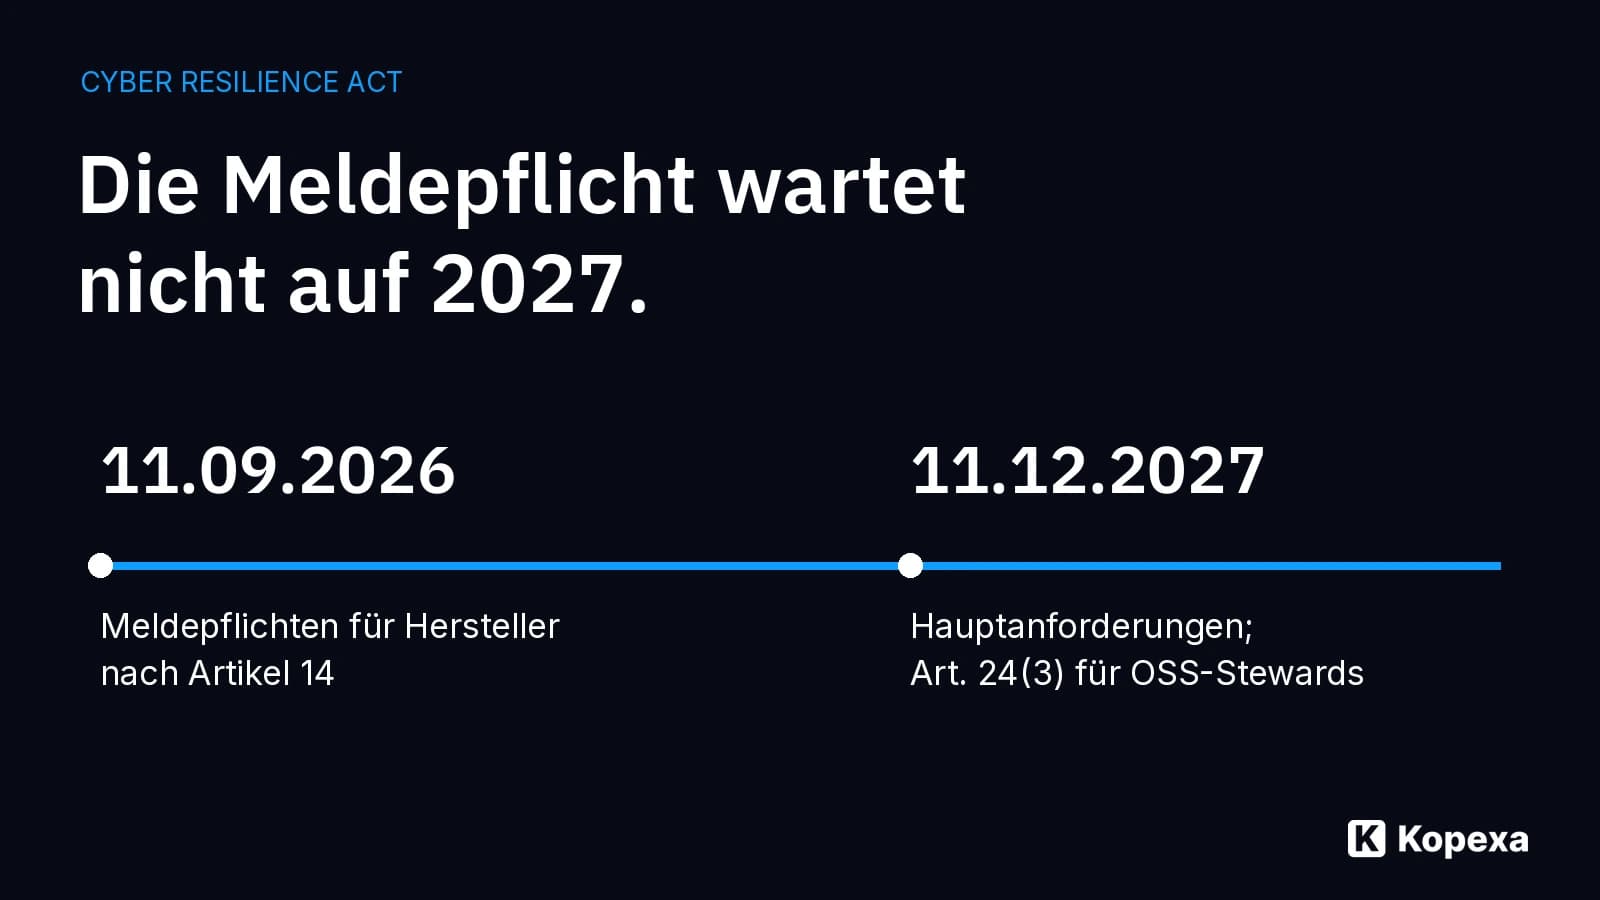
CRA-Meldepflicht: Warum Hersteller nicht bis 2027 warten können
Die CRA-Meldepflicht gilt seit 11. September 2026. Welche Hersteller betroffen sind, wie 24- und 72-Stunden-Meldungen zusammenhängen und was vor der SRP geklärt sein muss.
Julian Köhn·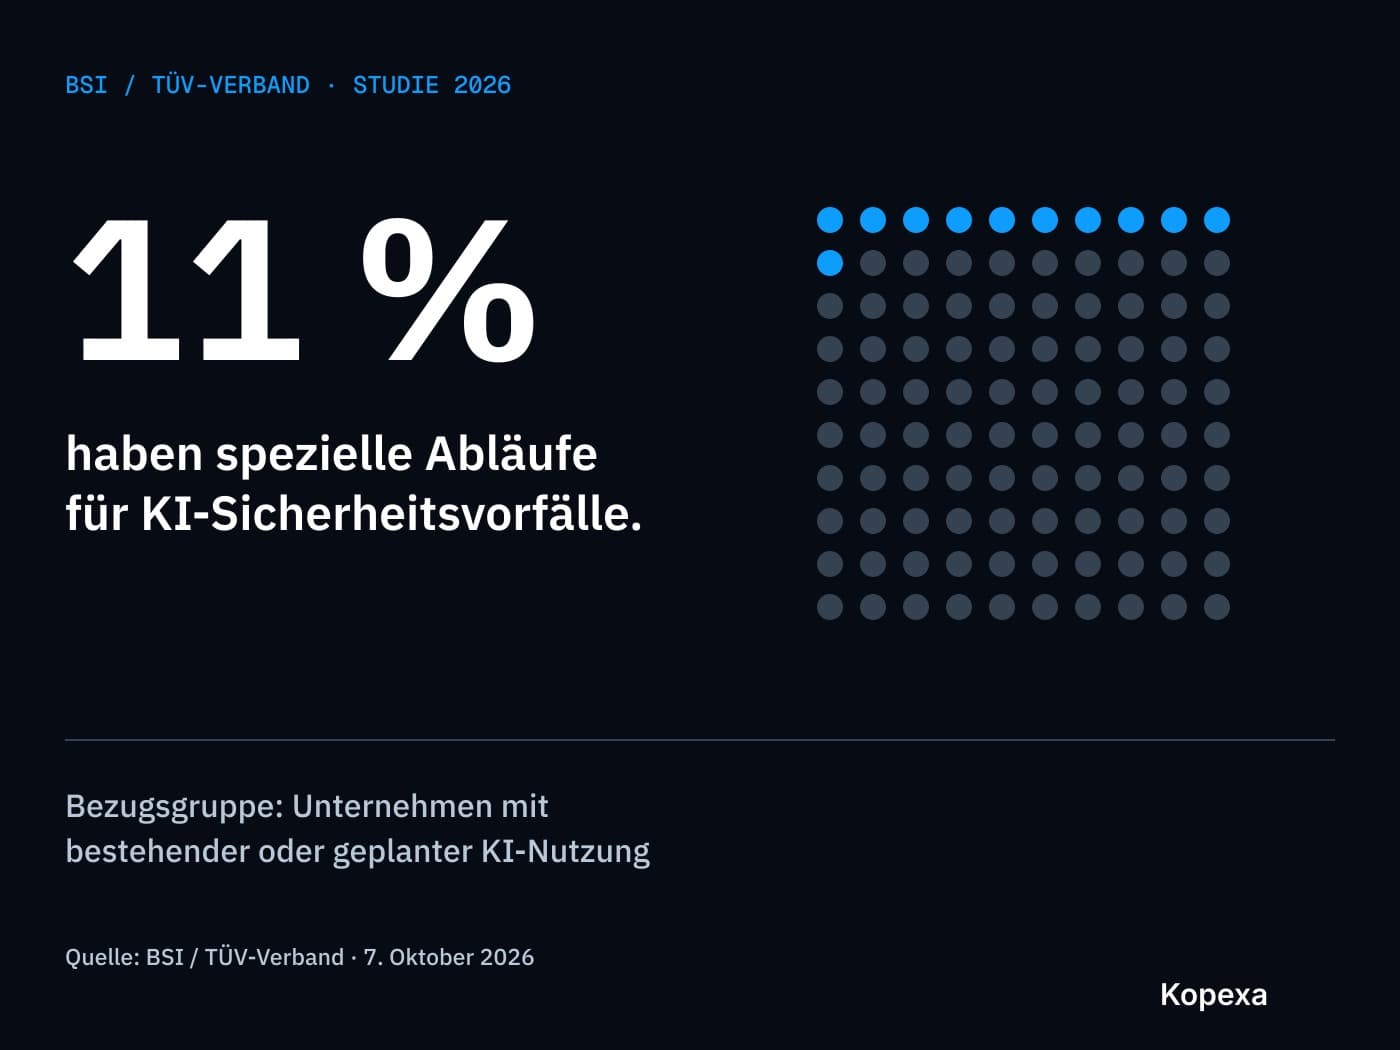
BSI/TÜV-Studie: Nur elf Prozent haben spezielle KI-Vorfallprozesse
Die KI-Sicherheitsstudie 2026 zeigt Lücken bei der organisatorischen Vorbereitung. Was die elf Prozent bedeuten und welche Unternehmen tatsächlich befragt wurden.
Julian Köhn·
France Travail: CNIL schließt Anordnung nach Sicherheitsnachbesserungen ab
Nach nachgewiesenen Sicherheitsverbesserungen schließt die CNIL ihre Anordnung gegen France Travail ab. Was sich geändert hat – und was die Entscheidung bedeutet.
Julian Köhn·
KI-Abhängigkeit als Compliance-Risiko: Was der Anthropic-Fall jeden CTO lehrt
Ein US-Dekret sperrte über Nacht den Zugang zu führenden KI-Modellen. Warum KI-Abhängigkeit ein echtes Compliance-Risiko ist und in NIS2, ISO 27001 und DORA gehört.
 Nikolai Shulgin·
Was ist OSCAL? Der Deep-Dive zu Compliance as Code und BSI Grundschutz++
Was ist OSCAL? Verstehe den Datenstandard, seine drei Ebenen und den Zusammenhang mit BSI Grundschutz++, Nachweisen und Compliance as Code.
Julian Köhn·
Third-Party Risk: Lieferanten audit-ready machen
Praktischer Leitfaden für Vendor Risk Management unter NIS2, DORA und ISO 27001. Mit konkreten Checklisten und Dokumentationsmustern für dein Compliance-Team.