Themen im Kopexa-Blog
Datenschutz & Technik
Datenschutz und technische Sicherheit zusammendenken. Aktuelle Fälle verstehen und Schutzmaßnahmen gezielt umsetzen.
Weitere Artikel zum Thema
1–10 von 47
Uber bestätigt Datenleck über einen Dienstleister
Angreifer nutzten Zugangsdaten eines Dienstleisters, um auf Uber-Daten zuzugreifen. In Texas meldet die Behörde 4.296 Betroffene.
 Benjamin Schatter·
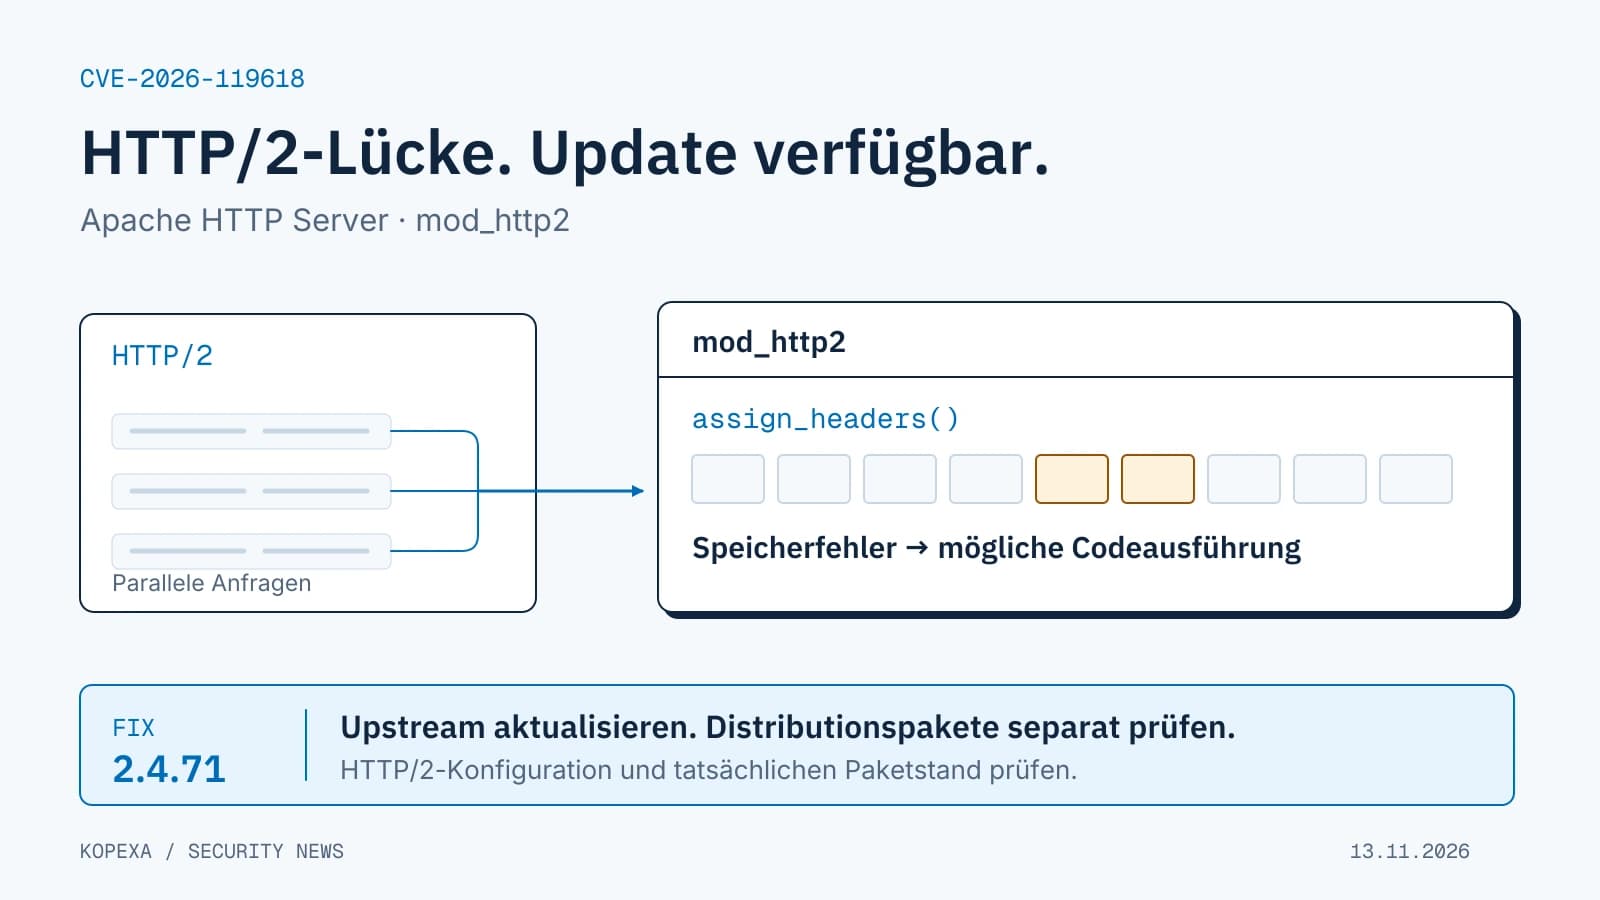
CVE-2026-119618: Apache schließt kritische HTTP/2-Lücke
Apache 2.4.71 behebt eine kritische Lücke in mod_http2. Welche Versionen betroffen sind und worauf Betreiber bei HTTP/2, Linux-Paketen und Updates achten müssen.
 Julian Köhn·
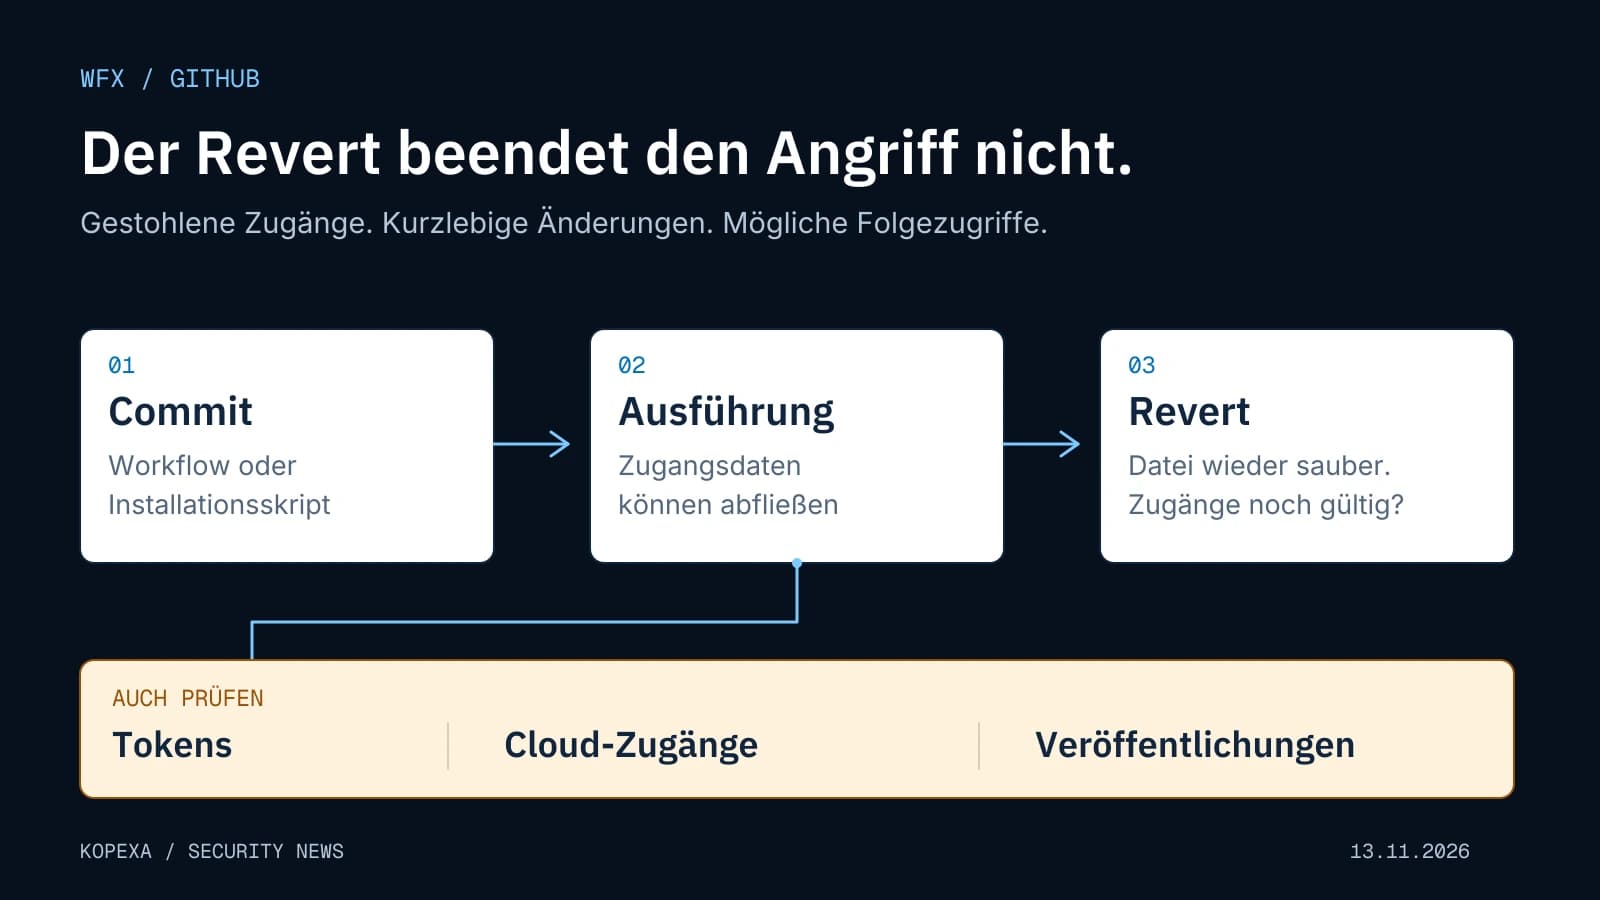
WFX-Angriff auf GitHub: Manipulierte Workflows stehlen Secrets
Seit dem 10. November greift WFX GitHub-Repositories an. Was über gestohlene Tokens, manipulierte Workflows und Cloud-Zugänge bekannt ist und was Teams prüfen sollten.
Julian Köhn·KI und Cyberangriffe: Warum Unternehmen Security neu priorisieren müssen
PHP2Shell, gestohlene Kundendaten und manipulierte Kühlanlagen zeigen, welche Sicherheitsarbeit Unternehmen neu bewerten müssen. Eine Meinung von Julian Köhn.
Julian Köhn·
Microsoft-365-Ausfall: Wenn Kundenkontakt und Vertrieb stillstehen
Wenn Mail, Teams-Telefonie oder SSO ausfallen, steht Geschäft auf dem Spiel. Wie BIA, BCM und getestete Ersatzwege helfen und wo Kopexa unterstützt.
Julian Köhn·
E-Mail-Zustellprobleme gehören ins Risikoregister
Fremder Spam kann die Zustellung eigener Geschäftsmails stören. Benjamin Schatter über gemeinsame Versand-IP-Adressen, Anbieterabhängigkeit und einen brauchbaren Ersatzweg.
Benjamin Schatter·
Sensible Daten: Beispiele, DSGVO-Regeln und sicherer Umgang
Welche Daten sind sensibel? Beispiele für Artikel 9 DSGVO, die Abgrenzung zu Bankdaten und konkrete Schritte für Zugriff, Versand und Löschung im Unternehmen.
Julian Köhn·
KI-API-Schlüssel kompromittiert: Was dein Team jetzt tun muss
Railway schätzt die unautorisierten Ausgaben auf 740.000 US-Dollar. So sperrst du betroffene Schlüssel, prüfst die Kosten und stellst Dienste sicher wieder her.
Julian Köhn·
Cyberangriff auf die Uni Tübingen: Zugriffsrechte nach Softwareänderungen prüfen
Die Uni Tübingen meldet rund 3.900 abgeflossene Beschäftigtendatensätze. So prüfst du, ob interne Funktionen und Personaldaten nach einer Änderung geschützt bleiben.
Julian Köhn·