Guide
NIS2-Meldepflicht: 24 Stunden, 72 Stunden und Abschlussmeldung
NIS2-Vorfälle in Deutschland melden: Erheblichkeit prüfen, Fristen nach § 32 BSIG einhalten und einen belastbaren Incident-Response-Ablauf vorbereiten.
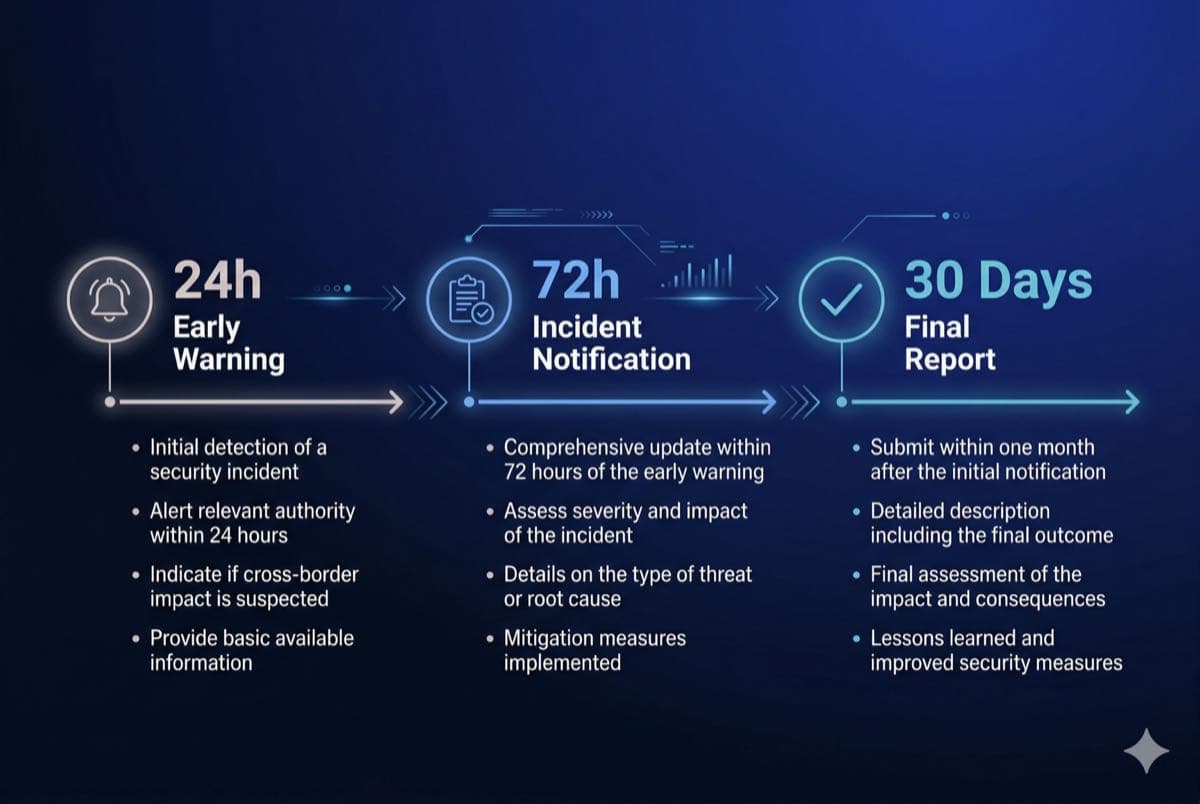
Ein erheblicher Sicherheitsvorfall lässt euch wenig Zeit für Zuständigkeitsfragen. Ihr müsst den Schaden begrenzen, Auswirkungen bewerten und die vorgesehenen Meldungen rechtzeitig übermitteln. Dafür braucht ihr einen vorbereiteten Ablauf, erreichbare Verantwortliche und einen funktionierenden Behördenzugang.
Dieser Leitfaden erklärt die NIS2-Meldepflicht in Deutschland nach § 32 BSIG und einen praktischen Incident-Response-Prozess für KMU. Rechtsstand: 12. November 2026. Die 24- und 72-Stunden-Fristen laufen beide ab Kenntniserlangung des erheblichen Sicherheitsvorfalls. Sie werden nicht aneinandergereiht.
Was NIS2 für Vorfallmanagement konkret fordert
Die Meldepflicht betrifft erhebliche Sicherheitsvorfälle bei den erfassten Einrichtungen. Nach § 2 Nummer 11 BSIG kommt es insbesondere auf schwerwiegende Betriebsstörungen oder finanzielle Verluste für die Einrichtung beziehungsweise erhebliche materielle oder immaterielle Schäden für andere an. Auch mögliche Folgen können relevant sein. Für bestimmte Einrichtungsarten können konkretisierende Vorgaben gelten.
Ein ausgefallener Dienst ist deshalb nicht automatisch meldepflichtig. Prüft Bedeutung, Ausmaß und mögliche Schäden und dokumentiert die Bewertung. Wartet mit dieser Einordnung nicht auf eine abgeschlossene Forensik. Grundlage sind die Begriffsbestimmung und Meldepflichten des BSIG.
| Meldestufe | Frist | Wesentlicher Inhalt |
|---|---|---|
| Frühe Erstmeldung | Unverzüglich, spätestens 24 Stunden nach Kenntnis | Verdacht auf rechtswidrige oder böswillige Handlungen und mögliche grenzüberschreitende Auswirkungen |
| Meldung des Sicherheitsvorfalls | Unverzüglich, spätestens 72 Stunden nach Kenntnis | Angaben bestätigen oder aktualisieren; erste Bewertung von Schweregrad und Auswirkungen, gegebenenfalls Kompromittierungsindikatoren |
| Zwischenmeldung | Auf Ersuchen des BSI | Relevante Statusaktualisierungen |
| Abschlussmeldung | Grundsätzlich spätestens einen Monat nach Übermittlung der 72-Stunden-Meldung | Beschreibung, Auswirkungen, wahrscheinliche Ursache, getroffene und laufende Abhilfemaßnahmen sowie gegebenenfalls grenzüberschreitende Auswirkungen |
Phase 1: Early Warning (24 Stunden)
Die frühe Erstmeldung informiert die Meldestelle, bevor jedes Detail feststeht. Haltet den Zeitpunkt der Kenntniserlangung fest und unterscheidet bestätigte Informationen von offenen Annahmen. Verantwortliche müssen wissen, wer die Meldung vorbereitet, freigibt und absendet.
„Spätestens 24 Stunden“ ist eine Höchstfrist, keine Einladung zum Abwarten. Das Gesetz verlangt eine unverzügliche Meldung. Ein fehlender endgültiger Ursachenbefund ist kein Grund, die erste Meldestufe auszulassen.
Phase 2: Incident Notification (72 Stunden)
Aktualisiert die Erstmeldung und beschreibt die erste Bewertung des erheblichen Vorfalls, insbesondere Schweregrad und Auswirkungen. Gebt gegebenenfalls bekannte Kompromittierungsindikatoren an. Eine vollständig abgeschlossene forensische Untersuchung innerhalb von 72 Stunden schreibt diese Meldestufe nicht pauschal vor.
Beispiel: Wird ein erheblicher Vorfall am Montag um 10 Uhr bekannt, liegt die 24-Stunden-Grenze am Dienstag um 10 Uhr und die 72-Stunden-Grenze am Donnerstag um 10 Uhr. Eine frühere Erstmeldung setzt die zweite Frist nicht neu in Gang.
Phase 3: Abschlussmeldung innerhalb eines Monats
Die Monatsfrist beginnt grundsätzlich mit der Übermittlung der Meldung nach § 32 Absatz 1 Satz 1 Nummer 2, also der 72-Stunden-Stufe. Sie beginnt nicht mit der Entdeckung des Vorfalls und ist nicht pauschal mit 30 Tagen gleichzusetzen.
Dauert der Vorfall zu diesem Zeitpunkt noch an, verlangt § 32 Absatz 2 zunächst eine Fortschrittsmeldung. Nach abschließender Bearbeitung ist die Abschlussmeldung vorzulegen. Organisiert die Nachbereitung entsprechend und stimmt offene Verfahrensfragen mit der zuständigen Stelle ab. Eine intern verlängerte Bearbeitungsfrist verlängert keine gesetzliche Meldefrist.
Wer meldet, und zu wem?
§ 32 BSIG sieht eine gemeinsame Meldestelle von BSI und Bundesamt für Bevölkerungsschutz und Katastrophenhilfe vor. Für die Registrierung und Meldung stellt das BSI das BSI-Portal bereit. Die aktuellen BSI-Hinweise erläutern auch Übergangswege für bereits im bisherigen Portal betreute Einrichtungen.
Bereitet den Zugang vor einem Vorfall vor. Die NIS2-Registrierungsanleitung erklärt Organisationszertifikat, Unternehmenskonto und benötigte Angaben. Legt intern fest, wer übermitteln darf und wie Vertretung und Freigabe funktionieren.
Ein internes Incident-Ticket und eine Strafanzeige ersetzen die vorgesehene Behördenmeldung nicht. Prüft zusätzlich mögliche Datenschutz-, Vertrags- und sektorale Meldepflichten. Ein Vorfall mit personenbezogenen Daten muss beispielsweise gesondert nach dem Datenschutzrecht bewertet werden; eine BSI-Meldung erledigt diese Prüfung nicht.
Warum auch deine Lieferanten betroffen sind
Ein Vorfall beim Hosting-Anbieter kann euren Dienst lahmlegen. Vereinbart deshalb, wie euer Anbieter euch frühzeitig informiert und welche Angaben er nachliefert. Seine eigene Meldung an eine Behörde ersetzt nicht automatisch eure Pflichten.
Bewertet die Auswirkungen auf eure Dienste auch dann selbst, wenn die technische Untersuchung beim Lieferanten liegt. Informationen zu betroffenen Systemen, Ausfallumfang und Wiederherstellung helfen, die eigene Lage einzuschätzen. Der Leitfaden zur NIS2-Lieferkettensicherheit beschreibt die risikobasierte Prüfung und Vertragsarbeit. Nicht jeder Zulieferer wird dadurch selbst NIS2-pflichtig.
Aufbau eines Incident-Response-Plans: Praxisnahe Schritte für KMU
1. Vorbereitung (Prepare)
Benennt eine Koordination, fachliche Ansprechpartner und Vertretungen. Legt fest, wer technische Entscheidungen treffen, Meldungen freigeben und Kunden informieren darf. Bezieht Geschäftsleitung, IT und bei Bedarf Datenschutz sowie weitere Fachleute ein.
Haltet Kontaktlisten und Playbooks auch bei Ausfall der üblichen Systeme erreichbar. Beschreibt die kritischen Dienste und Abhängigkeiten. Prüft den Behördenzugang und übt eine Meldung anhand eines Szenarios, ohne eine Übung versehentlich als echten Vorfall einzureichen.
2. Erkennung (Detect)
Legt fest, welche technischen Warnungen und menschlichen Meldungen ausgewertet werden und wer darauf reagiert. Die geeignete Überwachung hängt von euren Risiken und Diensten ab. Ein zentraler Meldeweg für Mitarbeitende hilft, Verdachtsfälle nicht in privaten Chats zu verlieren.
Definiert Eskalationswege auch außerhalb der üblichen Arbeitszeiten, soweit dies für eure Risiken und Fristen erforderlich ist. Logs zu sammeln genügt nicht, wenn niemand die relevanten Hinweise bewertet.
3. Analyse und Eindämmung (Analyze and Contain)
Erfasst, was bekannt ist, welche Dienste betroffen sind und welche Auswirkungen drohen. Prüft frühzeitig die Erheblichkeit und mögliche weitere Meldepflichten. Haltet Bewertungen und Zeitpunkte im Vorfallverlauf fest.
Stimmt die Eindämmung auf die Lage ab: beispielsweise betroffene Zugänge sperren oder kompromittierte Systeme isolieren. Beachtet die Auswirkungen auf den Betrieb und die Sicherung relevanter Belege. Dokumentiert Entscheidungen und durchgeführte Schritte, damit spätere Meldungen nicht aus Erinnerungen rekonstruiert werden müssen.
4. Eradikation und Recovery (Eradication and Recovery)
Beseitigt die Ursache und prüft, ob weitere Systeme betroffen sind. Ein System wieder zu starten ist nicht gleichbedeutend mit einer sicheren Wiederherstellung. Vereinbart, welche Prüfungen vor der Rückkehr in den Betrieb erforderlich sind und wer das Ergebnis freigibt.
Haltet notwendige Zwischenlösungen und verbleibende Risiken fest. Die technische Wiederherstellung und die regulatorischen Meldestufen können zeitlich unterschiedlich verlaufen.
5. Nachbereitung und Lessons Learned (Post-Incident)
Rekonstruiert Ablauf, Ursachen und Auswirkungen. Was hat funktioniert? Welche Informationen fehlten? Wo waren Zuständigkeiten oder Vertretungen unklar? Überführt die Ergebnisse in konkrete Verbesserungsaufgaben mit Verantwortlichen und Prüfterminen.
Diese Unterlagen unterstützen die Abschlussmeldung und die weitere Sicherheitsarbeit. Eine abgeschlossene Meldung bedeutet nicht, dass alle Verbesserungsmaßnahmen bereits umgesetzt sind.
Konkrete Tools für KMU
Ihr benötigt passende Überwachung, erreichbare Playbooks, nachvollziehbare Vorfallbearbeitung und den vorgesehenen Meldeweg. Ob eigene Werkzeuge oder ein externer Sicherheitsdienst sinnvoll sind, hängt von euren Diensten und Kapazitäten ab.
In Kopexas Vorfallmanagement könnt ihr den Verlauf, Fristen, Verantwortliche und zugehörige Arbeit dokumentieren. Die Übermittlung an die Behörde und ihre Eingangsbestätigung sind gesondert nachzuhalten. Ein Statuswechsel im internen System sendet nicht automatisch eine BSI-Meldung.
Überschneidungen mit ISO 27001 und anderen Frameworks
Wenn ihr bereits ein ISMS betreibt, nutzt vorhandene Kontaktlisten, Reaktionsverfahren, Übungen und Nachweise. Prüft, ob der Geltungsbereich und die Abläufe zu euren NIS2-Pflichten passen. Gesetzliche Meldekanäle und Fristen müssen konkret berücksichtigt werden.
Das NIS2-/ISO-27001-Mapping unterstützt die Zuordnung vorhandener Arbeit. Eine Zertifizierung ersetzt weder die Erheblichkeitsbewertung eines Vorfalls noch eine erforderliche Meldung.
Was bei Nichteinhaltung droht
Verstöße gegen die Meldepflichten können nach § 65 BSIG erhebliche Bußgelder auslösen. Für die erfassten Tatbestände gelten bei besonders wichtigen Einrichtungen bis zu zehn Millionen Euro und bei wichtigen Einrichtungen bis zu sieben Millionen Euro. Bei mehr als 500 Millionen Euro Gesamtumsatz greifen die gesetzlich geregelten umsatzbezogenen Rahmen von bis zu zwei beziehungsweise 1,4 Prozent.
Das sind Höchstgrenzen, keine automatisch verhängten Beträge. Die Einordnung zu NIS2-Bußgeldern und Haftung erläutert Voraussetzungen und Unterschiede. Ein funktionierender Ablauf hilft, vermeidbare Versäumnisse zu reduzieren; eine Garantie gegen Sanktionen ist er nicht.
Checkliste: Ist dein Unternehmen ready?
Prüft gemeinsam mit den zuständigen Personen:
- Ist die Betroffenheit einschließlich besonderer Regeln nachvollziehbar bewertet?
- Sind Koordination, technische Ansprechpartner und Vertretungen festgelegt?
- Bleiben Playbook und Kontakte bei einem Systemausfall erreichbar?
- Werden relevante Warnungen aufgenommen und bewertet?
- Können Erheblichkeit und Beginn der Meldefristen zeitnah bestimmt werden?
- Sind Portalzugang, Freigabe und Übermittlung vorbereitet?
- Werden beide Fristen ab Kenntnis und die Monatsfrist ab der zweiten Meldestufe richtig verfolgt?
- Liefern kritische Dienstleister rechtzeitig die benötigten Informationen?
- Werden Meldungen und Eingangsbestätigungen nachvollziehbar abgelegt?
- Werden aus der Nachbereitung überprüfbare Verbesserungen?
Checkliste · 11 Punkte
NIS2 Incident Response Checkliste
Vor dem Vorfall: Zuständigkeiten, Erkennung und NIS2-Meldungen vorbereiten
NIS2 Incident Response Checkliste: 11 Vorbereitungspunkte für Zuständigkeiten, Erkennung, Bewertung und Meldung erheblicher Sicherheitsvorfälle nach deutschem BSIG.
Für eure Vorfalldokumentation könnt ihr den ausfüllbaren Incident Report anfordern. Darin haltet ihr Ablauf, Auswirkungen und Entscheidungen fest. Er ersetzt die Übermittlung über den Behördenweg nicht.
Nächste Schritte
Wählt einen konkreten Vorfall, etwa den Ausfall eures Kundenportals, und spielt den Ablauf mit IT, Leitung und Vertretung durch. Prüft dabei nicht nur den Text der Meldung: Sind die Kontakte erreichbar, ist der Zugang verfügbar und lässt sich die Entscheidung über die Erheblichkeit begründen?
Haltet die gefundenen Lücken fest und bearbeitet sie. Die NIS2-Roadmap ordnet diese Arbeit in das übrige Programm ein. Kopexa für NIS2 unterstützt euch bei Organisation, Nachverfolgung und benötigter Begleitung.
Kurz beantwortet
Häufige Fragen
Noch eine Frage offen? Hier findest du die Antworten zum Nachlesen.
Wann beginnt die 24-Stunden-Meldefrist?
Sie beginnt mit Kenntniserlangung von einem erheblichen Sicherheitsvorfall. Die Meldung muss unverzüglich, spätestens innerhalb von 24 Stunden erfolgen. Die 72-Stunden-Frist läuft ebenfalls ab Kenntnis, nicht erst ab der Erstmeldung.
Wann ist die Abschlussmeldung fällig?
Grundsätzlich spätestens einen Monat nach Übermittlung der Meldung nach § 32 Absatz 1 Satz 1 Nummer 2 BSIG. Dauert der Vorfall noch an, ist zunächst eine Fortschrittsmeldung und nach abschließender Bearbeitung die Abschlussmeldung vorzulegen.
Müssen wir einen Vorfall melden, obwohl noch Informationen fehlen?
Die Erstmeldung ist eine frühe Information. Trennt bestätigte Fakten von offenen Fragen und liefert Erkenntnisse in den vorgesehenen Folgemeldungen nach. Eine fehlende abschließende Ursachenanalyse rechtfertigt kein Abwarten über die Frist hinaus.
Ist Ransomware immer meldepflichtig?
Prüft die Erheblichkeit nach § 2 Nummer 11 BSIG und einschlägige Konkretisierungen. Entscheidend sind tatsächliche oder mögliche schwere Auswirkungen, nicht allein die Bezeichnung des Angriffs. Dokumentiert die Bewertung.
Muss parallel eine Datenschutzmeldung erfolgen?
Datenschutzrechtliche Meldepflichten sind gesondert zu prüfen. Eine BSI-Meldung ersetzt diese Bewertung und eine gegebenenfalls erforderliche Meldung an die Datenschutzaufsicht nicht.
An wen melden wir in Deutschland?
Nutzt den vorgesehenen BSI-Meldeweg. Das BSI stellt das BSI-Portal bereit und erläutert Übergänge für bisherige Nutzer des MIP. Ein internes Ticket oder eine Strafanzeige ersetzt die Behördenmeldung nicht.
Wer ist intern für die Meldung verantwortlich?
Legt Vorbereitung, fachliche Bewertung, Freigabe, Übermittlung und Vertretung ausdrücklich fest. Die konkrete operative Zuständigkeit muss zu eurem Unternehmen passen; die gesetzlichen Pflichten bleiben bei der Einrichtung und den jeweils verpflichteten Personen.
Welche Bußgelder drohen bei Meldeverstößen?
§ 65 BSIG sieht für die erfassten Meldeverstöße hohe einrichtungs- beziehungsweise umsatzbezogene Rahmen vor. Sie reichen in den gesetzlich bestimmten Fällen bis zu zehn oder sieben Millionen Euro beziehungsweise zwei oder 1,4 Prozent. Die konkreten Voraussetzungen und der Einzelfall sind zu prüfen.
Wann müssen wir uns beim BSI registrieren?
Grundsätzlich innerhalb von drei Monaten nach erstmaliger oder erneuter Betroffenheit. Bereitet den Zugang vor einem Vorfall vor. Ein Registrierungsnachweis belegt nicht die Erfüllung aller NIS2-Pflichten.
Können wir vorhandene ISO-27001-Abläufe nutzen?
Ja, wenn Geltungsbereich und Umsetzung passen. Prüft insbesondere Erheblichkeitsbewertung, gesetzliche Fristen, Behördenwege und Vertretung. Eine Zertifizierung ersetzt keine erforderliche Vorfallmeldung.