Guides & Praxis
15 Artikel
ISO/IEC 27090: KI-Sicherheitsrisiken im ISMS einordnen
Was ISO/IEC 27090 für KI-Sicherheit bedeutet und wie du Risiken von KI-Anwendungen, Lieferanten und Daten im bestehenden ISMS behandelst.
 Julian Köhn·
Lieferantenbewertung: Kriterien, Gewichtung und Excel-Vorlage
Bewerte Lieferanten mit passenden Kriterien, gewichteten Antworten und Ausschlusskriterien. Kostenlose Excel-Vorlage mit Anleitung und ausgefülltem Beispiel.
Julian Köhn·
Risikomatrix erstellen: Excel-Vorlage und Beispiel
Erstelle eine Risikomatrix für Informationssicherheit. Kostenlose Excel-Vorlage mit dynamischen Matrizen, Risikoregister und Beispiel für Ausgangs- und Restrisiko.
Julian Köhn·
ISO 27001 Checkliste: Schritt für Schritt zur Zertifizierung
ISO 27001 Checkliste mit rund 30 Prüfpunkten für Zertifizierung und ISMS-Aufbau, alle Schritte erklärt, kostenloser Download als PDF.
Julian Köhn·
ISMS Software auswählen: Anforderungskatalog & Checkliste
ISMS Software auswählen: Anforderungskatalog mit rund 30 Kriterien, Muss vs. nice-to-have und Checkliste zum kostenlosen Download.
Julian Köhn·
ISMS Software: Welche hilft bei ISO 27001, TISAX und NIS2?
ISMS Software im Vergleich: Auswahlkriterien, Funktionen und Kosten für ISO 27001, TISAX und NIS2. Der Praxis-Guide für deine Entscheidung.
Julian Köhn·
ISO 27001 Zertifizierung einfach erklärt: Ablauf & Kosten
Was die ISO 27001 Zertifizierung bedeutet, wer sie braucht und wie der Prozess von Stage 1 bis Rezertifizierung abläuft, verständlich erklärt für Einsteiger.
Julian Köhn·
ISO 27001 und DSGVO: So stützt dein ISMS den Datenschutz
Wie ein ISO 27001 ISMS deine DSGVO-Pflichten stützt. 8 konkrete Empfehlungen für Art. 32 DSGVO, Meldepflichten und Nachweise. Praxisnah erklärt.
Julian Köhn·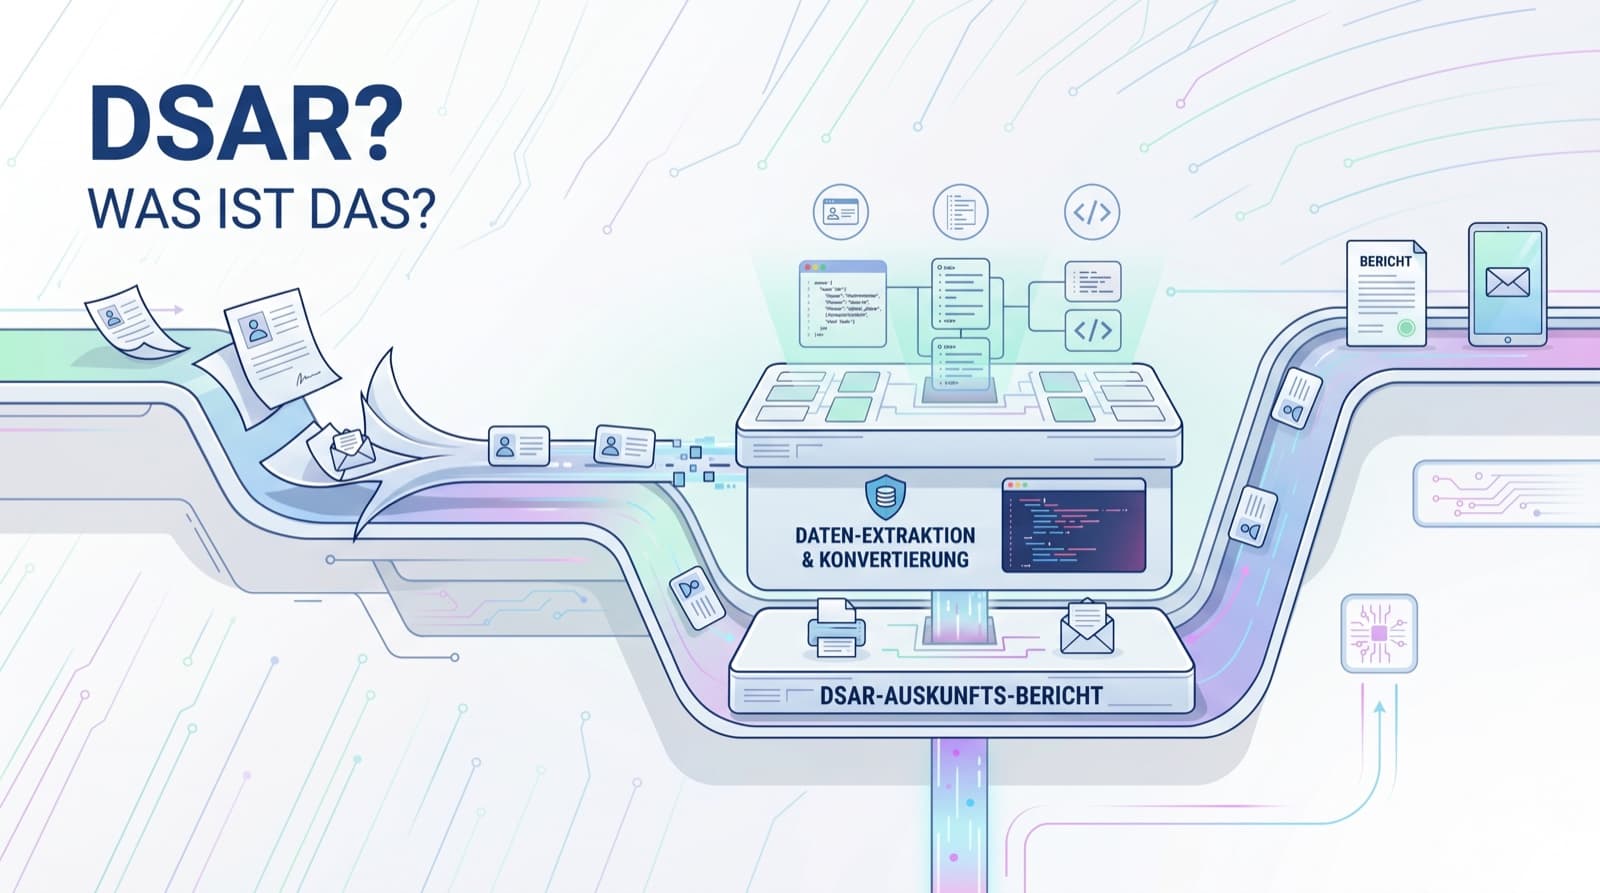
DSGVO-Auskunftsanfrage: Wie du eine DSAR rechtssicher beantwortest
Eine DSAR (Data Subject Access Request) muss innerhalb von 30 Tagen beantwortet werden. Wir zeigen dir den 8-Schritt-Workflow von Identitätsprüfung über Datenextraktion bis zur Redaktion und welche Ablehnungsgründe rechtssicher sind.
Julian Köhn·
Was ist ein ISMS? Definition, Beispiele und Aufbau-Leitfaden
Was ein ISMS ist, welche Dokumente dazugehören und wie du es aufbaust: verständliche Definition, drei Beispiele und ein konkreter Ablauf.
Julian Köhn·
5 Vorteile automatisierter Risikoanalyse für mittelständische Unternehmen
Erfahre, wie automatisierte Risikoanalyse KMUs hilft, Risiken früh zu erkennen, Compliance zu sichern und Entscheidungen zu verbessern.
Julian Köhn·
Vorfallmanagement für KMU: Was, wie & wer hilft
Guide für KMU: Was Vorfallmanagement ist, wie du es umsetzt, plus Tools, Meldepflichten & Risikomanagement mit Kopexa.
TISAX Roadmap für KMU der Automobilbranche
Erreiche höchste Standards in der Informationssicherheit mit einer TISAX-Zertifizierung. Dein Weg zu mehr Vertrauen und Wettbewerbsvorteil!

Zertifizierungs-Roadmap: ISO 9001 bis 27001
Zertifizierungs-Roadmap für ISO Standards: Beginne mit ISO 9001, nutze Synergien zu ISO 14001/27001. Reduziere Implementierungszeit um 50% und spare Kosten.
Julian Köhn·
ISO 27001 vs. TISAX: Kosten, ROI & Strategie
ISO 27001 oder TISAX? Kosten, ROI, Implementierungszeiten, Synergien und Branchen-Fit - datenbasierte Entscheidungshilfe für dein ISMS.