Themen im Kopexa-Blog
Brancheneinblicke
Informationssicherheit im Kontext deiner Branche. Lieferketten, Kundenanforderungen und Entscheidungen aus der Praxis.
Weitere Artikel zum Thema
1–10 von 15
ISO 27001 für Cloud- und Hosting-Anbieter: den Service nachvollziehbar absichern
ISMS für Cloud- und Hosting-Anbieter: Verantwortungsgrenzen, gemeinsame Infrastruktur und Wiederherstellung anhand eines konkreten Services prüfen.
 Julian Köhn·
DORA für Zahlungsdienstleister: vom Zahlungsprozess zum belastbaren Nachweis
DORA für Zahlungsdienstleister praktisch strukturieren: Zulassungsstatus, IKT-Abhängigkeiten, Dienstleisterdaten und Wiederanlauf gemeinsam prüfen.
Julian Köhn·
Risikomanagement für Behörden: Entscheidungen für verlässliche Leistungen
Behördliches Risikomanagement praktisch aufbauen: Verwaltungsleistungen, Schutzbedarf, Dienstleister und Entscheidungsbefugnisse miteinander verbinden.
Julian Köhn·
NIS2 für Energieversorger: Pflichten und Betriebsabhängigkeiten sauber trennen
Energieversorger brauchen eine sektorspezifische NIS2-Einordnung. So verbindet ihr Zuständigkeiten, IT/OT-Abhängigkeiten und belastbare Wiederanlaufmaßnahmen.
Julian Köhn·NIS2 für Maschinenbauunternehmen: Produktion und IT gemeinsam betrachten
NIS2 im Maschinenbau einordnen: Tätigkeit, Unternehmensgröße, Fernwartung und Produktionsabhängigkeiten prüfen. Mit einem konkreten Wiederanlauftest.
Julian Köhn·ISMS für Logistikunternehmen: vom Auftrag bis zum Wiederanlauf
Informationssicherheit in der Logistik aufbauen: Auftragsdaten, Lager, Transportpartner und Ersatzverfahren mit klaren Zuständigkeiten verbinden.
Julian Köhn·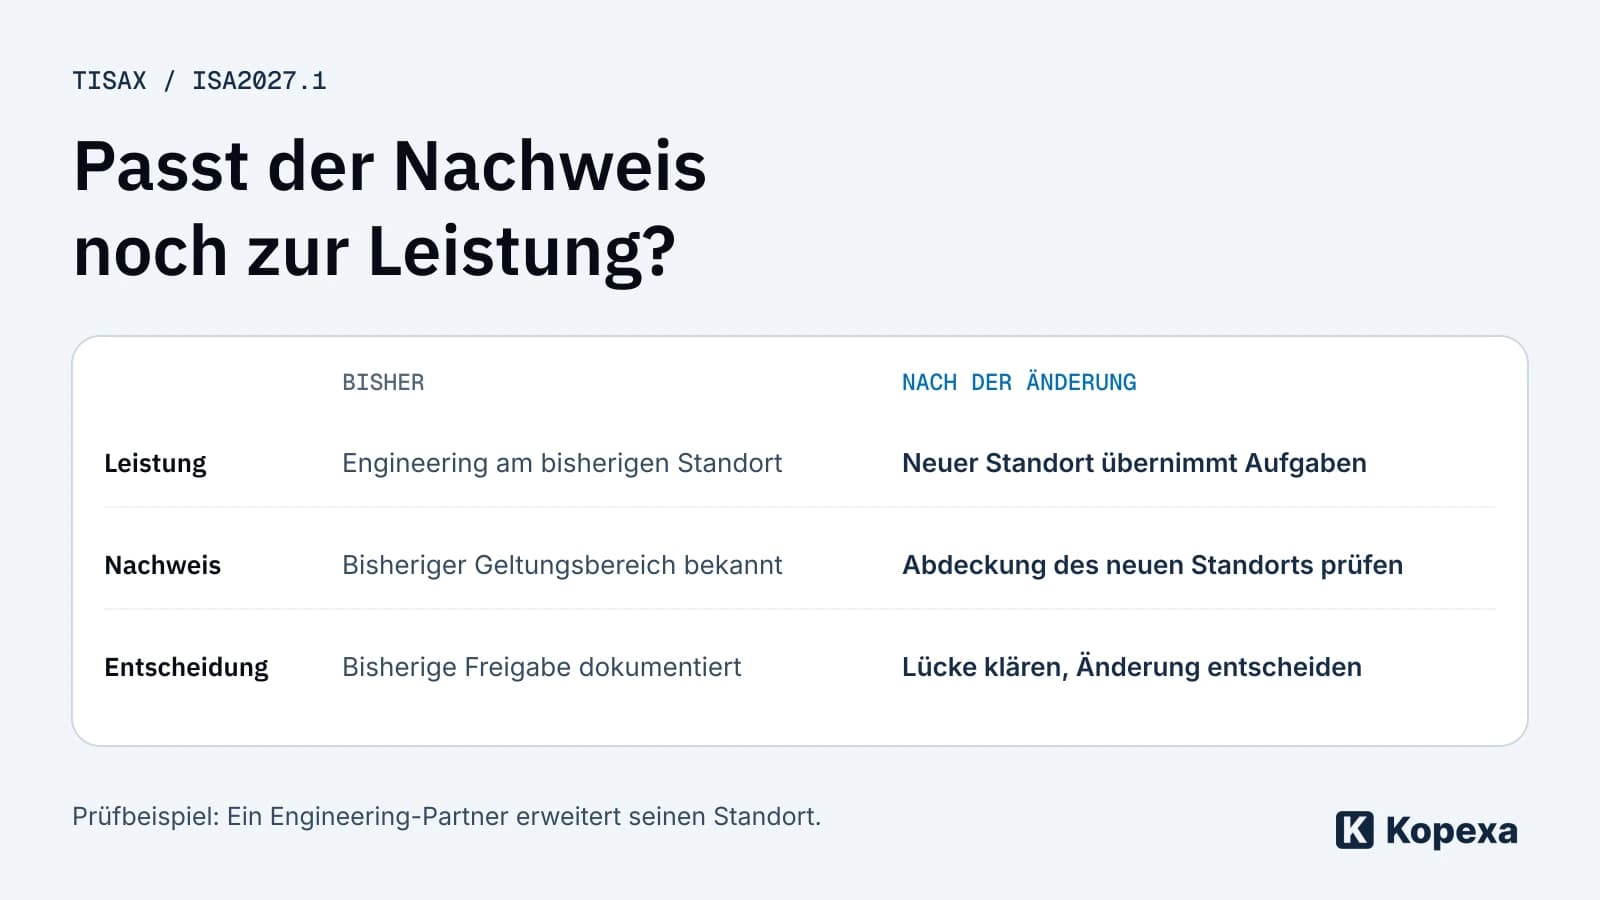
TISAX ISA2027: So bereitest du die Lieferantenprüfung vor
Welche Nachweise passen zu euren Lieferanten? Bereite den Wechsel auf ISA2027 mit einem konkreten Prüffall und einem Änderungsregister vor.
Julian Köhn·
Autohaus-Datenleck: Lieferantenprüfung endet nicht beim Zertifikat
Das GeNesys-Datenleck zeigt Risiken digitaler Lieferketten. Was Unternehmen bei TISAX-Scope, aktuellen Nachweisen und gelebter Informationssicherheit prüfen sollten.
Julian Köhn·
Sovereign Washing: Wann ist eine Cloud wirklich europäisch?
Sovereign Washing erkennen: Wie du in 5 Schritten prüfst, ob ein Cloud-Anbieter echte digitale Souveränität liefert oder nur EU-Marketing macht. Mit Schrems-II-Bezug, US Cloud Act, BYOK und Vendor-Assessment-Checkliste für CISOs und Datenschutzbeauftragte.
Julian Köhn·