Themen im Kopexa-Blog
Datenschutz & Technik
Datenschutz und technische Sicherheit zusammendenken. Aktuelle Fälle verstehen und Schutzmaßnahmen gezielt umsetzen.
Weitere Artikel zum Thema
11–19 von 48
Cyberangriff auf die Uni Tübingen: Zugriffsrechte nach Softwareänderungen prüfen
Die Uni Tübingen meldet rund 3.900 abgeflossene Beschäftigtendatensätze. So prüfst du, ob interne Funktionen und Personaldaten nach einer Änderung geschützt bleiben.
 Julian Köhn·
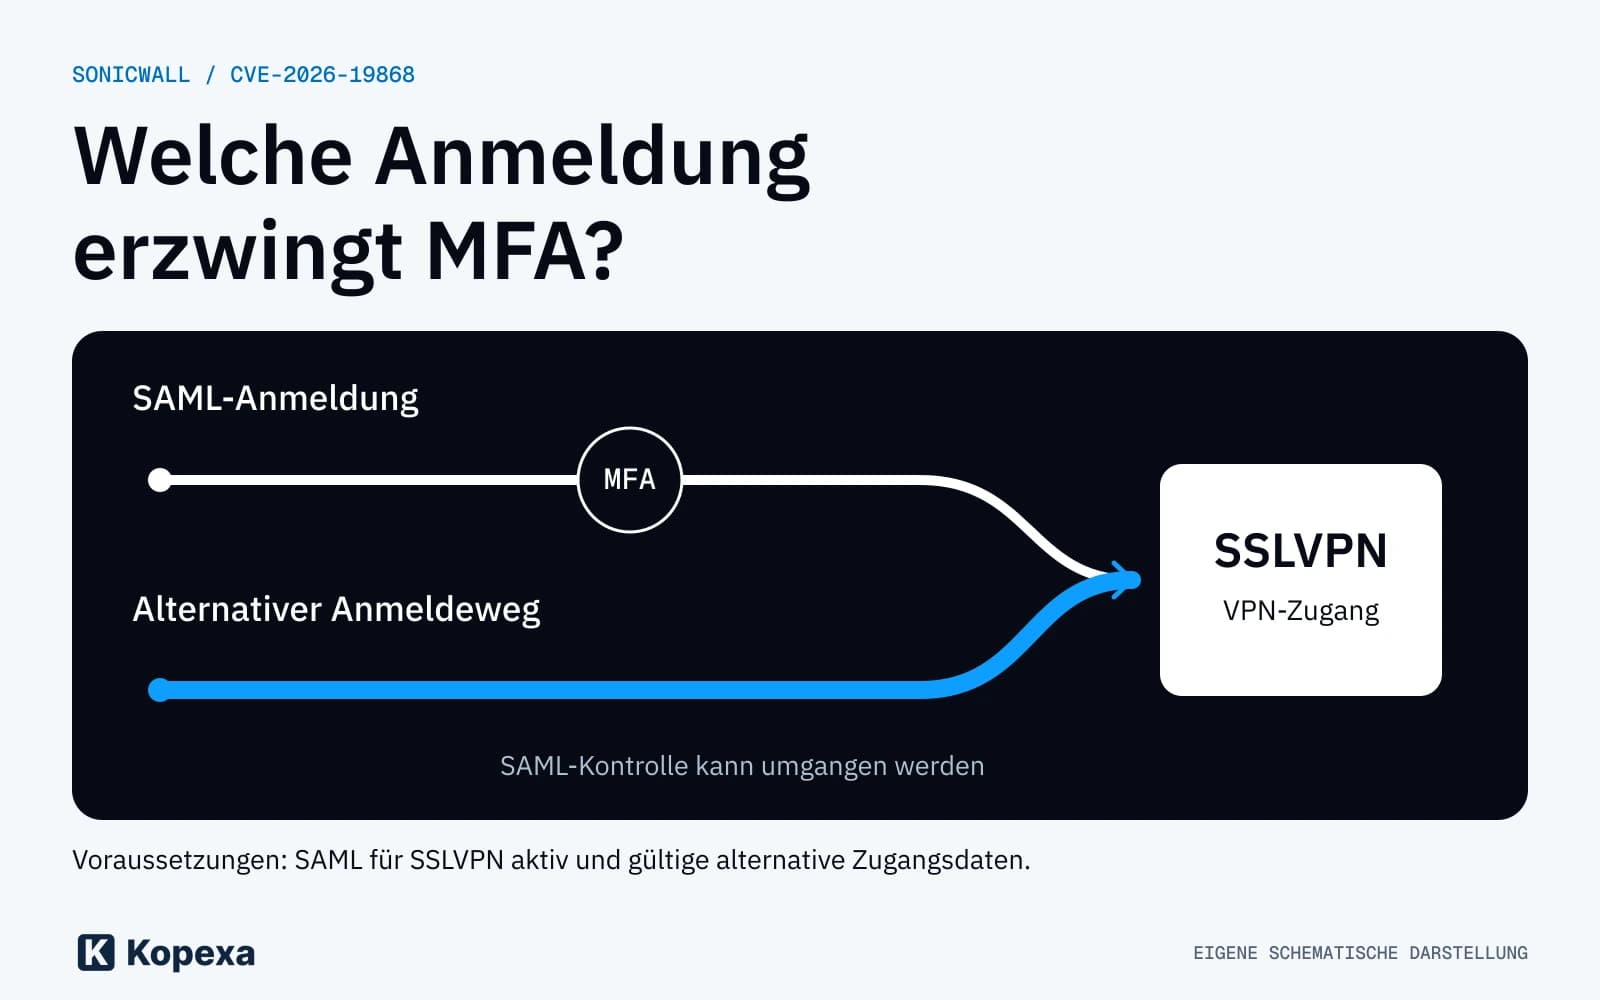
SonicWall-Lücke: Wenn ein zweiter Anmeldeweg MFA aushebelt
CVE-2026-19868 betrifft SonicOS-SSLVPN mit SAML. Welche Voraussetzungen gelten, welche Firmware das Problem behebt und wie ihr die MFA-Durchsetzung prüft.
Julian Köhn·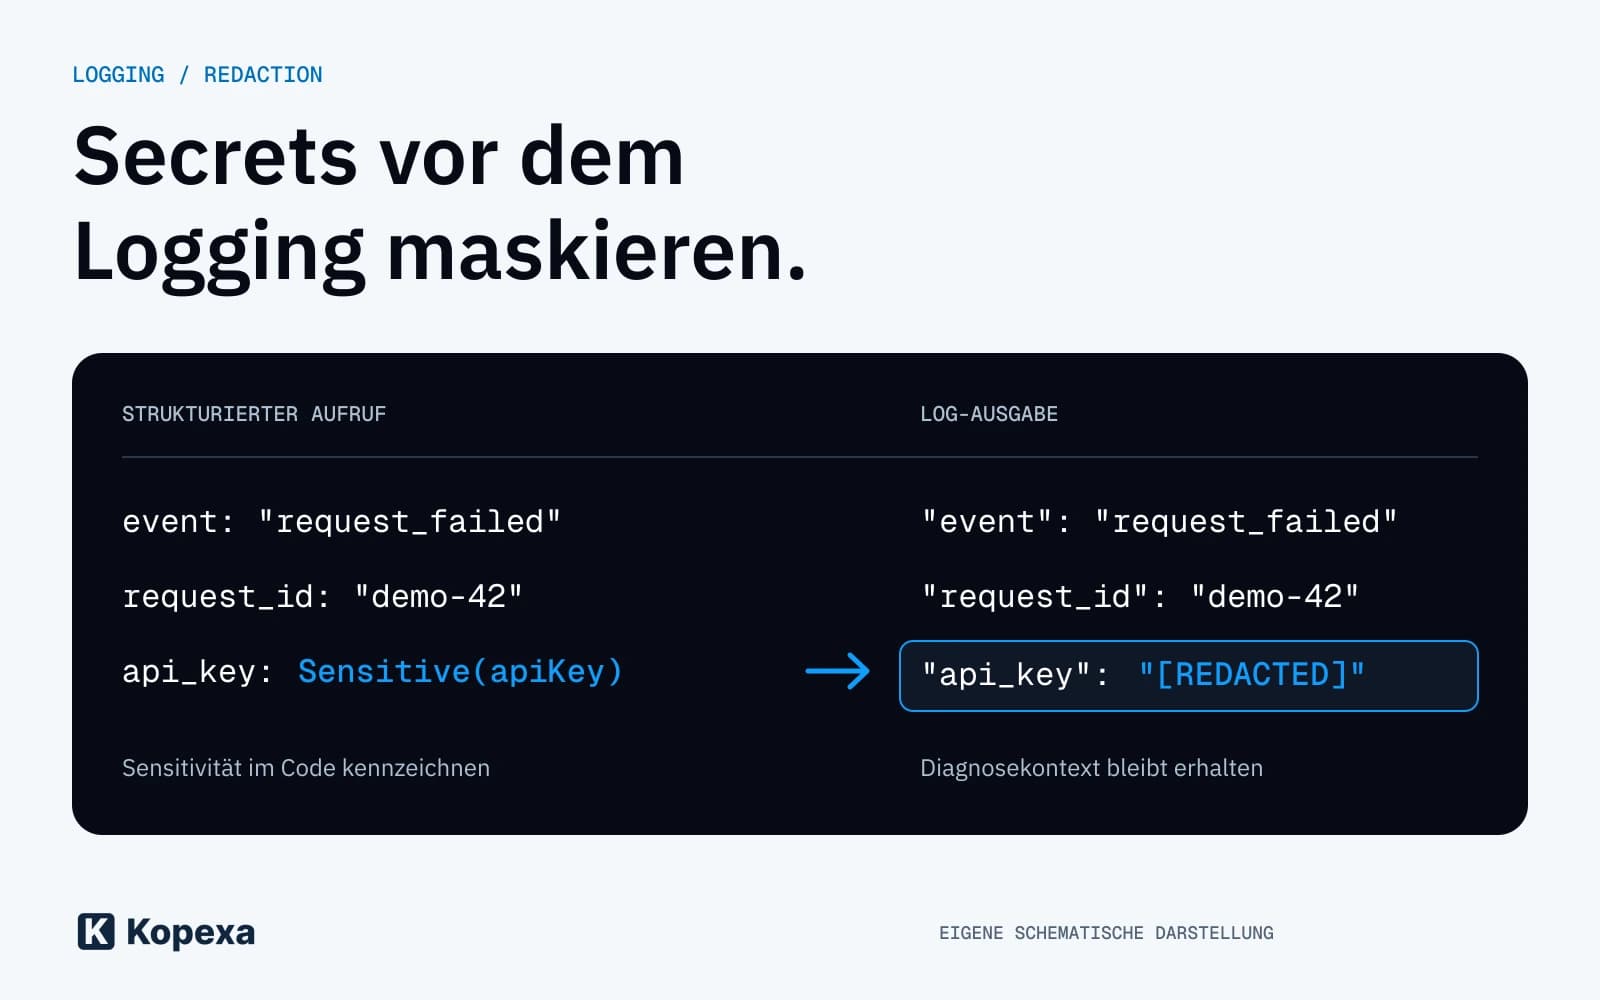
Kernel-Vorfall: Secrets und PII vor dem Logging schützen
API-Schlüssel und personenbezogene Daten gehören nicht ungeprüft ins Log. Der Kernel-Vorfall, konkrete Beispiele mit Go slog und Pino und Tests für eure Logging-Pipeline.
Julian Köhn·
Crédit Mutuel Arkéa: Cyberangriff über Dienstleister
Die Bank bestätigt betrügerische Überweisungen nach einem Angriff über einen Dienstleister. Was bekannt ist und warum der endgültige Verlust noch offen ist.
Julian Köhn·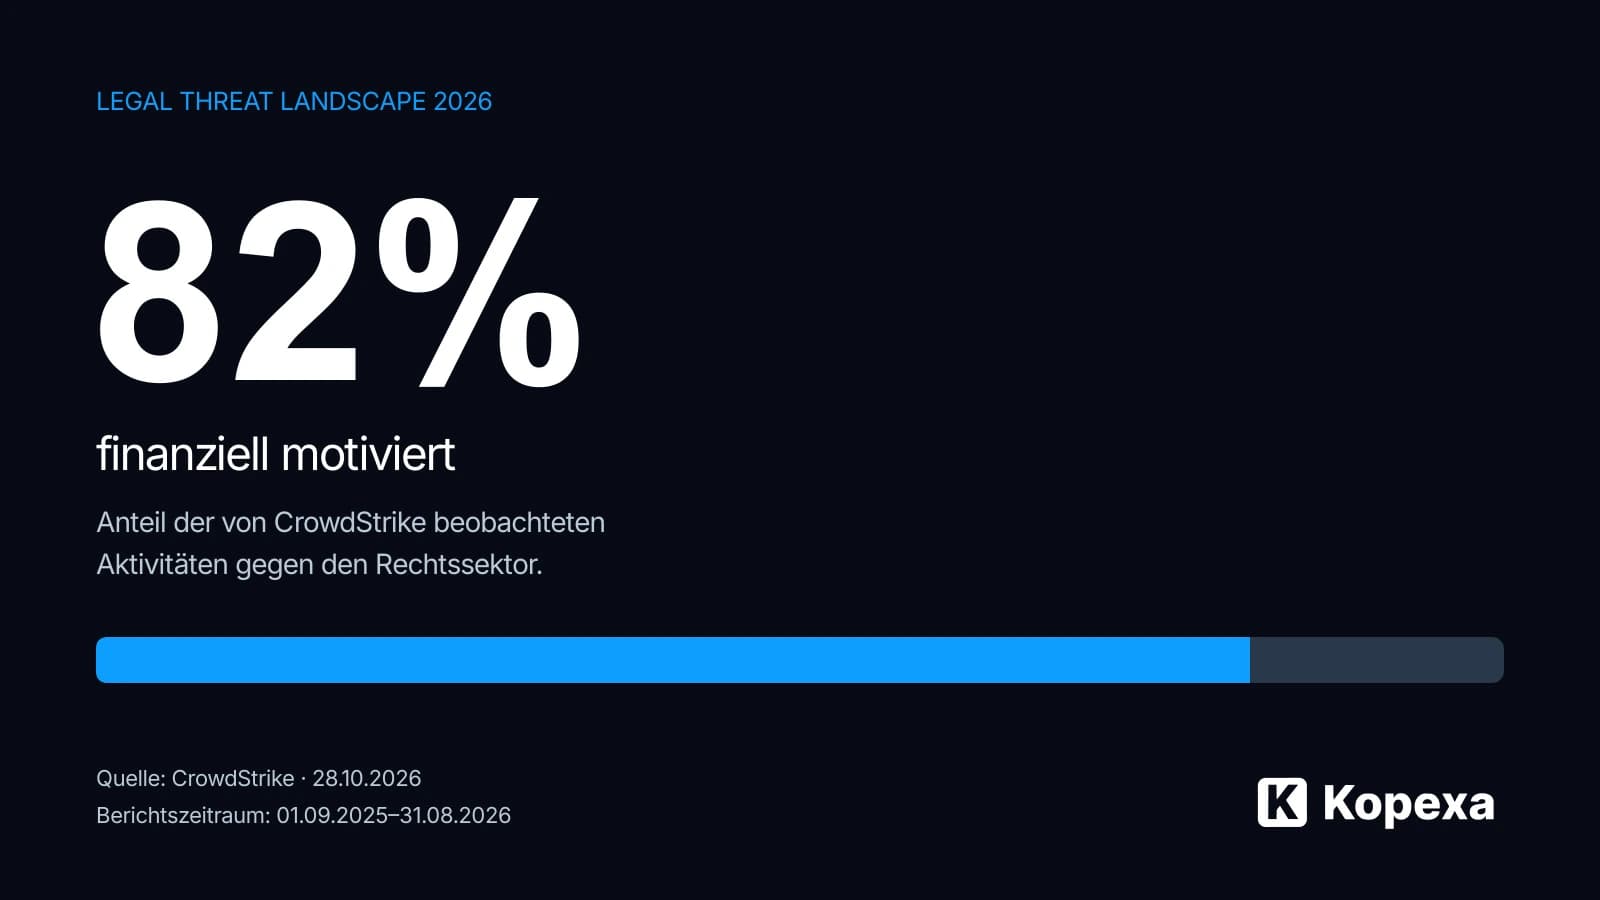
Cyberangriffe auf Kanzleien: Wenn Vertrauen den Zugang öffnet
CrowdStrikes Legal Threat Report 2026 zeigt wachsende Angriffe auf Kanzleien. Was die Zahlen bedeuten und wie ihr Fernzugriffe und Mandantendaten schützt.
Julian Köhn·
VMware ESX: CVSS 2,7 und trotzdem bekannte Ausnutzung
CVE-2026-41709 betrifft fehlende Protokollierung bei VMware ESX. Warum die neue KEV-Aufnahme trotz niedrigem CVSS für Patch- und Risikoverantwortliche relevant ist.
Julian Köhn·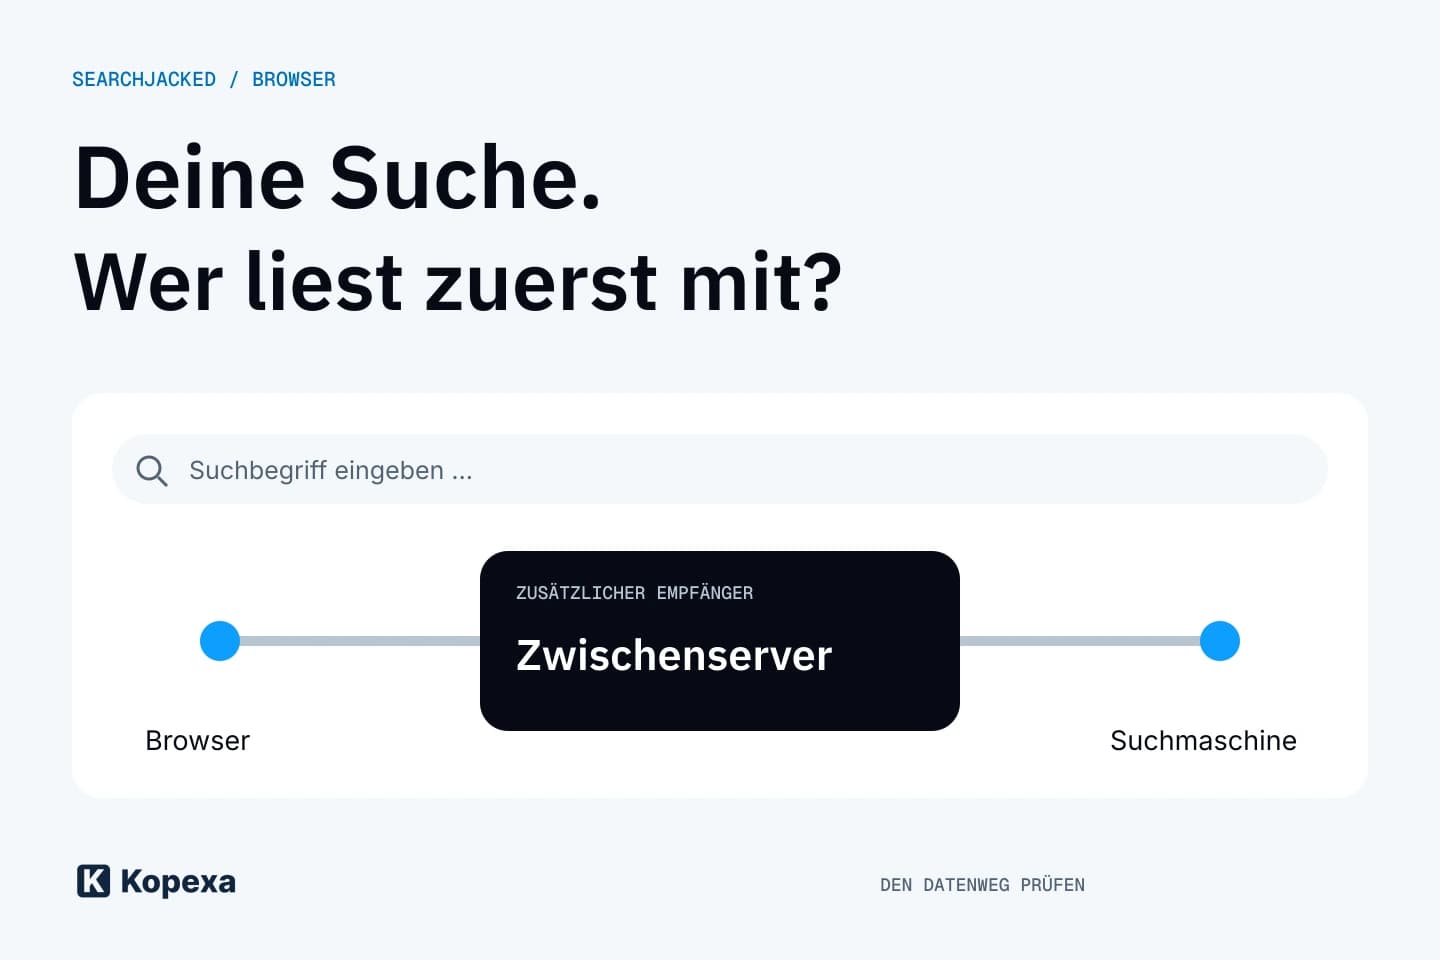
Searchjacked: Wenn Browser-Erweiterungen Suchanfragen umleiten
Socket beschreibt Suchumleitungen durch Browser-Erweiterungen. Warum ein offizieller Store nicht reicht und wie Unternehmen Erweiterungen und Datenwege prüfen.
Julian Köhn·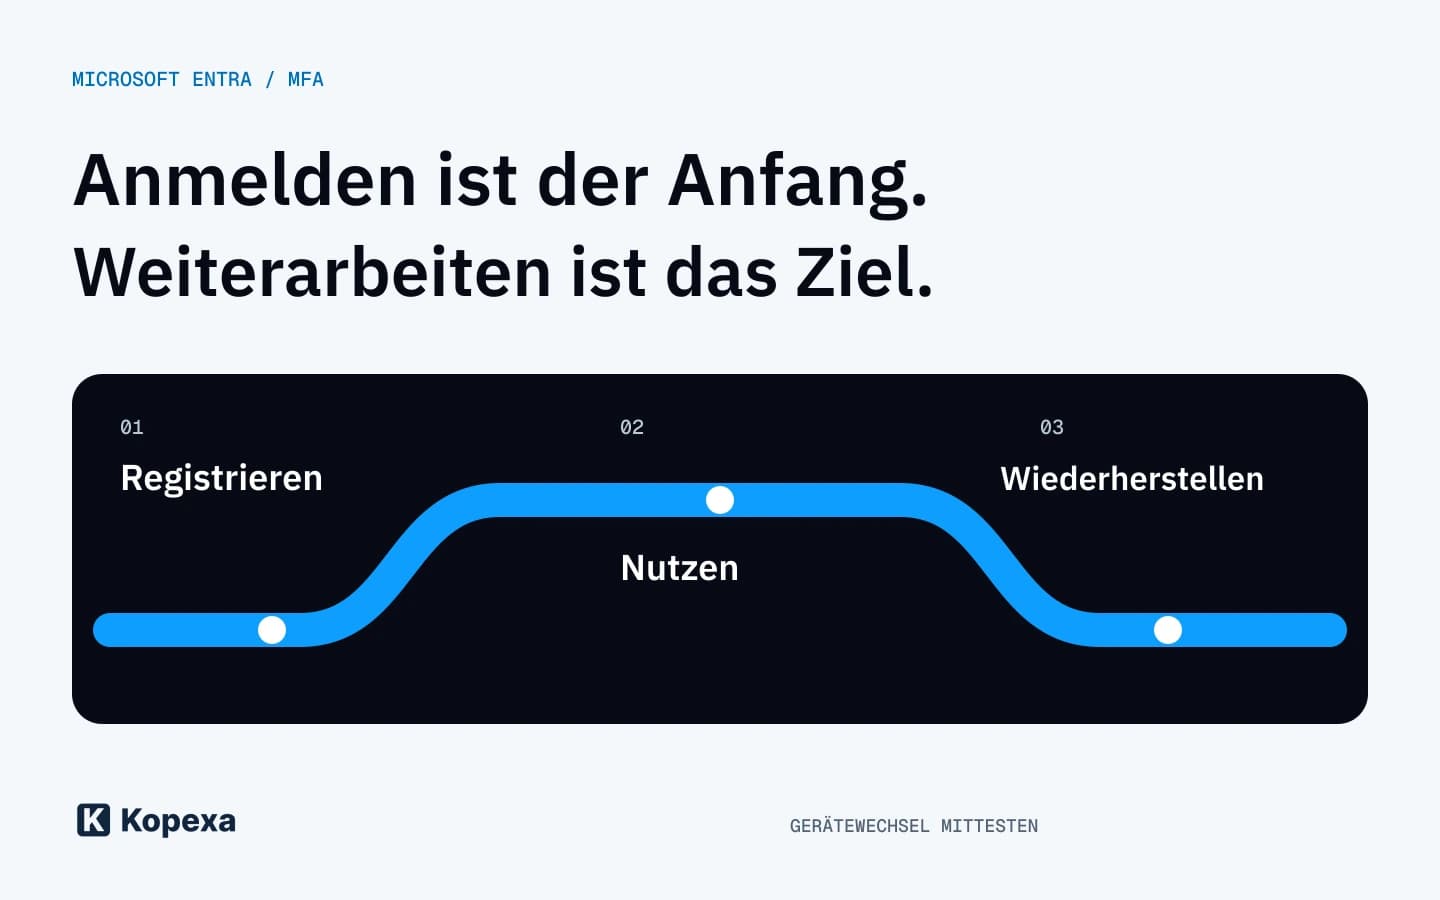
Microsoft Entra: Passkeys vorbereiten, bevor SMS-MFA ausläuft
Microsoft stellt die eigene SMS- und Telefonzustellung für Entra-MFA ein. Welche Nutzergruppen betroffen sind und wie du Umstieg und Wiederherstellung vorbereitest.
Julian Köhn·
WordPress-Lücke im Updateprozess: Was jetzt zu prüfen ist
WordPress 7.1.4 schließt eine Lücke während Core-Updates. Was Betreiber und Agenturen zum laufenden Versionsstand und zum sicheren Abschluss prüfen sollten.
Julian Köhn·