Guide
ISO 27001 Zertifizierung: Ablauf, Dauer, Kosten & Vorbereitung
Wie läuft eine ISO 27001 Zertifizierung ab? Plane dein ISMS mit Roadmap, Stage-1-/Stage-2-Checklisten und einem Rechner für den Kostenvergleich.

Der nächste größere Kunde möchte mit dir arbeiten. Eine Bedingung fehlt noch: ein ISO-27001-Zertifikat. Jetzt geht es um drei Fragen: Was müssen wir dafür tun? Schaffen wir den Termin? Und was kostet uns das?
Hier findest du den Ablauf, die benötigten Unterlagen und einen Kostenrechner. Damit klärst du den Geltungsbereich, verteilst die offenen Aufgaben und planst den Weg zum Zertifikat.
Was ist die ISO 27001 Zertifizierung?
Eine unabhängige Zertifizierungsstelle prüft, ob dein Informationssicherheitsmanagementsystem (ISMS) die Anforderungen der ISO/IEC 27001 erfüllt. Es verbindet Menschen, Prozesse und Technik, damit Informationen vertraulich, unverändert und bei Bedarf verfügbar bleiben. ISO beschreibt die Grundlagen des ISMS.
Du bewertest Risiken, benennst Maßnahmenverantwortliche und belegst die Umsetzung. Ein passendes Zertifikat kann eine Vertragsvoraussetzung erfüllen. Die dahinterliegenden Prozesse helfen dir, Kundenfragen zu beantworten und Sicherheitsaufgaben im Alltag zu steuern.
Entscheidend ist der Scope: Welche Leistungen, Standorte und Organisationseinheiten stehen auf dem Zertifikat? Wenn dein Kunde eine Softwareleistung einkauft, hilft ein Zertifikat über einen anderen Geschäftsbereich nur bedingt. Kläre deshalb vor dem Start, welchen Nachweis er konkret verlangt. Die Norm eignet sich für kleine Unternehmen ebenso wie für größere Organisationen; der Aufbau richtet sich nach ihren Risiken und Anforderungen.
Eine pauschale Zertifizierungspflicht für jedes Unternehmen gibt es in Deutschland nicht. Kundenverträge oder besondere Branchenanforderungen können den Nachweis verlangen. ISO 27001 ersetzt dabei nicht automatisch NIS2-Pflichten oder ein TISAX-Assessment. TÜV NORD ordnet die Nachweisanforderungen ein.
Wie läuft eine ISO 27001 Zertifizierung ab?
Du baust zuerst ein funktionierendes ISMS auf. Anschließend prüft die Zertifizierungsstelle in zwei Stufen, ob es die Anforderungen erfüllt. Die ISO 27001 Roadmap zeigt die Stationen:
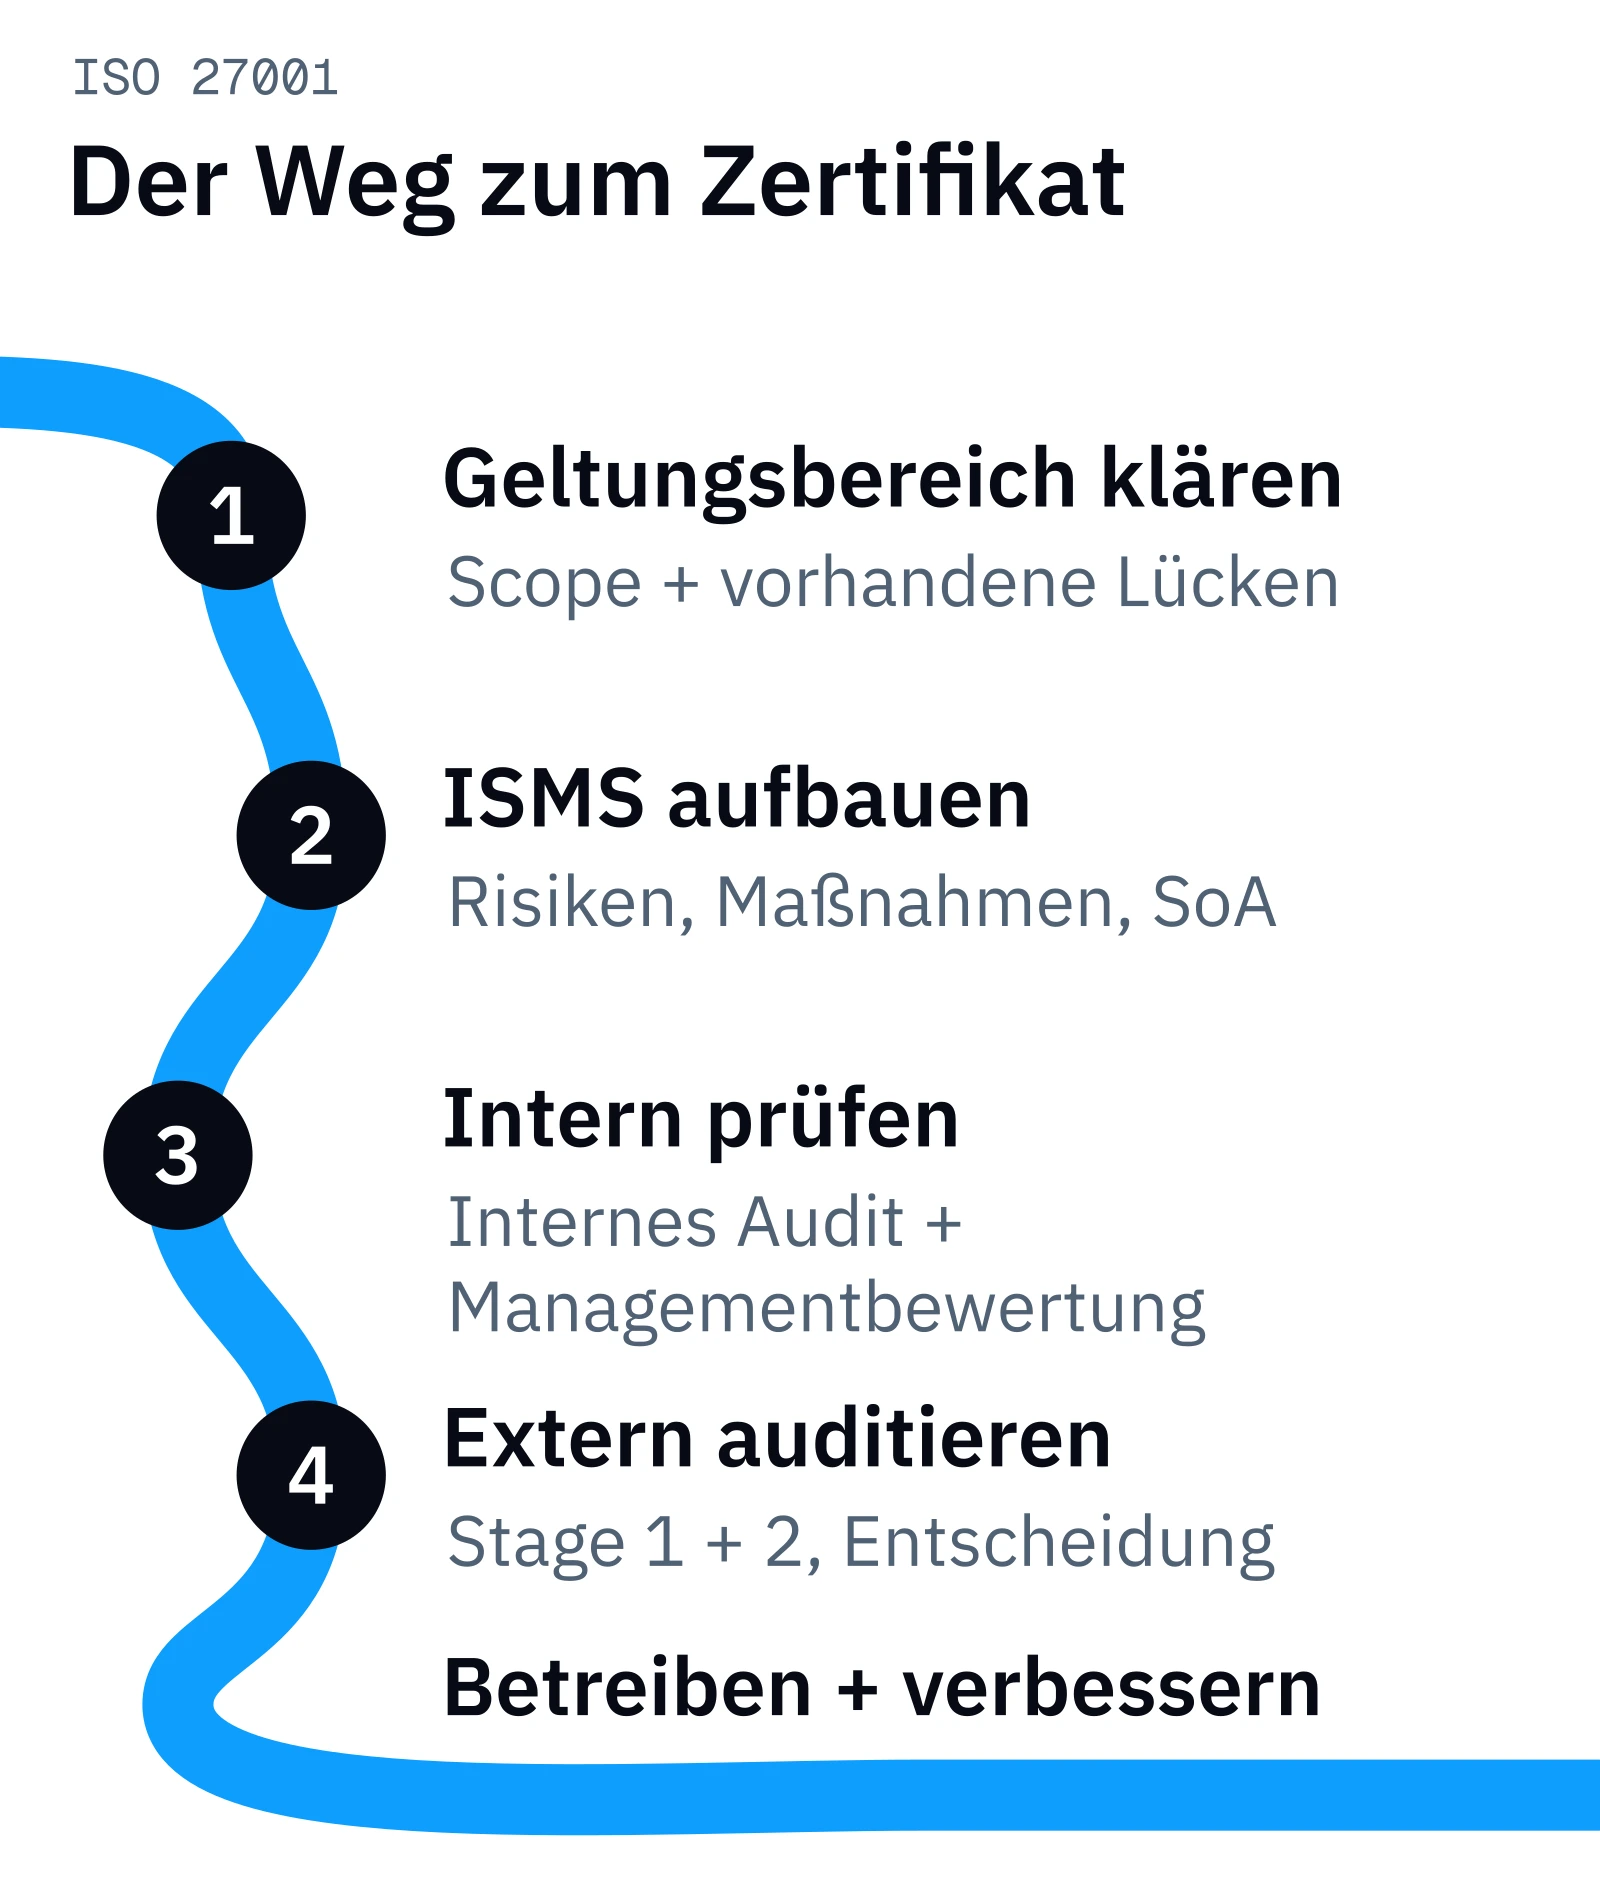
Erster Meilenstein: Scope und Lücken sind abgestimmt, Verantwortliche benannt. Danach bewertest du Risiken, entscheidest über Maßnahmen und setzt sie um. Dazu gehören Regeln, technische Arbeiten, Schulungen und Nachweise aus dem Betrieb.
Vor der externen Prüfung: Das interne Audit zeigt euch offene Punkte. In der Managementbewertung entscheidet die Geschäftsführung über Verbesserungen und Ressourcen. Stage 1 und Stage 2 folgen, sobald ihr prüfbereit seid. Nach der Bewertung des Ergebnisses trifft die Zertifizierungsstelle ihre Entscheidung.
Frage die Zertifizierungsstelle früh an. Ihr müsst Scope, Verfügbarkeit und Auditplanung abstimmen; das sollte nicht erst passieren, wenn die letzte Richtlinie fertig ist. DQS beschreibt das zweistufige Verfahren und die Entscheidung.
Für die Maßnahmenauswahl sind Risiken und Anforderungen maßgeblich. Vergleiche die Auswahl mit den 93 Controls aus Anhang A, damit nichts Notwendiges übersehen wird. Die Erklärung zur Anwendbarkeit (SoA) hält Auswahl, Umsetzungsstand und begründete Ausschlüsse fest; bei Bedarf kommen weitere Maßnahmen hinzu.
Wie lange dauert eine ISO 27001 Zertifizierung?
Für die Erstzertifizierung geben dir diese Zeiträume eine erste Planungsorientierung:
| Unternehmensgröße | Mit ISMS-Plattform | Manuell organisiert |
|---|---|---|
| Unter 50 Mitarbeitende | 3–6 Monate | 6–12 Monate |
| 50–500 Mitarbeitende | 6–9 Monate | 9–15 Monate |
| Über 500 Mitarbeitende | 9–14 Monate | 12–18 Monate |
Plane vom gewünschten Kundentermin rückwärts: Wann muss das Zertifikat vorliegen? Welche Audit- und Entscheidungszeiten bestätigt die Zertifizierungsstelle? Bis wann müssen dafür Umsetzung, internes Audit und Managementbewertung abgeschlossen sein?
Wie lange dauert das eigentliche ISO 27001 Audit?
Das Angebot der Zertifizierungsstelle weist den Auditaufwand aus. Auditortage sind nicht gleich Kalendertage: Mehrere Auditoren können parallel arbeiten; zwischen Stage 1 und Stage 2 braucht ihr gegebenenfalls Zeit für Korrekturen. Plane außerdem die Zertifizierungsentscheidung ein.
Plane den Wechsel eines bestehenden Systems mit unserem Leitfaden zur ISMS-Migration.
Wie bereitest du Stage 1 und Stage 2 vor?
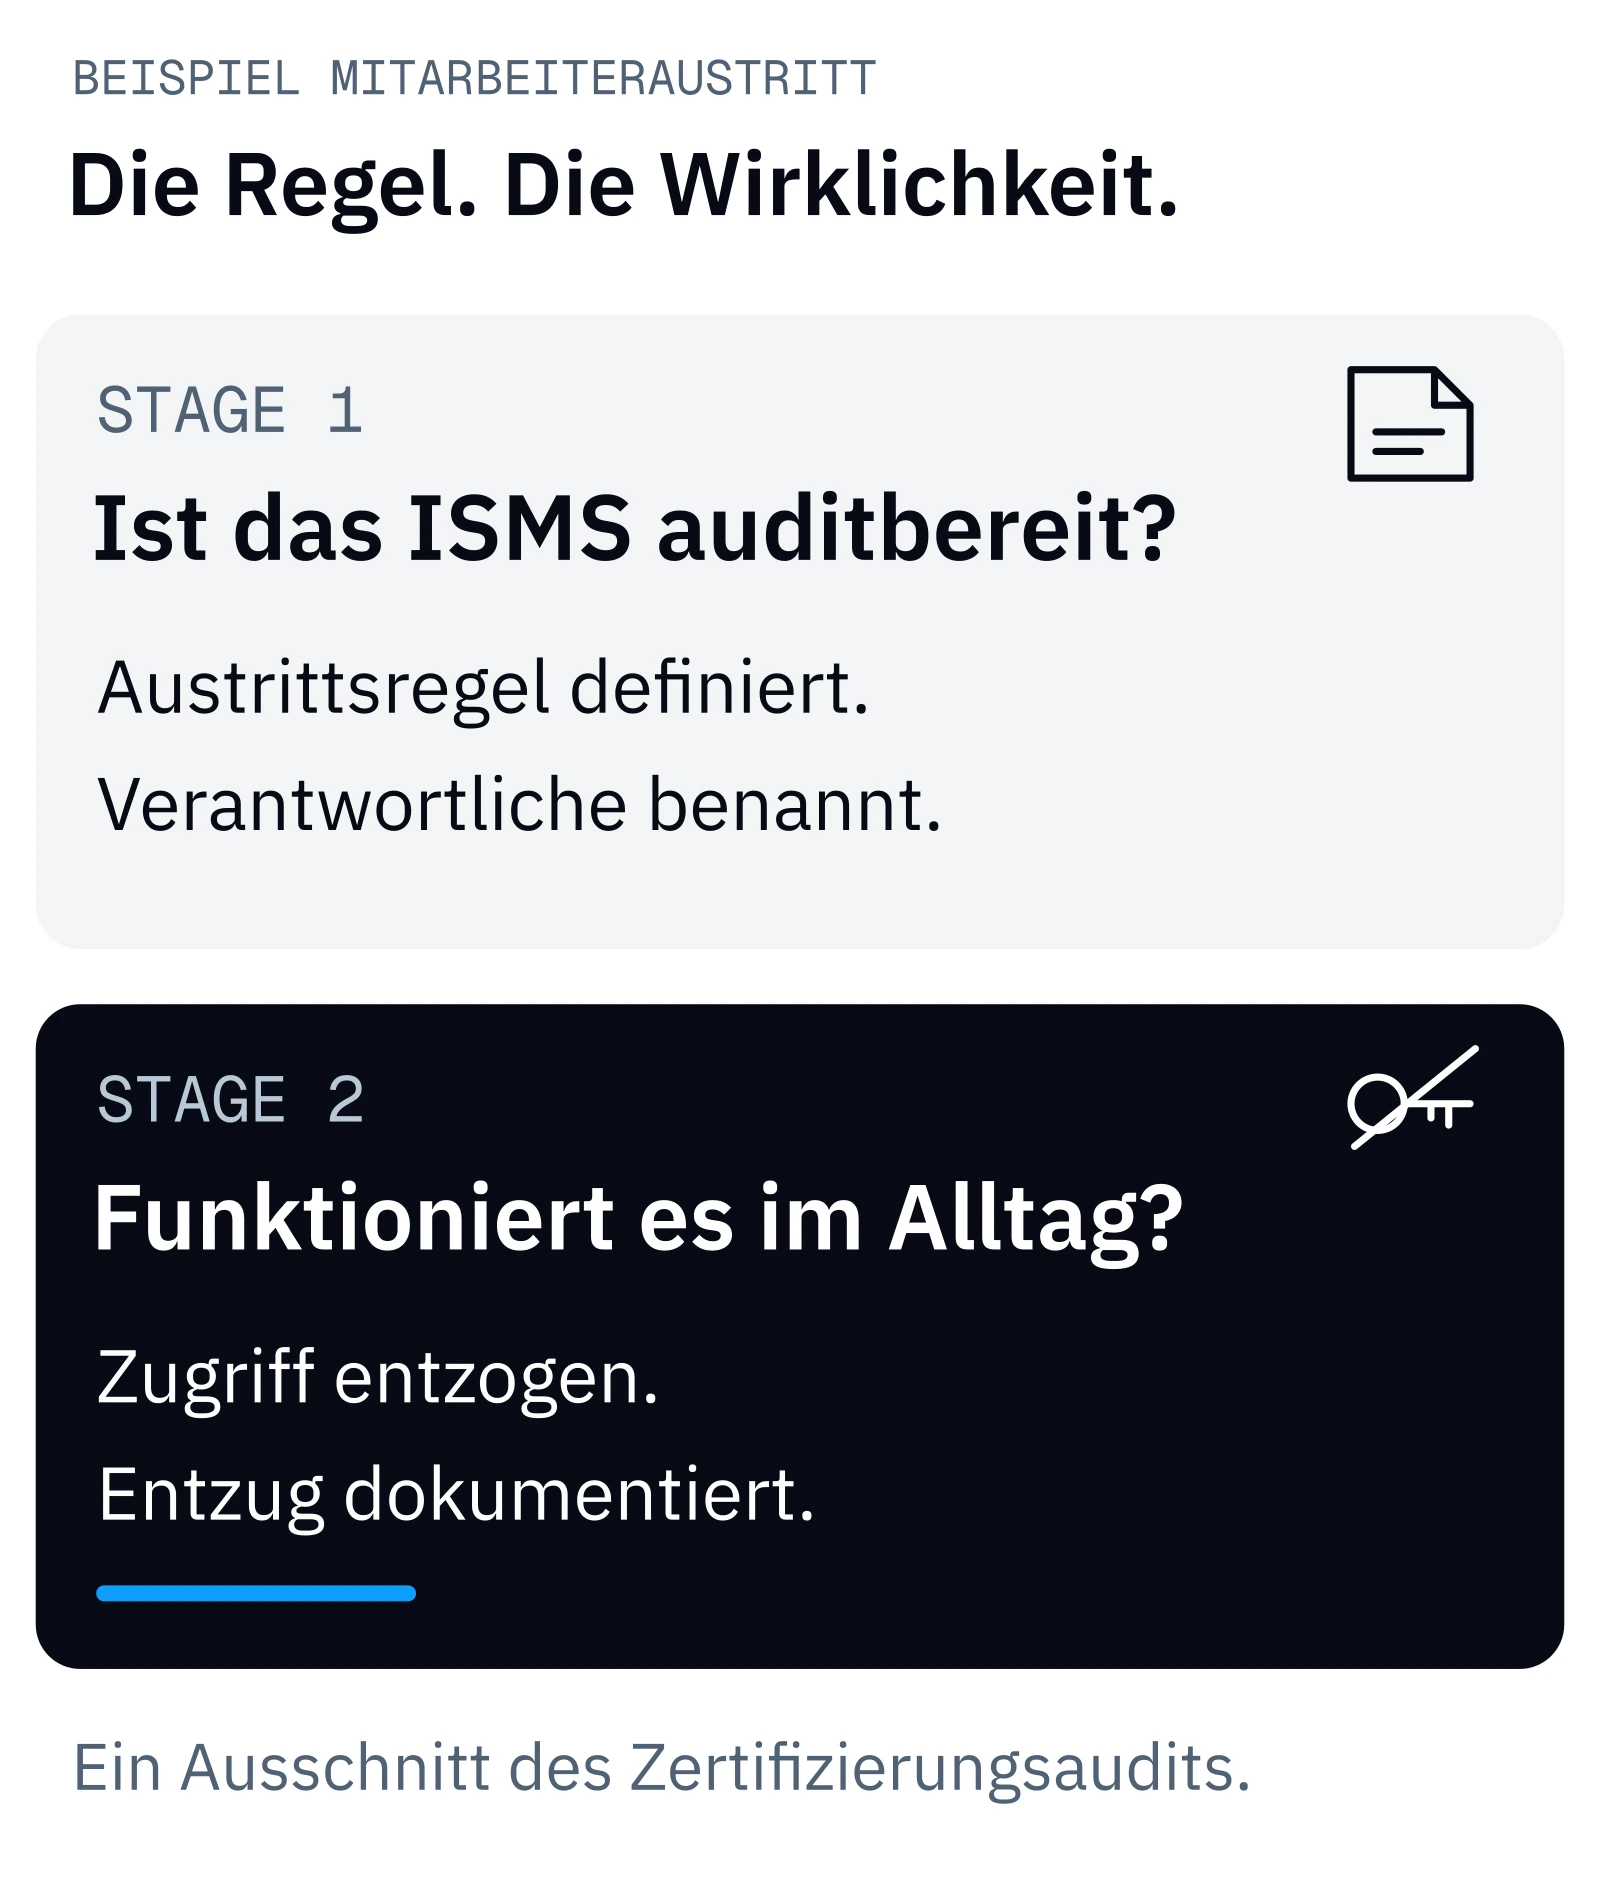
Stage 1 fragt: Sind wir bereit? Die Zertifizierungsstelle bewertet den Systemstand und wichtige Dokumentation. Scope, Risikoprozess, SoA sowie internes Audit und Managementbewertung müssen zusammenpassen.
Stage 2 fragt: Funktioniert es im Alltag? Gespräche und Stichproben zeigen, ob Mitarbeitende die Prozesse anwenden und Maßnahmen wirken. Der Unterschied lässt sich am Ausscheiden eines Mitarbeiters zeigen:
Stage 2 muss nicht ausschließlich vor Ort stattfinden. Das geeignete Format einschließlich Remote-Anteilen stimmt ihr mit der Zertifizierungsstelle ab. TÜV SÜD erklärt die Auditregeln.
Welche Unterlagen brauchst du für das erste ISO 27001 Audit?
Prüfe für eure Vorbereitung diese sieben Punkte. Die genaue Vorab-Anforderung ergibt sich aus dem Auditplan:
- Scope und Politik: Geltungsbereich, Anforderungen, freigegebene Informationssicherheitspolitik, Rollen und Ziele.
- Risiken und SoA: Bewertungsmethode, aktuelle Risiken, Behandlungsplan, genehmigte Restrisiken und Erklärung zur Anwendbarkeit.
- Interne Prüfung: Auditbericht, Managementbewertung und nachvollziehbar bearbeitete Abweichungen.
- Zugriffe und Personal: Eine echte Freigabe oder ein Berechtigungsentzug, passende Schulungs- und Offboarding-Nachweise.
- Technischer Betrieb: Beispielsweise ein Restore-Test oder eine behobene Schwachstelle mit Nachprüfung.
- Lieferanten und Vorfälle: Bewertung einer relevanten Dienstleistung sowie ein bearbeiteter Vorfall oder eine geeignete Übung.
- Auditorganisation: Ansprechpartner, Termine und sicherer Zugriff auf die benötigten Unterlagen.
Du findest dafür unsere Stage-1-Arbeitsvorlage und die Stage-2-Evidence-Checkliste als PDF. Wenn du das ISMS noch aufbaust, bekommst du beide Checklisten zusammen mit den zugehörigen Vorlagen im ISO 27001 Vorlagenpaket.
Bei einer Abweichung reicht es nicht immer, eine Datei nachzureichen: Prüfe Ursache, Ausmaß und passende Korrekturmaßnahmen. Welche Nachweise und Fristen gelten, vereinbarst du mit der Zertifizierungsstelle anhand der Feststellung.
Was kostet eine ISO 27001 Zertifizierung?
Die ISO 27001 Kosten umfassen mehr als das Audit. Rechne mit den tatsächlich benötigten Leistungen, statt einen pauschalen Paketpreis zu übernehmen:
| Kostenblock | Was ins Budget gehört |
|---|---|
| Interne Arbeitszeit | Projektleitung, Risikoarbeit, Fachbereichsaufgaben, Freigaben und Nachweise |
| Externe Unterstützung | Vereinbarte Beratungsleistungen, internes Audit oder Spezialwissen |
| Software und Umsetzung | ISMS-Plattform sowie zusätzlich nötige technische Maßnahmen, Schulungen und Tests |
| Zertifizierungsstelle | Stage 1, Stage 2 und weitere vereinbarte Leistungen und Nebenkosten |
| Folgejahre | Laufende Pflege, Überwachungsaudits und spätere Rezertifizierung |
Was kostet ein ISMS – und was ist davon Zertifizierung? Aufbau und Betrieb sind eure eigenen Aufgaben. Die Auditgebühren bezahlen die unabhängige Prüfung. Diese Trennung ist für Angebote und Budgetgespräche entscheidend. Auch TÜV NORD unterscheidet diese Kosten.
Ein Rechenbeispiel für interne Arbeit: 20 Projekttage × 8 Stunden × 60 Euro ergeben 9.600 Euro. Das sind frei gewählte Annahmen, kein Marktpreis. Ergänze eure Angebote für Beratung, Lizenz, technische Umsetzung und Zertifizierung. Ein CISO-Vollgehalt gegen eine Softwarelizenz zu rechnen wäre kein fairer Vergleich; auch mit Software bleibt interne Arbeit.
ISO 27001 Kostenrechner: Aufwandsszenarien vergleichen
Der Rechner verbindet die Auditzeit aus unserem Audit-Kostenrechner mit dem aktuellen Kopexa-Pro-Preis. Optional rechnest du vier Stunden Onboarding und eine Stunde Coaching pro Woche dazu. Passe Personenzahl, Audit-Tagessatz und Coaching-Wochen an dein Vorhaben an.
Interaktiver Kostenrechner
Was kostet ISO 27001 in deinem Setup?
Berechne Audit und Software. Plane bei Bedarf Coaching für den Aufbau deines ISMS ein.
Zähle auch externe Mitarbeitende im Scope mit.
Passe den Tagessatz an das Angebot deiner Zertifizierungsstelle an.
4 Stunden Onboarding + 1 Stunde pro Woche · 180 € / Stunde
Aufschlüsselung Jahr 1
- Zertifizierungsaudit (Stage 1 + 2)12 Audittage × 1.200 €
- 14.400 €
- Kopexa Pro Lizenz (Jahr 1)
- 7.188 €
- Onboarding + Coaching16 Stunden × 180 €
- 2.880 €
Audit, Software + Coaching, Jahr 1
24.468 € netto
Überwachungsaudit + Pro-Lizenz pro Folgejahr
11.988 €
So wird gerechnet
Die Auditzeit folgt Tabelle C.1 der ISO/IEC 27006-1:2024 bei typischer Komplexität, ohne pauschale Abschläge. Als Startwert dient der niedrigste hinterlegte Tagessatz unseres Audit-Kostenrechners. Die Norm legt keine Europreise fest. Coaching umfasst einmalig vier Stunden Onboarding und eine Stunde je ausgewählter Woche; die Umsetzung übernimmt dein Team. Die Wochenzahl bestimmt das Coaching-Budget, nicht den Zertifizierungstermin. Die Pro-Lizenz gilt für einen Space. Zusätzliche Zertifikatsgebühren, Reisen und weitere Standorte rechnest du bei Bedarf hinzu.
Sieh, wie dein Team Risiken, Maßnahmen und Nachweise an einem Ort bearbeitet.
Mehrere Normen geplant? Der Audit-Kostenrechner hilft beim Vergleich. Für Automotive-Anforderungen gibt es die TISAX-Kostenübersicht.
Wie lange ist ein ISO 27001 Zertifikat gültig?
Der übliche Zertifizierungszyklus dauert drei Jahre: Überwachungsaudits in den ersten beiden Jahren, Rezertifizierung vor Ablauf. NQA beschreibt den Zyklus.
Behalte deshalb wiederkehrende Aufgaben im Arbeitsplan: Risiken überprüfen, Berechtigungen und Lieferanten bewerten, Mitarbeitende einweisen, interne Audits und Managementbewertungen durchführen. Neue Leistungen oder Standorte können eine Überprüfung des Scopes erfordern. Das Zertifikat bleibt ein brauchbarer Nachweis, wenn das System dahinter weitergeführt wird.
Wie unterstützt Kopexa dein ISO-27001-Projekt?
Wenn Risiken in Excel, Richtlinien in Word und Nachweise in SharePoint liegen, kostet schon eine Kundenfrage mehrere Rückfragen. In der ISMS-Software von Kopexa verbindest du Vorgaben, Maßnahmen, Risiken, Aufgaben und Nachweise. Du siehst, wer zuständig ist, was noch offen ist und welcher Nachweis zur Maßnahme gehört.
Maßnahmen-Mapping hilft dir, eine umgesetzte Maßnahme für mehrere passende Anforderungen zu nutzen. So kannst du dein ISMS auch mit weiteren Frameworks ausbauen, ohne dieselbe Arbeit mehrfach zu pflegen. Arbeite intern oder gemeinsam mit einem Partner. Die unabhängige Zertifizierung bleibt Aufgabe der Zertifizierungsstelle.
Bring eine offene Maßnahme oder eine konkrete Auditfrage in die Demo mit. Wir zeigen dir, wer welche Aufgabe übernimmt und wie du die Umsetzung belegst – vom Risiko bis zum Nachweis.
Kurz beantwortet
Häufige Fragen
Noch eine Frage offen? Hier findest du die Antworten zum Nachlesen.
Was bestätigt ein ISO-27001-Zertifikat?
Eine unabhängige Zertifizierungsstelle bestätigt, dass dein ISMS die Anforderungen der Norm im geprüften Geltungsbereich erfüllt. Prüfe deshalb, welche Leistungen und Standorte auf dem Zertifikat stehen. Es ist ein Nachweis über das Managementsystem, keine Garantie gegen jeden Sicherheitsvorfall. ISO selbst stellt keine Zertifikate aus.
Welche Version von ISO 27001 gilt aktuell?
Die internationale Ausgabe ist ISO/IEC 27001:2022 mit Amendment 1:2024 zu klimabezogenen Aspekten. ISO 27001 ist die übliche Kurzform. Die deutsche Übernahme heißt DIN EN ISO/IEC 27001:2024-01, ergänzt durch A1:2024-11. Unterschiedliche Jahreszahlen bedeuten hier nicht automatisch unterschiedliche Anforderungen; eine internationale ISO 27001:2024 ist damit nicht gemeint.
Wie lange dauert die ISO 27001 Zertifizierung?
Als Planungsorientierung für die Erstzertifizierung gelten mit ISMS-Plattform 3–6 Monate bei unter 50, 6–9 Monate bei 50–500 und 9–14 Monate bei über 500 Mitarbeitenden. Bei manueller Organisation liegen die Vergleichsspannen bei 6–12, 9–15 beziehungsweise 12–18 Monaten. Das sind Anbieterorientierungen, keine festen Fristen. Scope, Reifegrad, Kapazität und Auditplanung entscheiden. Unser Acht-Wochen-Fall war eine Rezertifizierung mit bestehendem ISMS und Plattformumzug, kein Neuaufbau.
Welche Unterlagen brauche ich für Stage 1 und Stage 2?
Halte Scope, Politik, Ziele, Risikomethode, Bewertungen, Behandlungsplan, SoA, internes Audit und Managementbewertung bereit. Stage 1 bewertet die Zertifizierungsreife. In Stage 2 brauchst du zusätzlich passende Beispiele aus dem Betrieb, etwa einen Berechtigungsentzug oder Restore-Test, um Umsetzung und Wirksamkeit zu zeigen. Was vorab einzureichen ist, ergibt sich aus dem Auditplan.
Reichen 15.000 Euro für eine ISO 27001 Zertifizierung?
Das lässt sich ohne Ausgangsstand und Leistungsumfang nicht seriös zusagen. Prüfe, ob interne Arbeitszeit, Beratung, Software, technische Lücken und Auditgebühren enthalten sind. Ein bestehendes ISMS verändert den Aufwand gegenüber einem Neuaufbau. Ergänze ein Zertifizierungsangebot um eure eigenen Kosten und plane Folgejahre separat. Der Rechner hilft beim Szenariovergleich; seine Annahmen sind kein verbindlicher Gesamtpreis.
Brauche ich einen Berater oder kann ich ISO 27001 selbst umsetzen?
Du kannst den Aufbau intern verantworten, wenn Fachwissen und Zeit verfügbar sind. Externe Unterstützung kann gezielt Lücken schließen, etwa bei Risikomethode oder internem Audit. Mit Kopexa kannst du Aufgaben und Nachweise selbst oder gemeinsam mit einem Partner bearbeiten. Lege bei externer Unterstützung Ergebnisse, Übergabe und interne Zuständigkeit fest, damit das ISMS anschließend weitergeführt wird.