Schlagwort im Kopexa-Blog
Informationssicherheit
Alle Beiträge zu Informationssicherheit: Entdecke Hintergründe, praktische Beispiele und aktuelle Entwicklungen im Kopexa-Blog.
Weitere Artikel zum Thema
1–10 von 18
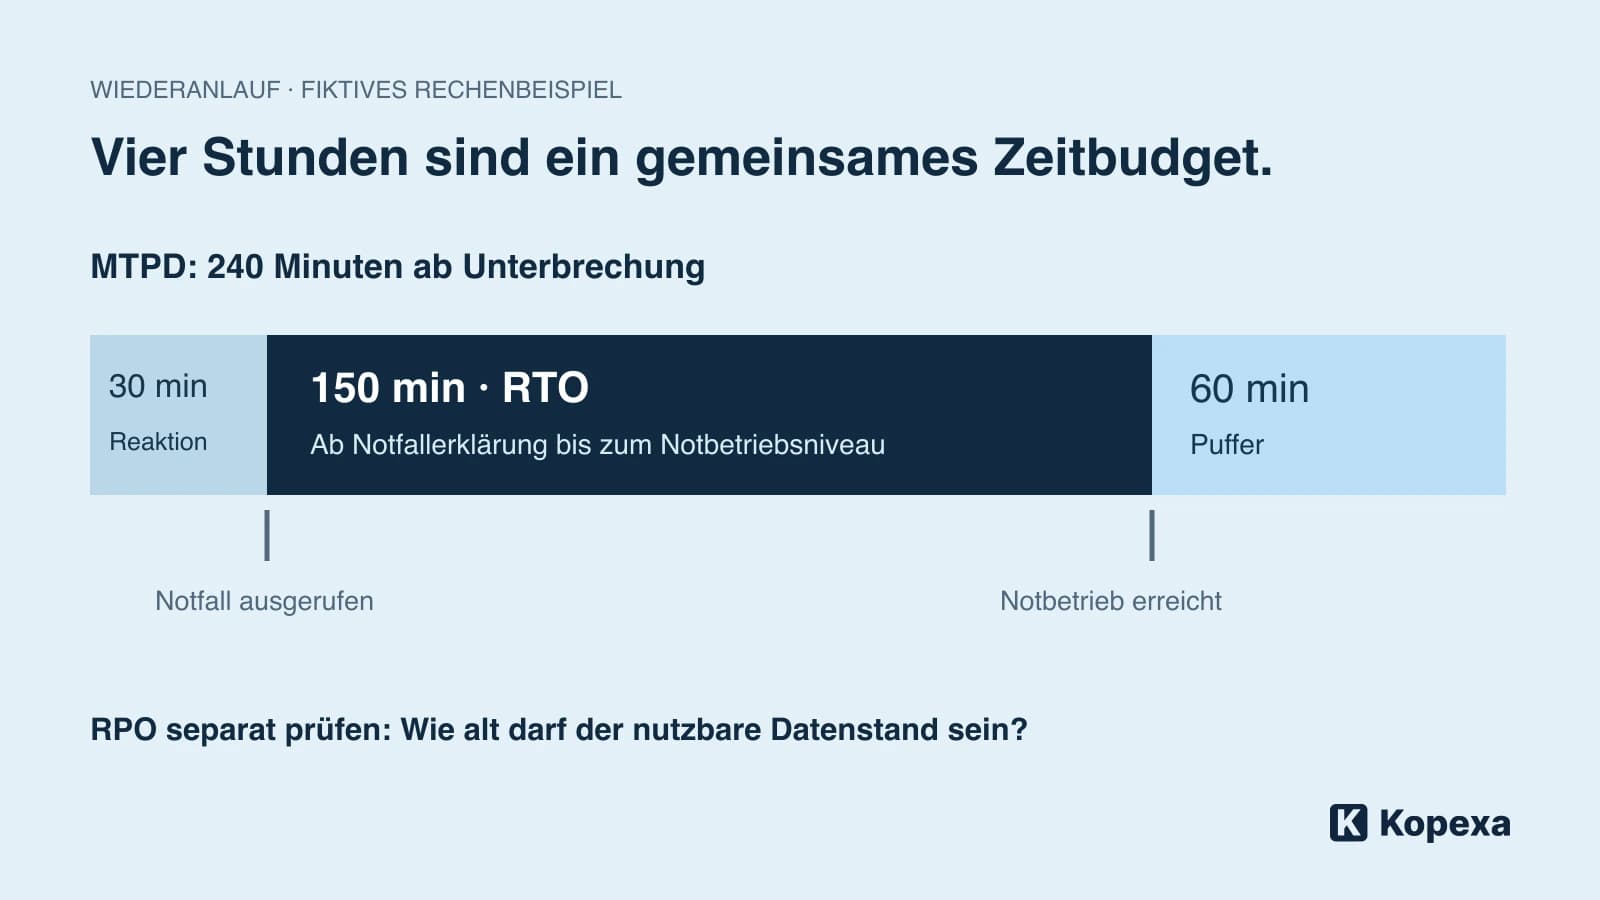
RTO, RPO und MTPD: Wie viel Ausfall verträgt euer Prozess?
Leite Wiederanlauf und tolerierbaren Datenverlust aus dem Geschäftsprozess ab. Mit Rechenbeispiel, Zeitpuffer und Prüffragen für einen Wiederanlauftest.
 Julian Köhn·
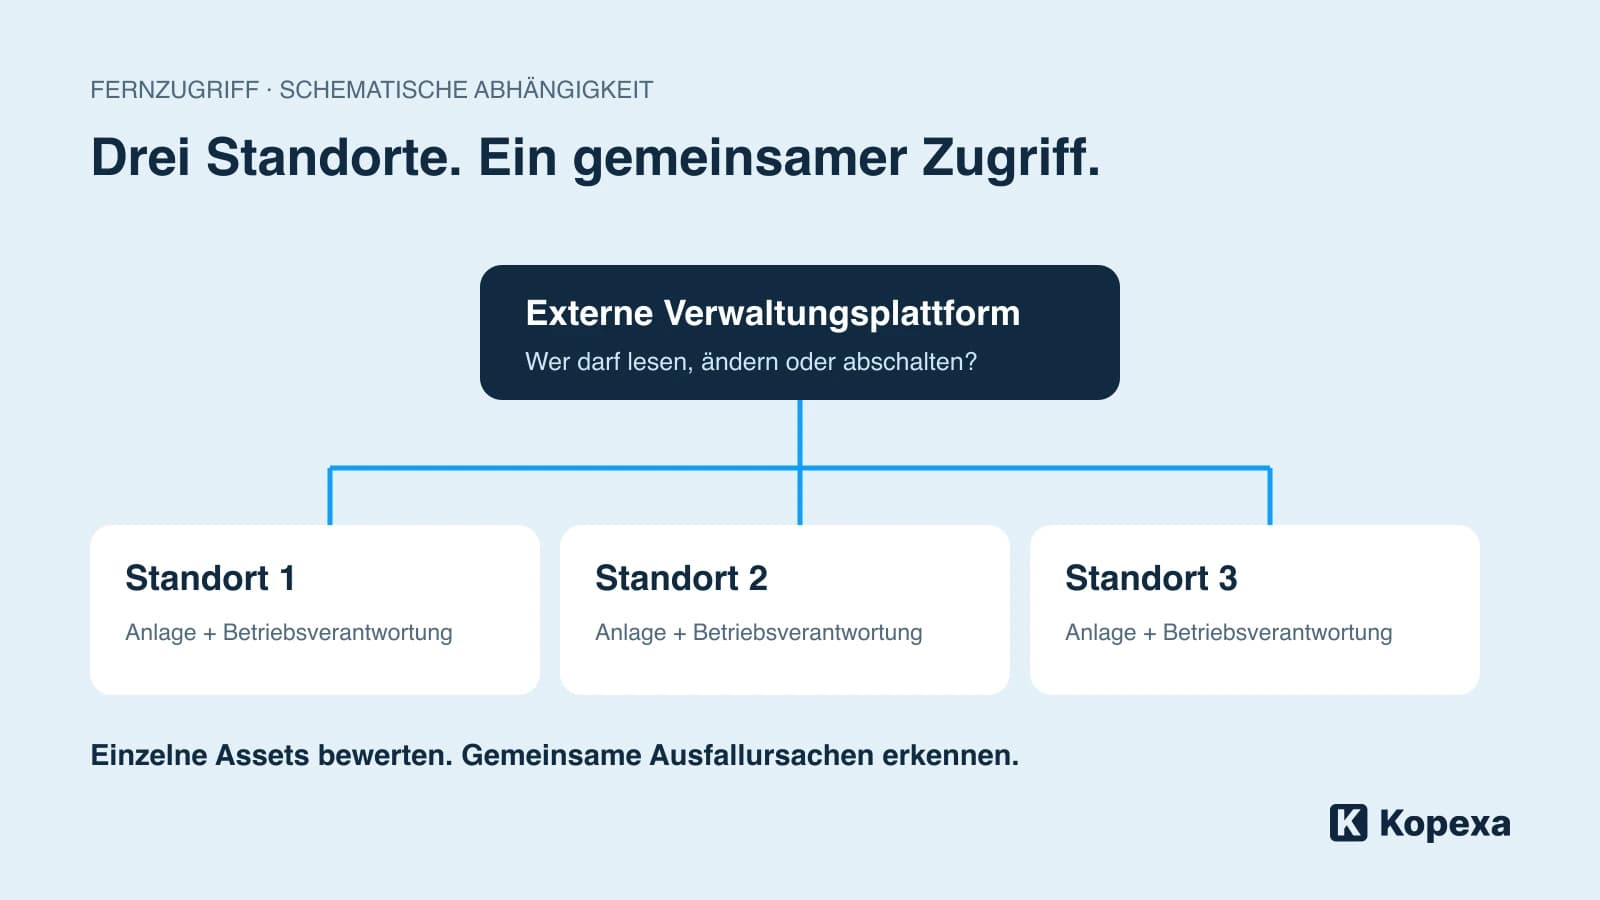
Sungrow: Wer kann eure Anlagen aus der Ferne steuern?
Die behobene iSolarCloud-Lücke zeigt ein Betriebsrisiko: zentrale Fernzugriffe auf viele Anlagen. So prüfst du Zugriff, Abhängigkeiten und Notbetrieb.
Julian Köhn·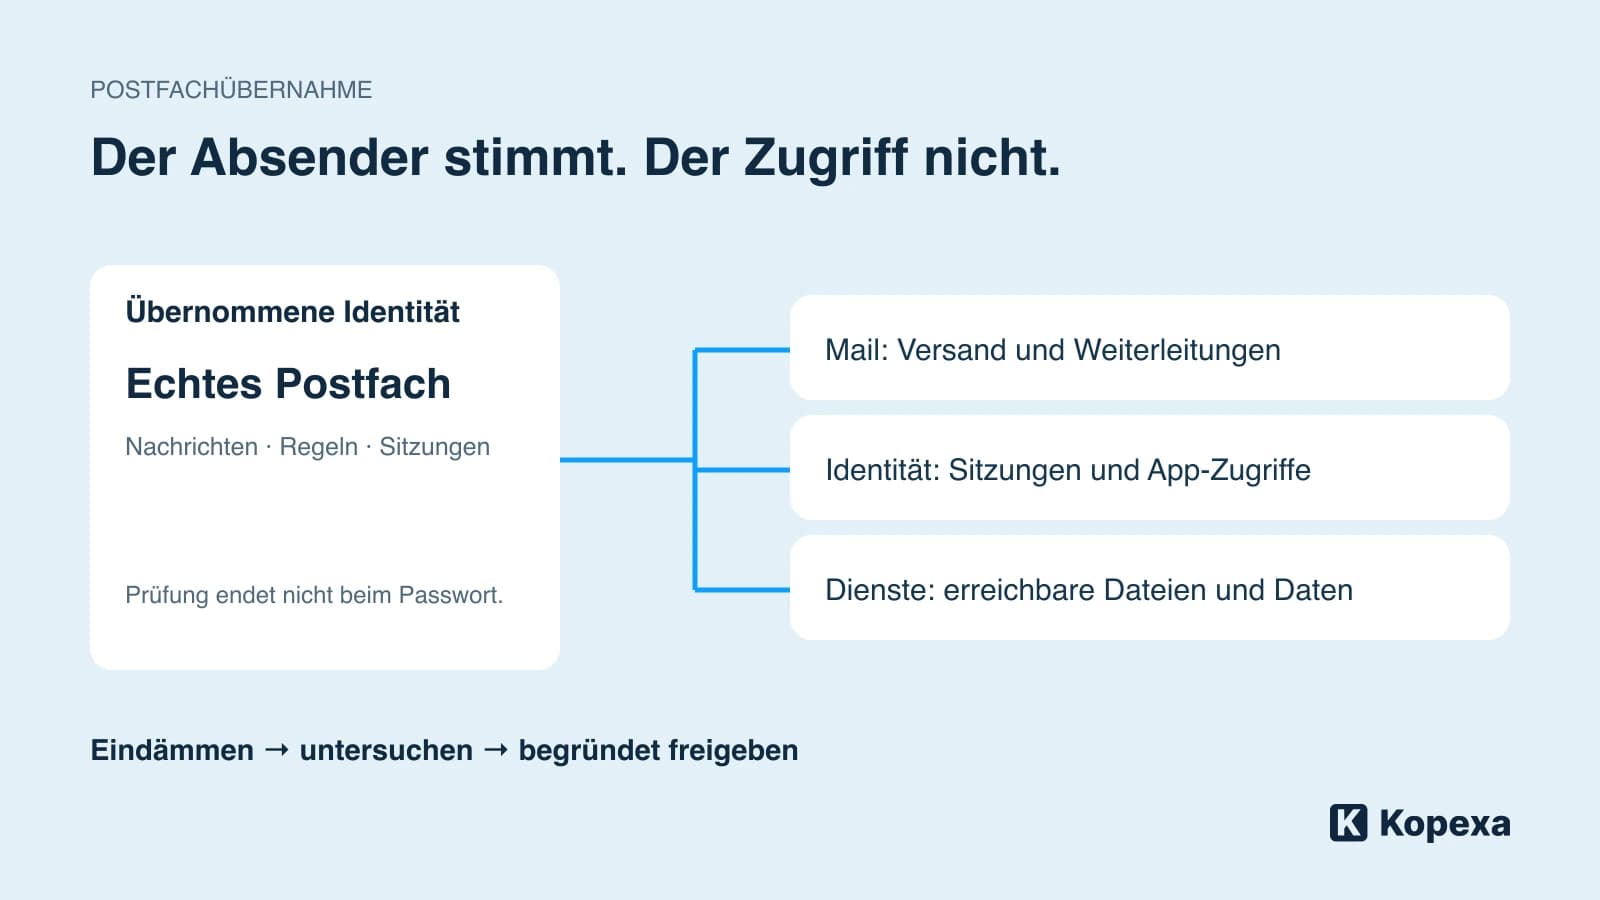
Die Phishing-Mail kommt vom echten Kollegen: Was jetzt?
Ein übernommenes Geschäftspostfach macht den Absender glaubwürdig. So organisierst du Eindämmung, Untersuchung und die sichere Wiederfreigabe.
Julian Köhn·
curl: Mehr Sicherheitsmeldungen machen uns noch nicht sicherer
curl ändert ab 26. Oktober den Meldeweg. Eine CTO-Einordnung: Wie ihr echte Schwachstellen ernst nehmt und aus Meldungen begründete Entscheidungen macht.
Julian Köhn·
GitLab-Sicherheitslücke: Was außer dem Update geprüft werden muss
GitLab schließt CVE-2026-110264. So prüfen Betreiber Version, Updatepfad und mögliche Folgen für Runner, Zugangsdaten und die nächste Auslieferung.
Julian Köhn·
ConnectWise/SkyKick: Euer Backup ist da. Kommt ihr auch daran?
Was die Unterbrechung von ConnectWise Cloud Backup für Microsoft-365-Kunden bedeutet: Tenant-Prüfung, Sicherungslücke und Wiederanlauf getrennt bewerten.
Julian Köhn·
Lieferantenaudit: Aus einer Ja-Antwort einen belastbaren Nachweis machen
Prüfe eine konkrete Leistung statt nur Fragebogenantworten. Mit Auditauftrag, Nachweisstichprobe und Feststellungsprotokoll für Informationssicherheit.
Julian Köhn·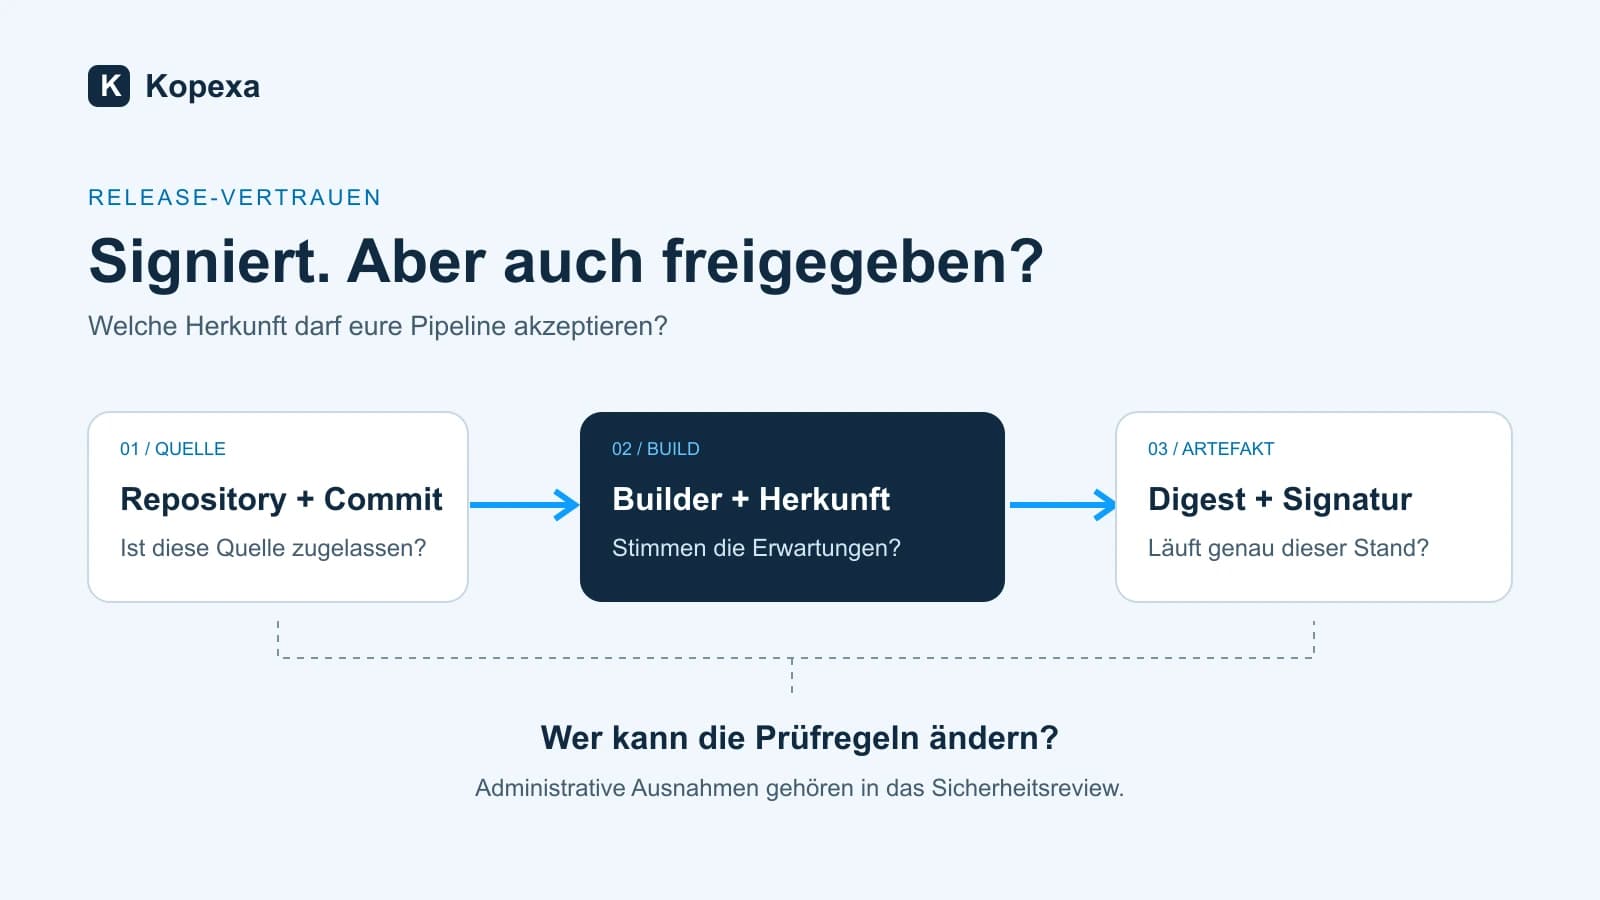
Was der LiteLLM-Vorfall über sichere Releases zeigt
Warum eine gültige Signatur als Release-Freigabe nicht reicht: Herkunft prüfen, administrative Ausnahmen begrenzen und den Wiederanlauf testen. Eine CTO-Einordnung.
Julian Köhn·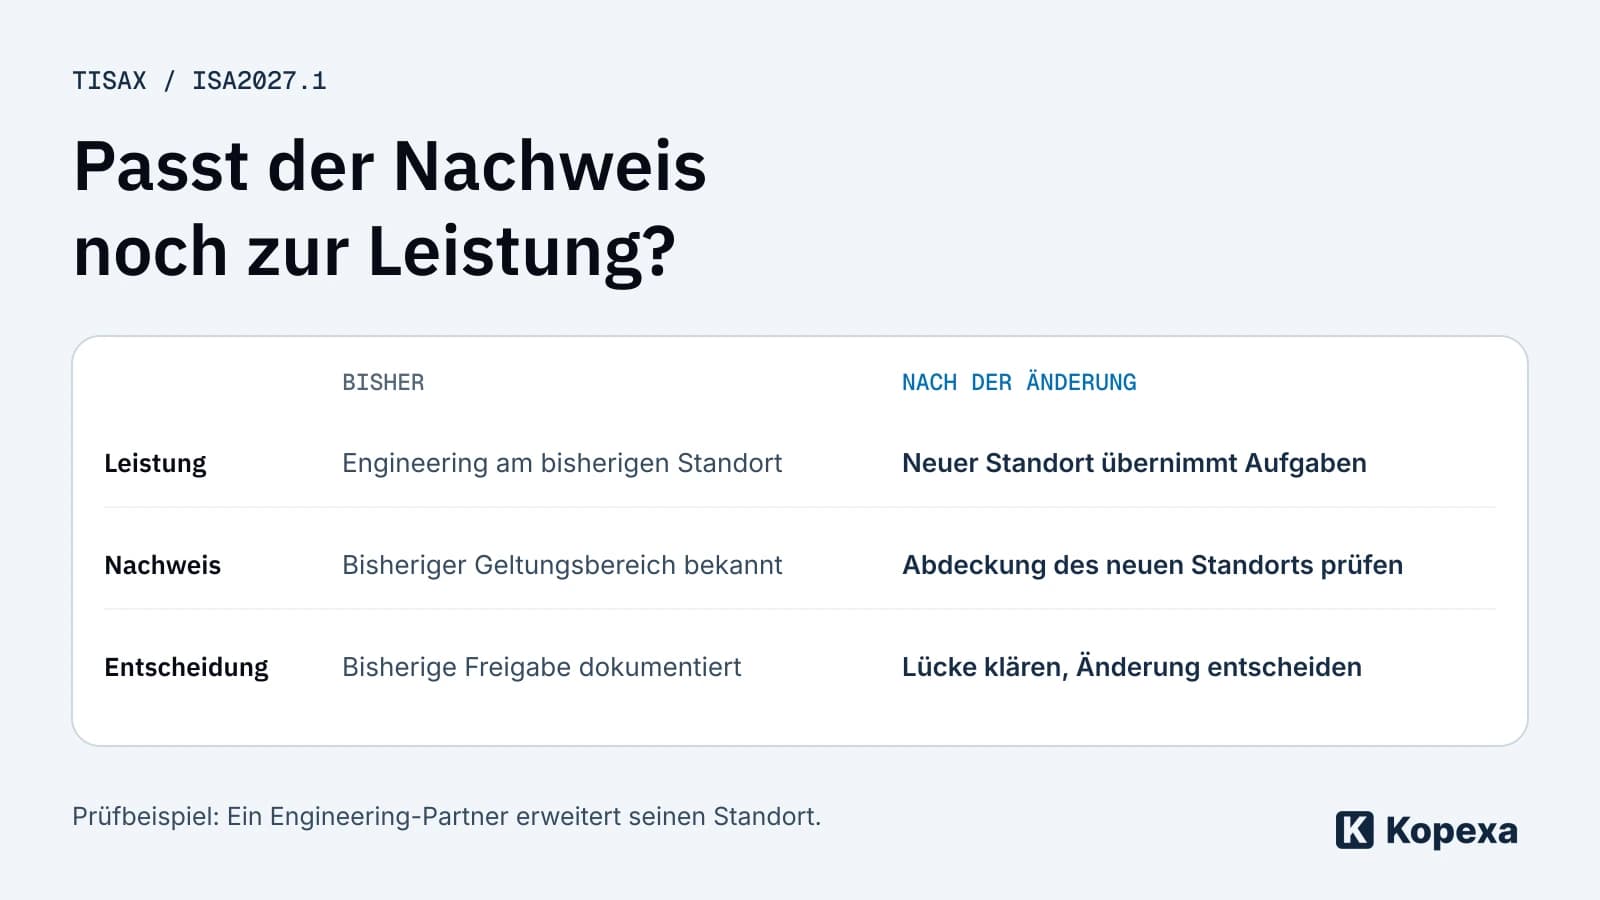
TISAX ISA2027: So bereitest du die Lieferantenprüfung vor
Welche Nachweise passen zu euren Lieferanten? Bereite den Wechsel auf ISA2027 mit einem konkreten Prüffall und einem Änderungsregister vor.
Julian Köhn·