Schlagwort im Kopexa-Blog
Incident Response
Alle Beiträge zu Incident Response: Entdecke Hintergründe, praktische Beispiele und aktuelle Entwicklungen im Kopexa-Blog.
Weitere Artikel zum Thema
1–10 von 11
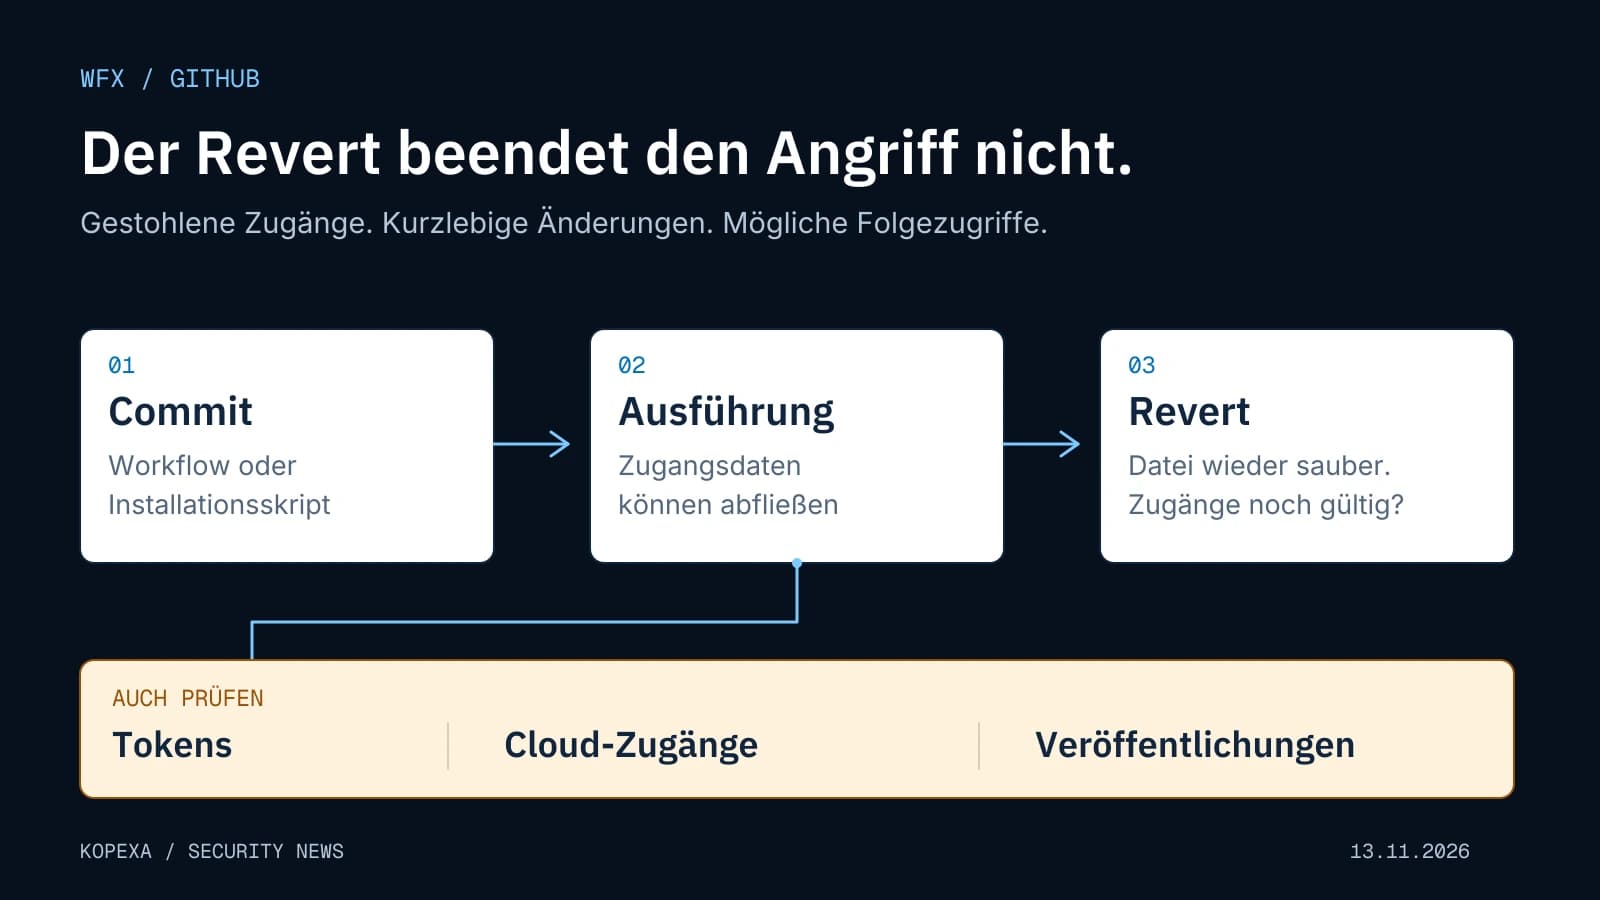
WFX-Angriff auf GitHub: Manipulierte Workflows stehlen Secrets
Seit dem 10. November greift WFX GitHub-Repositories an. Was über gestohlene Tokens, manipulierte Workflows und Cloud-Zugänge bekannt ist und was Teams prüfen sollten.
 Julian Köhn·
KI-API-Schlüssel kompromittiert: Was dein Team jetzt tun muss
Railway schätzt die unautorisierten Ausgaben auf 740.000 US-Dollar. So sperrst du betroffene Schlüssel, prüfst die Kosten und stellst Dienste sicher wieder her.
Julian Köhn·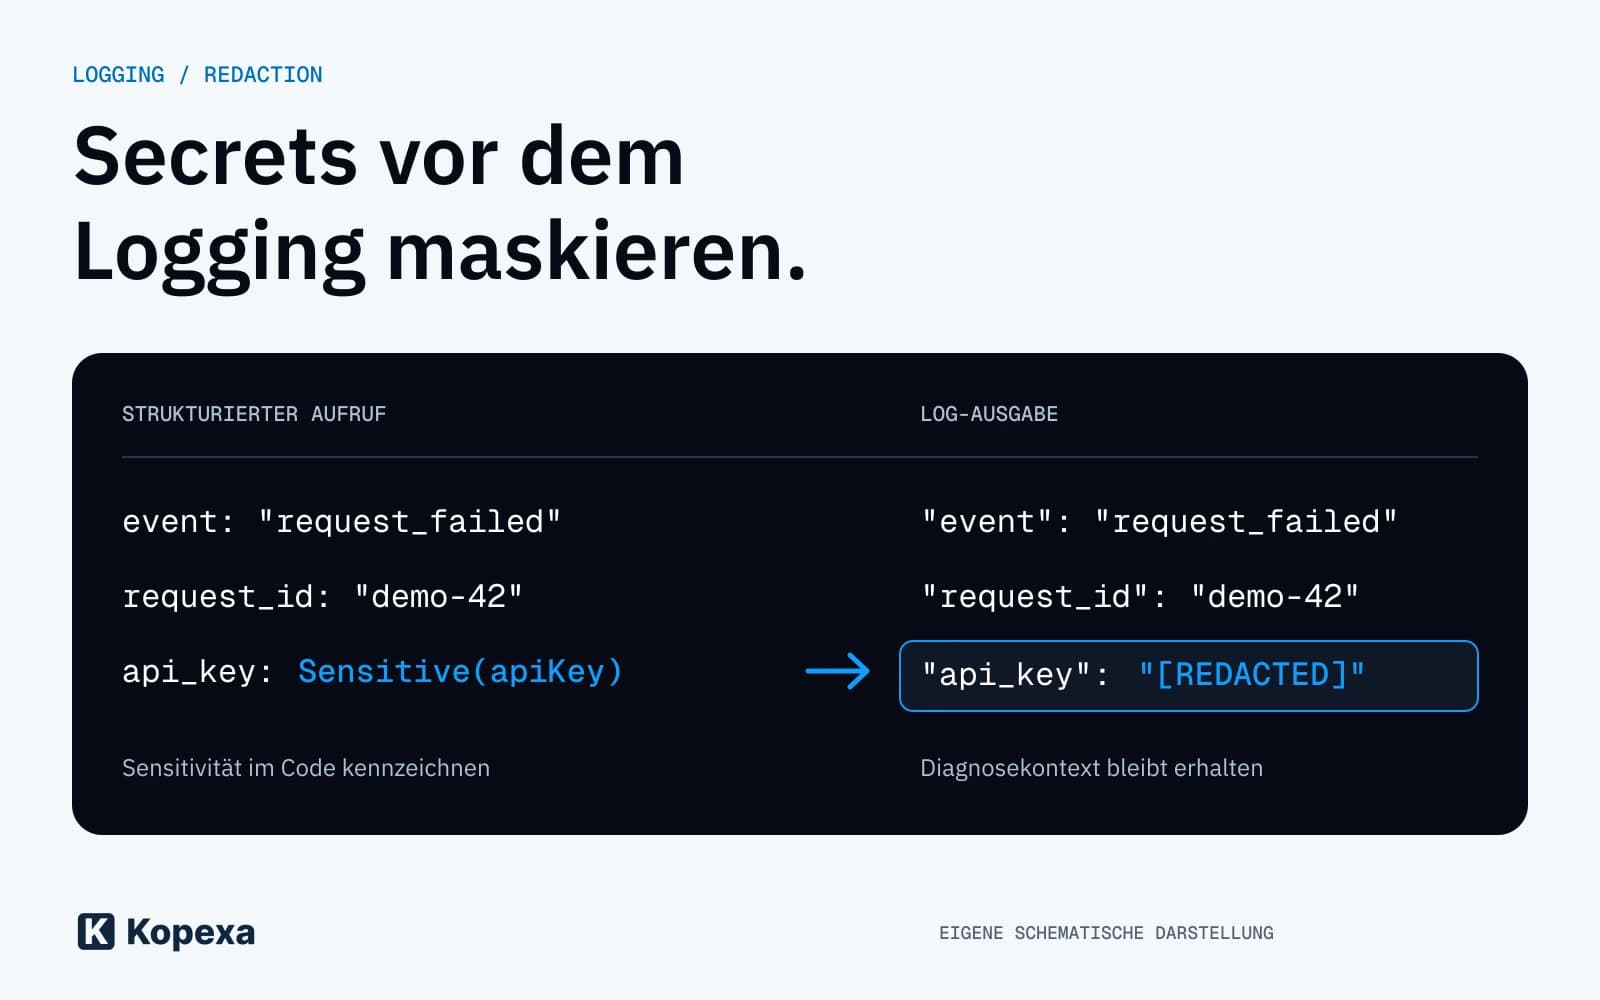
Kernel-Vorfall: Secrets und PII vor dem Logging schützen
API-Schlüssel und personenbezogene Daten gehören nicht ungeprüft ins Log. Der Kernel-Vorfall, konkrete Beispiele mit Go slog und Pino und Tests für eure Logging-Pipeline.
Julian Köhn·
Crédit Mutuel Arkéa: Cyberangriff über Dienstleister
Die Bank bestätigt betrügerische Überweisungen nach einem Angriff über einen Dienstleister. Was bekannt ist und warum der endgültige Verlust noch offen ist.
Julian Köhn·
Japan Airlines: Kundendaten über Amadeus betroffen
Japan Airlines nennt rund 92.000 Betroffene nach unbefugtem Zugriff bei Amadeus. Was bestätigt ist und welche Auskünfte Unternehmen von Dienstleistern brauchen.
Julian Köhn·
Claude Code in Cursor manipuliert: Warum ein Update nicht reicht
Manipulierte Claude-Code-Erweiterung 2.1.313 im Cursor-Marketplace: Betroffenheit prüfen, SSH-Spuren sichern und Entwicklerzugänge kontrolliert wiederherstellen.
Julian Köhn·
SECRA-Datenleck: Auch Zugangscodes für Ferienunterkünfte können betroffen sein
Nach dem Datenabfluss bei SECRA können auch Unterkunftscodes betroffen sein. Was bestätigt ist und wie Betreiber Reset, Objektzuordnung und Gästeinformation prüfen.
Julian Köhn·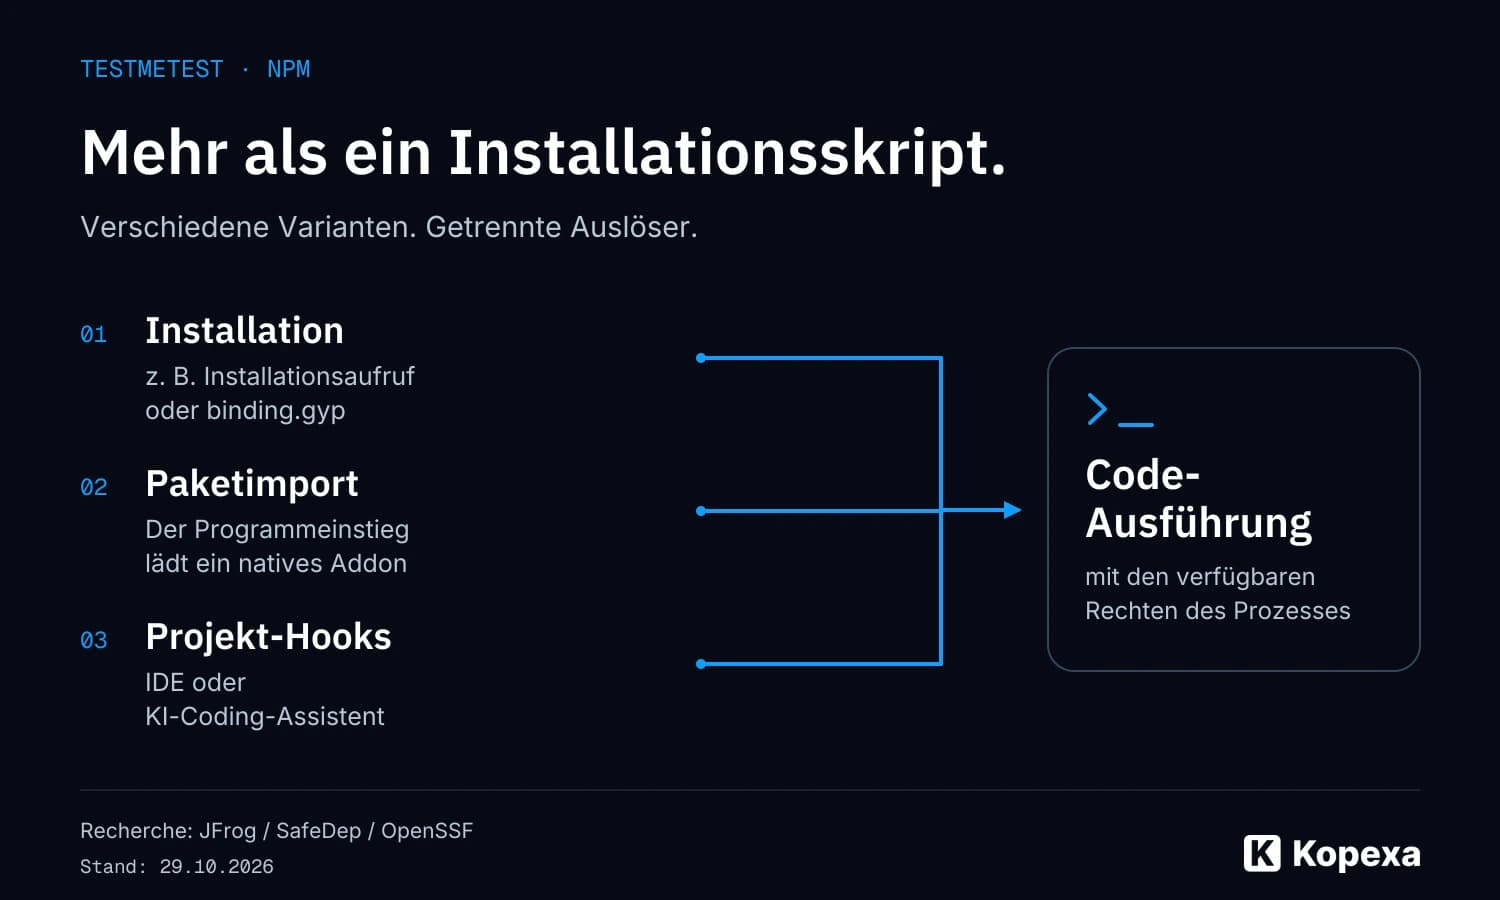
testmetest: 42 GitHub-Repositories für npm-Wurm präpariert
JFrog findet 42 präparierte GitHub-Repositories. Wie testmetest npm-Pakete und Projekt-Hooks nutzt, was inzwischen entfernt wurde und was Teams prüfen sollten.
Julian Köhn·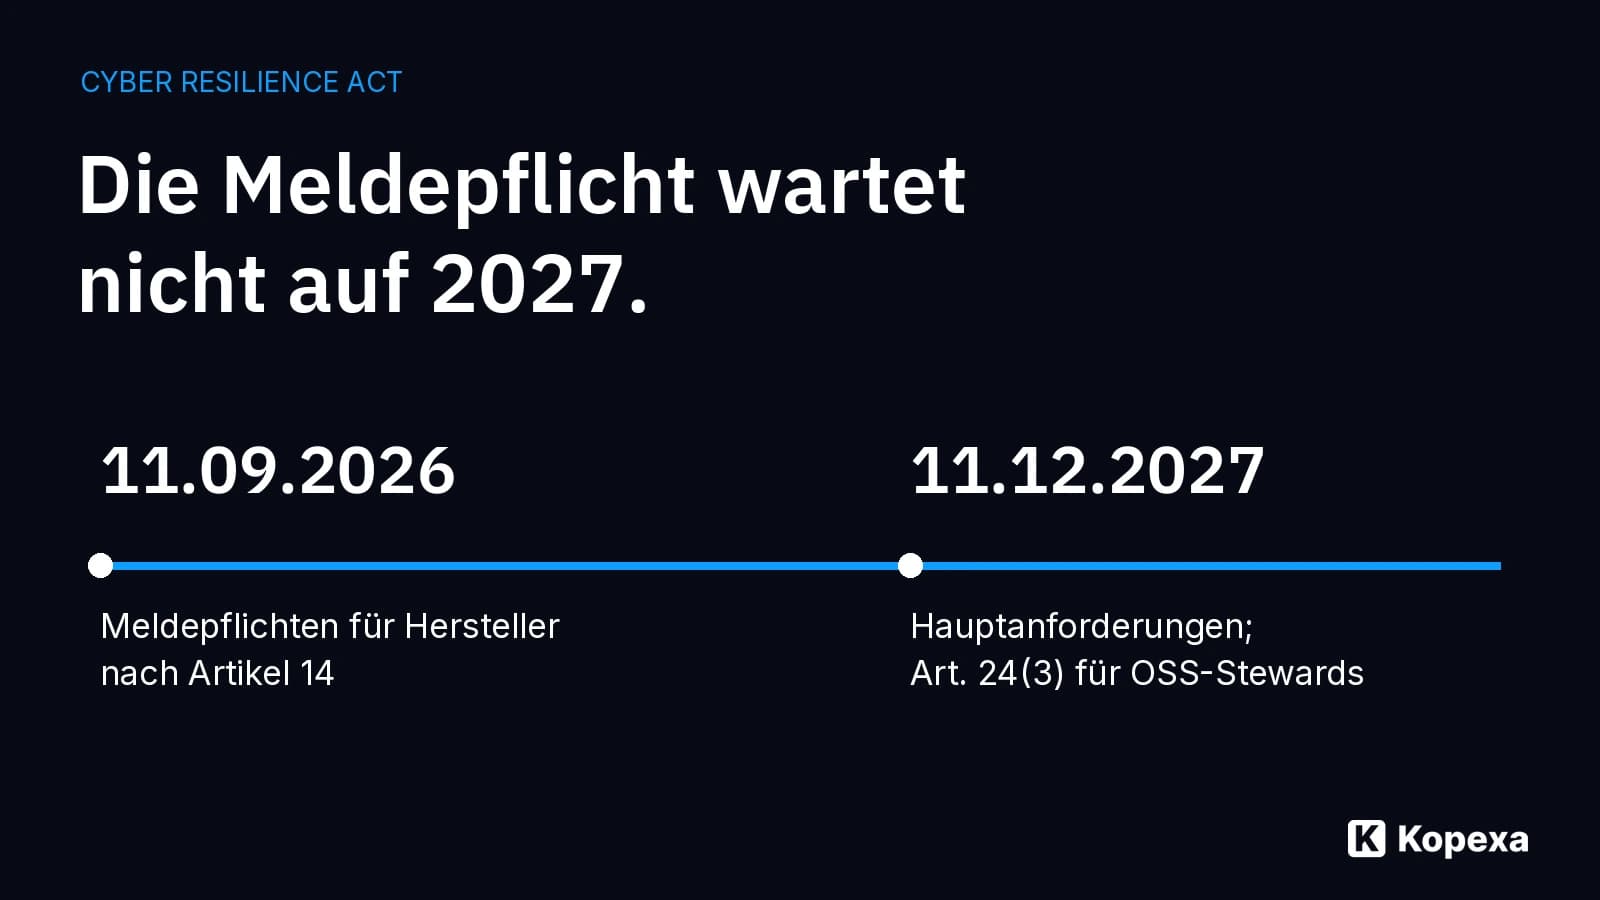
CRA-Meldepflicht: Warum Hersteller nicht bis 2027 warten können
Die CRA-Meldepflicht gilt seit 11. September 2026. Welche Hersteller betroffen sind, wie 24- und 72-Stunden-Meldungen zusammenhängen und was vor der SRP geklärt sein muss.
Julian Köhn·