AhsayCBS: Angreifer treffen Backup-Server – Hotfixes verfügbar
Angriffe auf AhsayCBS zeigen, dass auch Backup-Verwaltung geschützt werden muss. Hersteller und Huntress berichten über verfügbare Hotfixes und Kompromittierung.
Ausgerechnet die Verwaltung der Sicherungen wird zum Angriffsziel: AhsayCBS-Server werden über zwei verkettete Schwachstellen angegriffen. Für betroffene Versionen stehen inzwischen Hotfixes bereit. Die aktuellen Originalmeldungen gehen damit über ältere Berichte hinaus, die noch vor fehlenden Patches warnten.
Was Huntress beobachtet hat
Huntress berichtet über Ausnutzung seit dem 7. Oktober. Angreifer umgehen die Authentifizierung und führen anschließend Befehle aus. Beobachtet wurden unter anderem Webshells und XMRig-Miner, die sich als Microsoft Edge tarnten.
Die beiden Schwachstellen werden als CVE-2026-105133 und CVE-2026-105134 geführt. Dass ein Prozess einen vertrauten Produktnamen trägt, sagt deshalb noch nichts über seine Herkunft aus.
Der aktuelle Patchstand
Laut Hersteller-Update vom 13. Oktober adressieren 10.3.4.45 und 9.15.2.70 die Sicherheitslücken. Ahsay beschreibt außerdem den vorgesehenen Upgrade-Pfad für ältere Hauptversionen. Huntress bestätigt im Update vom 12. Oktober unabhängig, dass 10.3.4.45 den ursprünglichen Einstiegspunkt der Angriffskette unterbindet.
Wichtig ist die vollständige Versionsnummer: 10.3.4 allein ist nicht gleich 10.3.4.45. Huntress hatte seine ursprüngliche Einschätzung zur Version 10.3.4 korrigiert.
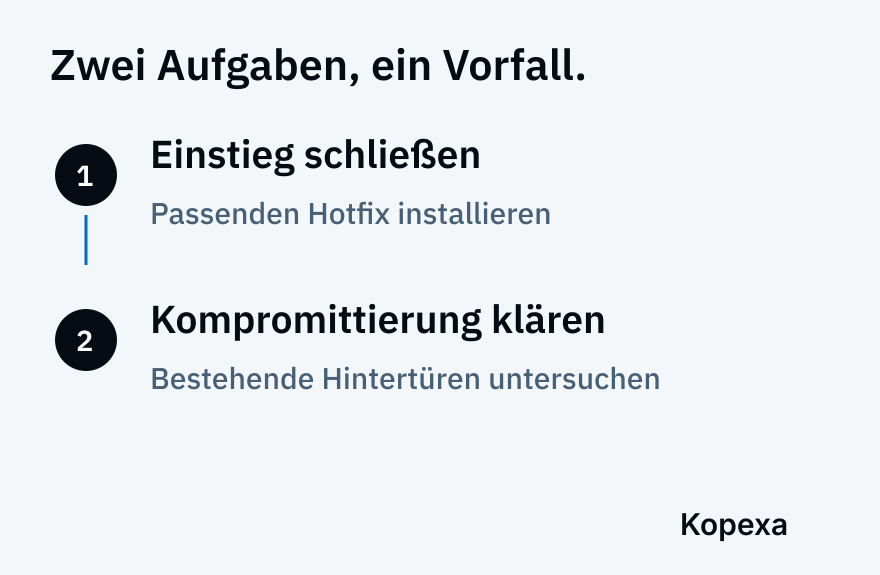
Ein Update entfernt keine bereits gesetzte Hintertür
Bei Hinweisen auf eine Kompromittierung empfiehlt Ahsay einen vollständigen Neuaufbau des Backup-Servers nach seinen Wiederherstellungsanweisungen. Der Hersteller nennt unter anderem unerlaubte Konten und Replikationsempfänger als Warnzeichen. Die genaue Prüfung sollte den aktuellen Herstellerangaben folgen.
Unsere Einordnung: Backup-Daten, Backup-Verwaltung und Wiederherstellbarkeit sind unterschiedliche Schutzaufgaben. Eine vorhandene Sicherung beweist noch nicht, dass die Konsole, die sie verwaltet, selbst ausreichend geschützt ist.
Gerade bei einem Dienstleister lohnt sich deshalb der Blick auf Zuständigkeit, Administrationszugänge und die Reaktion auf Herstellerwarnungen. Den Zusammenhang erklärt unser Leitfaden zum Lieferantenrisikomanagement.
Titelbild: KI-generiertes Symbolfoto eines gewöhnlichen Serverraums; keine konkrete Ahsay-Installation und kein betroffener Betrieb. Gestaltung: Kopexa.
Quellen
- Huntress: AhsayCBS exploitation research and updated mitigation () [Abgerufen am ]
- Ahsay: Vulnerability Status Update, 13 October () [Abgerufen am ]