Oktober-Patchday: Ausgenutzte Windows-Shell-Lücke rückt in den Fokus
Der Oktober-Patchday umfasst eine bereits ausgenutzte Windows-Shell-Schwachstelle. Warum betroffene Systeme und nachweisbare Behebung wichtiger sind als Rekordzahlen.
Beim Microsoft-Patchday vom 13. Oktober 2026 geht es nicht nur um die Zahl veröffentlichter Schwachstellen. Für CVE-2026-96951 ist bereits Ausnutzung bekannt. Die Windows-Shell-Sicherheitslücke gehört deshalb zu den wichtigen Meldungen dieses Update-Zyklus.
Was die aktuelle Warnung nennt
NHS England veröffentlichte am 14. Oktober eine Cyberwarnung. Sie verweist auf Microsofts Bestätigung erkannter Ausnutzung von CVE-2026-96951 und die Aufnahme in den KEV-Katalog der US-Behörde CISA. Die Schwachstelle betrifft die Umgehung einer Sicherheitsfunktion der Windows Shell.
Die Warnung nennt außerdem zwei öffentlich bekannte Schwachstellen. Öffentlich beschrieben und tatsächlich ausgenutzt sind unterschiedliche Einstufungen. Für konkrete Produkte und Updates verweist sie auf den Microsoft Security Update Guide.
Die relevante Zahl steht im eigenen Bestand
Unsere Einordnung: Eine große CVE-Gesamtzahl sagt noch nicht, welche Systeme eines Unternehmens betroffen sind. Eine einzige bereits ausgenutzte Lücke kann für den eigenen Betrieb dringender sein als viele Meldungen zu Produkten, die dort gar nicht eingesetzt werden.
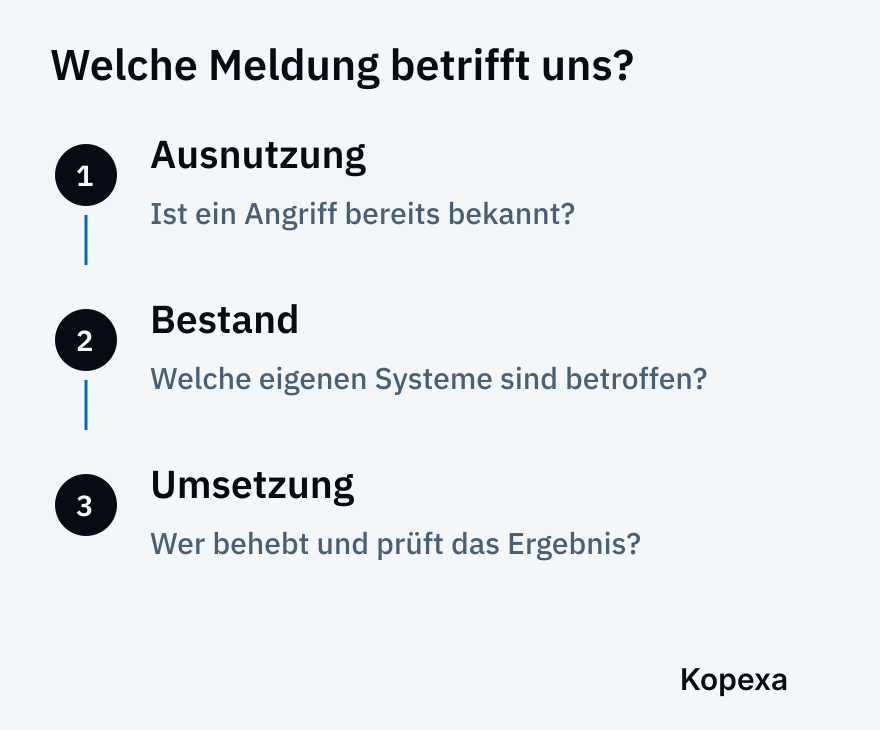
Daraus entsteht eine konkrete Abstimmungsaufgabe zwischen Betrieb und Informationssicherheit: betroffene Systeme identifizieren, die Änderung verantworten und das Ergebnis prüfen. Ein freigegebenes Wartungsfenster ist noch keine Bestätigung, dass das Update auf allen vorgesehenen Geräten angekommen ist.
Unsere Einordnung: Vom Update zur behandelten Abweichung
Für die Leitung ist die nützliche Frage nicht, ob „der Patchday erledigt“ ist. Sie lautet, ob relevante offene Risiken bekannt sind, wer sie behandelt und welche begründeten Ausnahmen bestehen. Dabei brauchen Sicherheitspriorität und Betriebsfähigkeit denselben Informationsstand.
Supportende und laufende Sicherheitsupdates sollten ebenfalls getrennt betrachtet werden. Unser Beitrag zu Windows 10 LTSB 2016 und Altgeräten behandelt diese Abgrenzung. Wie sich Aufgaben und Nachweise organisatorisch zusammenführen lassen, erläutert der ISMS-Leitfaden.
Quellen
- NHS England: October security update alert CC-4867 () [Abgerufen am ]
- Microsoft: October 2026 Security Updates () [Abgerufen am ]
- Microsoft: CVE-2026-96951 () [Abgerufen am ]