NICT warnt vor A2B-Angriffen: Die App verrät den Weg zum Server
Eine neue NICT-Warnung beschreibt Angriffe auf Backend-Server anhand öffentlich verfügbarer Android-Apps. Das Risiko liegt nicht nur in der App selbst.
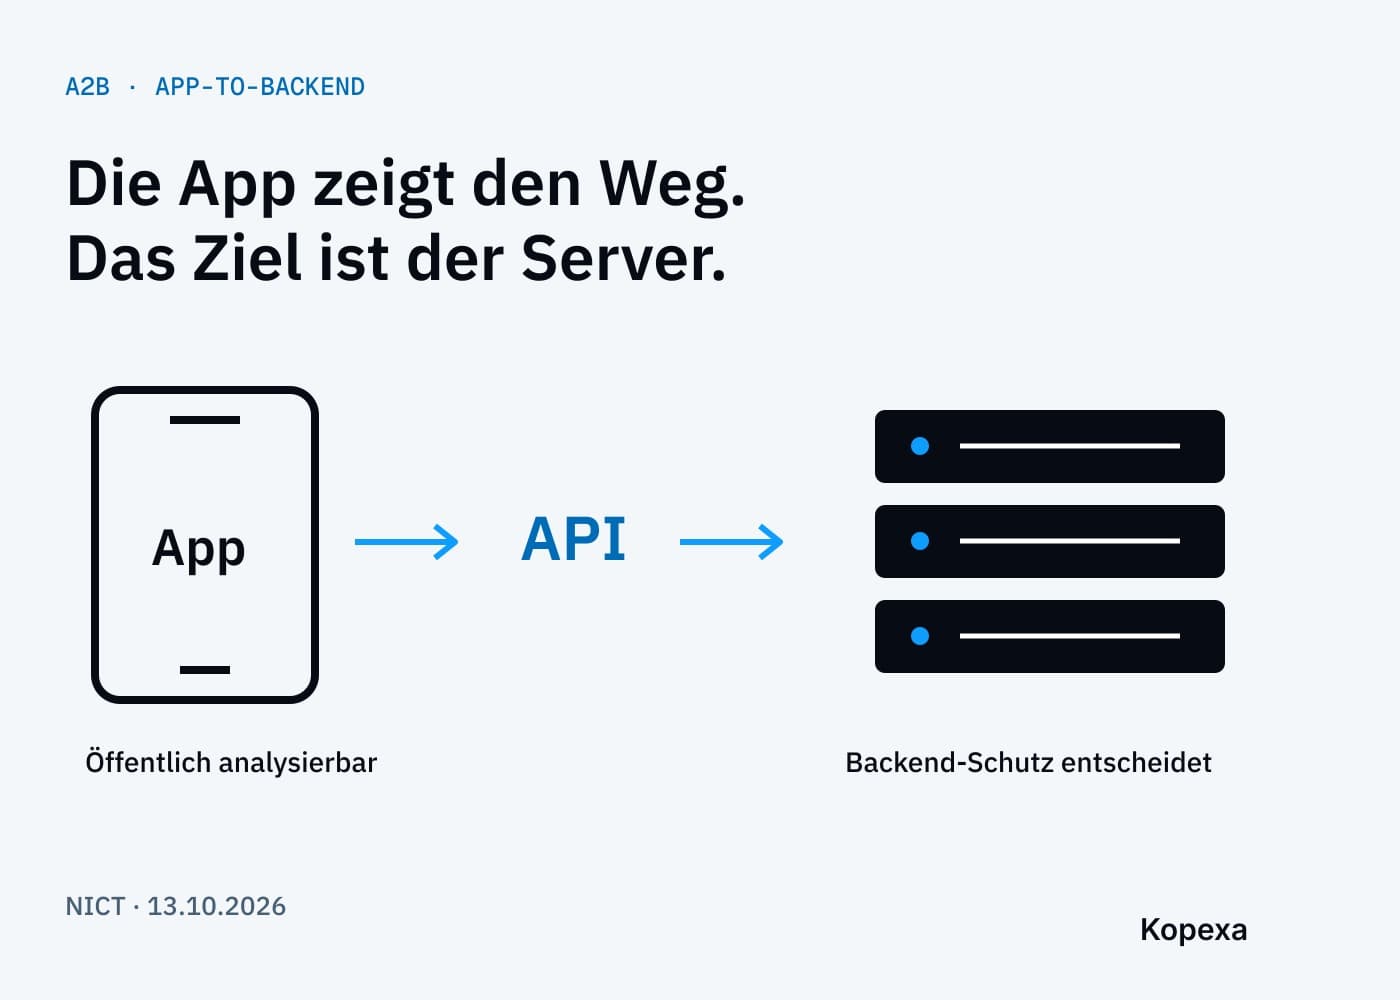
Eine öffentlich verfügbare App kann Angreifern zeigen, wo und wie sie den dahinterliegenden Server erreichen. Japans Forschungsinstitut NICT warnt seit dem 13. Oktober 2026 vor App-to-Backend-Angriffen, kurz A2B.
Was die Forscher beobachtet haben
Das NICT-Team LETTICE beschreibt, wie Angreifer Android-Apps analysieren und daraus Informationen über Serververbindungen und Schnittstellen gewinnen. Anschließend richten sie Angriffe auf das jeweilige Backend aus. NICT ordnet diese Methode als eine Ursache jüngerer Datenlecks in Japan ein, ohne damit sämtliche Vorfälle einer gemeinsamen Kampagne zuzuordnen.
Die entscheidende Verschiebung: Das Angriffsziel kann der Server sein, obwohl die App selbst keine ausnutzbare Schwachstelle enthält. Die App liefert zunächst Informationen über den Zugang.
Warum der Backend-Schutz entscheidend bleibt
Die technische Warnung von CYNEX nennt unter anderem Fehler bei Authentifizierung, Berechtigungsprüfung und Eingabevalidierung. Sie empfiehlt, mögliche Kompromittierung zu prüfen, Schwachstellen zu untersuchen und vorübergehende Schutzmaßnahmen zu ergreifen. NICT weist darauf hin, dass ähnliche Probleme auch andere App- und Web-Backends betreffen können.
Das ist keine Meldung über eine einzelne Android-Lücke, die ein Betriebssystem-Update automatisch behebt. Gegenstand sind öffentlich analysierbare Anwendungen und die Sicherheit ihrer angeschlossenen Dienste.
Unsere Einordnung: Die App gehört in die Betrachtung des Dienstes
Für Unternehmen ist das besonders bei ausgelagerter Entwicklung relevant. Wer eine App abnimmt, braucht ein gemeinsames Verständnis darüber, wer die API betreibt, ihre Berechtigungen prüft und bei Auffälligkeiten reagiert. Ein Vertrag für die Oberfläche beantwortet diese Fragen nicht automatisch.
Ein vereinfachtes Beispiel: Eine App darf Bestelldaten anzeigen. Ob ein angemeldeter Nutzer dabei ausschließlich seine eigenen Bestellungen erhält, muss der Server sicherstellen. Eine versteckte Schaltfläche in der App ersetzt diese Prüfung nicht.
Der Fall ergänzt unsere Berichterstattung zum Cloud-Vorfall in Japan, belegt aber keinen Zusammenhang mit dessen Angriffsweg. Die organisatorische Seite ausgelagerter Entwicklung behandelt der Leitfaden zum Lieferantenrisikomanagement.
Quellen
- NICT: App-to-Backend attack warning () [Abgerufen am ]
- NICT CYNEX: A2B technical advisory () [Abgerufen am ]