Ransomware in Japan: Cloud-Angriff trifft 495 Unternehmen und Kommunen
IDC Frontier bestätigt Ransomware bei IDCF Cloud. Was zum Ausfall, zu Backups und Japans Reaktion bekannt ist – und warum KI als Ursache nicht feststeht.
Ein Ransomware-Angriff auf den japanischen Cloud-Anbieter IDC Frontier hat 495 Unternehmen und Kommunen getroffen. Der Anbieter bestätigte den Angriff am 7. Oktober. Ein Update vom 14. Oktober bringt neue Informationen zu Backups und zur Untersuchung möglicher Datenabflüsse.
Der Vorfall fällt in eine Phase mehrerer Cyberangriffe in Japan. Schlagzeilen über einen „Cyber-Notstand“ und eine durch KI ausgelöste Angriffswelle vermischen dabei unterschiedliche Aussagen. Die Originalmeldungen zeigen genauer, was beim Cloud-Anbieter passiert ist – und was noch nicht feststeht.
Die wichtigsten Fakten
- Bestätigt: Ransomware bei IDCF Cloud, mit Auswirkungen auf 495 Kundenorganisationen.
- Neuer Stand: Der Anbieter meldet Fortschritte beim Auslesen von Snapshot-Backups. Das ist noch keine abgeschlossene Wiederherstellung.
- Nicht belegt: Dass KI den konkreten Angriff ermöglicht hat oder alle jüngsten Vorfälle Teil einer gemeinsamen Operation sind.
Was bei IDC Frontier passiert ist
In seiner zweiten Mitteilung vom 7. Oktober nennt IDC Frontier Ransomware als Ursache der Störung in der Region East Japan 1. Zur Eindämmung wurden Netzverbindungen getrennt und Systeme gestoppt. Die Untersuchung des Einbruchs lief zu diesem Zeitpunkt weiter.
Die Zahl der betroffenen Organisationen beschreibt die Reichweite des Dienstleistervorfalls. Sie bedeutet nicht, dass 495 Unternehmen jeweils durch einen eigenen Angriff kompromittiert wurden. Ein zentraler Anbieter kann zugleich viele abhängige Dienste beeinträchtigen.
Das Update vom 14. Oktober: Backups und Datenabfluss
Laut fünfter Mitteilung lassen sich für 194 Kunden mit genutzter Snapshot-Funktion Backup-Daten auslesen. Ob und wie diese wiederhergestellt werden können, wird mit den Betroffenen geklärt.
Bei den betroffenen virtuellen Servern habe die Untersuchung keine Hinweise auf Datenabfluss ergeben; der Anbieter geht deshalb dort von keinem Abfluss aus. Separat bestätigt er unberechtigte Abfragen von Registrierungsinformationen im Kundenportal bei 48 Unternehmen. Auch hier meldet er keine gefundenen Hinweise auf einen Abtransport.
Das sind unterschiedliche Untersuchungsbereiche. Eine Aussage zu virtuellen Serverdaten ist nicht automatisch eine Aussage über sämtliche Konten- oder Portaldaten. Ebenso bedeutet „auslesbar“ noch nicht „Dienst wieder verfügbar“.
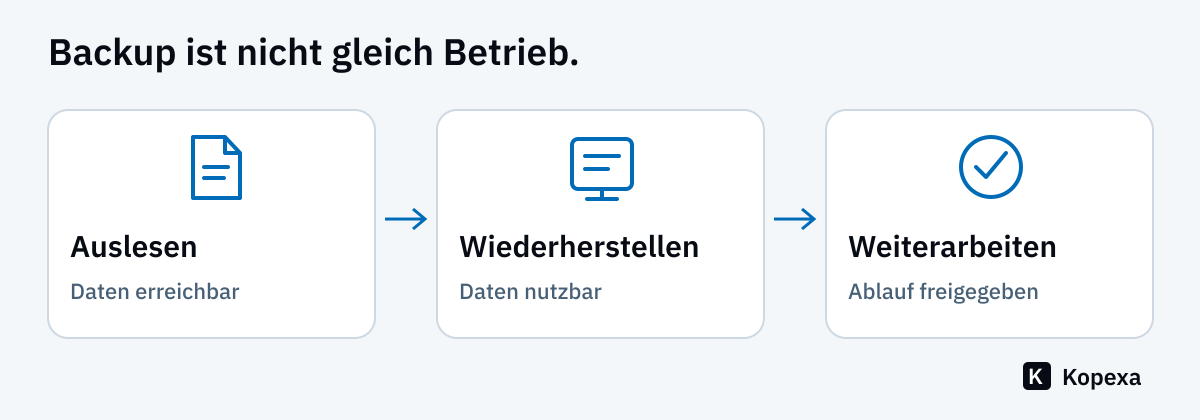
Redaktionelle Einordnung der Begriffe. Eine Backup-Aussage ersetzt keine Bestätigung des wiederhergestellten Betriebs.
Warum Japans Banken ihre Identitätsprüfung verschärfen sollen
Die Finanzaufsicht FSA warnte am 9. Oktober nach mehreren Datenlecks auch vor dem Missbrauch von Ausweisbildern. Sie drängt Finanzinstitute, möglichst früh zur chipbasierten Fernidentifikation überzugehen. Die Abschaffung des entsprechenden bildbasierten Verfahrens ist für den 1. April 2027 vorgesehen.
Das ist weder ein generelles Führerscheinverbot noch der Nachweis, dass Ausweisdaten aus dem IDCF-Vorfall stammen. Die Aufsicht reagiert auf die breitere Lage.
„Cyber-Notstand“ und KI: Was die Schlagzeilen nicht beweisen
Ein Bericht der New York Times, übernommen von The Star, zitiert den früheren Digitalminister Masaaki Taira mit der Beschreibung eines Notstands im Cyberraum. Eine solche politische Lagebeschreibung ist nicht gleichbedeutend mit einem formell ausgerufenen landesweiten Ausnahmezustand.
In den hier ausgewerteten IDCF-Mitteilungen ist KI nicht als Angriffsursache bestätigt. Allgemeine Aussagen darüber, dass KI Angreifern helfen kann, beantworten nicht die forensische Frage, welches Werkzeug in diesem Fall eingesetzt wurde. Auch eine zeitliche Häufung macht mehrere Vorfälle noch nicht zu einer nachgewiesenen gemeinsamen Kampagne.
Die Reaktion geht über einzelne IT-Teams hinaus
Japans Informationssicherheitsbehörde IPA veröffentlichte am 9. Oktober eine Warnung im Zusammenhang mit Datenlecks. Sie ordnet Cybersicherheit als Führungs- und Risikomanagementthema ein, insbesondere bei großen oder sensiblen Informationsbeständen.
Unsere Einordnung: Der Fall zeigt, warum ein Vorfall bei einem zentralen Dienstleister weit über dessen eigene Organisation hinaus relevant ist. Betroffene Kunden brauchen verlässliche Informationen über Umfang, Datenlage und Wiederherstellung. Diese drei Fragen können unterschiedliche Antworten und unterschiedliche Zeitpläne haben.
Für die weiterführende Einordnung externer Abhängigkeiten findet ihr unseren Leitfaden zum Lieferantenrisikomanagement. Wie Unternehmen während eines IT-Ausfalls weiterarbeiten können, behandelt der Beitrag zum Notbetrieb nach dem Fehmarnbelt-Cybervorfall.
Bild: SoftBank-Hauptsitz in Tokio, Archivaufnahme von Syced (2023), Wikimedia Commons, CC0. IDC Frontier gehört zum SoftBank-Umfeld. Das Bild zeigt nicht das betroffene Rechenzentrum. Zuschnitt und Gestaltung: Kopexa.

Kurz beantwortet
Häufige Fragen
Noch eine Frage offen? Hier findest du die Antworten zum Nachlesen.
Ist KI als Ursache des IDCF-Angriffs bestätigt?
In den ausgewerteten Mitteilungen des Anbieters ist KI nicht als Ursache bestätigt. Eine allgemeine Warnung vor KI-Missbrauch ersetzt keinen konkreten Nachweis.
Sind auslesbare Backups schon ein wiederhergestellter Dienst?
Nein. Daten auslesen, wiederherstellen und den Betrieb freigeben sind unterschiedliche Schritte. Der jeweilige Stand muss getrennt betrachtet werden.
Quellen
- IDC Frontier: Ransomware bestätigt – zweite Mitteilung () [Abgerufen am ]
- IDC Frontier: Ermittlungs- und Wiederherstellungsstand – fünfte Mitteilung () [Abgerufen am ]
- Japan FSA: Cybersecurity and identity-verification warning () [Abgerufen am ]
- IPA: Response to incidents involving unauthorised access and data leakage () [Abgerufen am ]
- The New York Times / The Star: Ransomware attacks have swept Japan. AI may be making them easier () [Abgerufen am ]