Themen im Kopexa-Blog
Guides & Praxis
Vom ersten ISMS bis zum nächsten Audit: verständliche Leitfäden, konkrete Beispiele und Wissen für deinen Arbeitsalltag.
Weitere Artikel zum Thema
20–27 von 27
ISO 27001 und Datenschutz: DSGVO, TOMs und Nachweise
Reicht ISO 27001 für den Datenschutz? DSGVO-Schnittstellen, TOMs nach Art. 32 und acht praktische Schritte mit Nachweisen, Rollen und Beispiel.
 Julian Köhn·
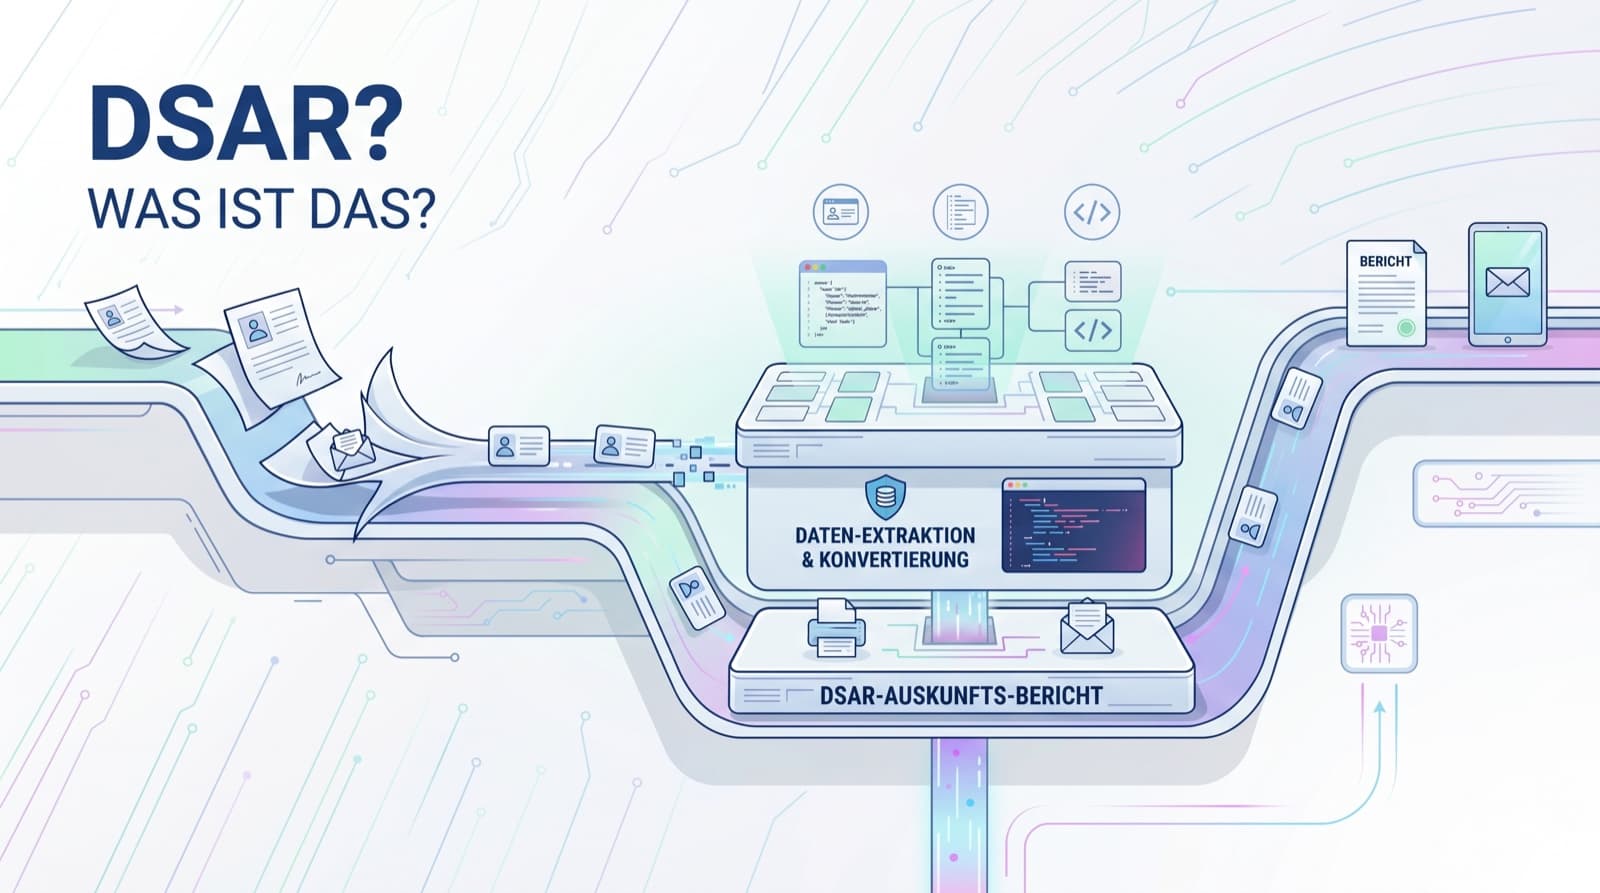
DSGVO-Auskunftsanfrage: Wie du eine DSAR rechtssicher beantwortest
Eine DSAR (Data Subject Access Request) muss innerhalb von 30 Tagen beantwortet werden. Wir zeigen dir den 8-Schritt-Workflow von Identitätsprüfung über Datenextraktion bis zur Redaktion und welche Ablehnungsgründe rechtssicher sind.
Julian Köhn·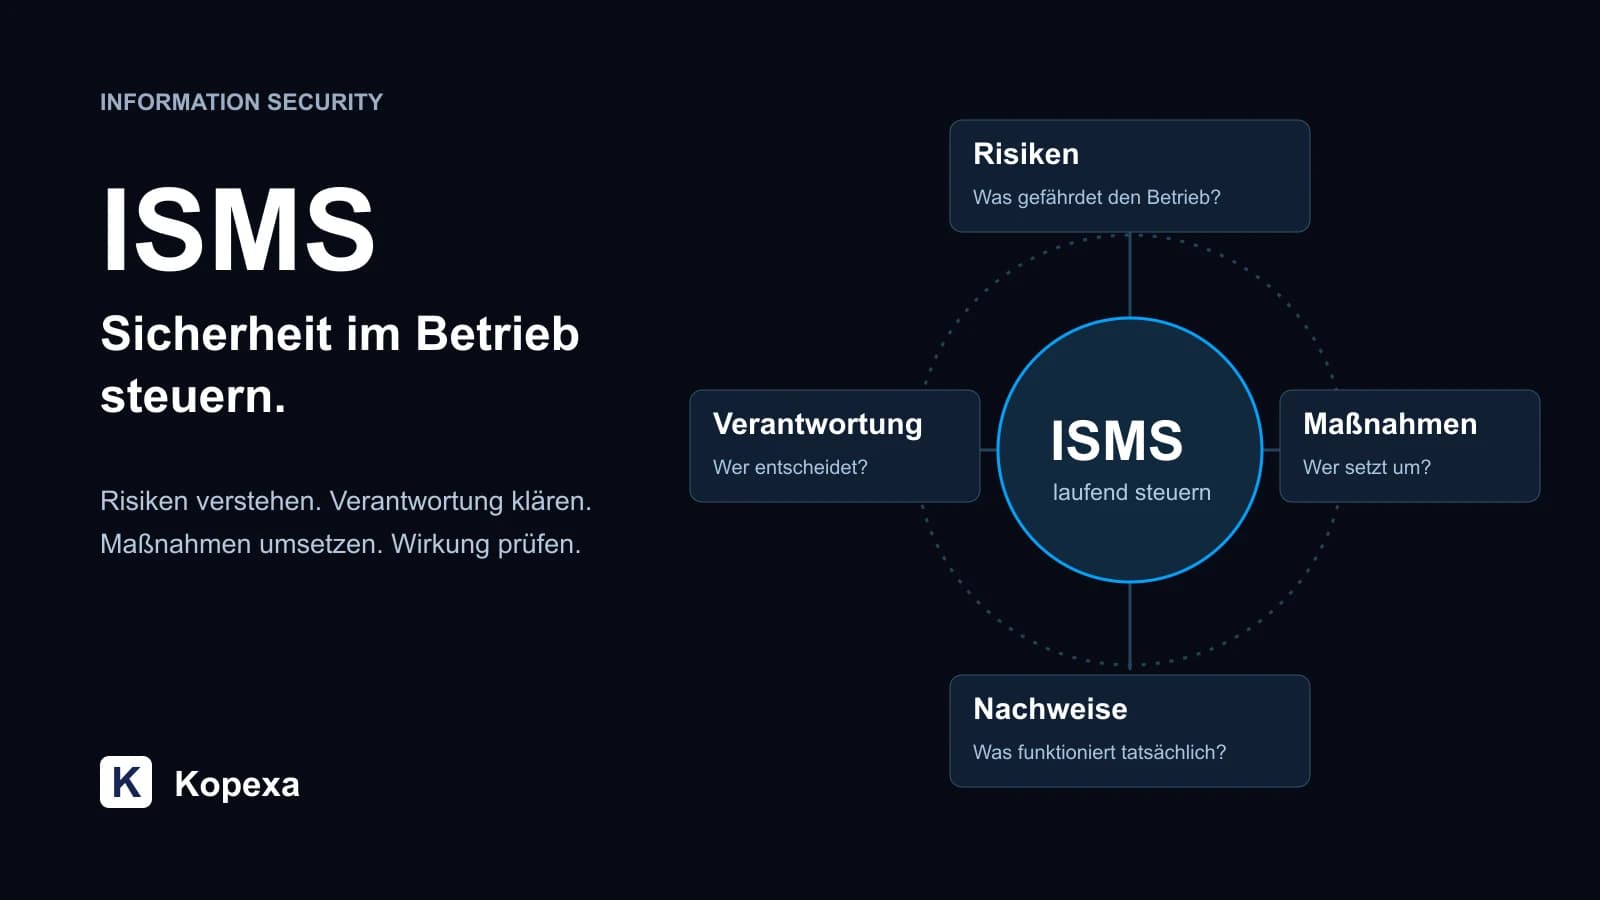
Was ist ein ISMS? Definition, Beispiele und Aufbau-Leitfaden
Was ein ISMS ist, welche Dokumente dazugehören und wie du es aufbaust: verständliche Definition, drei Beispiele und ein konkreter Ablauf.
Julian Köhn·
5 Vorteile automatisierter Risikoanalyse für mittelständische Unternehmen
Erfahre, wie automatisierte Risikoanalyse KMUs hilft, Risiken früh zu erkennen, Compliance zu sichern und Entscheidungen zu verbessern.
Julian Köhn·
Vorfallmanagement für KMU: Was, wie & wer hilft
Guide für KMU: Was Vorfallmanagement ist, wie du es umsetzt, plus Tools, Meldepflichten & Risikomanagement mit Kopexa.
TISAX Roadmap für KMU der Automobilbranche
Erreiche höchste Standards in der Informationssicherheit mit einer TISAX-Zertifizierung. Dein Weg zu mehr Vertrauen und Wettbewerbsvorteil!
Zertifizierungs-Roadmap: ISO 9001 bis 27001
Zertifizierungs-Roadmap für ISO Standards: Beginne mit ISO 9001, nutze Synergien zu ISO 14001/27001. Reduziere Implementierungszeit um 50% und spare Kosten.
Julian Köhn·
ISO 27001 vs. TISAX: Unterschiede, Anforderungen und Kosten
ISO 27001 oder TISAX? Unterschiede, Assessment Level und Kosten verständlich erklärt. So nutzt du dein vorhandenes ISMS und planst die nächsten Schritte.