Schlagwort im Kopexa-Blog
Datenschutz
Alle Beiträge zu Datenschutz: Entdecke Hintergründe, praktische Beispiele und aktuelle Entwicklungen im Kopexa-Blog.
Weitere Artikel zum Thema
1–10 von 12
Searchjacked: Wenn Browser-Erweiterungen Suchanfragen umleiten
Socket beschreibt Suchumleitungen durch Browser-Erweiterungen. Warum ein offizieller Store nicht reicht und wie Unternehmen Erweiterungen und Datenwege prüfen.
 Julian Köhn·
Japan Airlines: Kundendaten über Amadeus betroffen
Japan Airlines nennt rund 92.000 Betroffene nach unbefugtem Zugriff bei Amadeus. Was bestätigt ist und welche Auskünfte Unternehmen von Dienstleistern brauchen.
Julian Köhn·
FNAC-App: Sieben Millionen Euro für Tracking trotz Ablehnung
Die CNIL sanktioniert zwei FNAC-Gesellschaften. Eine Mehrzweck-API verarbeitete trotz Ablehnung Daten für Produktempfehlungen und das Training ihres Empfehlungsalgorithmus.
Julian Köhn·
SECRA-Datenleck: Auch Zugangscodes für Ferienunterkünfte können betroffen sein
Nach dem Datenabfluss bei SECRA können auch Unterkunftscodes betroffen sein. Was bestätigt ist und wie Betreiber Reset, Objektzuordnung und Gästeinformation prüfen.
Julian Köhn·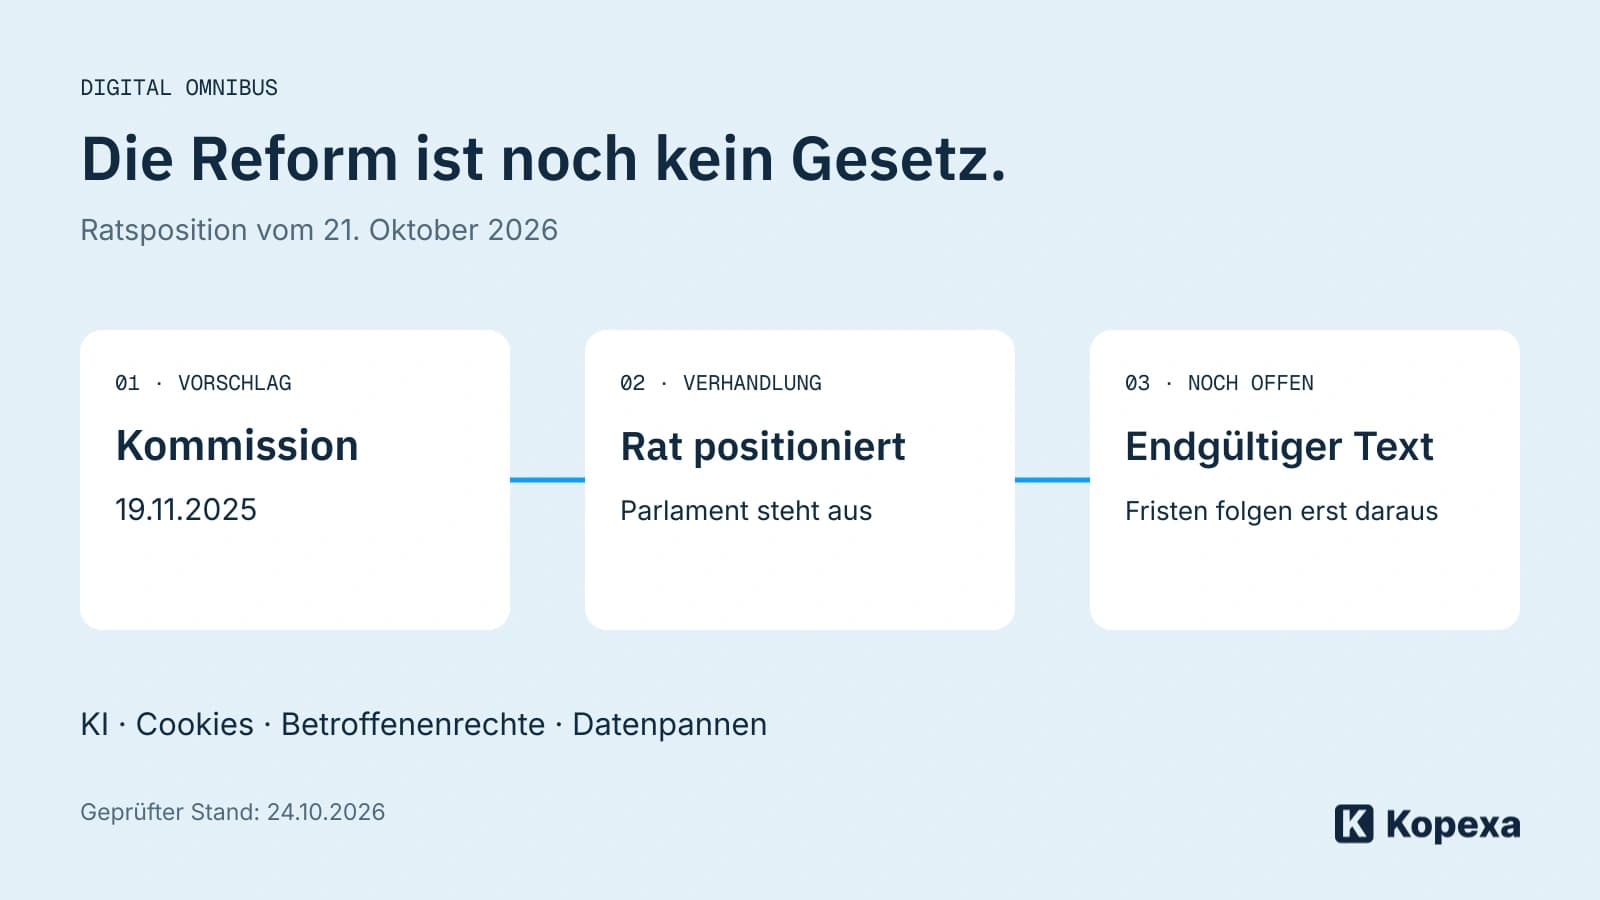
Digital Omnibus: Was die DSGVO-Reform für KI, Cookies und Unternehmen ändern soll
Was der EU-Rat bei KI-Training, Cookies und Datenpannen ändern will: Die DSGVO-Reform erklärt – mit aktuellem Stand und Folgen für Unternehmen.
Julian Köhn·
Datenschutz und Unternehmenswert: Was die neue Behördenstudie zeigt
CNIL, ICO und CNPD untersuchen Datenschutz als wirtschaftlichen Faktor. Was das für Data Governance, Due Diligence und Cyberrisiken bedeutet – ohne Renditeversprechen.
Julian Köhn·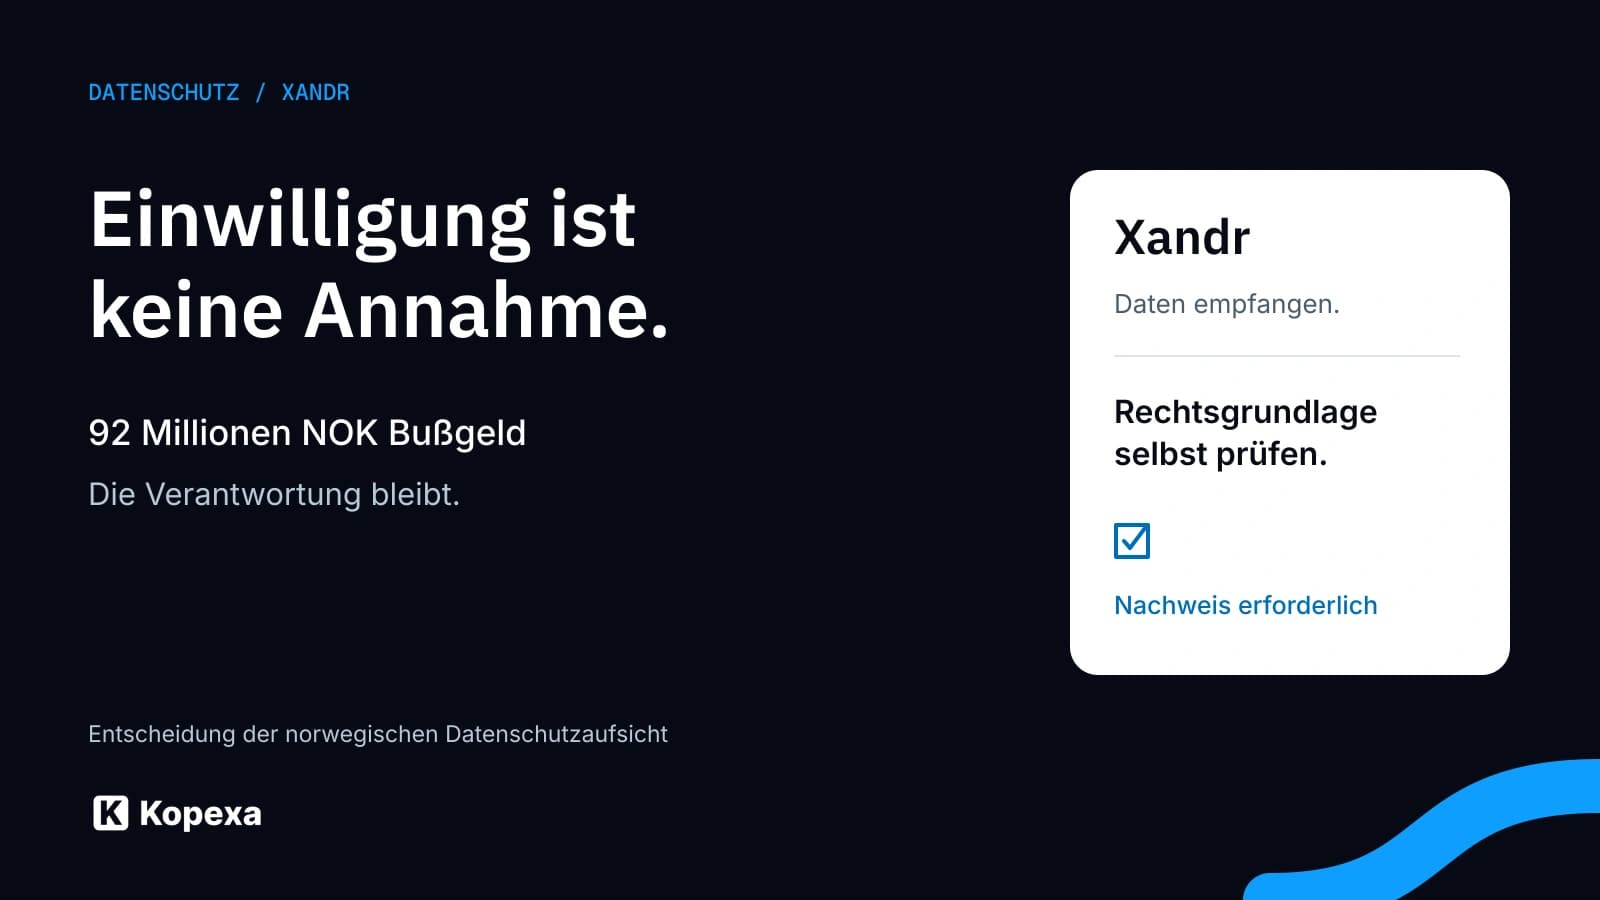
Xandr-Bußgeld: Einwilligung ist keine Annahme
92 Millionen NOK wegen rechtswidriger Verarbeitung von Grindr-Daten: Was die Entscheidung gegen Xandr über Einwilligung und Verantwortung in Werbeketten zeigt.
Julian Köhn·
Smart Glasses: EDSA fordert deutlich erkennbare Aufnahmehinweise
Der EDSA hat am 13. Oktober eine Stellungnahme zu Smart Glasses veröffentlicht. Im Fokus: unbemerkte Aufnahmen und die Verantwortung von Nutzern und Anbietern.
Julian Köhn·
ISO 27001 und Datenschutz: DSGVO, TOMs und Nachweise
Reicht ISO 27001 für den Datenschutz? DSGVO-Schnittstellen, TOMs nach Art. 32 und acht praktische Schritte mit Nachweisen, Rollen und Beispiel.
Julian Köhn·