Autohaus-Datenleck: Lieferantenprüfung endet nicht beim Zertifikat
Das GeNesys-Datenleck zeigt Risiken digitaler Lieferketten. Was Unternehmen bei TISAX-Scope, aktuellen Nachweisen und gelebter Informationssicherheit prüfen sollten.
Die Rechnungsnummer stimmt. Der Kaufpreis auch. Und der Absender kennt sogar den Liefertermin deines neuen Autos. Genau solche Details machen das Datenleck bei der Autohaus-Software GeNesys gefährlich: Echte Geschäftsdaten können einer falschen Zahlungsaufforderung Glaubwürdigkeit geben.
Für Unternehmen führt der Fall zu einer größeren Frage: Wie gut kennen wir die Dienstleister, denen wir unsere Geschäftsprozesse anvertrauen – und deren Dienstleister? Ein eingesammelter Sicherheitsnachweis beantwortet das noch nicht.
Was über das Autohaus-Datenleck bekannt ist
Kuhn+Witte informiert öffentlich über unbefugte Zugriffe auf GeNesys, die Plattform der Achter Autohaus Software GmbH, im September 2026. Genannt werden unter anderem Kunden-, Rechnungs- und Fahrzeugdaten. Das Schreiben warnt vor daraus möglichen Täuschungen bei Zahlungen.
Die dpa-Meldung vom 14. Oktober gibt den damaligen Ermittlungsstand der Polizei wieder: Der Einstieg erfolgte über eine Drittanbietersoftware mit einer schwerwiegenden Sicherheitslücke. Der Gesamtumfang war noch offen. Die Meldung belegt eine Betrugsgefahr, keine bereits nachgewiesene flächendeckende Betrugswelle.
Für Käufer: Änderungen von Bankverbindungen unabhängig beim Autohaus bestätigen lassen – über bereits bekannte Kontaktdaten, nicht über die Nummer in der verdächtigen Nachricht.
Das Lieferkettenrisiko endet nicht beim direkten Vertragspartner
Ein Autohaus kauft eine Softwareleistung ein. Hinter dieser Leistung stehen weitere Komponenten, Betriebsprozesse und Zugänge. Damit hängen Kundendaten auch von Entscheidungen ab, die außerhalb des Autohauses getroffen werden.
Unsere Einordnung: Die relevante Lieferkette besteht nicht nur aus Teilen, die später im Fahrzeug landen. Auch Vertriebsplattformen, Hosting, Fernwartung und technische Schnittstellen gehören in die Risikobetrachtung. Entscheidend ist, welche Daten und Abläufe darüber erreichbar sind.
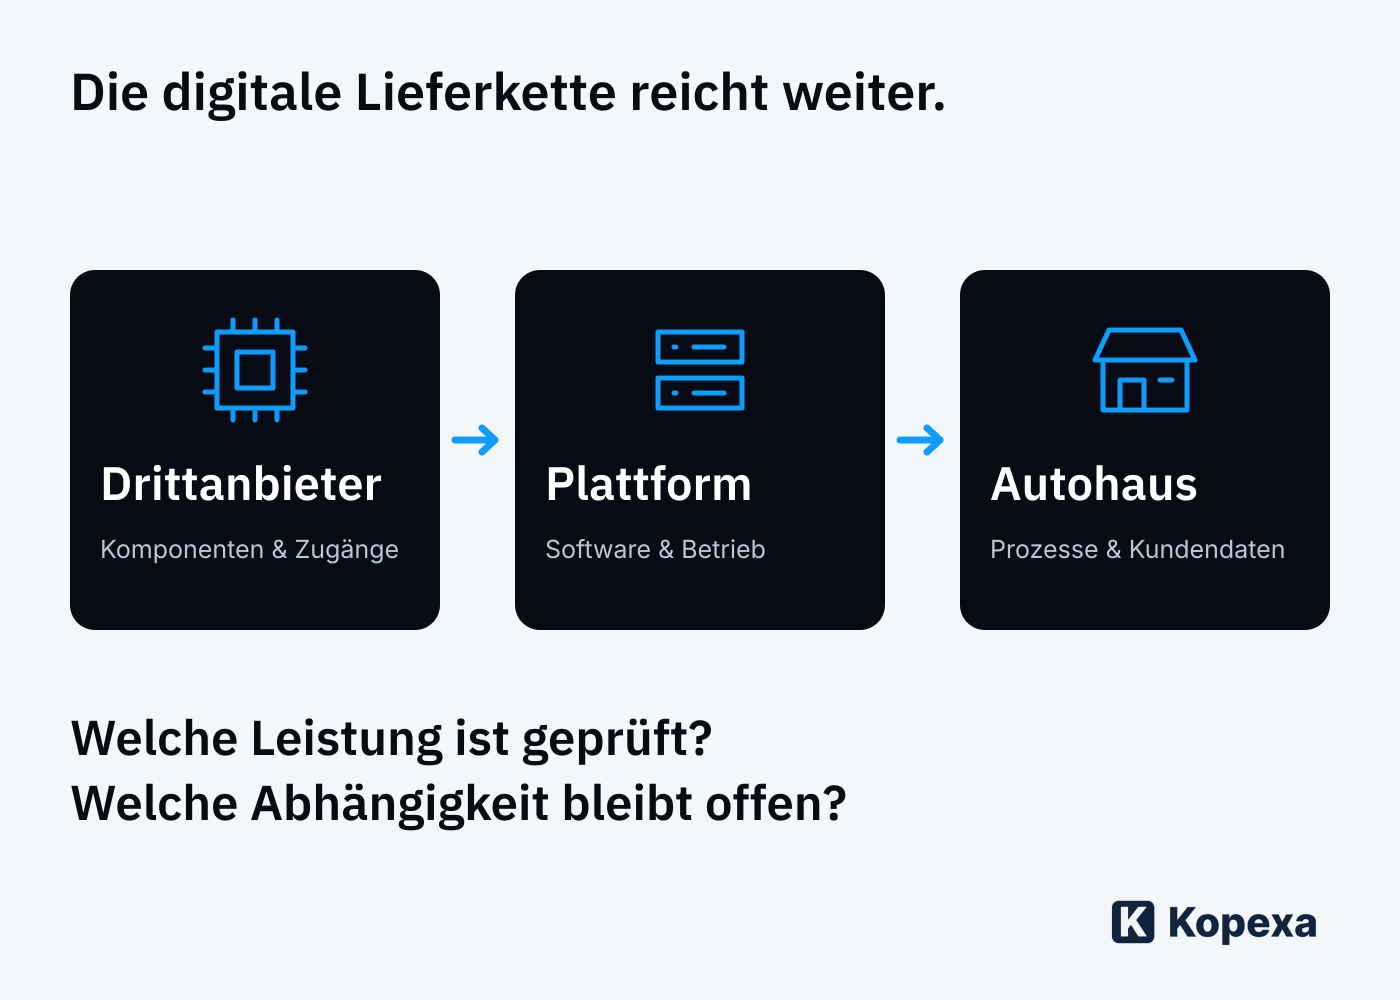
Ein Lieferantenregister wird deshalb erst dann entscheidungsfähig, wenn es die eingekaufte Leistung, ihre Daten und ihre Abhängigkeiten sichtbar macht. Der Firmenname allein ist dafür zu wenig. Unser Leitfaden zum Lieferantenrisikomanagement erklärt die grundsätzliche Vorgehensweise; dieser Fall zeigt den konkreten Anlass zum Nachfragen.
TISAX: Was wurde geprüft – und passt es zu unserer Leistung?
TISAX-Ergebnisse sind ein relevanter Baustein für Vertrauen in der Automobilbranche. Sie müssen aber zur konkreten Geschäftsbeziehung passen. Das ENX-Teilnehmerhandbuch unterscheidet Assessment-Scope, Standorte und Prüfziele. Labels sind grundsätzlich drei Jahre gültig; wesentliche Änderungen können Auswirkungen auf den Geltungsbereich beziehungsweise die Gültigkeit haben.
Ein allgemeiner Hinweis auf eine Prüfung reicht damit nicht als Antwort auf die Frage, ob unsere eingekaufte Leistung abgedeckt ist. Bei ISO 27001 gehört entsprechend der zertifizierte Geltungsbereich zur Prüfung. Ein Logo auf der Website ersetzt diese Zuordnung nicht.
Ob die in diesem Vorfall beteiligten Unternehmen einen solchen Nachweis hatten und was dieser umfasste, ist durch die hier ausgewerteten Vorfallquellen nicht belegt. Die TISAX-Einordnung ist unsere Schlussfolgerung für die Lieferantenprüfung, keine Behauptung über deren Assessment-Status.
Nach dem Nachweis kommen die entscheidenden Fragen
Unsere Empfehlung für kritische Dienstleister: Lass dir nicht nur das Dokument schicken. Kläre, was es für euren Betrieb bedeutet, und fordere passende aktuelle Belege an.
| Prüffrage | Was die Antwort greifbar macht |
|---|---|
| Deckt der Scope die tatsächlich genutzte Leistung und die relevanten Standorte ab? | Eine nachvollziehbare Zuordnung zwischen Vertrag, Dienst und Prüfungsumfang. |
| Ist der Nachweis aktuell und überprüfbar? | Bei TISAX der freigegebene Status im ENX-Portal; bei Zertifikaten Aussteller, Geltungsbereich und Laufzeit. |
| Wie werden kritische Schwachstellen behandelt? | Zuständigkeiten, vereinbarte Reaktionszeiten und ein aktueller Beleg für den Umgang mit einer relevanten Meldung. |
| Welche Unterauftragnehmer und technischen Zugänge sind beteiligt? | Eine zur Leistung passende Übersicht der Abhängigkeiten und der erlaubten Zugriffe. |
| Wie werden Vorfälle und wesentliche Änderungen gemeldet? | Benannte Kontakte, ein abgestimmter Meldeweg und nachvollziehbare Ergebnisse aus Prüfungen oder Übungen. |
Die stärkere Frage lautet: „Zeigt uns, wie ihr das aktuell macht.“ Eine allgemeine Ja-Antwort im Fragebogen ist noch kein Wirksamkeitsnachweis.
Aus der Lieferantenumfrage muss Arbeit werden
Eine gute Befragung hat ein Ergebnis: eine begründete Freigabe, eine nachzuverfolgende Maßnahme oder eine bewusste Risikoentscheidung. Fehlt ein Nachweis, braucht der offene Punkt einen Verantwortlichen und einen nächsten Termin.
Mit Kopexa lassen sich Lieferanten und ihre Abhängigkeiten erfassen, passende Umfragen automatisch versenden und Rückmeldungen durch Erinnerungen nachhalten. Die Survey Engine leitet Risiko-Ratings aus Antworten nach euren konfigurierbaren Regeln ab. Dein Team prüft die Antworten, fordert Belege nach und verbindet offene Punkte mit Aufgaben und Risiken. So wandert die Prüfung aus einzelnen Postfächern in einen nachvollziehbaren Ablauf.
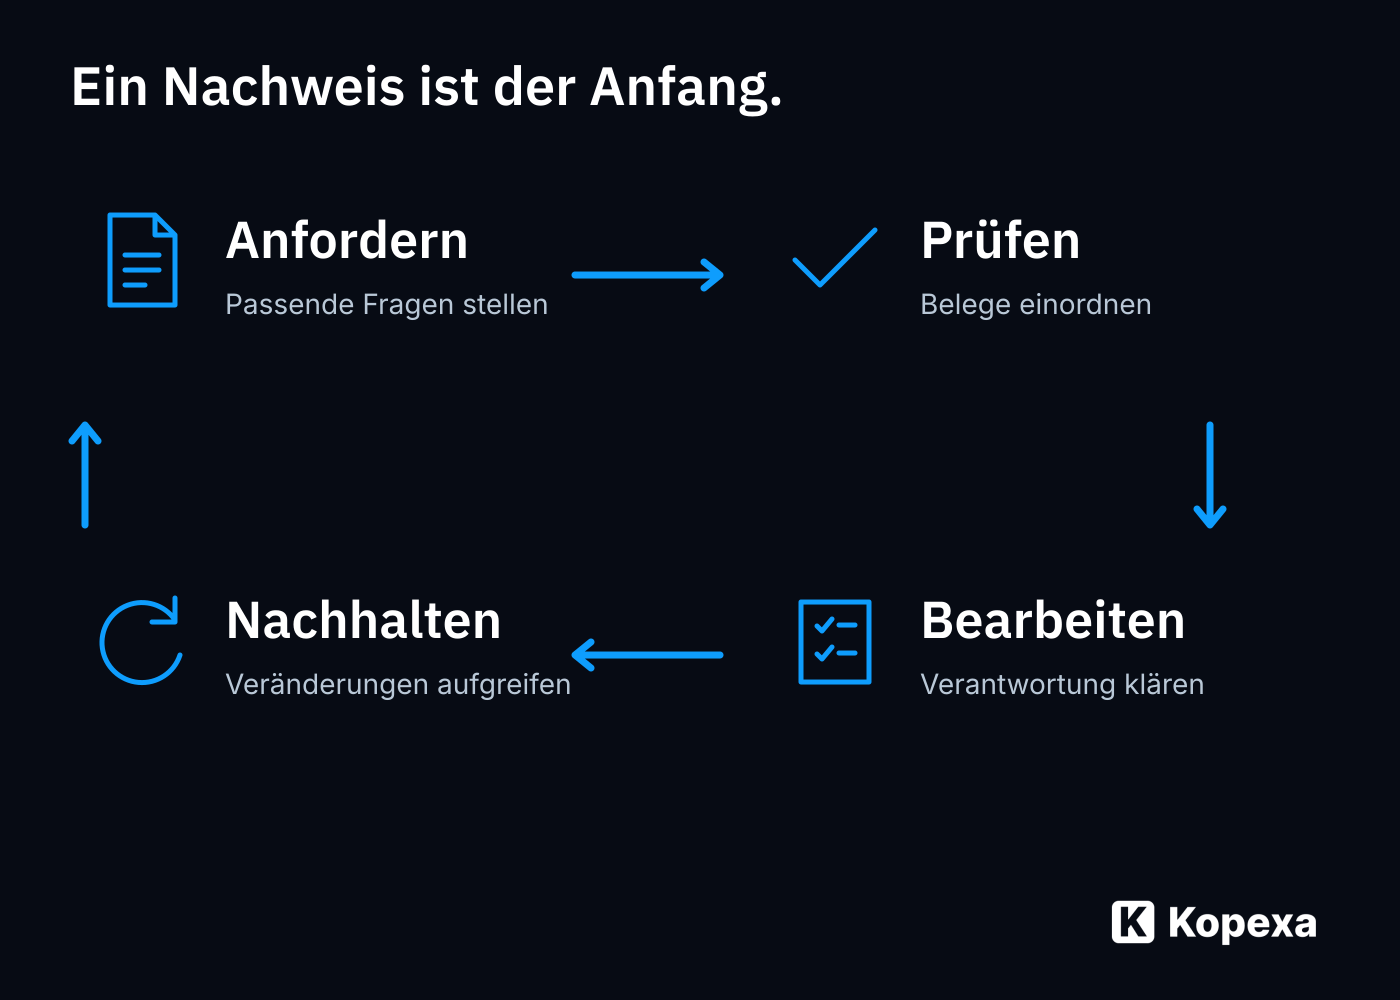
Automatisierung übernimmt die wiederholte Koordination. Die fachliche Prüfung bleibt notwendig. Weder eine Umfrage noch ein Zertifikat kann garantieren, dass ein Dienstleister keinen Sicherheitsvorfall erleidet.
Wie das im Alltag zusammenkommt, zeigt unsere Seite zur Lieferantenbewertung mit automatisierten Vendor Assessments. Für den Branchenkontext findest du mehr unter TISAX und ISMS für Automotive-Zulieferer.
Was du aus dem Vorfall mitnehmen kannst
Such dir einen geschäftskritischen Software-Dienstleister heraus. Kannst du heute erklären, welche Leistung geprüft wurde, welche Abhängigkeiten bestehen und wann ihr die Umsetzung zuletzt nachvollzogen habt?
Wenn die Antwort nur „Wir haben ein Zertifikat abgelegt“ lautet, ist die Lieferantenprüfung noch offen. Der Nachweis ist ein Anlass, gezielt weiterzufragen.
Titelmotiv: symbolische Autohaus-Szene, KI-generiert; kein betroffener Betrieb. Gestaltung und eigene Grafiken: Kopexa. Quellen zuletzt geprüft am 19. Oktober 2026.