Automotive · Informationssicherheit & TISAX
Sicherheit nachweisen. Für den nächsten Auftrag.
Ob Bauteile, Prüftechnik oder Software: Deine Kunden erwarten, dass du ihre Informationen schützt. Mit Kopexa organisierst du TISAX, Risiken und Nachweise so, dass dein Team weiter entwickeln und liefern kann.
Für den ersten Kundennachweis genauso wie für ein ISMS über mehrere Standorte.

Auch Cofinity-X setzt auf Kopexa.
Die Betreibergesellschaft im Catena-X-Ökosystem gehört zu unseren Kunden. Informationssicherheit verbindet Fertigung, Entwicklung und digitalen Datenaustausch.
Vom kleinen Zulieferteam bis zur international aufgestellten Unternehmensgruppe
Fertigung & Komponenten
Zeichnungen, Fertigungsdaten und Verfügbarkeit schützen – auch wenn IT und Sicherheit nur ein Teil deiner Aufgaben sind.
Engineering & Prüftechnik
Mit vertraulichen Kundendaten, Messwerten und Entwicklungsständen arbeiten, ohne den Überblick über Pflichten zu verlieren.
Software & Datenökosysteme
Zugriffe, Cloud-Dienstleister und Sicherheitsanforderungen deiner Kunden nachvollziehbar steuern.
Dein Alltag in der Lieferkette
Der Kunde fragt nach Sicherheit. Du brauchst eine belastbare Antwort.
Ein neuer Auftrag, eine Kundenprüfung oder ein weiterer Standort: Sicherheitsanforderungen kommen zusätzlich zum Tagesgeschäft. Kopexa bringt sie mit der Umsetzung zusammen.
Bei Kundenanfragen auskunftsfähig sein
Der Einkauf verlangt ein TISAX-Label, eine Selbstauskunft oder aktuelle Nachweise. Die Antworten liegen bei verschiedenen Kollegen.
Ordne Anforderungen, Maßnahmen und Nachweise einander zu. So kann dein Team den aktuellen Stand nachvollziehbar belegen und offene Punkte gezielt bearbeiten.
TISAX-Vorbereitung vertiefenBei einer Störung wissen, was zuerst wieder laufen muss
CAD-Daten, Software-Repositories, Prüfstände und Fertigung hängen zusammen. Ein Ausfall oder falscher Zugriff kann Kundenprojekte treffen.
Erkenne die Abhängigkeiten von Prozessen, Assets und Dienstleistern. Bewerte Ausfallfolgen mit der Business Impact Analyse und leite ab, welche Maßnahmen und welcher Wiederanlauf Priorität haben.
Ausfallrisiken und Wiederanlauf einordnenDienstleister in der Lieferkette im Blick behalten
Ein externer Entwickler, Cloud-Dienst oder Wartungspartner erhält Zugriff auf sensible Daten. Seine Risiken gehören zu deinem Sicherheitsbild.
Bewerte Lieferanten, halte Überprüfungen nach und verknüpfe offene Aufgaben. Auch Unterlieferanten lassen sich in der Lieferantenkette einordnen.
Lieferantenrisiken steuernSicherheitsregeln bis ins Team bringen
Neue Mitarbeitende, wechselnde Projektteams und externe Kräfte arbeiten mit Kundendaten. Eine abgelegte Richtlinie allein zeigt noch nicht, ob die Regeln angekommen sind.
Stelle relevante Richtlinien und Unterweisungen im Workforce Hub bereit und halte Bestätigungen nach. So können Verantwortliche erkennen, wo noch Wissen oder ein Nachweis fehlt.
Menschen in die Umsetzung einbinden
Wenn der Nachweis gebraucht wird
Der Kunde wartet. Der Nachweis darf nicht am Kollegen hängen.
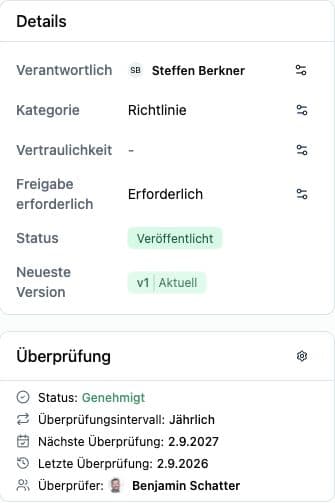
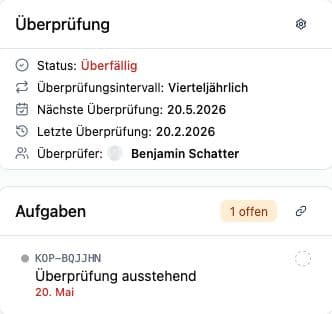
Eine Kundenprüfung steht an, aber die zuständige Kollegin ist im Urlaub. Statt Ordner und E-Mails zu durchsuchen, kann dein Team nachvollziehen, was freigegeben ist, welche Prüfung ansteht und wo noch eine Antwort fehlt.
- Auf Kundenfragen auch bei Vertretung belastbar antworten.
- Veraltete Nachweise vor der nächsten Prüfung erkennen.
- Mit klaren Zuständigkeiten gemeinsam auf offene Punkte reagieren.
TISAX ist ein Anlass. Dein ISMS bleibt.
Kundenanforderungen gemeinsam umsetzen.
Kopexa trennt Vorgaben von Maßnahmen. Schließt dein Team eine gemeinsame Maßnahme ab, wird der Umsetzungsstand bei den verknüpften Anforderungen automatisch berücksichtigt. Eigene Frameworks und Kundenkataloge kannst du erstellen oder hochladen.
Automotive Compliance: Anforderungen und Zusammenhänge verstehen ↗TISAX / VDA ISA
Assessment vorbereiten, Lücken bearbeiten und relevante Nachweise zuordnen.
TISAX in Kopexa ↗ISO 27001
Ein vorhandenes ISMS weiterführen und bereits umgesetzte Maßnahmen einbeziehen.
ISO 27001 in Kopexa ↗Weitere Anforderungen
Kundenvorgaben, Datenschutz und gegebenenfalls NIS2 im selben Arbeitskontext steuern.
Frameworks ansehen ↗
Das TISAX-Assessment führt ein von ENX zugelassener Prüfdienstleister durch. Kopexa unterstützt eure Vorbereitung und laufende Umsetzung.
FAQ
Was Automotive-Teams vor dem Einstieg wissen wollen
Passt Kopexa auch zu einem kleinen Zulieferer?
Ja. Du kannst mit dem konkreten Anlass starten, etwa einer TISAX-Anforderung deines Kunden. Ordne den relevanten Maßnahmen Verantwortliche und Nachweise zu. Weitere Prozesse, Standorte und Standards können dazukommen, ohne für jeden Anlass eine neue Dokumentensammlung aufzubauen.
Ist das auch für Software- und Entwicklungsdienstleister relevant?
Ja. Entscheidend sind die Informationen, Zugriffe und Leistungen, die du für deine Kunden verarbeitest. Dazu gehören auch Quellcode, Entwicklungsdaten, Cloud-Dienste und externe Entwickler. Ob ein TISAX-Assessment erforderlich ist und welche Ziele gelten, klärst du anhand eurer Kundenanforderungen und des Assessment-Scopes.
Können wir unser bestehendes ISO-27001-ISMS weiterverwenden?
Ja. Bestehende Risiken, Richtlinien, Maßnahmen und Nachweise sind der Ausgangspunkt. In Kopexa kannst du sie mit weiteren Anforderungen zusammenführen und Überschneidungen nutzen. Ob ein vorhandener Nachweis eine konkrete TISAX-Anforderung ausreichend abdeckt, muss fachlich geprüft werden.
Ersetzt Kopexa unsere Beratung oder den TISAX-Prüfer?
Kopexa ist die Plattform für Umsetzung und Nachweisführung. Eure internen Verantwortlichen und externe Berater können ihre Arbeit darauf aufbauen. Das unabhängige TISAX-Assessment und die Bewertung durch einen zugelassenen Prüfdienstleister bleiben davon getrennt.
Mehr Raum für dein nächstes Kundenprojekt
Zeig deinen Ausgangspunkt. Wir zeigen dir den Arbeitsweg.
Bring eine Kundenanforderung, eine offene Maßnahme oder deinen bisherigen ISMS-Stand mit. Wir gehen gemeinsam durch, wie du Aufgaben und Nachweise in Kopexa zusammenführst.