Datenschutz und Unternehmenswert: Was die neue Behördenstudie zeigt
CNIL, ICO und CNPD untersuchen Datenschutz als wirtschaftlichen Faktor. Was das für Data Governance, Due Diligence und Cyberrisiken bedeutet – ohne Renditeversprechen.
Eine große Kundendatenbank klingt nach einem wertvollen Bestand. Bis im nächsten Projekt jemand fragt: Woher stammen die Daten, für welche Nutzung sind sie verfügbar und welche offenen Risiken kaufen wir damit ein?
Datenschutz und Unternehmenswert hängen nicht nur über mögliche Bußgelder zusammen. Eine neue gemeinsame Studie von CNIL, ICO und CNPD betrachtet Daten-Governance als wirtschaftliche Frage: bei der Bewertung von Daten, in der Rechnungslegung, bei Unternehmenstransaktionen und in der Führung von Organisationen.
Die CNPD stellte die Studie am 7. Oktober 2026 vor; die CNIL griff sie am 16. Oktober auf. Das ist ein aktueller Forschungsbeitrag, kein neues Gesetz und kein heute bekannt gewordenes Datenleck.
Was die Studie untersucht
Die Originalstudie vom Oktober 2026 verbindet Literaturauswertung, Interviews und Unternehmensbefragungen. Ihr Ausgangspunkt liegt bei Akteuren der Finanzmärkte und datengetriebenen Organisationen. Die Ergebnisse lassen sich deshalb nicht ohne Weiteres als repräsentative Kennzahl für jeden deutschen Mittelständler verwenden.
Das ICO beschreibt den Kern als Zusammenspiel von Datenschutz-Compliance, Daten-Governance und Wertschöpfung. Gut beherrschte Daten können Vertrauen und Resilienz unterstützen. Bei Investitionen und Transaktionen kann die Qualität dieser Arbeit für die Beurteilung eines Unternehmens relevant sein.
Die Studie liefert keine Formel „mehr Datenschutz = mehr Unternehmenswert“. Sie weist auch keinen pauschalen Preisaufschlag für eine Zertifizierung aus. Die CNPD ordnet die Ergebnisse ausdrücklich als explorativ und nicht rechtsverbindlich ein.
Warum das eine Cybersecurity-Frage ist
Wer mit Daten arbeitet, muss ihre Verfügbarkeit, Integrität und Vertraulichkeit beurteilen können. Ein Bestand hilft einem Geschäftsmodell wenig, wenn niemand seine Herkunft erklären kann, Berechtigungen unklar sind oder ein Ausfall den einzigen nutzbaren Zugriff unterbricht.
Die Studie behandelt Cybersecurity deshalb als Teil des wirtschaftlichen Risikobilds. Unsere praktische Einordnung daraus: Datenschutz, Informationssicherheit und Fachbereich brauchen gemeinsame Fakten, auch wenn ihre Entscheidungen unterschiedlich bleiben.
Ein Dateninventar sollte eine geschäftliche Frage beantworten helfen: Können wir diesen Bestand für das konkrete Vorhaben verantwortbar nutzen? Die Zahl der Datensätze allein sagt dazu wenig.
Datenschutz-Due-Diligence beginnt beim konkreten Vorhaben
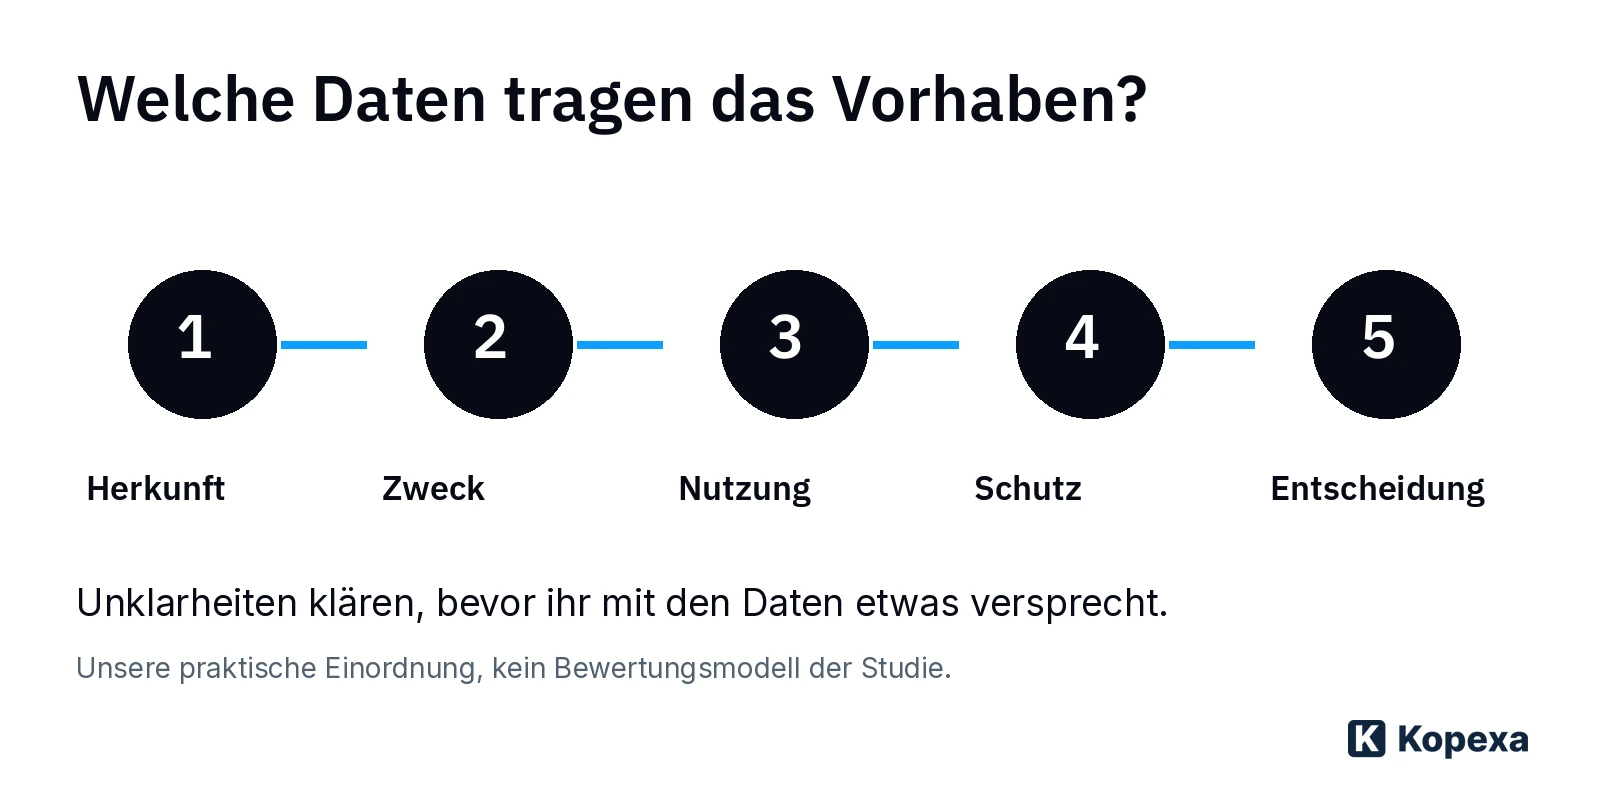
Stell dir einen Unternehmenskauf vor, bei dem ein Kundenbestand eine wichtige Rolle spielt. Im Datenraum liegt eine Übersicht mit Systemen, Datenmengen und einer Beschreibung der Sicherheitsmaßnahmen. Für eine belastbare Beurteilung bleiben trotzdem Fragen offen:
| Ausgangsfrage | Was eine brauchbare Antwort enthalten sollte |
|---|---|
| Welcher Bestand trägt die angenommene Geschäftsidee? | Datenkategorien, Herkunft, Qualität und Bezug zum geplanten Einsatz. |
| Was darf damit tatsächlich geschehen? | Nachvollziehbare Bewertung von Zwecken, Nutzungsgrenzen und relevanten Vereinbarungen. |
| Wo bestehen Abhängigkeiten? | Systeme, Dienstleister und Personen, die für Zugriff und Betrieb benötigt werden. |
| Welche Risiken sind noch offen? | Bekannte Lücken, mögliche Folgen, zuständige Personen und laufende Maßnahmen. |
Diese Fragen sind unsere Arbeitshilfe, kein amtlicher Prüfungskatalog. Sie machen eine Due Diligence nicht überflüssig. Sie helfen, fehlende Informationen gezielt anzufordern, statt eine umfangreiche Dokumentenablage mit abgeschlossener Prüfung zu verwechseln.
Drei Entscheidungen statt einer weiteren Ablage
Für ein neues Daten- oder KI-Vorhaben lässt sich daraus ein überschaubarer Arbeitsablauf ableiten:
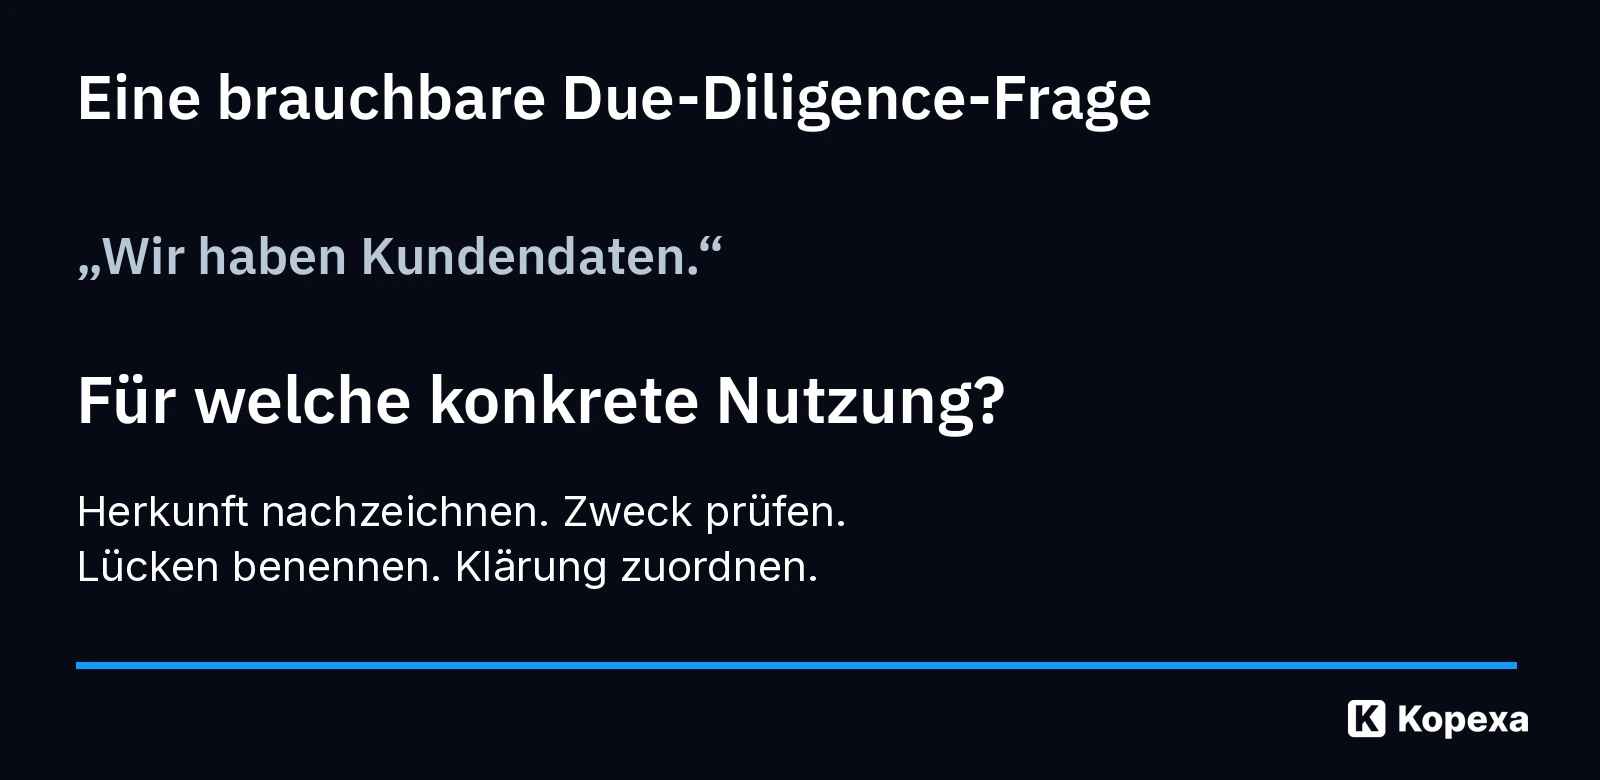
Nutzung konkretisieren. Beschreibt, welches Ergebnis das Vorhaben mit welchen Daten erreichen soll. „Wir möchten KI nutzen“ ist zu ungenau, um die erforderlichen Zugriffe und offenen Fragen zu beurteilen.
Lücken einer Person zuordnen. Eine ungeklärte Herkunft, ein zu breiter Zugriff oder eine fehlende Bewertung braucht einen Verantwortlichen und einen nächsten Schritt. Sonst taucht dieselbe Frage bei der nächsten Freigabe erneut auf.
Entscheidung und Änderungen zusammenhalten. Haltet fest, welche Nutzung unter welchen Bedingungen beurteilt wurde. Ändern sich Zweck, Datenquelle oder Dienstleister, muss erkennbar sein, welche Bewertung erneut benötigt wird.
So wird aus einer Inventarliste eine Grundlage für Entscheidungen. Die fachliche und rechtliche Bewertung bleibt bei den dafür zuständigen Personen.
Wie Kopexa dabei unterstützen kann
Kopexa kann Anforderungen, Risiken, Aufgaben und Nachweise zusammenführen. Für die Vorbereitung eines Datenvorhabens bedeutet das: Eine offene Prüfung lässt sich mit Verantwortung und zugehörigen Nachweisen verbinden, statt als isolierte Notiz im Datenraum zu liegen.
Kopexa berechnet daraus keinen Unternehmenswert und erteilt keine rechtliche Freigabe zur Datennutzung. Der Nutzen liegt darin, die notwendige Arbeit und ihren Stand nachvollziehbar zu organisieren.
Wie Informationssicherheit und Datenschutz zusammenarbeiten können, erklärt unser Beitrag zu ISO 27001 und Datenschutz. Ein anderes Problem behandelt der Xandr-Fall: Dort geht es um die konkrete Verarbeitung in einer Werbedaten-Lieferkette. Dieser Beitrag konzentriert sich auf Governance und die Beurteilung von Datenbeständen.
Quellen
- CNIL: Datenschutz und Wertschöpfung im Finanzkontext () [Abgerufen am ]
- CNPD: Gemeinsame Studie von ICO, CNIL und CNPD () [Abgerufen am ]
- ICO: Value creation research [Abgerufen am ]
- Gemeinsame Studie: De la protection des données à la création de valeur en finance, Oktober 2026 [Abgerufen am ]