Xandr-Bußgeld: Einwilligung ist keine Annahme
92 Millionen NOK wegen rechtswidriger Verarbeitung von Grindr-Daten: Was die Entscheidung gegen Xandr über Einwilligung und Verantwortung in Werbeketten zeigt.
Der Partner hat die Einwilligung doch eingeholt. Auf diese Annahme hat sich der Werbetechnologie-Anbieter Xandr verlassen. Der norwegischen Datenschutzaufsicht genügte das nicht: Sie verhängte ein Bußgeld von 92 Millionen norwegischen Kronen, nach ihrer Mitteilung rund 8,6 Millionen Euro, wegen der Verarbeitung personenbezogener Daten von Grindr-Nutzern in Norwegen.
Die Behörde veröffentlichte die Nachricht am 12. Oktober 2026. Der Fall wirft eine Frage auf, die weit über einen einzelnen Werbedienst hinausreicht: Wer prüft in einer Datenlieferkette, ob die behauptete Erlaubnis die eigene Verarbeitung überhaupt abdeckt?
Worum es bei dem Xandr-Bußgeld geht
Die Entscheidung vom 2. Oktober betrifft Vorgänge zwischen Juli 2018 und April 2020. Sie ist keine Meldung über einen neuen Hackerangriff. Xandr gehört heute zu Microsoft; im untersuchten Zeitraum war das Unternehmen noch nicht Teil des Konzerns.
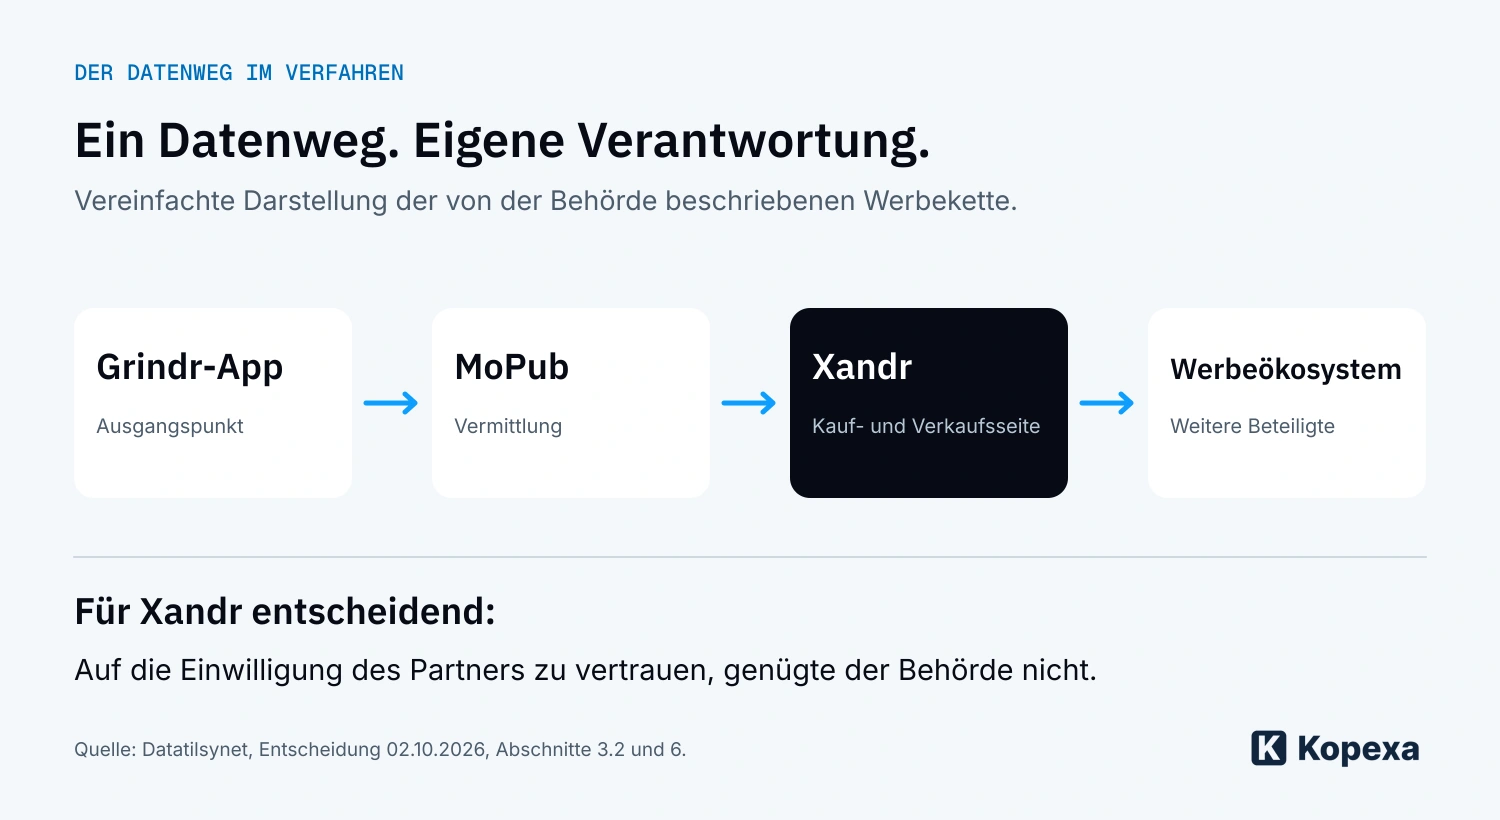
Im Mittelpunkt steht Real-Time Bidding: automatisierte Auktionen für Werbeplätze. Die Behörde beschreibt einen Datenweg aus der Grindr-App über den Vermittler MoPub zu Xandr. Im untersuchten Werbeökosystem konnten Informationen potenziell an Tausende weitere Unternehmen gelangen.
Nach den Feststellungen der Aufsicht verarbeitete Xandr mindestens Werbe-IDs, IP-Adressen und die Information, dass eine Person Grindr nutzte. Gerade dieser Nutzungskontext ist entscheidend: Die Behörde ordnet ihn als Information über die sexuelle Orientierung und damit als besonders geschütztes personenbezogenes Datum ein.
Warum die Einwilligung des Partners nicht genügte
Der Europäische Datenschutzausschuss fasst die Entscheidung so zusammen: Xandr wurde sowohl auf der Angebots- als auch auf der Nachfrageseite als gemeinsam Verantwortlicher eingeordnet. Für die Verarbeitung der besonderen Datenkategorie war in diesem Fall eine ausdrückliche Einwilligung erforderlich.
Xandr hatte keine eigene Einwilligung eingeholt, sondern sich auf die von Grindr gestützt. Diese war nach der Bewertung der Aufsicht unwirksam. Das Unternehmen habe nicht ausreichend geprüft, ob eine gültige Einwilligung für seine Verarbeitung vorlag. Die Sanktion betrifft Verstöße gegen Artikel 6 Absatz 1 und Artikel 9 Absatz 1 DSGVO.
Gemeinsame Verantwortung bedeutet hier keinen Freipass, auf die Prüfung durch den anderen zu vertrauen. Entscheidend ist die tatsächlich abgedeckte Verarbeitung, nicht allein die Zusicherung, dass irgendwo in der Kette ein Einwilligungsdialog existiert.
Was die Entscheidung für Unternehmen greifbar macht
Unsere Einordnung: Wer Daten von einem Dienstleister oder Geschäftspartner erhält, sollte den Datenweg und die eigene Rolle erklären können. Ein Vertrag beantwortet diese Fragen nicht automatisch. Für die interne Prüfung bieten sich drei konkrete Ausgangspunkte an:
| Frage | Was sich daraus prüfen lässt |
|---|---|
| Welche Daten erhalten wir, und was lässt ihr Kontext erkennen? | Auch eine Kennung kann zusammen mit ihrer Herkunft sensible Informationen offenbaren. |
| Welche Verarbeitung soll die Rechtsgrundlage abdecken? | Zwecke, Empfänger und eigene Nutzung müssen zur behaupteten Erlaubnis passen. |
| Welchen Nachweis können wir tatsächlich vorlegen? | Eine pauschale Partnerbestätigung ersetzt keine nachvollziehbare Prüfung des konkreten Sachverhalts. |
Das ist keine Aussage, dass jede Verarbeitung eine Einwilligung braucht. Rechtsgrundlage, besondere Datenkategorien und die Rolle der Beteiligten sind getrennt zu beurteilen. Der Xandr-Fall zeigt, warum diese Prüfung an einer Schnittstelle nicht einfach endet.
Für die organisatorische Umsetzung erklärt unser Beitrag zu ISO 27001 und Datenschutz, wie Zuständigkeiten, Maßnahmen und Nachweise zusammenkommen. Die laufende Prüfung von Geschäftspartnern behandeln wir im Leitfaden zum Lieferantenrisikomanagement. Der technische Einsatz von Webanalyse ist ein eigenes Thema: Dazu findest du unseren Matomo-Datenschutzartikel.
Der Verfahrensstand bleibt wichtig
Die veröffentlichte Entscheidung sieht eine Rechtsmittelfrist von drei Wochen ab Zugang vor. Die hier ausgewerteten Behördenquellen bestätigen keinen späteren Abschluss eines Rechtsmittelverfahrens. Das Bußgeld wird deshalb als Entscheidung der Datenschutzaufsicht eingeordnet, nicht als rechtskräftiges Gerichtsurteil.
Die praktische Konsequenz bleibt: Eine Datenlieferkette braucht überprüfbare Zuständigkeiten. „Unser Partner kümmert sich darum“ ist noch kein eigener Nachweis.
Quellen
- Datatilsynet: Microsoft company fined NOK 92 million () [Abgerufen am ]
- EDPB: Norwegian DPA fines Xandr EUR 8 600 000 () [Abgerufen am ]
- Datatilsynet: Entscheidung 20/03541-37 vom 2. Oktober 2026 () [Abgerufen am ]