Maßnahme · ISO 27001 und weitere Standards
Technische Schwachstellen bewerten und behandeln
Ordne Schwachstellen dem aktuellen Systembestand zu, entscheide über die Dringlichkeit und prüfe die Wirkung der Abhilfe. Führe den Verlauf im bestehenden Vorgang.
Vorhandene Unterlagen nutzen
Nutze Inventar, Herstellerhinweise, geeignete Prüfwerkzeuge und vorhandene Betriebs-, Änderungs- oder Vorfallvorgänge. Derselbe Vorgang kann Meldung, Bewertung, Ausführung und Ergebnis führen; eine zusätzliche Schwachstellentabelle ist dafür nicht grundsätzlich nötig.
Was du konkret tun musst
- 1
Betroffenheit am Komponentenbestand prüfen
Ordne eine Herstellerwarnung, einen Scan oder eine andere geeignete Meldung den tatsächlich eingesetzten Produkten und Versionen zu. Nutze das vorhandene Inventar mit Einsatzort und Verantwortung; berücksichtige Bibliotheken und externe Komponenten. Plane technische Tests autorisiert und so, dass sie den Dienst nicht unnötig gefährden. Für eigene Produkte muss ein erreichbarer Weg zum Empfang externer Schwachstellenmeldungen bestehen.
- 2
Dringlichkeit und Behandlung entscheiden
Bewerte technische Schwere gemeinsam mit tatsächlicher Exposition, Schutzbedarf, möglicher Ausnutzung und bestehenden Kontrollen. Entscheide über Abhilfe, verantwortliche Person und angemessene Reaktionszeit nach eurem Verfahren. Berücksichtige bei Cloud-Diensten, welche Aufgabe Anbieter und Kunde tatsächlich übernehmen.
- 3
Abhilfe kontrolliert umsetzen
Nutze Updates aus legitimen Quellen und das führende Änderungsverfahren. Prüfe vorab die möglichen Betriebsfolgen und einen geeigneten Rückweg. Fehlt ein geeignetes Update, begrenze das Risiko etwa durch Abschaltung betroffener Funktionen, Abschirmung oder zusätzliche Überwachung. Halte diese Zwischenentscheidung samt Restrisiko und nächster Prüfung im bisherigen Vorgang.
- 4
Wirksamkeit nachprüfen und weiterführen
Prüfe die betroffene Version oder Funktion nach der Umsetzung mit einem geeigneten Nachweis. Ein erfolgreicher Installationsjob allein belegt nicht immer die Behebung. Führe Ergebnis, verbliebene Risiken und offene Folgeschritte nach. Nutze bei Hinweisen auf einen Angriff den bestehenden Vorfallablauf. Passe Quellen und Prüfung an, wenn sich der Bestand verändert.
Praxisbeispiel
Der Herstellerpatch kann nicht sofort eingesetzt werden
Ein erreichbarer Dienst nutzt eine betroffene Bibliothek. Das verfügbare Update benötigt eine noch ungeprüfte Änderung. Das Beispiel ist fiktiv.
- Verwundbare Funktion
- FestlegungDer Betrieb bestätigt die betroffene Version und begrenzt den erreichbaren Funktionsumfang als Zwischenmaßnahme. Die zuständige Rolle entscheidet über Restrisiko und Termin der weiteren Behandlung. Nach dem getesteten Update wird die Behebung erneut geprüft.
- NachweisDer vorhandene Änderungsvorgang enthält Meldung, Betroffenheit, Entscheidung, Zwischenmaßnahme und abschließende Prüfung.
Ergebnis festhalten
- Vorhandener Komponentenbestand und geeignete Meldungs- oder Prüfergebnisse.
- Bestehender Vorgang mit Betroffenheit, Priorität, Entscheidung, Zuständigkeit und Reaktionszeit.
- Durchgeführte Änderung mit Ergebnisprüfung; erforderliche Zwischenmaßnahmen und Restarbeit bleiben nachvollziehbar.
Häufige Fehler bei der Umsetzung
Eine starre Tageszahl als ISO-Frist übernehmen
Bestimme die angemessene Reaktion aus dem tatsächlichen Risiko und zusätzlichen anwendbaren Vorgaben.
Mit dem Patchauftrag abschließen
Prüfe die tatsächliche Wirkung und behandle ausstehende oder fehlgeschlagene Abhilfe.
Alle Scans uneingeschränkt ausführen
Autorisierung, Umfang und Betriebsauswirkungen müssen vor geeigneten Tests geklärt sein.
Eine Umsetzung für mehrere Anforderungen nutzen
Die Zuordnungen zeigen, zu welchen Anforderungen diese Maßnahme beiträgt.
Controls und Standards ansehen
- A.8.8 · Management von technischen Schwachstellen
Der Ablauf führt von geeigneten Schwachstelleninformationen über den tatsächlichen Bestands- und Risikobezug bis zur angemessenen Abhilfe und Ergebnisprüfung. Er ersetzt keine technischen Prüfungen oder Behebung am System.
TISAX · 5.2.5
VDA ISA 6.0.3 · Teilweise Überschneidung
Meldungen, Bestandszuordnung, Bewertung, Patchbehandlung und Ergebnisprüfung unterstützen die ISA-Frage. Die tatsächlichen Systeme, technischen Maßnahmen und zusätzlichen Anforderungen sind betrieblich umzusetzen.
Referenz
Vorlagen für die Umsetzung
Vorlage
Betriebsregeln für Schwachstellen nutzen
Bündle betriebliche Regeln und verknüpfe vorhandene Inventare, Arbeitsanweisungen und Wiederanlaufpläne. Mit erklärten Anpassungsfeldern und Bearbeitungshilfe.
Kostenloses ZIP · DOCX, ODT und PDF · mit Bearbeitungshilfe
Vorlage
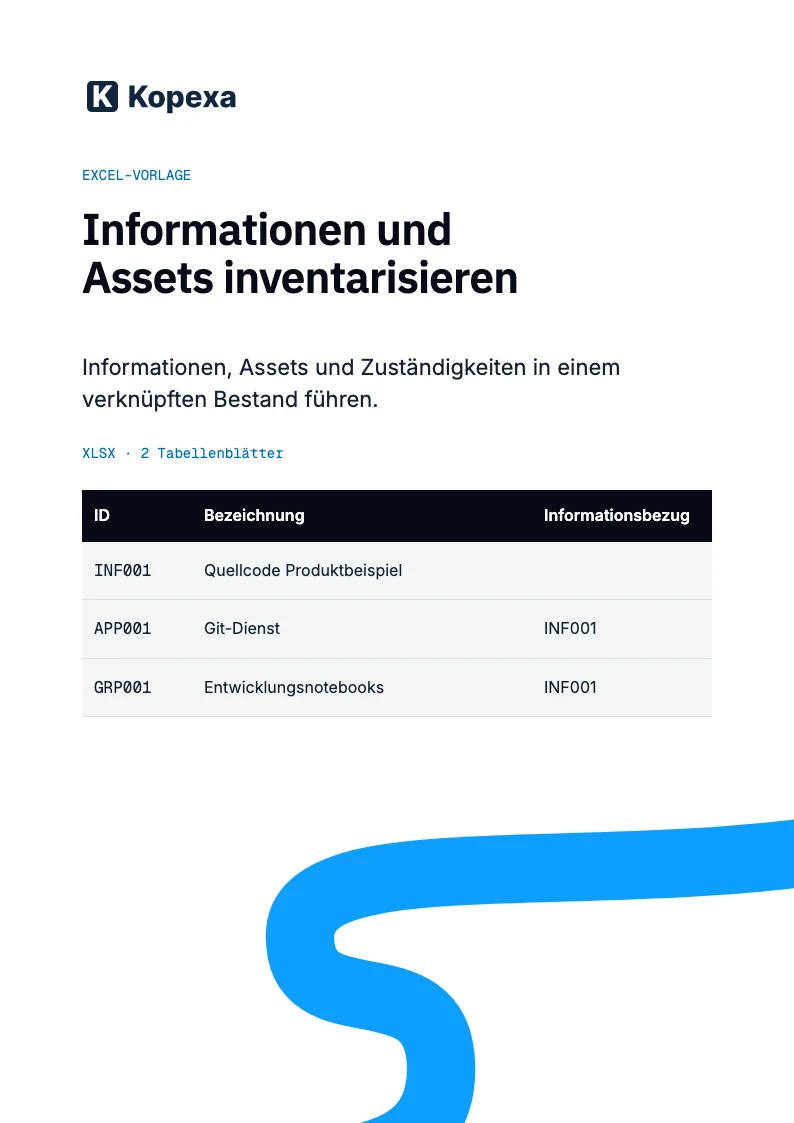
Komponentenbestand als Excel-Grundlage
Nutze einen gemeinsamen Bestand oder verknüpfe vorhandene Register. Die Vorlage verbindet Informationen, zugehörige Assets und Verantwortung mit einer kurzen Pflegeanleitung.
Kostenlose XLSX · 2 Blätter · Anleitung und Beispiel
Vorlage
Änderungsregeln weiterverwenden
Nutze euren vorhandenen Änderungsauftrag oder Entwicklungsvorgang. Die Vorlage führt durch Anforderungen, Prüfungen und kontrollierte Umsetzung einschließlich Testinformationen und dringender Änderungen.
Kostenloses ZIP · DOCX, ODT und PDF · mit Bearbeitungshilfe
Dazu passend
Kopexa
Offene Behebung in Kopexa verfolgenFunktion ansehenVerbinde verantwortliche Personen, Termine und den zugehörigen fachlichen Kontext.