10–18 von 58 Artikeln
Nach Veröffentlichungsdatum
AhsayCBS: Angreifer treffen Backup-Server – Hotfixes verfügbar
Angriffe auf AhsayCBS zeigen, dass auch Backup-Verwaltung geschützt werden muss. Hersteller und Huntress berichten über verfügbare Hotfixes und Kompromittierung.
 Julian Köhn·
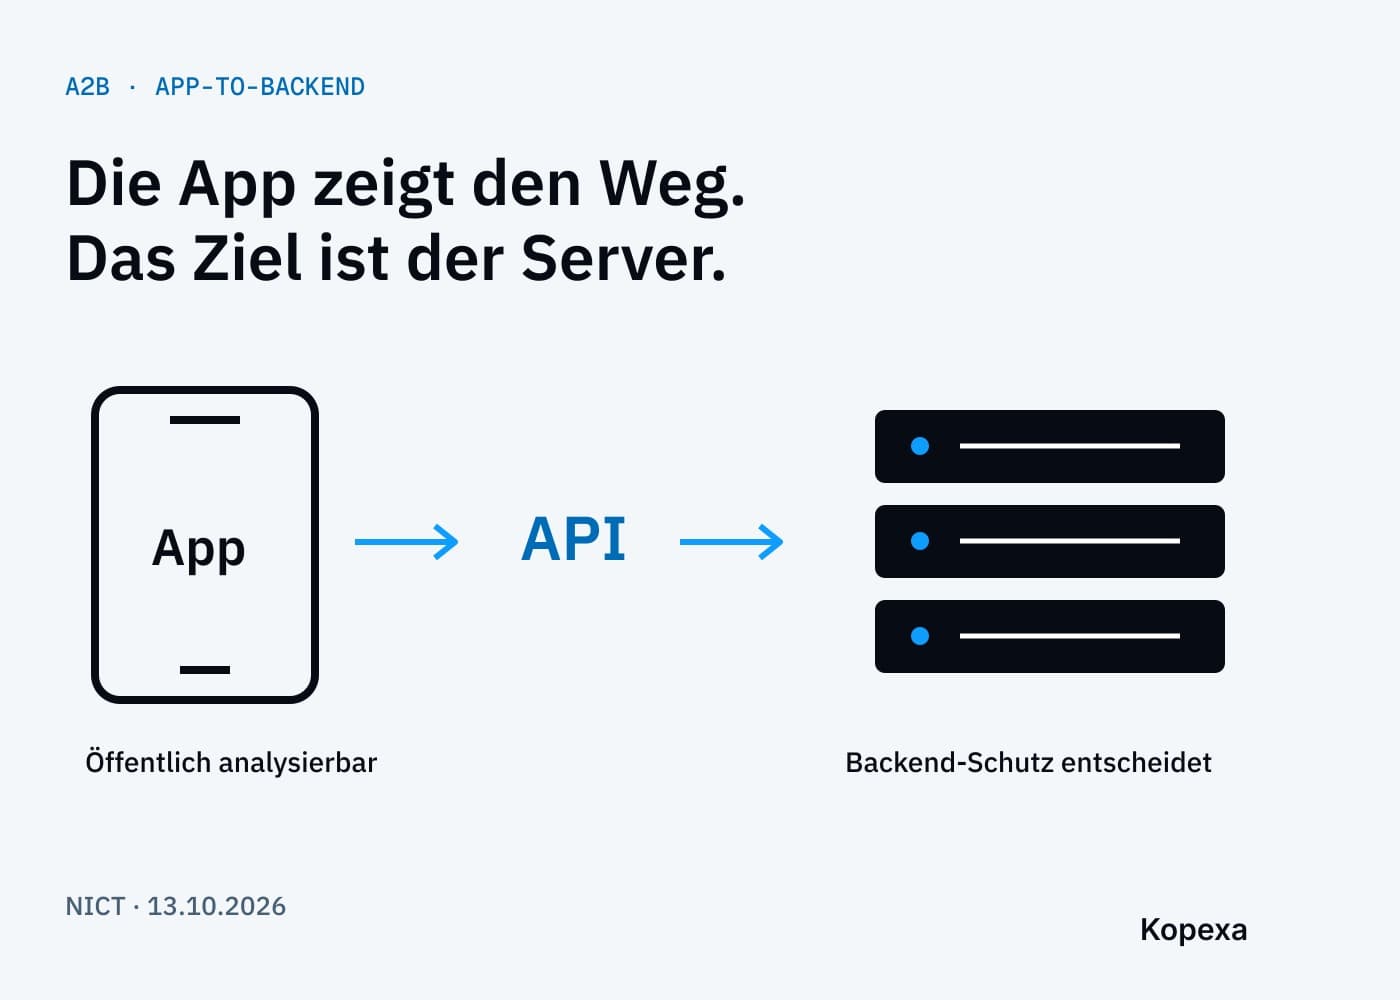
NICT warnt vor A2B-Angriffen: Die App verrät den Weg zum Server
Eine neue NICT-Warnung beschreibt Angriffe auf Backend-Server anhand öffentlich verfügbarer Android-Apps. Das Risiko liegt nicht nur in der App selbst.
Julian Köhn·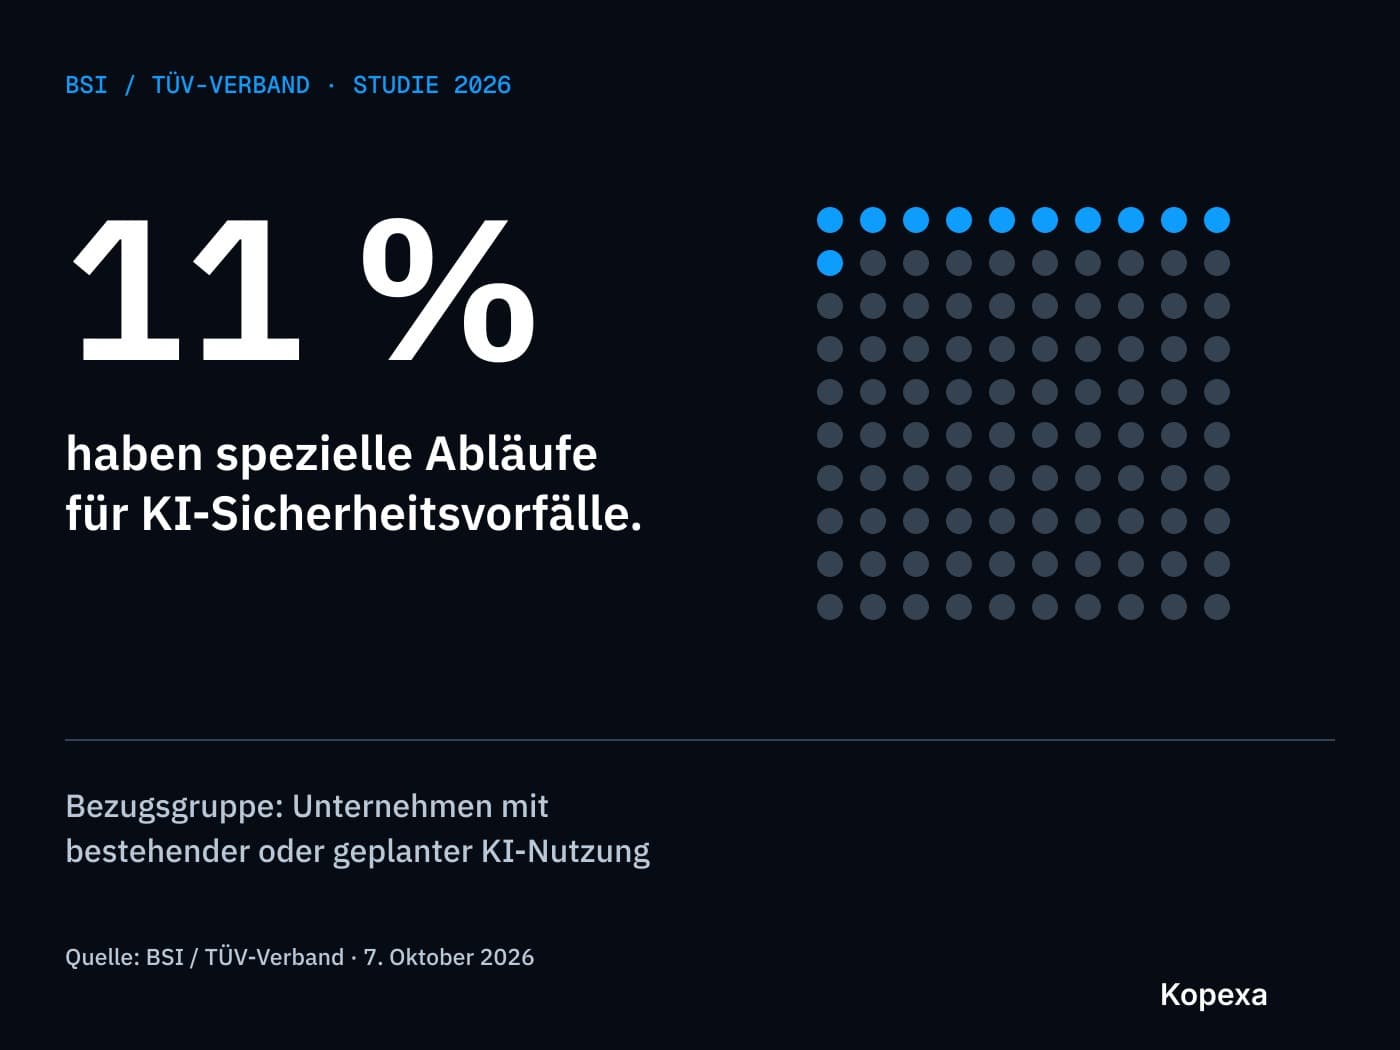
BSI/TÜV-Studie: Nur elf Prozent haben spezielle KI-Vorfallprozesse
Die KI-Sicherheitsstudie 2026 zeigt Lücken bei der organisatorischen Vorbereitung. Was die elf Prozent bedeuten und welche Unternehmen tatsächlich befragt wurden.
Julian Köhn·
Oktober-Patchday: Ausgenutzte Windows-Shell-Lücke rückt in den Fokus
Der Oktober-Patchday umfasst eine bereits ausgenutzte Windows-Shell-Schwachstelle. Warum betroffene Systeme und nachweisbare Behebung wichtiger sind als Rekordzahlen.
Julian Köhn·
Fehmarnbelt-Cyberangriff: Funktioniert euer Notbetrieb ohne zentrale IT?
Der Cybervorfall beim Tunnel-Auftragnehmer FLC zeigt ein Betriebsrisiko. So prüfst du zeitkritische Prozesse, Ausweichverfahren und Wiederanlauf im Unternehmen.
Julian Köhn·
France Travail: CNIL schließt Anordnung nach Sicherheitsnachbesserungen ab
Nach nachgewiesenen Sicherheitsverbesserungen schließt die CNIL ihre Anordnung gegen France Travail ab. Was sich geändert hat – und was die Entscheidung bedeutet.
Julian Köhn·
Ransomware in Japan: Cloud-Angriff trifft 495 Unternehmen und Kommunen
IDC Frontier bestätigt Ransomware bei IDCF Cloud. Was zum Ausfall, zu Backups und Japans Reaktion bekannt ist – und warum KI als Ursache nicht feststeht.
Julian Köhn·
Meta-Datenleck bei GitHub: Wie weit reicht ein gestohlener Zugang?
Gestohlene Zugangsdaten öffneten Metas GitHub-Repositories. Was Unternehmen bei Berechtigungen, Secrets, Testdaten und Incident Response prüfen sollten.
Julian Köhn·
Schadsoftware in Bewerbungen: So prüfst du deinen Recruiting-Prozess
Ein Lebenslauf als Ransomware-Einstieg: Was HR und IT an Eingang, Weitergabe und Meldewegen prüfen sollten – inklusive autorisiertem Test-Szenario.
Julian Köhn·