Nachricht
Uber bestätigt Datenleck über einen Dienstleister
Angreifer nutzten Zugangsdaten eines Dienstleisters, um auf Uber-Daten zuzugreifen. In Texas meldet die Behörde 4.296 Betroffene.
Foto Aleksandr Sochnev Pexels License Bildnachweis
- Originaltitel
- Yellow Uber Taxi on Urban Street
- Urheber
- Aleksandr Sochnev
- Quelle
- Pexels
- Lizenz
- Pexels License
Angreifer haben über einen externen Dienstleister auf personenbezogene Daten von Uber zugegriffen. Das Unternehmen informiert Betroffene in einem Schreiben vom 10. November 2026. Uber nannte gegenüber TechCrunch den Anbieter Fireworks AI.
Angreifer nutzten Zugangsdaten des Dienstleisters
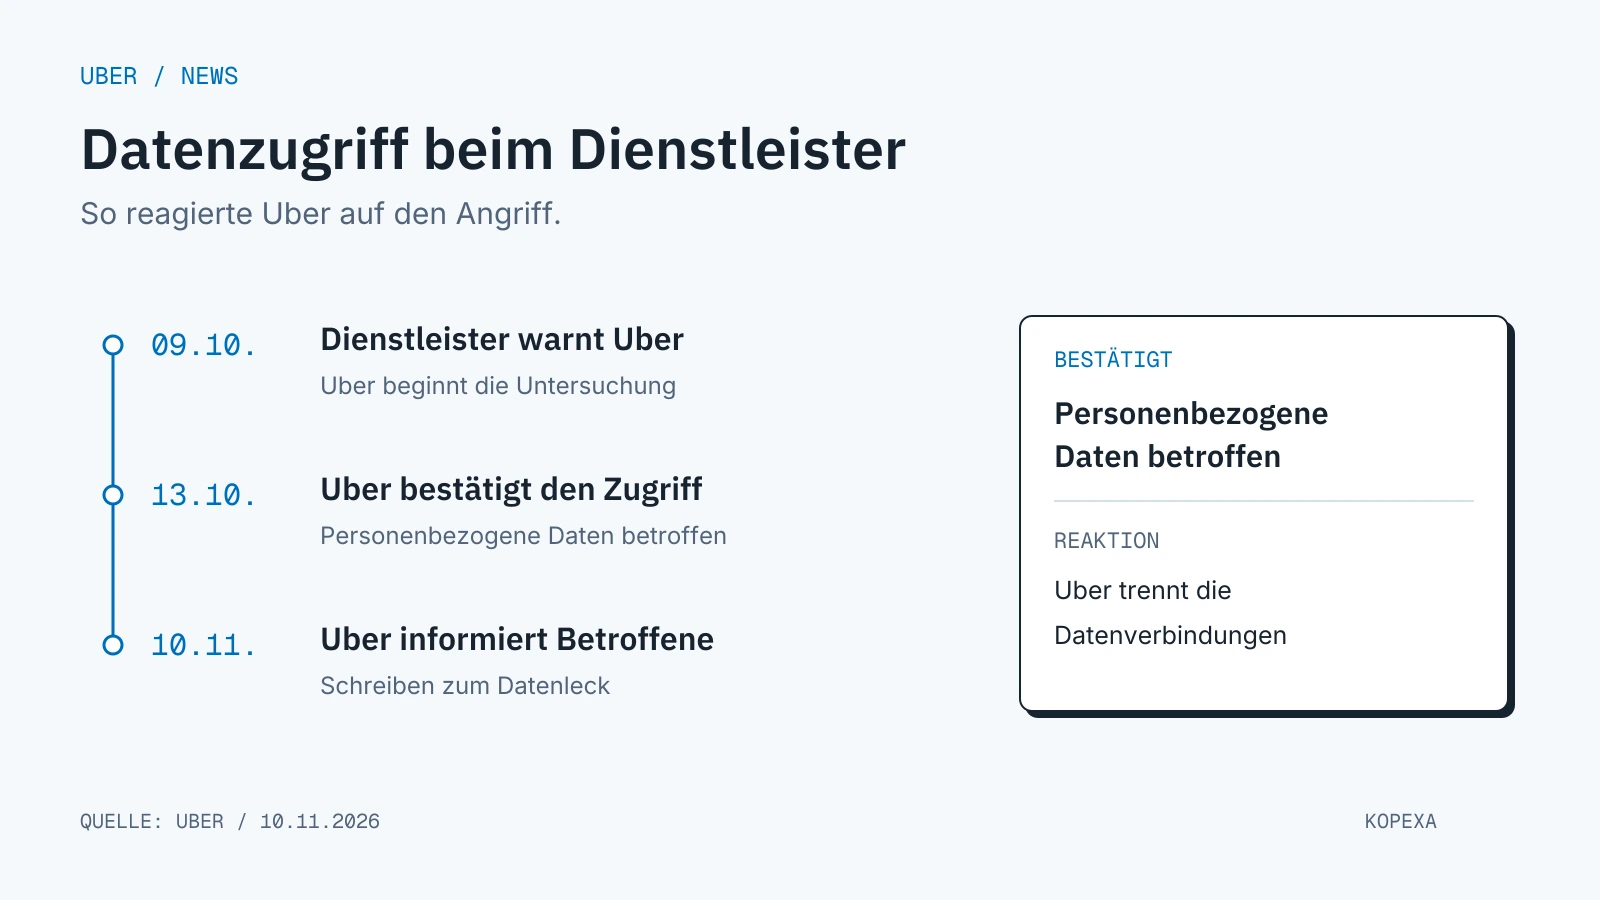
Die Angreifer nutzten interne Zugangsdaten des Dienstleisters, um auf Ubers dortiges Konto zuzugreifen. Nach der Warnung des Anbieters trennte Uber die Datenverbindungen und begann mit der Untersuchung.
| Datum | Was passiert ist |
|---|---|
| 9. Oktober 2026 | Der Dienstleister meldet Uber den Angriff. Uber trennt die Datenverbindungen und untersucht den Vorfall. |
| 13. Oktober 2026 | Uber stellt fest, dass die Angreifer auf personenbezogene Daten zugegriffen haben. |
| 10. November 2026 | Uber beschreibt den Vorfall in seinem Schreiben an Betroffene. |
In Texas sind 4.296 Menschen betroffen
Der Texas Attorney General nennt in seinem Register 4.296 betroffene Einwohner des Bundesstaats. Laut dem Eintrag vom 13. November gehören Namen, Adressen, Geburtsdaten sowie Führerschein- und andere staatliche Ausweisnummern zu den betroffenen Daten. Uber benachrichtigt die Menschen per Brief und E-Mail.
Fireworks sperrt Zugänge und untersucht den Angriff
Fireworks hat Zugangsdaten und Dienstkonten gesperrt und ersetzt. Der Anbieter hat außerdem unnötige Zugriffsrechte entfernt und den Zugriff auf seine Datenspeicher eingeschränkt. Bei der Untersuchung arbeitet Fireworks mit Palo Alto Networks Unit 42 zusammen.
Fireworks informiert betroffene Kunden direkt darüber, welche Daten der Angriff erfasst hat und welche Schritte der Anbieter empfiehlt. Unser Leitfaden zu kompromittierten KI-API-Schlüsseln erklärt, wie Unternehmen gestohlene Tokens sperren und betroffene Zugänge prüfen.
Stand: 14. November 2026.
Quellen
- Uber: Benachrichtigung über den Sicherheitsvorfall () [Abgerufen am ]
- Texas Attorney General: Register der Datenschutzvorfälle, Eintrag Uber [Abgerufen am ]
- TechCrunch: Uber-Stellungnahme () [Abgerufen am ]
- Fireworks AI: Aktualisierung zum Sicherheitsvorfall vom Oktober () [Abgerufen am ]