37–45 von 58 Artikeln
Nach Veröffentlichungsdatum
Was ist OSCAL? Der Deep-Dive zu Compliance as Code und BSI Grundschutz++
Was ist OSCAL? Verstehe den Datenstandard, seine drei Ebenen und den Zusammenhang mit BSI Grundschutz++, Nachweisen und Compliance as Code.
 Julian Köhn·
Third-Party Risk: Lieferanten audit-ready machen
Praktischer Leitfaden für Vendor Risk Management unter NIS2, DORA und ISO 27001. Mit konkreten Checklisten und Dokumentationsmustern für dein Compliance-Team.
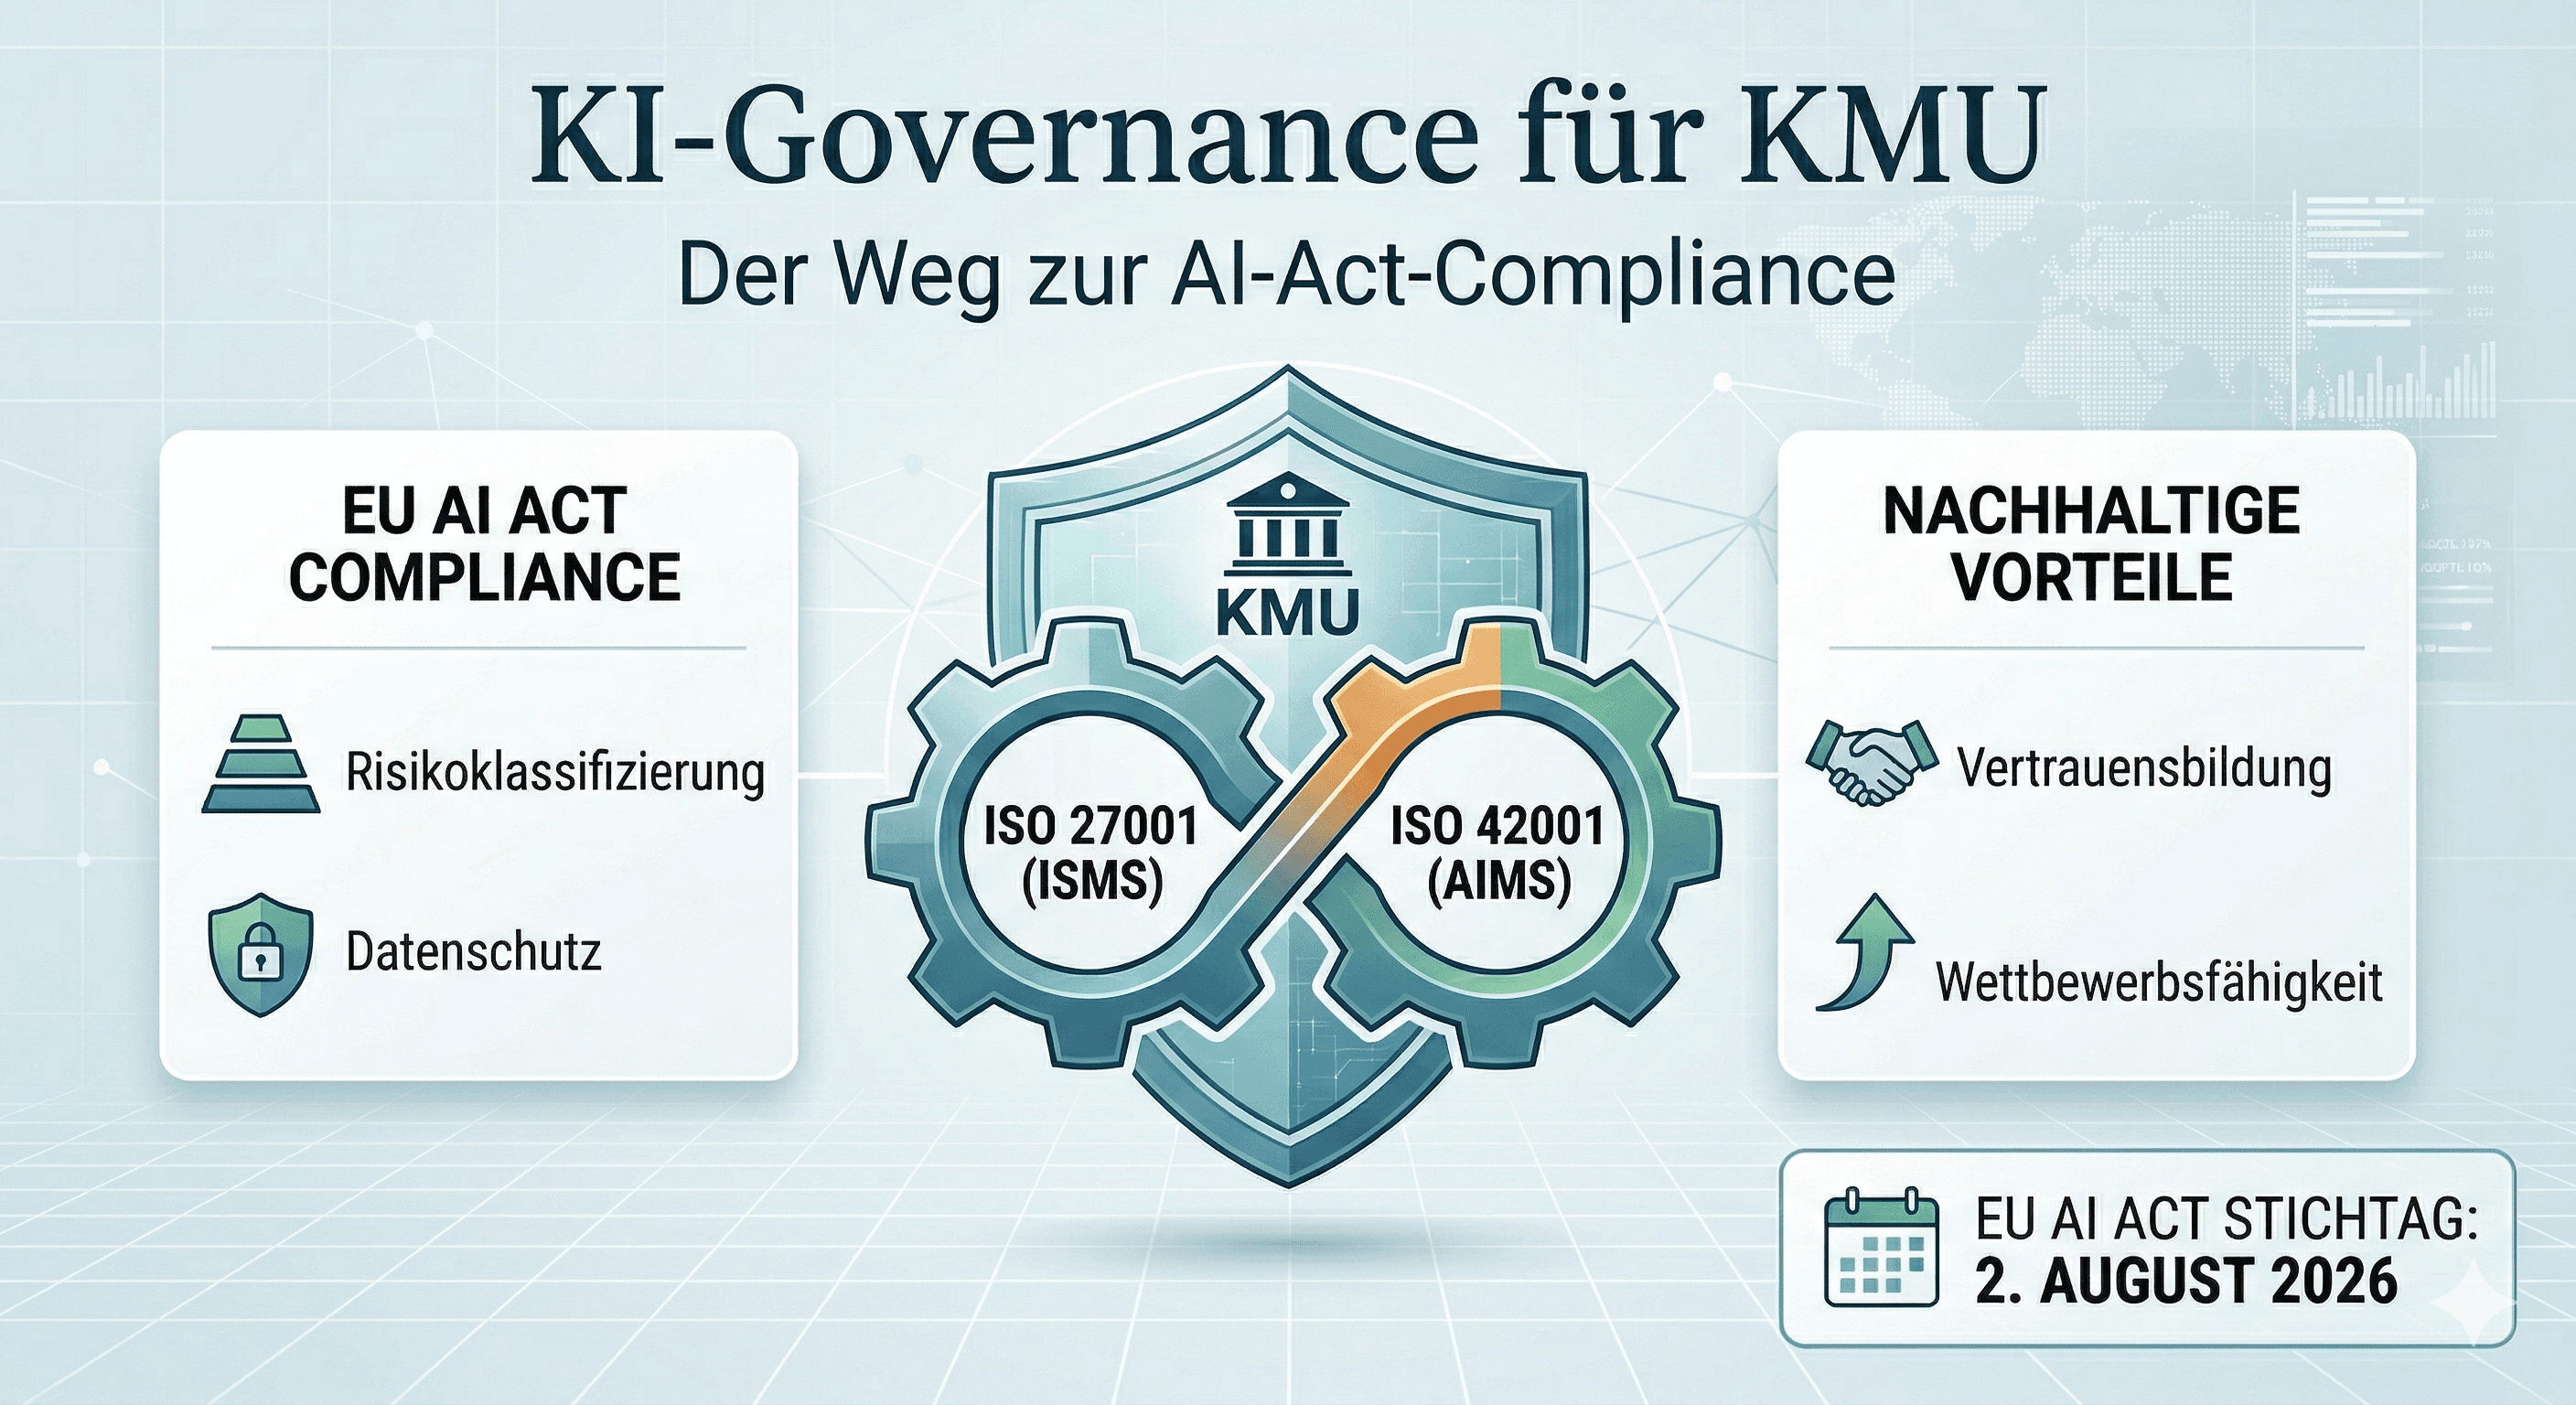
KI-Governance für KMU: Der Weg zur AI-Act-Compliance
Der EU AI Act tritt im August 2026 in Kraft. Erfahre, wie du als KMU KI-Risiken systematisch erfasst, in ISO 27001 und ISO 42001 integrierst und compliant bleibst.
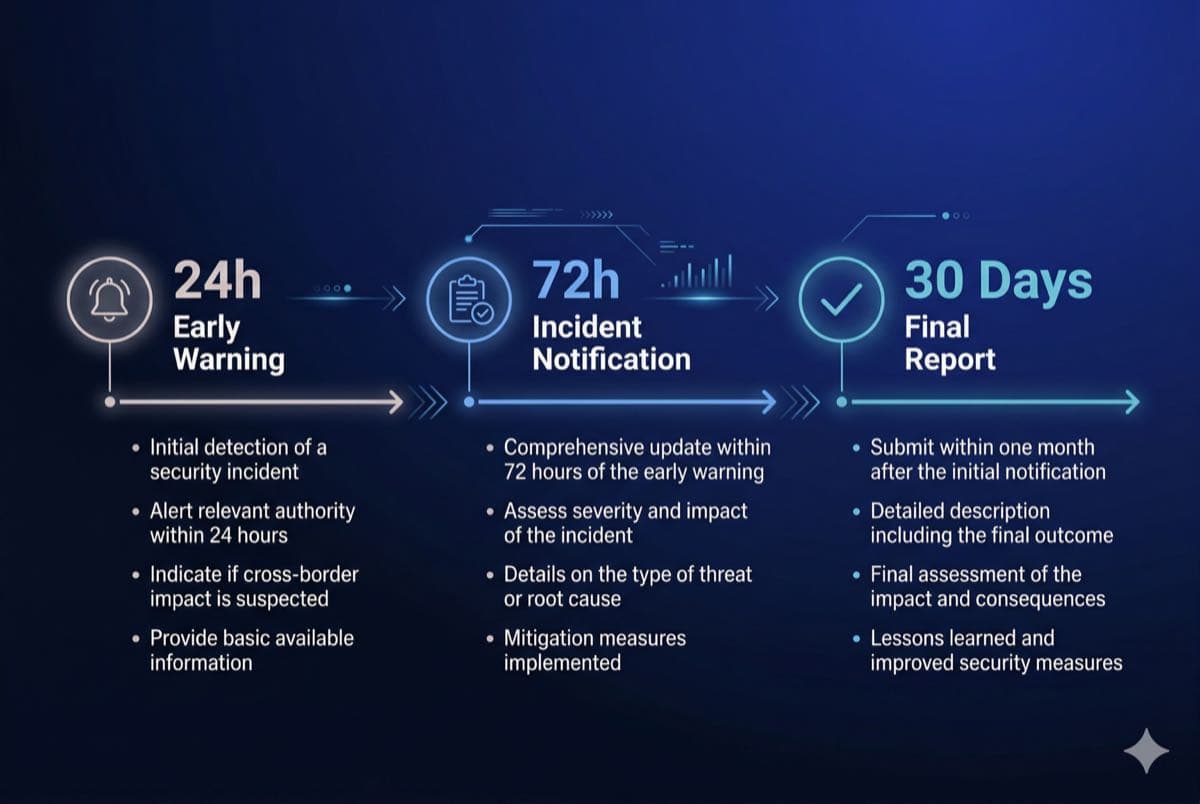
NIS2 Incident Response: Meldepflicht in 72 Stunden
Erfahre, wie du dein Unternehmen auf die neuen NIS2-Meldepflichten vorbereitest und einen funktionierenden Incident-Response-Plan aufbaust.
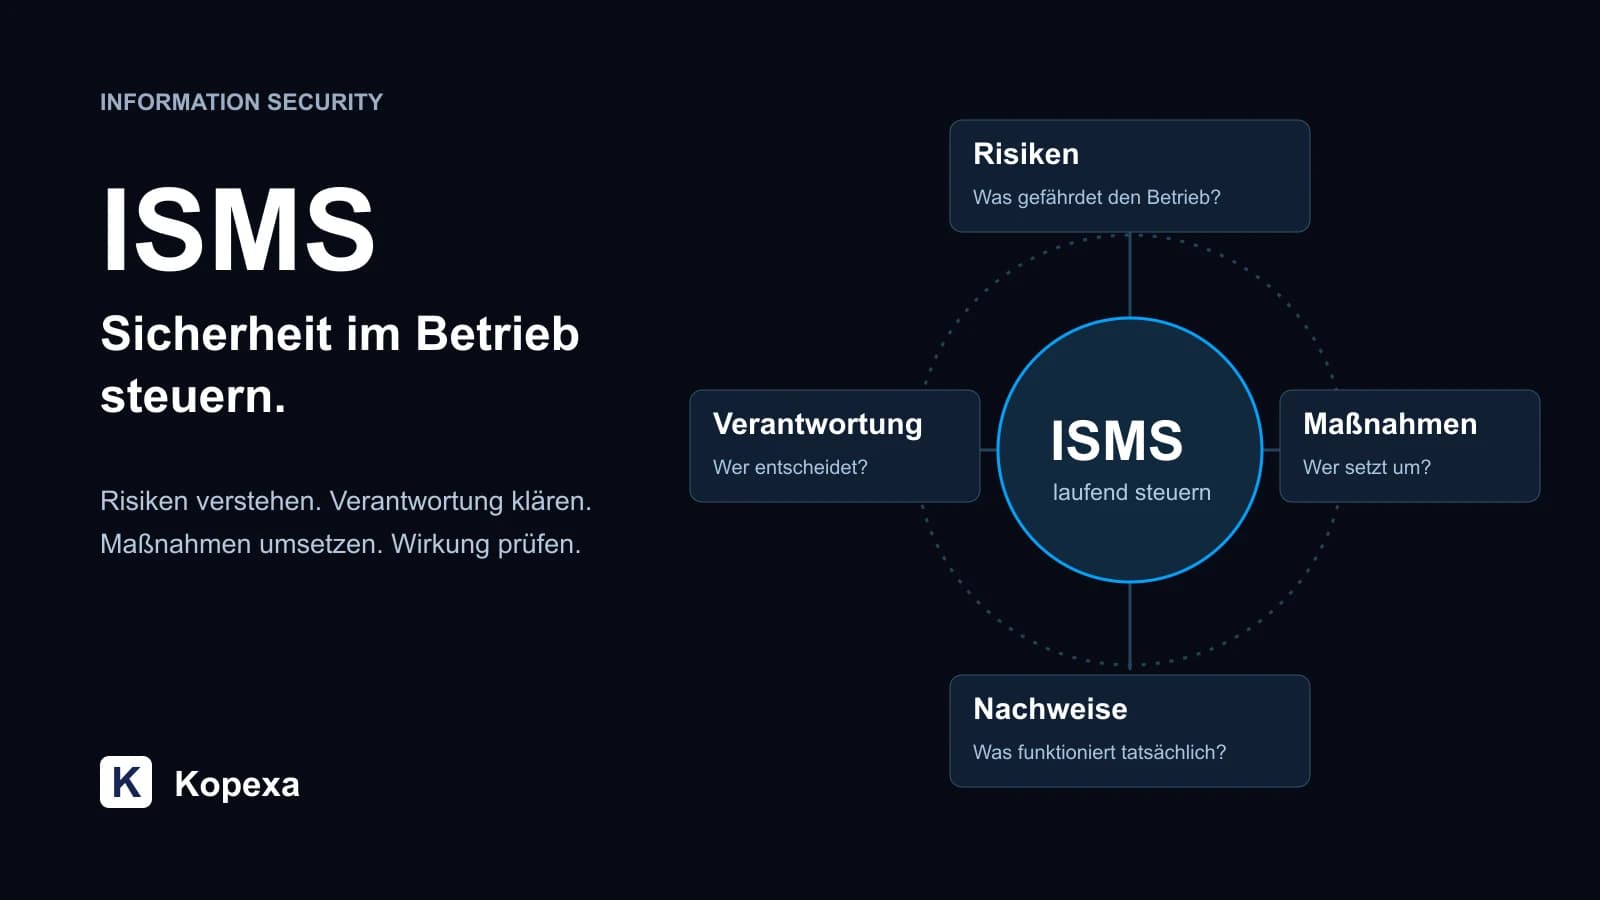
Was ist ein ISMS? Definition, Beispiele und Aufbau-Leitfaden
Was ein ISMS ist, welche Dokumente dazugehören und wie du es aufbaust: verständliche Definition, drei Beispiele und ein konkreter Ablauf.
Julian Köhn·
Palantir: Ein Lehrstück über Vendor Risk Management
Schweiz blockiert Palantir, Deutschland forciert es am Parlament vorbei. Eine Analyse über verheerende Risiken und den Ausverkauf digitaler Souveränität.
Julian Köhn·
NIS2 Schulung für Geschäftsleitung: Pflicht, Inhalte und Haftung
NIS2 Schulung der Geschäftsleitung ist Pflicht nach Art. 20: Wer ist betroffen, welche Inhalte gehören rein, welche Haftung droht ohne Nachweis. Mit Checkliste, Bußgeld-Cases und Praxis-Tipps für KMU und Mittelstand.
Julian Köhn·
Matomo datenschutzkonform betreiben – so geht’s ohne Cookie-Banner
Matomo ohne Cookies einrichten: JavaScript, Tag Manager, IP-Maskierung und Datenschutzerklärung. Mit echten Screenshots und Einordnung für Deutschland.
Julian Köhn·
5 Vorteile automatisierter Risikoanalyse für mittelständische Unternehmen
Erfahre, wie automatisierte Risikoanalyse KMUs hilft, Risiken früh zu erkennen, Compliance zu sichern und Entscheidungen zu verbessern.
Julian Köhn·