Nachricht
Crédit Mutuel Arkéa: Cyberangriff über Dienstleister
Die Bank bestätigt betrügerische Überweisungen nach einem Angriff über einen Dienstleister. Was bekannt ist und warum der endgültige Verlust noch offen ist.
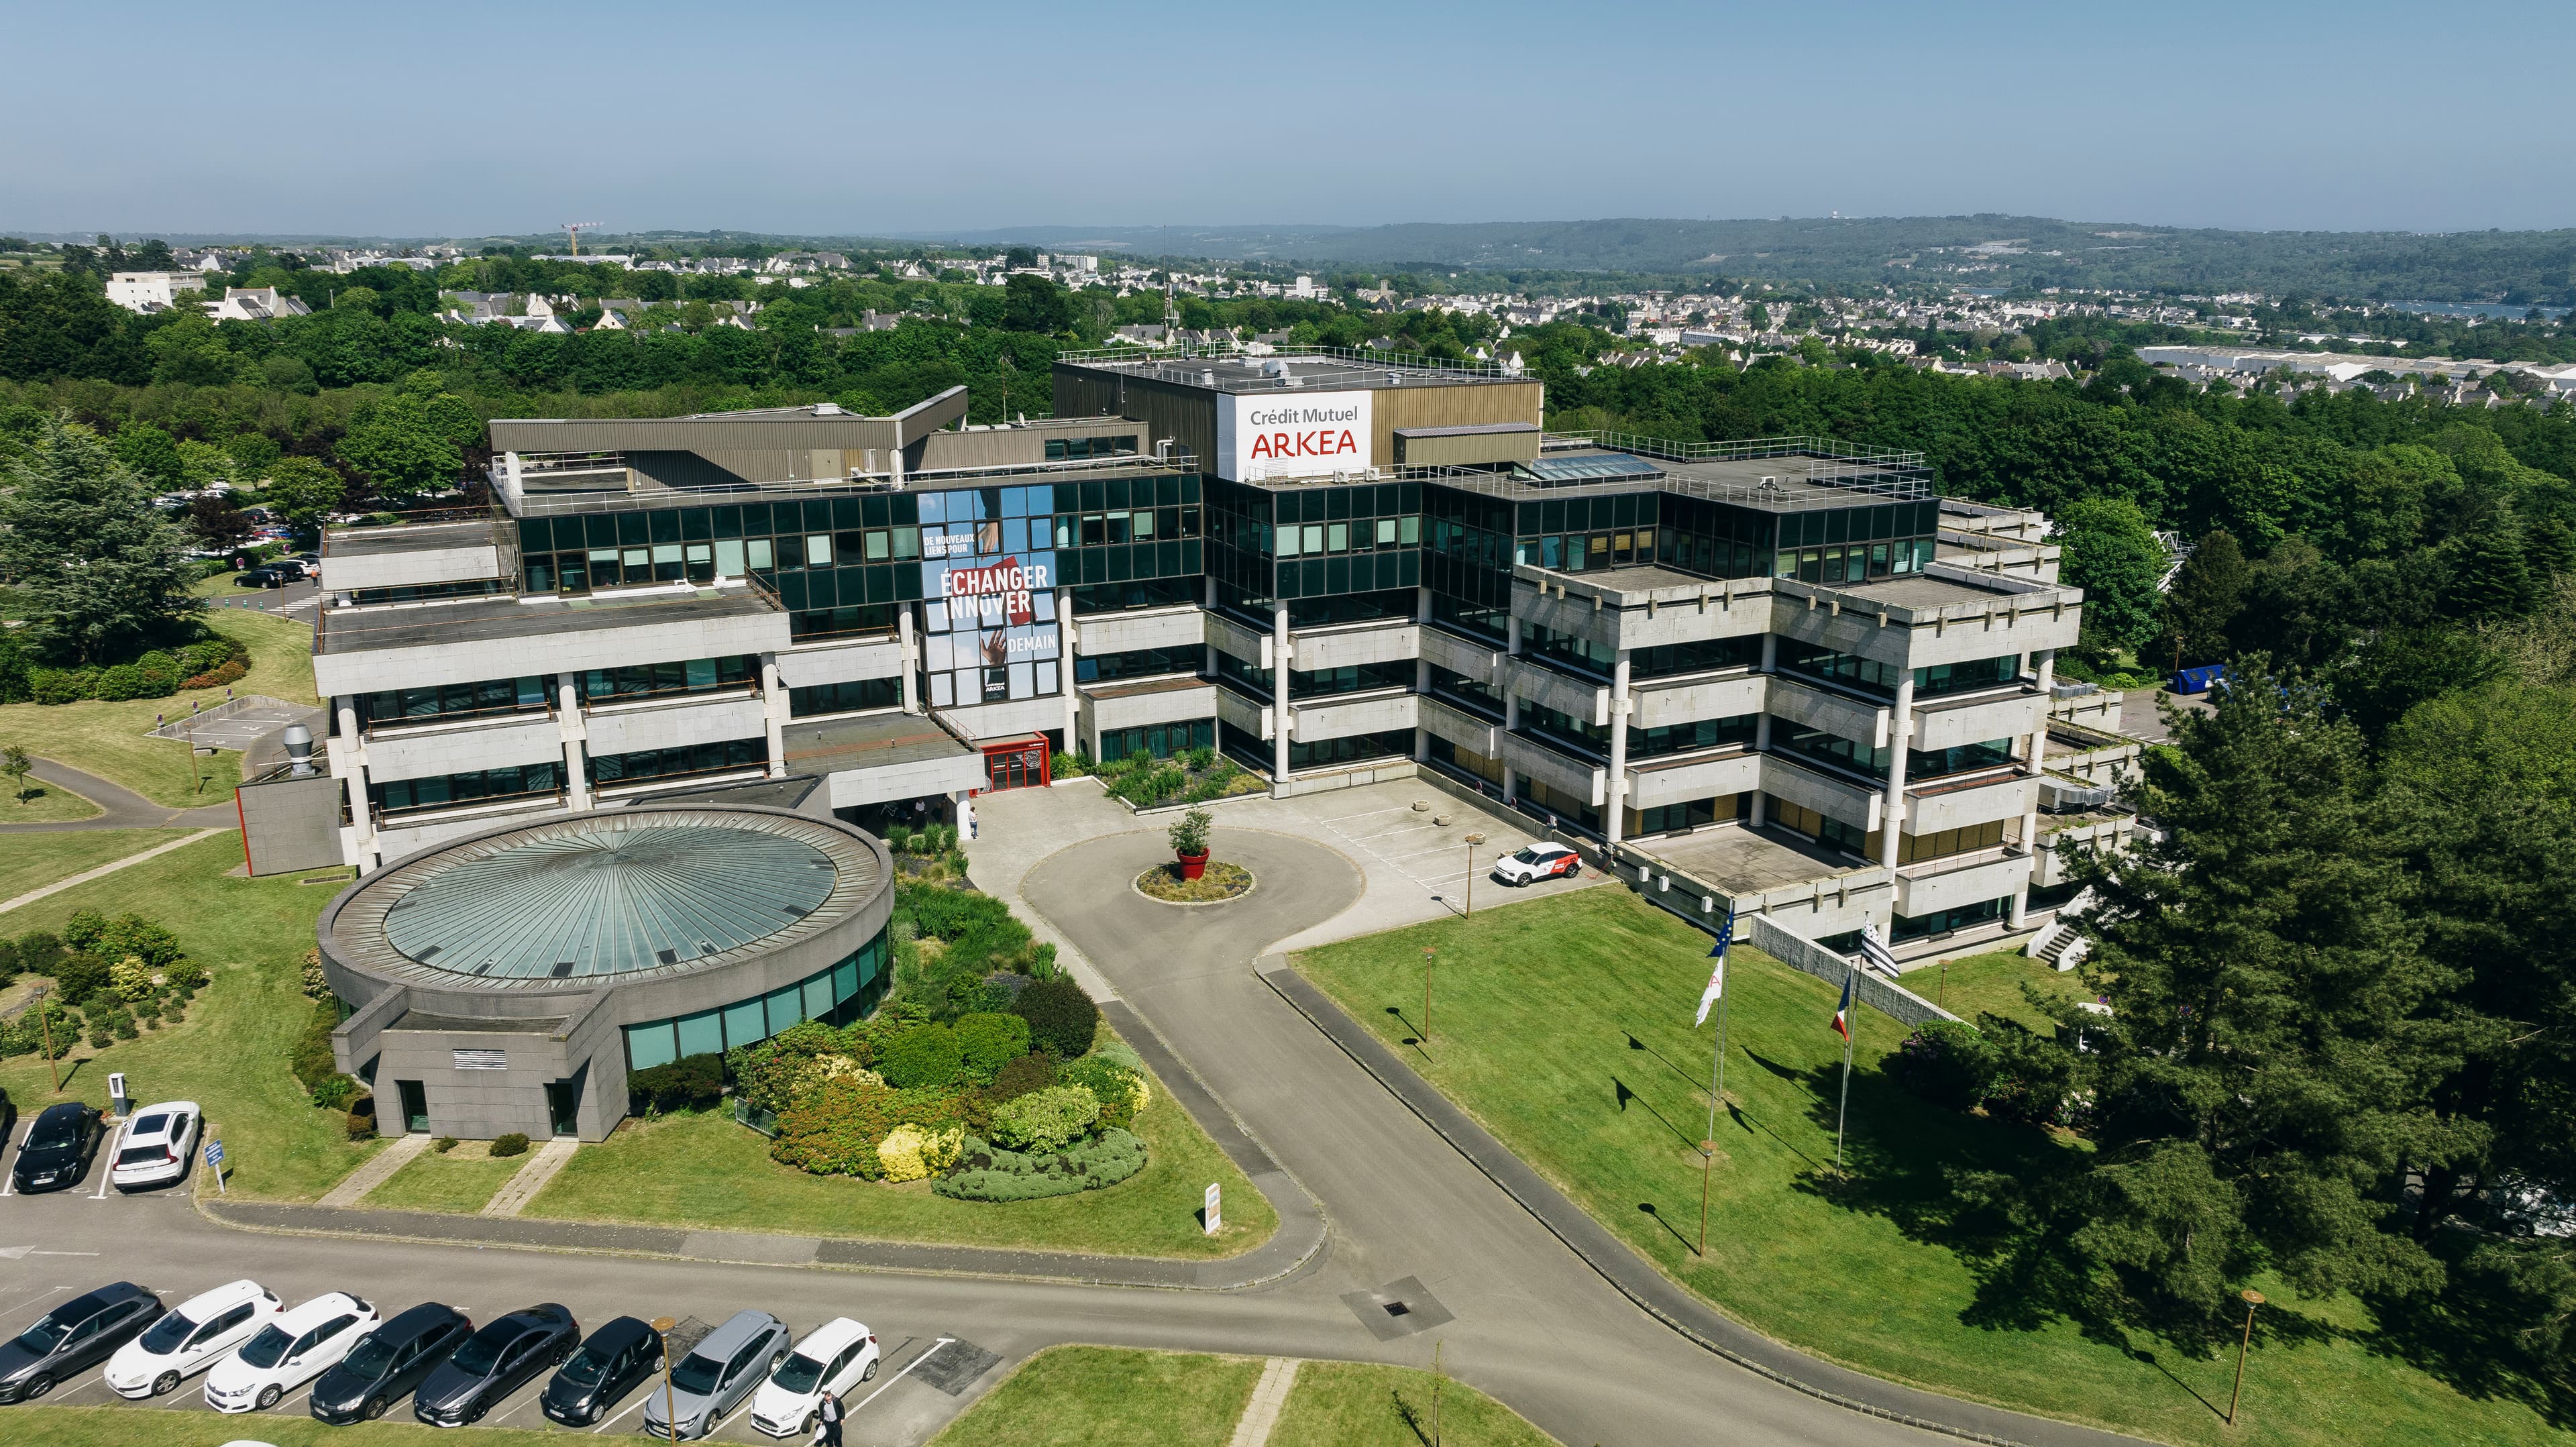
Hauptsitz von Crédit Mutuel Arkéa in Le Relecq-Kerhuon, Archivaufnahme vom 21. September 2023. Foto: Focale fixe / FJaffres, Wikimedia Commons, CC BY-SA 4.0.

Crédit Mutuel Arkéa hat am 4. November einen Cyberangriff bestätigt, der betrügerische Überweisungen ermöglicht hat. Deutschlandfunk berichtet über befürchtete Verluste von mehr als 100 Millionen Euro. Der endgültige Schaden steht noch nicht fest.
Was zum Angriff bekannt ist
Nach der ergänzenden Bankmitteilung erreichten die Angreifer Arkéa über einen externen Anbieter. Sie nutzten ein bankeigenes Konto für Transaktionen zu anderen Banken. Eine anschließende Umwandlung in Kryptowährungen beschreibt Arkéa als möglichen weiteren Schritt. Die Bank meldete am 4. November außerdem die Eindämmung und die weitgehende Wiederaufnahme des Betriebs.
Laut erster Stellungnahme wurde ein Teil der Transaktionen vorsorglich ausgesetzt. Kundenvermögen sei nicht betroffen; einige Überweisungen hätten sich verzögert.
AFP berichtet außerdem von Ermittlungen der Pariser Staatsanwaltschaft. Öffentlich benannt sind bislang weder die Täter noch eine konkrete ausgenutzte Schwachstelle.
Die Schadenssumme bleibt vorläufig
Die genaue Verlustsumme bestätigt die Bank bislang nicht. Sie verweist auf blockierte Gelder und laufende Rückholversuche. Betroffene Transaktionen und endgültiger Verlust sind deshalb getrennt zu betrachten.
Diese Unterscheidung gehört auch in die eigene Vorfallbearbeitung: zunächst betroffene Werte erfassen, bereits gesicherte Beträge getrennt dokumentieren und die Bewertung mit neuen Erkenntnissen aktualisieren. Eine frühe Schätzung sollte später nicht unbemerkt zur endgültigen Schadenszahl werden.
Unsere Einordnung: Welche Wirkung hat der Dienstleisterzugang?
Für Unternehmen ist am Fall besonders relevant, dass der Einstieg über eine externe Plattform erfolgte. Ein externer Dienst mit entsprechenden Berechtigungen kann finanzielle Abläufe beeinflussen. Welche Zugriffs- und Freigabekontrollen bei Arkéa konkret betroffen waren, lässt sich aus den veröffentlichten Angaben noch nicht beurteilen.
Für die eigene Prüfung schlagen wir drei konkrete Fragen vor:
- Welche Handlung wird durch den externen Zugang möglich? Daten lesen, Kontoverbindungen ändern und Zahlungen auslösen sind unterschiedliche Risiken. Die Bewertung sollte die erlaubten Aktionen benennen.
- Welche unabhängige Kontrolle begrenzt diese Handlung? Prüfe beispielsweise Freigaben, Limits und Auffälligkeitserkennung anhand eines konkreten Vorgangs. Ein Prozessname allein belegt noch nicht, dass eine unerwünschte Transaktion gestoppt wird.
- Wer kann den Zugang im Vorfall sperren? Halte Zuständigkeit, Kontaktweg und den zuletzt geprüften Ablauf fest. Eine schnelle Entscheidung braucht Zugriff auf diese Informationen.
Das passt zum IKT-Drittparteienrisikomanagement unter DORA: Finanzunternehmen müssen ihre Abhängigkeiten über den Lebenszyklus der Dienstleistung betrachten. Unsere DORA-Übersicht ordnet die weiteren Anforderungen ein.
Den Vorgang nachvollziehbar bearbeiten
In Kopexa lassen sich Lieferantenbewertungen, Risiken, Maßnahmen und Verantwortliche zusammenführen. Für einen solchen Fall wäre die Aufgabe: den betroffenen Dienst zuordnen, offene Fragen an den Anbieter verfolgen und die Entscheidungen samt Nachweisen dokumentieren. Die zuständigen IT- und Finanzteams setzen die daraus folgenden Sperr- und Freigabeentscheidungen um.
Für die strukturierte Aufnahme von Ablauf, Auswirkungen und Ursachen bietet unsere Incident-Report-Vorlage einen praktischen Einstieg.
Quellen
- Arkéa: Erste Mitteilung zum Angriff — Crédit Mutuel Arkéa () [Abgerufen am ]
- Arkéa: Ergänzende Angaben zu Ablauf und Schadensstand — Crédit Mutuel Arkéa () [Abgerufen am ]
- AFP: Bank meldet Cyberangriff und betrügerische Transaktionen — AFP () [Abgerufen am ]
- Deutschlandfunk: Mehr als 100 Millionen Euro Verlust befürchtet — Deutschlandfunk () [Abgerufen am ]
- FMA: Management des IKT-Drittparteienrisikos unter DORA — Finanzmarktaufsicht Österreich [Abgerufen am ]