Guide
TISAX ISA2027: So bereitest du die Lieferantenprüfung vor
Welche Nachweise passen zu euren Lieferanten? Bereite den Wechsel auf ISA2027 mit einem konkreten Prüffall und einem Änderungsregister vor.
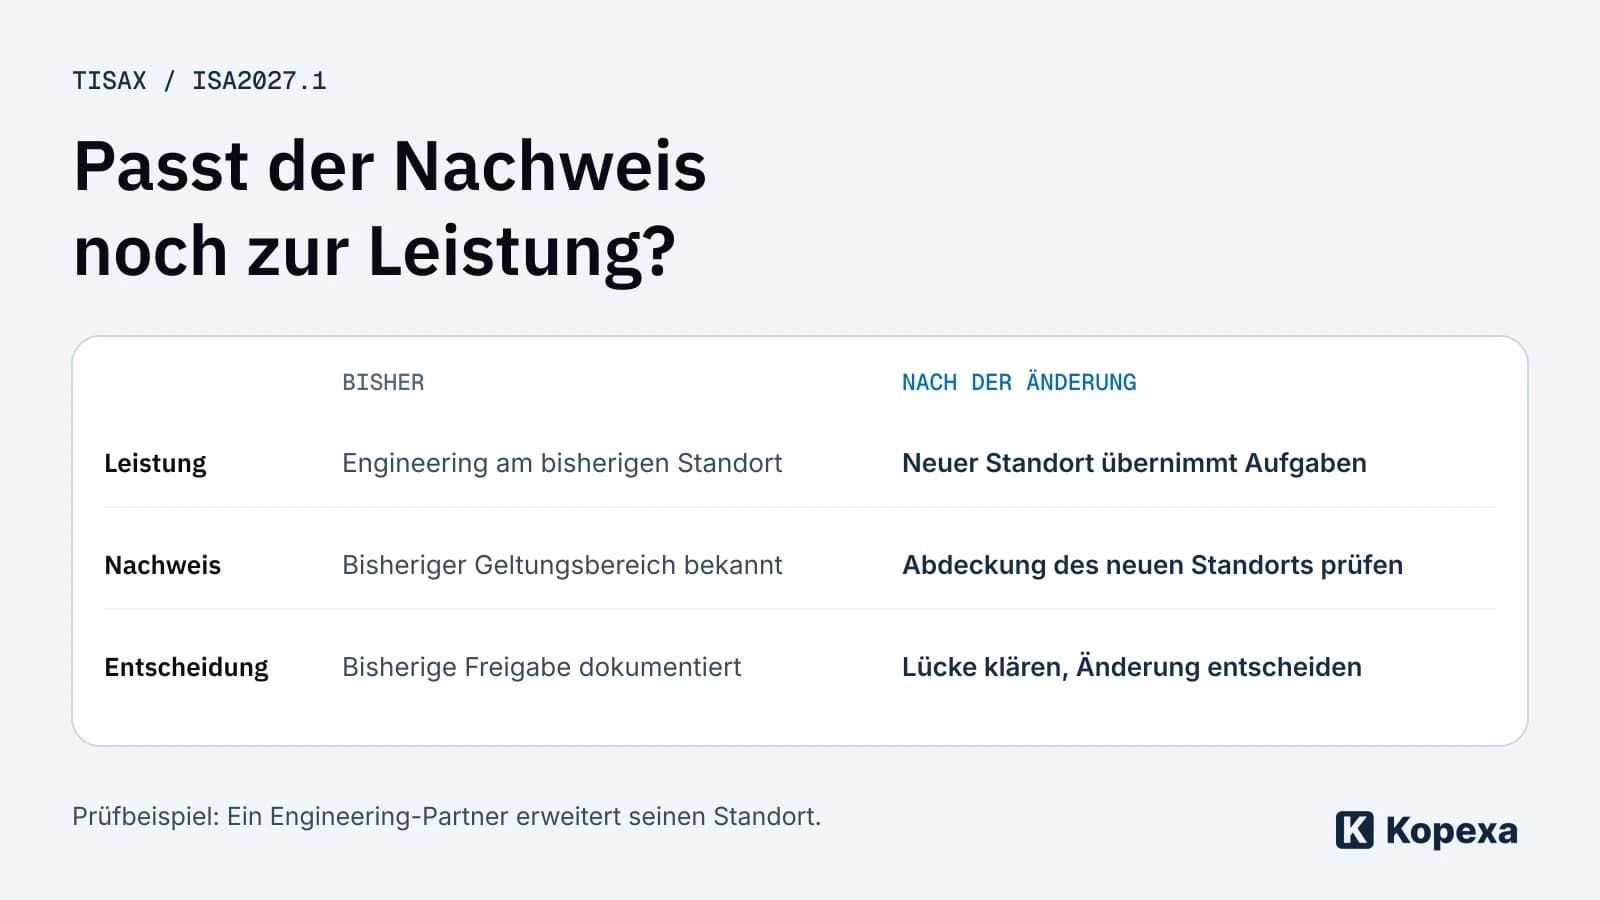
Ein Lieferant hat einen Sicherheitsnachweis. Aber deckt er die Leistung ab, die ihr heute einkauft? Genau diese Frage lohnt sich vor eurem nächsten TISAX-Assessment. Prüfe nicht nur, ob eine Datei vorliegt. Prüfe, ob sie zu den verarbeiteten Informationen, den beteiligten Standorten und der tatsächlichen Leistung passt.
Dieser Leitfaden zeigt dir einen Arbeitsweg für den Versionswechsel: Anforderungen abgleichen, fehlende Belege erkennen und Änderungen mit Verantwortlichen bearbeiten. Die Arbeitshilfe und das Beispiel sind unsere Empfehlungen, keine zusätzliche ENX-Vorgabe.
Welche Version gilt für euer Assessment?
Laut ENX gilt ISA2027 für Assessments, die ab 1. Januar 2027 beauftragt werden. Bestehende Labels behalten ihre Gültigkeit; der jährliche Katalogwechsel führt nicht zu jährlichen Wiederholungsassessments.
Die VDA-Veröffentlichung nennt seit 1. Oktober 2026 die deutsche und englische Fassung 2027.1. Die Anpassung von 2027 auf 2027.1 ist redaktionell. Maßgeblich bleibt Englisch.
Halte mit eurem Prüfdienstleister die beauftragte Version und den Assessmentbeginn fest. Die ENX-Versionsübersicht nennt März als letzten Zeitpunkt zur Eröffnung eines initialen Assessments nach der Vorversion. Das ist keine pauschale Verlängerung der Beauftragungsfrist. Klärt euren konkreten Übergangsfall, bevor ihr Termine oder Vorbereitung darauf aufbaut.
Wo solltest du bei Lieferanten genauer hinsehen?
Control 6.1.1 im englischen Katalog unterscheidet Anforderungen nach Schutzbedarf. Bei hohem Schutzbedarf gehören dokumentierte, regelmäßige und anlassbezogene Prüfungen der Nachweise und vertraglichen Erfüllung dazu. Bei sehr hohem Schutzbedarf nennt der Katalog TISAX, gleichwertige Drittprüfungen oder geeignete Lieferantenaudits als Nachweiswege.
Für die Umsetzung heißt das: Beginne mit eurer Leistung und den betroffenen Informationswerten. Eine pauschale Liste aller Lieferantenzertifikate beantwortet die entscheidenden Fragen nicht.
- Welche Informationen erhält der Dienstleister oder kann er verändern?
- Von welcher seiner Leistungen hängt euer Betrieb ab?
- Welche Gesellschaft, Standorte und Unterauftragnehmer erbringen diese Leistung?
- Was belegt der vorhandene Nachweis tatsächlich, und was bleibt offen?
Ein Mapping zu einem anderen Standard ersetzt diese Einzelfallprüfung nicht. Entscheidend ist, ob der Nachweis die relevante Leistung und die passenden Sicherheitsanforderungen abdeckt.
Ein Prüffall: Der Engineering-Partner nutzt einen weiteren Standort
Fiktives Beispiel: Ein Engineering-Dienstleister verarbeitet vertrauliche Konstruktionsdaten. Der Einkauf hat einen gültigen Sicherheitsnachweis abgelegt. Nun soll ein zusätzlicher Standort einen Teil des Auftrags übernehmen.
Das alte Dokument ist dadurch nicht automatisch wertlos. Es beantwortet aber nicht ohne Weiteres, ob der neue Standort eingeschlossen ist. Der Einkauf fragt nach der geänderten Leistung. Die fachlich verantwortliche Person prüft, welche Daten betroffen sind. Informationssicherheit bewertet die Abdeckung des Nachweises und offene Schutzmaßnahmen.
| Prüfung | Konkrete Frage | Ergebnis festhalten |
|---|---|---|
| Leistung | Was übernimmt der neue Standort? | Abgegrenzter Leistungsumfang |
| Informationen | Welche Konstruktionsdaten werden dort verarbeitet? | Zugeordneter Schutzbedarf |
| Nachweis | Sind Standort und Leistung vom Nachweis erfasst? | Belegte Abdeckung und offene Punkte |
| Vertrag | Passen Vereinbarungen und Weitergabeanforderungen noch? | Änderungsbedarf und Zuständigkeit |
| Entscheidung | Unter welchen Bedingungen kann die Änderung erfolgen? | Entscheidung, Verantwortliche und Wiedervorlage |
Fehlt ein Beleg, erfasse eine konkrete Nachforderung. „Lieferant geprüft“ wäre hier zu ungenau. Aussagekräftiger ist: „Abdeckung des neuen Standorts noch offen; Nachweis angefragt; Entscheidung vor Datenübergabe erforderlich.“ Die Entscheidungsbefugnis richtet sich nach eurer Organisation und den anwendbaren Vereinbarungen.
Nutze ein Änderungsregister statt eines zweiten ISMS
Vergleiche den neuen Katalog mit eurer bisherigen Arbeitsgrundlage. Übernimm nicht blind jede Zeile als neue Aufgabe. Prüfe zuerst, welche bestehenden Maßnahmen bereits passen und wo Inhalt, Nachweis oder Ablauf angepasst werden müssen.
Diese Vorlage kannst du für den Abgleich verwenden:
| Feld | Was du einträgst |
|---|---|
| Anforderung | Katalogversion, Control und relevante Anforderung |
| Betroffenheit | Leistung, Standort, Informationswert und Schutzbedarf |
| Bestehende Umsetzung | Maßnahme und zugehöriger Nachweis |
| Lücke | Konkrete offene Frage oder fehlende Umsetzung |
| Nächster Schritt | Nachfordern, prüfen, ändern oder begründet abschließen |
| Verantwortung | Bearbeitende und entscheidende Rolle |
| Termin und Anlass | Fälligkeit sowie Auslöser für eine erneute Prüfung |
| Ergebnis | Entscheidung mit Datum und Beleg |
Prüfe das Register zunächst an einem Lieferanten. Wenn eine andere Person den Fall ohne zusätzliche E-Mail-Suche nachvollziehen kann, ist die Struktur brauchbar. Übertrage sie anschließend auf weitere relevante Beziehungen.
Was ist beim Prototypenschutz zusätzlich wichtig?
Der VDA beschreibt eine neue Struktur des Prototypenschutz-Moduls. Prüfe deshalb alte Zuordnungen gegen den aktuellen Katalog, statt nur bisherige Control-Nummern weiterzuführen. Der ENX-Überblick hebt Rückverfolgbarkeit und den Umgang mit geschützten Teilen am Lebensende hervor.
Nimm als praktische Probe ein geschütztes Bauteil: Wer hat es übernommen, wo befindet es sich und wer bestätigt Rückgabe oder Entsorgung? Suche die Antwort in eurem tatsächlichen Arbeitsablauf. Verknüpfe Lücken mit einer verantwortlichen Rolle und der jeweiligen Kundenanforderung. Die Grundlagen erläutert unsere Seite zum TISAX-Prototypenschutz.
Was solltest du als Nächstes tun?
Kläre zuerst Version und Termin mit eurem Prüfdienstleister. Wähle dann einen relevanten Lieferanten und bearbeite den Fall vom Leistungsumfang bis zur dokumentierten Entscheidung. So erkennst du, ob euch ein Dokument fehlt oder ob der Ablauf selbst geändert werden muss.
Wenn Anforderungen, Maßnahmen und Nachweise heute verteilt liegen, lässt sich genau dieser Fall als Ausgangspunkt für eine Software-Demo nutzen: Eine offene Anforderung finden, die vorhandene Maßnahme zuordnen und den passenden Nachweis wiederfinden.
Kurz beantwortet
Häufige Fragen
Noch eine Frage offen? Hier findest du die Antworten zum Nachlesen.
Ab wann gilt ISA2027 für TISAX-Assessments?
ENX nennt den 1. Januar 2027 für neu beauftragte Assessments. Stimme bei Übergangsfällen die Katalogversion und den Assessmentbeginn mit deinem Prüfdienstleister ab.
Was ist der Unterschied zwischen ISA2027 und ISA2027.1?
Laut VDA ist die Aktualisierung auf 2027.1 redaktionell; die inhaltlichen Anforderungen bleiben unverändert. Die deutsche Fassung ist seit dem 1. Oktober 2026 verfügbar. Maßgeblich bleibt die englische Version.
Muss jeder Lieferant ein TISAX-Label vorlegen?
Das lässt sich nicht pauschal ableiten. Prüfe Schutzbedarf, Leistung, anwendbare Anforderungen und vertragliche Vorgaben. Control 6.1.1 unterscheidet Nachweiswege; ob ein konkreter Nachweis ausreicht, muss für den jeweiligen Fall beurteilt werden.
Was gehört in ein Änderungsregister für den Versionswechsel?
Eine praktische Struktur enthält Anforderung und Version, Betroffenheit, bestehende Maßnahme und Nachweis, offene Lücke, nächsten Schritt, Verantwortung, Termin und dokumentiertes Ergebnis. Das ist eine Arbeitshilfe, kein vorgeschriebenes ENX-Formular.
Quellen
- ENX: 10 Years of TISAX – VDA ISA2027 Released — ENX Association () [Abgerufen am ]
- VDA: Informationssicherheit – ISA2027.1 — VDA [Abgerufen am ]
- VDA ISA 2027.1, englischer Katalog, Control 6.1.1 — VDA / ENX [Abgerufen am ]
- ENX: Information Security Assessment – Versioning and Timeline — ENX Association [Abgerufen am ]