Guide
ISMS-Kennzahlen: Wie misst du Wirksamkeit statt Aufgaben?
Ein grüner Aufgabenstatus beweist keine wirksame Schutzmaßnahme. Entwickle Kennzahlen mit klarer Messfrage, Datenquelle und Handlungsregel.

„90 Prozent der Maßnahmen erledigt“ kann eine nützliche Fortschrittsanzeige sein. Sie beantwortet aber nicht, ob eure wichtigsten Informationen besser geschützt sind. Vielleicht betreffen die offenen zehn Prozent genau den Prozess, von dem euer Betrieb abhängt.
Für eine brauchbare ISMS-Kennzahl brauchst du zuerst eine Entscheidung, die sie unterstützen soll. Danach legst du Messgröße, Datenquelle und Auswertung fest. Dieser Guide zeigt das an einer Wiederherstellungsprüfung – mit einem Steckbrief, den du für andere Themen übernehmen kannst.
Formuliere die Messfrage vor der Kennzahl
Beginne nicht mit den Daten, die dein Dashboard zufällig anbietet. Beginne mit einem Sicherheitsziel und der Frage, die Verantwortliche beantworten müssen.
Beispiel: Für einen wichtigen Geschäftsprozess soll die Wiederherstellung unter den vereinbarten Bedingungen funktionieren. Eine passende Messfrage lautet: „Für welche der vorgesehenen Wiederherstellungsszenarien liegt ein gültiges Testergebnis vor, das die festgelegten Kriterien erfüllt?“
Die Zahl der erstellten Backup-Jobs beantwortet eine andere Frage. Sie kann den Betrieb unterstützen, belegt aber keine erfolgreiche Wiederherstellung.
NIST SP 800-55 Volume 1 unterscheidet unter anderem Umsetzung, Wirksamkeit und Effizienz als Messperspektiven. Der Leitfaden behandelt außerdem Datenqualität, Unsicherheit und dokumentierte Messdefinitionen. Die folgenden Beispiele und Schwellenentscheidungen sind unsere Arbeitshilfe, keine NIST-Zielwerte.
Trenne Tätigkeit, Ergebnis und Wirkung
| Perspektive | Beispiel | Was du daraus nicht ableiten kannst |
|---|---|---|
| Tätigkeit | Anzahl durchgeführter Tests | Dass alle relevanten Szenarien geprüft wurden |
| Ergebnis | Tests mit erfüllten Wiederherstellungskriterien | Dass ein anderer, ungeprüfter Vorfall genauso verläuft |
| Abdeckung | Relevante Szenarien mit gültigem Ergebnis | Dass der festgelegte Umfang vollständig oder aktuell ist |
| Nachbesserung | Offene kritische Testfeststellungen | Dass jede geschlossene Feststellung wirksam behoben wurde |
Eine einzelne Kennzahl muss nicht alles leisten. Zwei sauber definierte Größen sind oft hilfreicher als ein Sammelscore, dessen Bestandteile niemand mehr erklären kann.
Definiere Zähler und Nenner so, dass andere nachrechnen können
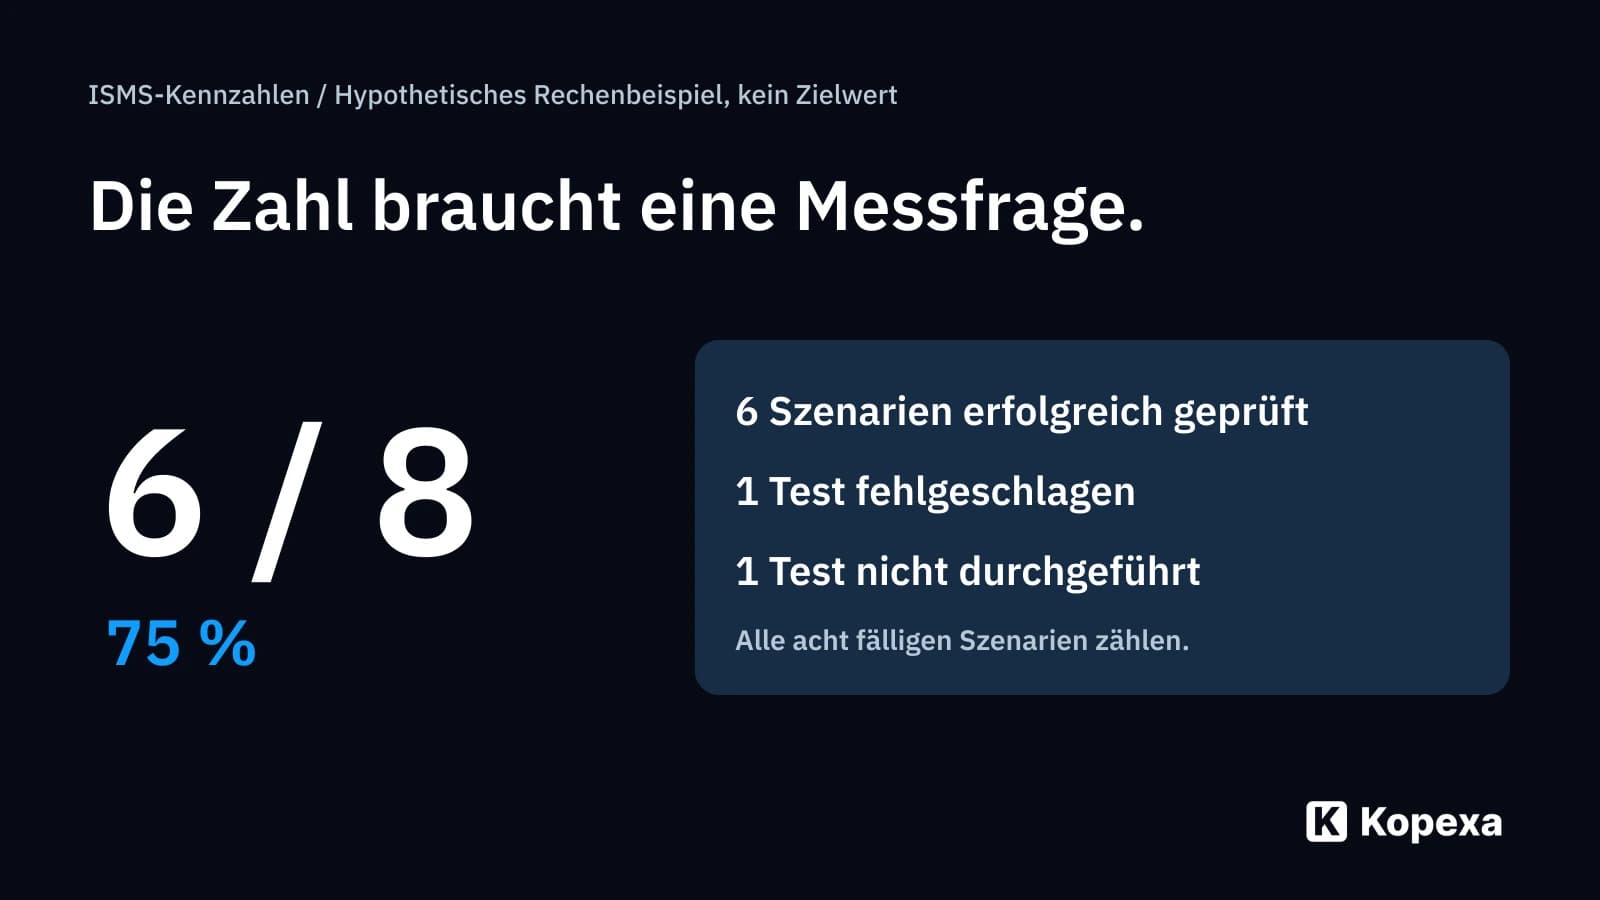
Hypothetisches Rechenbeispiel: Für acht festgelegte Szenarien sind Tests fällig. Sechs erfüllen die Kriterien, eines scheitert und eines wurde nicht durchgeführt. Dann beträgt der Anteil erfolgreich geprüfter Szenarien an allen fälligen Szenarien 6/8, also 75 Prozent.
Würdest du nur durchgeführte Tests im Nenner zählen, wären es 6/7, rund 86 Prozent. Beide Rechnungen sind mathematisch möglich. Sie beantworten unterschiedliche Fragen. Ohne Definition könnte ein ausgelassener Test das Dashboard sogar besser aussehen lassen.
Die Zahlen sind keine Empfehlung und kein Branchenbenchmark. Entscheidend ist, welche Frage ihr mit der Quote beantworten wollt. Zeige außerdem die absoluten Werte und besonders relevante offene Fälle. Ein einzelner Ausfall in einem kritischen Prozess kann wichtiger sein als eine gute Gesamtquote.
Nutze einen Kennzahlensteckbrief
| Feld | Eintrag für das Beispiel |
|---|---|
| Sicherheitsziel | Wiederherstellung des definierten Prozesses unter vereinbarten Bedingungen |
| Messfrage | Welche fälligen Szenarien wurden erfolgreich geprüft? |
| Definition | Erfolgreich geprüfte fällige Szenarien / alle fälligen Szenarien |
| Datenquelle | Freigegebener Testplan und zugehörige Ergebnisprotokolle |
| Zeitraum | Festgelegte Auswertungsperiode; Stichtag sichtbar |
| Verantwortung | Pflege der Daten und fachliche Bewertung getrennt benennen |
| Handlungsregel | Kritische Fehlschläge einzeln bewerten; fehlende Tests zuweisen |
| Grenzen | Nur erfasste Szenarien; geänderte Umgebung kann Ergebnisse entwerten |
Lege vorher fest, wann ein Ergebnis als gültig zählt. Wenn der Prozess oder die technische Umgebung wesentlich geändert wurde, kann ein alter Test seine Aussagekraft verlieren. Ein unverändertes grünes Feld würde das verdecken.
Ziele und KPIs in Kopexa laufend verfolgen
In Kopexa könnt ihr Sicherheitsziele und zugehörige KPIs abbilden. Messwerte können dynamisch über die API einfließen. So müsst ihr die Zahlen für die nächste Auswertung nicht jedes Mal von Hand zusammentragen.
Für unser Wiederherstellungsbeispiel sieht der Ablauf so aus:
- Ziel festlegen: Der definierte Geschäftsprozess soll unter den vereinbarten Bedingungen wiederherstellbar sein.
- KPI definieren: Anteil erfolgreich geprüfter Szenarien an allen fälligen Szenarien. Zielwert und Auswertungszeitraum legt ihr passend zu eurem Prozess fest.
- Messwert übertragen: Eure angebundene Datenquelle berechnet im Beispiel sechs erfolgreiche von acht fälligen Szenarien. Über die API übernimmt Kopexa den daraus ermittelten KPI-Wert von 75 Prozent.
- Abweichung bearbeiten: Die verantwortliche Person bewertet den fehlgeschlagenen und den fehlenden Test und leitet daraus Maßnahmen ab. Testprotokolle dienen als Nachweise an diesen Maßnahmen.
Die API hält die Messwerte aktuell; die Messdefinition bestimmt ihre Aussage. Liefert eure Quelle nur durchgeführte Tests, bleibt der ausgelassene Test auch bei automatischer Übertragung unsichtbar. Legt deshalb fest, wie Zähler, Nenner und fehlende Daten behandelt werden und woran ihr einen ausgebliebenen Datenimport erkennt.
Lies Veränderungen im Kontext
Eine schlechtere Quote kann bedeuten, dass Schutzmaßnahmen nachgelassen haben. Sie kann auch entstehen, weil ihr erstmals zusätzliche Systeme oder bisher übersehene Fälle einbezieht. Dokumentiere Änderungen des Umfangs und der Messmethode neben dem Verlauf.
Fehlende Daten sind ebenfalls eine Information. Führe sie als „nicht beurteilbar“ oder als eigene Lücke, statt sie stillschweigend aus der Auswertung zu entfernen. Prüfe Stichproben aus den Quelldaten, bevor du aus einer vermeintlichen Verbesserung eine Managemententscheidung ableitest.
Welche Entscheidung folgt aus der Zahl?
Schließe jede Auswertung mit einer Handlung ab: einen Test nachholen, einen kritischen Fehler behandeln, den Umfang korrigieren oder begründet weiter beobachten. Eine Kennzahl ohne zuständige Person und nächste Entscheidung bleibt ein Berichtswert.
Für den Einstieg genügt eine Messfrage. Wenn euer Team die Zahl nachrechnen, ihre Grenzen erklären und daraus eine konkrete Maßnahme ableiten kann, habt ihr eine tragfähige Grundlage. Danach könnt ihr weitere Sicherheitsziele ergänzen.
Quellen
- NIST SP 800-55 Volume 1: Identifying and Selecting Measures — NIST () [Abgerufen am ]