Guide
NIS2 und ISO 27001: Vorhandene Maßnahmen gezielt wiederverwenden
NIS2–ISO-27001-Mapping: Scope, Maßnahmen und Nachweise abgleichen. Vorhandene ISMS-Arbeit nutzen und zusätzliche Pflichten in Deutschland und Österreich erkennen.
Ein bestehendes ISO-27001-ISMS kann euch bei NIS2 viel Doppelarbeit ersparen. Entscheidend ist aber nicht das Zertifikat allein: Decken eure Maßnahmen die betroffene Einrichtung ab, werden sie tatsächlich umgesetzt und belegen eure Nachweise die konkrete Anforderung?
Dieser Guide zeigt, wie ihr den Abgleich dokumentiert und verbleibende Lücken in euren bestehenden Maßnahmenplan übernehmt. Stand: 29. Oktober 2026. Die zusätzlichen gesetzlichen Pflichten unterscheiden wir für Deutschland und Österreich.
Die NIS2-Richtlinie und ihre Anforderungen bilden den Ausgangspunkt; hier geht es darum, vorhandene ISMS-Arbeit dafür zu nutzen.
Was ein Mapping aussagt – und was offenbleibt
Ein Mapping verbindet fachlich verwandte Anforderungen. Es beweist nicht automatisch ihre Erfüllung. Auch ENISA weist in ihrer technischen Umsetzungshilfe darauf hin, dass ihre Zuordnungen keine Gleichwertigkeit oder vollständige Abdeckung feststellen. Die Hilfe bezieht sich auf die Durchführungsverordnung (EU) 2024/2690 für bestimmte digitale Einrichtungen; sie ist kein pauschales Prüfverfahren für alle Branchen.
Eine Aussage wie „ISO 27001 deckt 70 Prozent von NIS2 ab“ hilft deshalb nicht bei der Entscheidung über eure konkrete Einrichtung. Ihr braucht den passenden Scope, geprüfte Maßnahmen und zusätzliche gesetzliche Prozesse.
Wer zunächst den grundsätzlichen Unterschied klären möchte, findet ihn im Vergleich ISO 27001 und NIS2. Hier geht es um die praktische Wiederverwendung bereits geleisteter Arbeit.
Erst den Geltungsbereich vergleichen
Prüft, welche Gesellschaft, Dienste, Standorte und Systeme von der gesetzlichen Pflicht erfasst werden. Vergleicht das mit eurem ISMS-Geltungsbereich. Ein Zertifikat für die Zentrale belegt nicht ohne Weiteres, dass eine andere Gesellschaft oder ein ausgeklammerter Dienst gleichwertig abgesichert ist.
Danach prüft ihr die Erklärung zur Anwendbarkeit, das SoA, die Risikobehandlung und die tatsächliche Umsetzung. Die Zuordnung zu einem Control allein sagt noch nichts über die Qualität eines Nachweises aus.
Zehn Prüffelder für die Wiederverwendung
Die folgende Tabelle ist unsere praktische Prüfhilfe zu den Themen aus § 30 Absatz 2 BSIG. Sie ersetzt keine Prüfung aller anwendbaren Vorgaben und weist bewusst keinen pauschalen Abdeckungsgrad aus.
| NIS2-Prüffeld | Vorhandene ISMS-Arbeit verwenden | Zusätzlich prüfen |
|---|---|---|
| Risikoanalyse und Sicherheitskonzepte | Risikobewertung, Behandlungsplan und Richtlinien | Betroffene Dienste, Abhängigkeiten und aktuelle Risiken im Scope? |
| Sicherheitsvorfälle | Erkennung, Bewertung, Reaktion und Lessons Learned | Gesetzliche Kriterien, Fristen, Empfänger und Vertretungen ergänzt? |
| Betriebsfortführung | Business-Impact-Analyse, Backup- und Wiederanlaufplanung | Wiederherstellung getestet und Abweichungen behandelt? |
| Lieferkette | Lieferantenbewertungen und Sicherheitsvereinbarungen | Relevante Anbieter und Auswirkungen auf eure Dienste erfasst? |
| Erwerb, Entwicklung und Wartung | Sicherheitsanforderungen, Änderungen und Schwachstellenbearbeitung | Tatsächliche Systeme und Entwicklungsprozesse einbezogen? |
| Wirksamkeit | Prüfungen, interne Audits und Management-Reviews | Ergebnisse bewertet und Folgemaßnahmen nachverfolgt? |
| Schulung und Sensibilisierung | Zielgruppenbezogene Schulungsprogramme | Geschäftsleitung und relevante Beschäftigte erreicht? |
| Kryptografie | Regeln und technische Umsetzung | Schutzbedarf, Schlüsselverwaltung und Einsatz geprüft? |
| Personal, Zugriff und Assets | Rollen, Berechtigungsreviews und Inventar | Verantwortliche, Lebenszyklus und privilegierte Zugänge erfasst? |
| Authentifizierung und Kommunikation | Sichere Anmeldung und Kommunikationswege | Angemessene Verfahren und Notfallkommunikation geprüft? |
Für genaue Control-Referenzen verwendet ihr die zu eurer Normfassung passende Quelle. Die Controls der Ausgabe 2013 dürfen nicht mit Nummern und Bezeichnungen der Ausgabe 2022 vermischt werden. Managementsystem-Anforderungen gehören ebenfalls zum Abgleich; Annex A allein bildet nicht das gesamte ISMS ab.
So dokumentiert ihr eine belastbare Zuordnung
Erfasst für jede gesetzliche Anforderung sechs Angaben:
- Rechtsgrundlage und Fassung: Welcher konkrete Prüfpunkt gilt für die Einrichtung?
- Scope: Welche Dienste, Informationen und Systeme sind betroffen?
- Bestehende Maßnahme: Welche umgesetzte Arbeit adressiert den Prüfpunkt?
- Nachweis: Welches Ergebnis belegt die Umsetzung, für welchen Zeitraum und Umfang?
- Bewertung: Passt der Nachweis vollständig, teilweise oder nicht zum Prüfpunkt?
- Restarbeit: Wer entscheidet oder verbessert was bis wann?
„Teilweise“ ist kein Prozentwert. Beschreibt die fehlende Eigenschaft: etwa ein nicht erfasster Standort, ein fehlender Vertretungsweg oder ein ungeprüfter Wiederherstellungsablauf.
Beispiel: Ein Wiederherstellungstest für mehrere Anforderungen
Fiktiver Prüffall: Ein IT-Dienstleister hat einen Wiederherstellungstest für seine Kundenplattform dokumentiert. Der Test umfasst Datenbestand, technische Wiederherstellung, Anwendungskontrolle und Abweichungen.
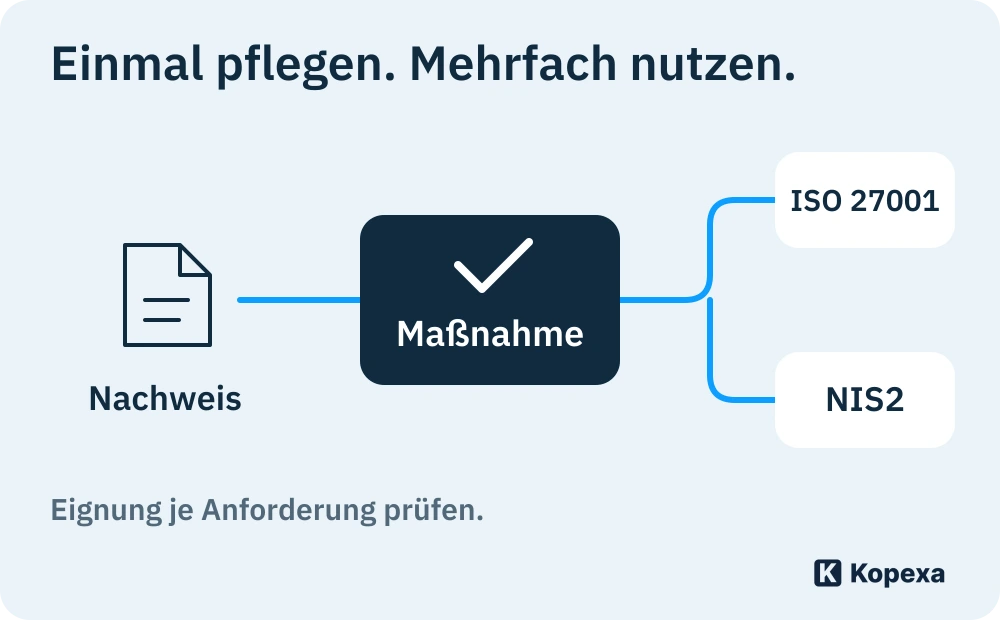
Für ISO 27001 kann dieser Test die zugehörigen Maßnahmen zur Sicherung und Betriebsfortführung stützen. Für die NIS2-Prüfung bewertet ihr zusätzlich, ob der gesetzlich relevante Dienst im Testumfang liegt und das Ergebnis zu dessen Risiken passt. Das Protokoll wird nicht für jedes Framework neu geschrieben. Seine Eignung wird jeweils begründet.
Fehlt eine abhängige Anwendung im Test, bleibt eine Lücke bestehen – auch wenn das Protokoll sauber abgelegt und mehreren Controls zugeordnet ist. Das Mapping macht diese offene Arbeit sichtbar; es beseitigt sie nicht.
Was in Deutschland gesondert geregelt werden muss
Registrierung: Prüft die anwendbaren Registrierungsanforderungen und haltet Einträge aktuell. Die BSI-Registrierung ist ein eigener behördlicher Vorgang.
Meldungen: Ein interner Incident-Prozess muss die gesetzlichen Bewertungskriterien und Meldewege enthalten. Nach § 32 BSIG gelten bei erheblichen Sicherheitsvorfällen gestaffelte Meldungen. Die Abschlussmeldung ist grundsätzlich einen Monat nach der zweiten Meldung fällig, nicht pauschal 30 Tage nach dem Vorfall. Details und Ausnahmen stehen im Meldepflicht-Leitfaden.
Geschäftsleitung: § 38 BSIG regelt Umsetzung, Überwachung und regelmäßige Schulung. Eine allgemeine Management-Unterschrift unter das ISMS ersetzt diese laufenden Aufgaben nicht.
Sektor und Aufsicht: Prüft zusätzliche Vorschriften für eure Einrichtungsart. Eine allgemeine Tabelle darf keine branchenspezifischen Vorgaben oder behördlichen Anforderungen ausblenden.
Was ihr in Österreich zusätzlich prüfen müsst
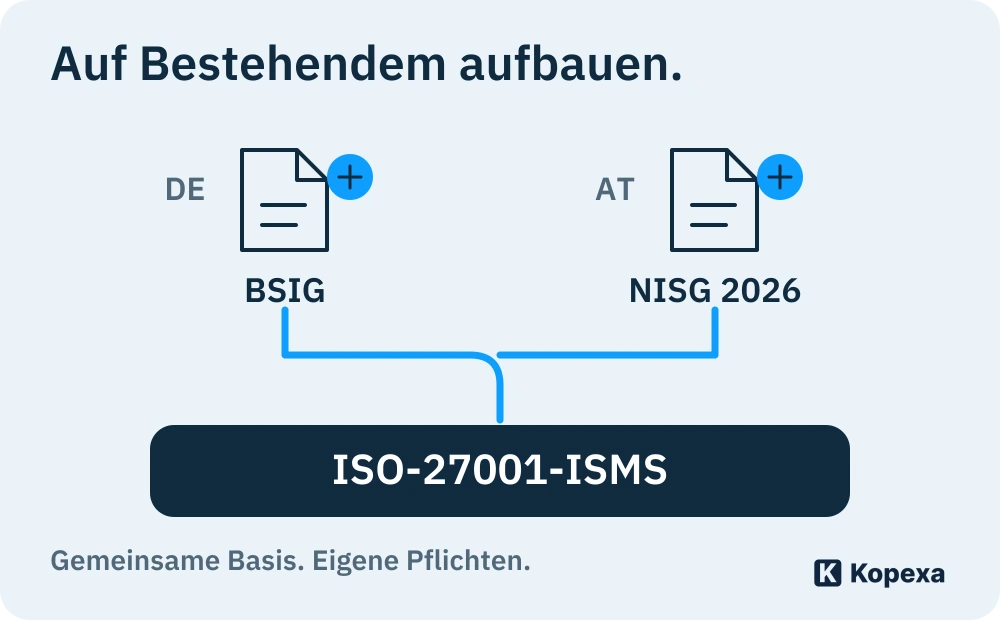
Auch für österreichische Unternehmen ist ein bestehendes ISO-27001-ISMS ein Ausgangspunkt: Risikobewertungen, Sicherheitsmaßnahmen und Nachweise können den Abgleich mit dem NISG 2026 unterstützen. Prüft zuerst, ob der ISMS-Geltungsbereich die betroffene Einrichtung und ihre Dienste umfasst.
Die gesetzlichen Anforderungen bleiben eigenständig. § 31 NISG 2026 regelt die Pflichten und Schulungen der Leitungsorgane; § 32 die Risikomanagementmaßnahmen. Gleicht eure vorhandenen Maßnahmen damit ab und ergänzt fehlende Zuständigkeiten, Umsetzung und Nachweise.
Für euren Maßnahmenplan: Kennzeichnet die österreichische Rechtsgrundlage und prüft Registrierung, Vorfallmeldungen und zuständige Behörde gesondert. Übernehmt dafür nicht die deutschen BSI-Verfahren. So könnt ihr vorhandene ISMS-Arbeit wiederverwenden, ohne landesspezifische Pflichten zu übersehen.
Das SoA bleibt nachvollziehbar
Das SoA dokumentiert die für euer ISMS erforderlichen Controls und ihre Begründung. Gesetzliche Zusatzanforderungen sollten in einer nachvollziehbaren Anforderungsübersicht mit den relevanten Controls und Maßnahmen verbunden werden. Ein bloßes Umbenennen gesetzlicher Pflichten in „ISO-Controls“ verwischt ihre Herkunft.
Wenn aus dem Abgleich neue oder veränderte Controls erforderlich werden, prüft ihr ihre Auswirkungen auf Risikobehandlung und SoA. Dokumentiert die Änderung mit Version, Verantwortlichem und Begründung. So bleibt erkennbar, warum eine Maßnahme eingeführt wurde und für welche Anforderungen ihr sie verwendet.
Eine Maßnahme pflegen, mehrere Anforderungen bedienen
Mit der ISMS-Software von Kopexa müsst ihr für NIS2 nicht neben eurem ISO-27001-ISMS eine zweite Maßnahmenliste pflegen. Nachweise liegen an Maßnahmen; diese ordnet ihr den passenden Controls beider Frameworks zu. So verwendet ihr vorhandene Arbeit weiter, statt Maßnahmen und Belege für jede Anforderung erneut zusammenzustellen.
Der Nutzen im Alltag: Ändert sich eine Maßnahme, pflegt ihr sie an einer Stelle. Beim Abgleich prüft ihr die verknüpften Nachweise und konzentriert euch auf die noch offenen Aufgaben. Welche Anforderung damit erfüllt ist, bewertet ihr weiterhin fachlich.
Beginnt mit einer konkreten Maßnahme, etwa einem Wiederherstellungstest. Prüft ihre Zuordnungen, vorhandenen Belege und offenen Punkte. Anschließend übertragt ihr das Vorgehen auf weitere Maßnahmen. Für das gesamte Programm hilft die NIS2-Roadmap mit Checkliste.