Meinung
Risikoakzeptanz: Akzeptiert ist nicht erledigt
Ein akzeptiertes Risiko verschwindet nicht. Warum eine belastbare Entscheidung mehr braucht als eine grüne Zeile im Risikoregister.
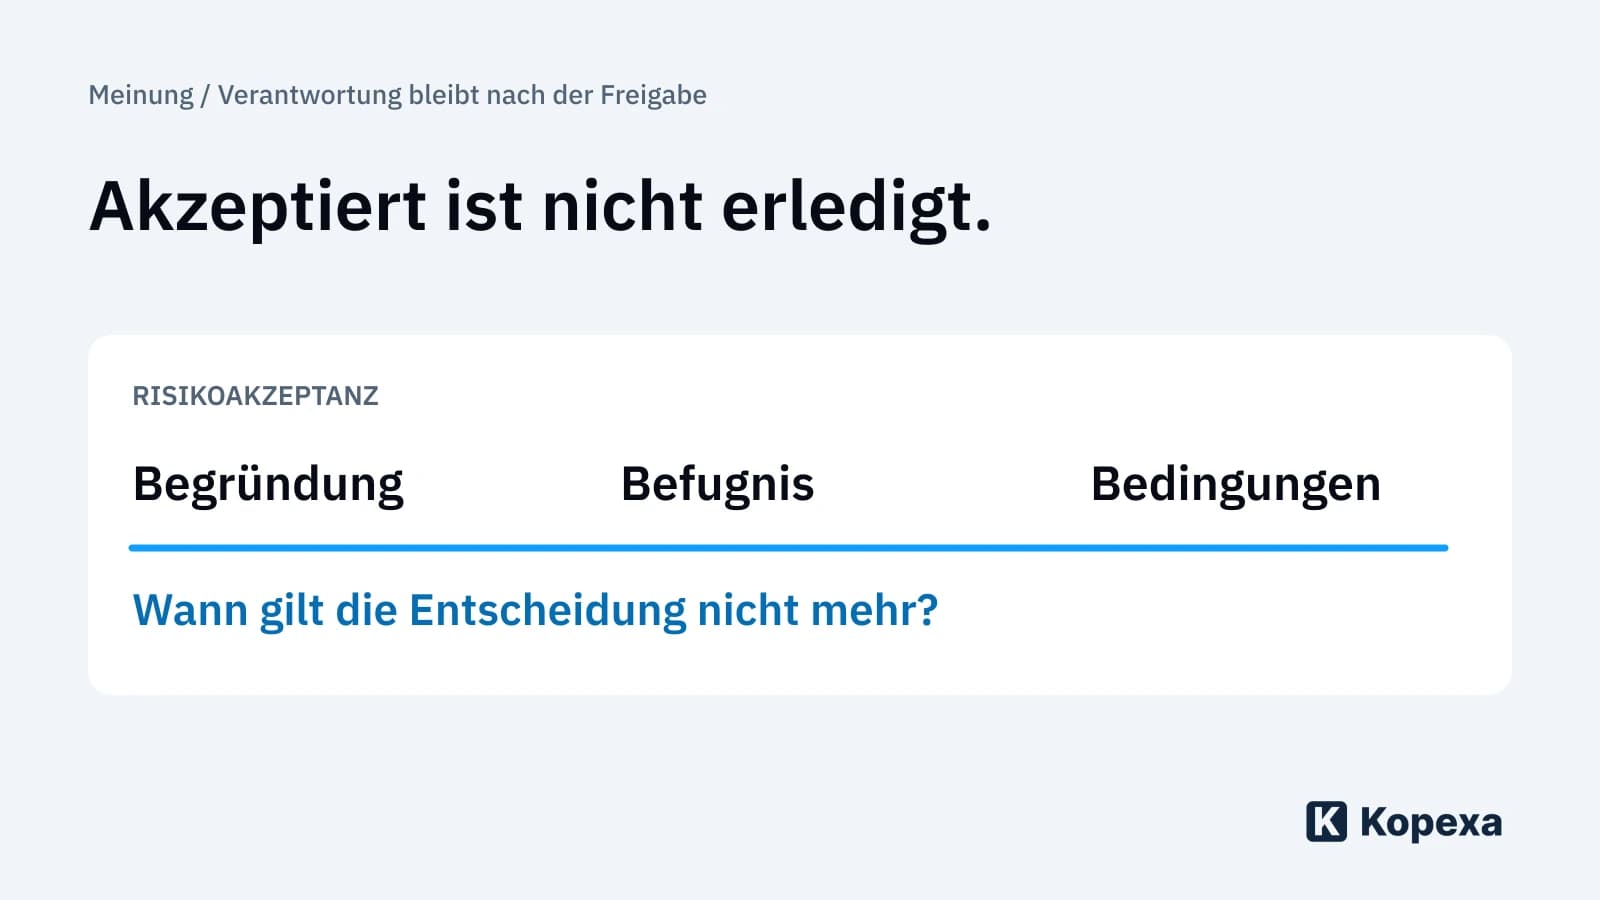
Ein Risiko zu akzeptieren kann vernünftig sein. Es anschließend wie eine erledigte Aufgabe zu behandeln, ist es nicht.
Das ist unsere Position: Eine Risikoakzeptanz muss erklären, welche Unsicherheit das Unternehmen bewusst trägt – und wann die Entscheidung nicht mehr gilt. Der Status „akzeptiert“ allein leistet das nicht. Er sagt weder, wer entscheiden durfte, noch unter welchen Bedingungen die Entscheidung getroffen wurde.
Nicht jedes Risiko lässt sich sofort beseitigen
Informationssicherheit arbeitet mit begrenzten Ressourcen, technischen Abhängigkeiten und konkurrierenden Zielen. Eine zusätzliche Schutzmaßnahme kann teuer sein, einen Betrieb unterbrechen oder selbst neue Risiken schaffen. „Alles sofort beheben“ ist deshalb kein brauchbares Entscheidungsprinzip.
Auch NIST behandelt in IR 8286A Rev. 1 Risikotoleranz, Risikoappetit und dokumentierte Risikoszenarien im Unternehmenskontext. Das unterstützt die Einordnung von Entscheidungen. Unsere Schlussfolgerung daraus: Die Qualität einer Akzeptanz zeigt sich an ihrer Begründung und ihren Grenzen, nicht an einer möglichst niedrigen Zahl im Dashboard.
Das ist keine Erlaubnis, bindende Anforderungen wegzuentscheiden. Ob eine Option überhaupt zulässig ist, muss vor der Abwägung geklärt sein.
Zwei gleich grüne Zeilen können völlig verschieden sein
Nehmen wir einen fiktiven Fall: Für eine ältere Anwendung ist eine geplante technische Änderung erst im nächsten Wartungsfenster möglich. Bis dahin besteht ein bewertetes Risiko weiter.
In Variante A steht im Register: „Akzeptiert. Aufwand zu hoch.“
In Variante B ist festgehalten, welche Anwendung und welcher Prozess betroffen sind, welche Folgen betrachtet wurden und welche Alternative geprüft wurde. Die befugte Rolle entscheidet, das Restrisiko bis zum Wartungsfenster zu tragen. Eine bestehende zusätzliche Schutzmaßnahme bleibt Voraussetzung. Ändert sich die Bedrohungslage oder fällt diese Maßnahme aus, wird die Entscheidung erneut vorgelegt.
Beide Einträge können denselben Status haben. Nur der zweite hilft der nächsten Person zu erkennen, ob die ursprüngliche Entscheidung noch trägt. Die genannten Bedingungen sind Beispiele, keine allgemeine Freigabe für den Weiterbetrieb älterer Anwendungen.
Verantwortung lässt sich nicht an ein Formular delegieren
Der ISB kann die Bewertung vorbereiten, Annahmen hinterfragen und Handlungsoptionen zusammenführen. Daraus folgt nicht automatisch, dass er jedes geschäftliche Risiko allein akzeptieren darf. Die Entscheidungsbefugnis muss zur Organisation, zur Tragweite und zu den geltenden Vorgaben passen.
Ebenso wenig ersetzt eine Unterschrift die fachliche Grundlage. Wer entscheidet, braucht eine verständliche Darstellung: Was kann passieren? Welche Schutzmaßnahmen sind bereits wirksam? Was bleibt übrig? Welche Alternative wurde aus welchem Grund verworfen?
Wenn diese Fragen fehlen, wird aus Dokumentation leicht eine Verschiebung von Verantwortung. Ein gut geführtes Register macht die Entscheidung hingegen später prüfbar – auch dann, wenn Beteiligte das Unternehmen verlassen.
Ein Datum reicht nicht als Wiedervorlage
Ein regelmäßiger Review ist sinnvoll. Er darf aber nicht der einzige Auslöser sein. Ein neuer Standort, eine geänderte Datenart, ein ausgefallener Schutzmechanismus oder neue Erkenntnisse über Angriffe können die Grundlage früher verändern.
Unsere Empfehlung ist deshalb, jede Akzeptanz mit einem kurzen Entscheidungsprotokoll zu verbinden:
| Entscheidungspunkt | Was nachvollziehbar sein sollte |
|---|---|
| Risiko | Konkretes Szenario, betroffene Werte und mögliche Folgen |
| Bewertung | Annahmen, Methode und verbleibendes Risiko |
| Alternativen | Geprüfte Behandlungsmöglichkeiten und Abwägung |
| Befugnis | Entscheidende Rolle und Grundlage ihrer Zuständigkeit |
| Bedingungen | Schutzmaßnahmen oder Grenzen, auf denen die Akzeptanz beruht |
| Erneute Prüfung | Termin und Ereignisse, die eine Neubewertung auslösen |
| Freigabe | Entscheidung, Datum und Bezug auf die geprüfte Fassung |
Das Protokoll ist unsere Arbeitshilfe. Einen allgemeingültigen akzeptablen Risikowert kann es daraus nicht geben. Die Bewertung selbst erläutern wir im Leitfaden zur Risikomatrix.
Das Ziel ist eine tragfähige Entscheidung
Ein ISMS soll nicht möglichst viele Risiken grün färben. Es soll dem Unternehmen helfen, Risiken zu verstehen, wirksame Maßnahmen umzusetzen und verbleibende Unsicherheit bewusst zu tragen.
Prüft deshalb bei eurer nächsten Durchsicht einen einzigen akzeptierten Eintrag: Kann eine unbeteiligte verantwortliche Person erklären, warum die Entscheidung heute noch gilt? Falls nicht, fehlt keine weitere Statusfarbe. Es fehlt die Entscheidungsgrundlage.
Quellen
- NIST IR 8286A Rev. 1: Identifying and Estimating Cybersecurity Risk for Enterprise Risk Management — NIST () [Abgerufen am ]