Security Awareness: Wissen Mitarbeiter, was im Ernstfall zu tun ist?
Meldewege statt Teilnahmehäkchen: Prüfe mit einer 20-Minuten-Übung, ob dein Team bei verdächtigen Nachrichten handeln kann.

Die Schulung ist abgeschlossen. Die Richtlinie ist veröffentlicht. Aber findet ein Mitarbeiter bei einer verdächtigen Nachricht die richtige Ansprechperson – auch wenn die IT-Leitung gerade nicht erreichbar ist?
Security Awareness muss im Alltag zu einer Handlung führen. Dafür braucht es verständliche Regeln, erreichbare Meldewege und eine kurze Gelegenheit, den Ablauf gemeinsam zu erproben.
TL;DR: Was ihr diese Woche testen könnt
- Können Mitarbeiter die passende Regel und den Meldeweg finden?
- Ist klar, welche Informationen eine Meldung enthalten soll?
- Gibt es eine erreichbare Vertretung und einen alternativen Kontaktweg?
- Werden erkannte Lücken anschließend mit Zuständigkeit und Termin geschlossen?
Stand: 13. Oktober 2026. Anlass ist der European Cybersecurity Month und die ENISA-Mitteilung vom 30. September. Die folgende Übung ist unsere eigene Arbeitsvorlage. Das Titelbild ist eine KI-generierte Szene mit Julian Köhn und zeigt keine tatsächlich durchgeführte Schulung.
Warum ein Teilnahmehäkchen nicht genügt
ENISA berichtet, dass 74 Prozent der befragten Beschäftigten verdächtige E-Mails, Nachrichten oder Links erhalten haben. 45 Prozent berichten von regelmäßigen Awareness-Informationen ihrer Organisation. Das sind Befragungsangaben: Der Empfang einer verdächtigen Nachricht ist kein Beleg für einen erfolgreichen Angriff.
Unsere Empfehlung daraus: Prüft neben der Teilnahme auch, ob eure Regeln tatsächlich nutzbar sind. Ein Mitarbeiter muss weder jedes Angriffsmuster kennen noch eine technische Analyse durchführen. Er sollte wissen, wie er einen Verdacht sicher weitergibt und wer danach übernimmt.
Drei Fragen, bevor ihr eine weitere Schulung plant
Wo steht die Regel? Eine Richtlinie hilft wenig, wenn sie nur im Auditordner liegt. Macht die relevante Handlungsanweisung am üblichen Arbeitsort auffindbar und benennt ihre verantwortliche Person.
Wohin geht die Meldung? Ein konkreter Kontakt ist hilfreicher als „informiere die IT“. Klärt Vertretung und einen alternativen Weg, falls der übliche Kommunikationskanal ausfällt.
Was passiert danach? Mitarbeiter brauchen keine vollständige technische Untersuchung. Legt fest, wer die Meldung übernimmt, Rückfragen stellt und über weitere Schritte entscheidet.
Eine 20-Minuten-Übung ohne Täuschung
Die folgende Tischübung ist ein fiktives Beispiel, keine offizielle ENISA-Vorlage. Sie prüft eure Abläufe im Gespräch. Es werden keine echten Phishing-Mails, ausführbaren Dateien oder Zugangsdaten benötigt.
Szenario: Eine Nachricht wirkt wie eine Rückfrage eines bekannten Lieferanten. Sie fordert dazu auf, eine Datei zu öffnen und Zahlungsdaten kurzfristig zu ändern. Eine Mitarbeiterin ist unsicher und möchte den Vorgang melden.
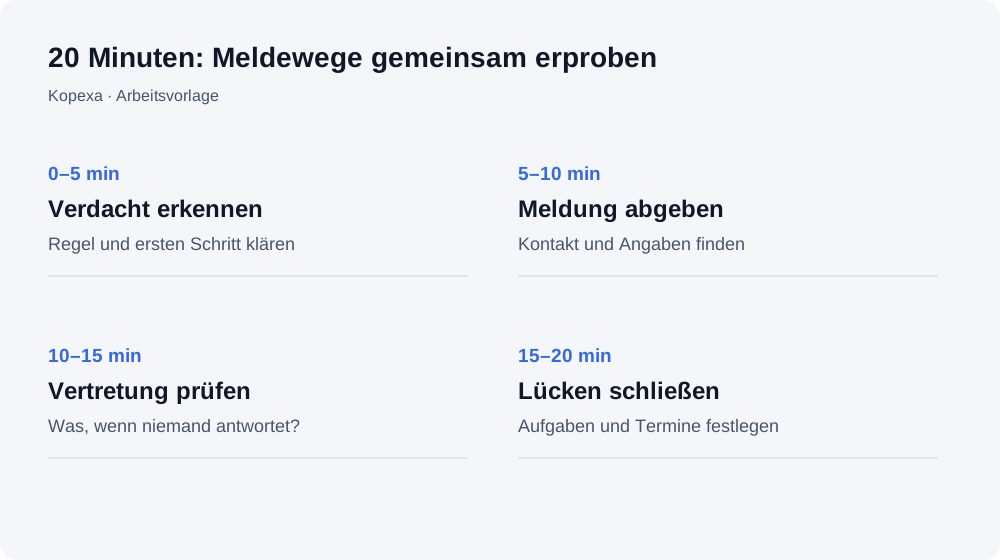
| Zeit | Gemeinsam prüfen | Ergebnis |
|---|---|---|
| Minute 0–5 | Was tun wir bis zur Klärung? Wo finden wir die passende Regel? | Vereinbarter Umgang mit dem Verdacht |
| Minute 5–10 | An wen melden wir? Welche Angaben braucht diese Person? | Konkreter Kontakt und benötigte Informationen |
| Minute 10–15 | Die erste Ansprechperson ist nicht erreichbar. Wie geht es weiter? | Vertretung und alternativer Kontaktweg |
| Minute 15–20 | Was hat nicht funktioniert? Wer verbessert es bis wann? | Aufgaben mit Verantwortlichen und Termin |
Eine solche Übung ist kein Wettbewerb. Bewertet den Ablauf, nicht einzelne Mitarbeiter. Wenn niemand den Meldeweg findet, ist das eine Verbesserung für eure Organisation – kein Anlass für eine öffentliche Rangliste.
Fortschritt messen, der etwas bedeutet
Die Teilnahmequote zeigt, wer eine Schulung erledigt hat. Ergänzend könnt ihr dokumentieren, ob die Gruppe die richtige Kontaktstelle findet, ob die Vertretung funktioniert und ob die anschließend vereinbarten Aufgaben abgeschlossen wurden.
Bei einem späteren Durchlauf prüft ihr dieselben offenen Punkte erneut. Daraus entsteht ein nachvollziehbarer Verbesserungszyklus. Die Übung allein bestätigt keine Zertifizierung oder vollständige regulatorische Erfüllung.
Regeln, Mitarbeiter und Maßnahmen zusammenbringen
In Kopexa können Richtlinien, Workforce Hub und Aufgaben diese Arbeit verbinden: Inhalte bereitstellen, Schulungs- und Richtliniennachweise verfolgen und Verbesserungen mit Verantwortlichen steuern. Der Workforce Hub bietet Mitarbeitenden einen Zugang zu den für sie relevanten Inhalten und Ansprechpartnern.
Die Tischübung bleibt eine von euch moderierte Übung. Kopexa hilft bei der Organisation und Nachweisführung; wir behaupten damit keine automatische Phishing-Simulation.
Wenn die Abläufe bisher über Wiki, E-Mail und Tabellen verteilt sind, zeigt dir die ISMS-Software von Kopexa, wie ihr Regeln und Umsetzung zusammenführt. Ein konkreter Meldeweg ist ein guter Ausgangspunkt für die Demo.
Häufige Fragen
- Ist das eine echte Phishing-Simulation?
- Nein. Es ist eine Gesprächsübung mit einem fiktiven Fall. Ihr verschickt keine täuschenden Nachrichten und benötigt keine Zugangsdaten.
- Was sollte neben der Teilnahmequote erfasst werden?
- Prüft, ob Mitarbeiter den Meldeweg finden, die Vertretung erreichbar ist und erkannte Lücken mit Verantwortlichen und Terminen geschlossen werden.
Quellen
- ENISA: Cybersecurity Month @ work () [Abgerufen am ]