Guide
Stakeholderanalyse: Vorlage, Matrix und ausgefülltes Beispiel
Erkenne, wessen Anforderungen du berücksichtigen musst und wer sich darum kümmert. Stakeholderanalyse-Vorlage für Excel mit Matrix und ausgefülltem ISMS-Beispiel.
Der Kunde erwartet einen Sicherheitsnachweis vor der Vertragsverlängerung. Die Geschäftsführung will wissen, welche Ressourcen dafür fehlen. Die Belegschaft braucht Abläufe, die im Alltag funktionieren. Alle meinen dasselbe ISMS. Trotzdem erwarten sie unterschiedliche Ergebnisse.
Eine Stakeholderanalyse hilft dir, diese Erwartungen früh zu klären: Wer ist betroffen? Welche Anforderungen sind verbindlich? Wer entscheidet, wer arbeitet daran und wen müsst ihr einbeziehen? Mit der Stakeholderanalyse-Vorlage für Excel ordnest du Erwartungen, legst Verantwortliche fest und planst die nächsten Schritte. Das ausgefüllte Beispiel zeigt dir, wie du damit im ISMS arbeitest.
Was ist eine Stakeholderanalyse?
Eine Stakeholderanalyse erfasst Personen, Gruppen und Organisationen, die ein Vorhaben beeinflussen oder von seinen Ergebnissen betroffen sind. Sie beschreibt ihre Interessen und hilft, Zusammenarbeit und Kommunikation zu planen. Die Association for Project Management betrachtet dabei unter anderem Einfluss, Interesse und Unterstützung für das Vorhaben.
Am Ende weißt du für jede relevante Partei, was sie braucht und wie ihr damit umgeht. Im Projektmanagement kann es um eine neue Anwendung gehen. Im ISMS geht es etwa um Sicherheitszusagen an Kunden, Entscheidungen der Leitung oder Anforderungen an Dienstleister.
Trenne dabei Anfordernde und Verantwortliche: Der Kunde braucht den Nachweis, die ISMS-Leitung bereitet ihn vor. So ist klar, wer etwas erwartet und wer liefert.
1. Den Bezug festlegen: Worum geht es konkret?
Beginne mit einem Satz: „Wir betrachten die Einführung unseres ISMS für den Betrieb unseres Kundenportals.“ Das ist genauer als „Stakeholder des Unternehmens“ und hilft, relevante Parteien zu erkennen.
Sprich dafür mit den Menschen, die Verträge, Betrieb, Personal und Sicherheitsarbeit kennen. Prüfe zum Beispiel:
- Kunden: Welche Sicherheitszusagen, Prüfrechte oder Berichtspflichten habt ihr vereinbart?
- Geschäftsführung: Welche Entscheidungen zu Budget, Risiken und Prioritäten stehen an?
- Belegschaft: Wer muss neue Regeln anwenden, wer kennt Hindernisse im Arbeitsalltag?
- Dienstleister: Wer liefert kritische Leistungen und muss bei Änderungen oder Vorfällen mitwirken?
- Aufsicht und weitere Stellen: Welche Zuständigkeiten und Pflichten sind für euren konkreten Betrieb zu prüfen?
Erfasse Rollen oder Gruppen, solange eine einzelne Person nicht erforderlich ist. „IT-Betrieb“ bleibt meist länger richtig als der Name einer Vertretung. Konkrete Kontaktverantwortliche hältst du separat fest.
Bei kritischen Dienstleistern ergänzt die Lieferantenbewertung die Analyse. Welche Leistungen besonders wichtig sind, könnt ihr aus eurer Business Impact Analyse ableiten. So erkennst du auch, welche externen Parteien du für den laufenden Betrieb und den Wiederanlauf brauchst.
2. Die Stakeholder-Matrix erstellen: Einfluss und Interesse bewerten
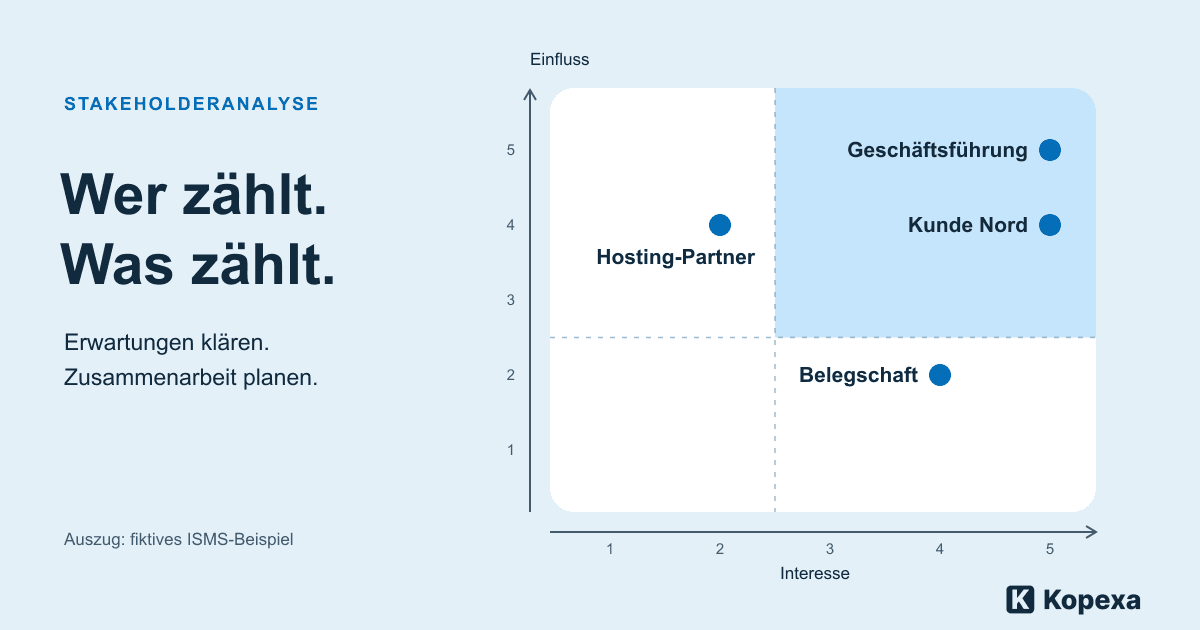
Eine Einfluss-Interessen-Matrix hilft dir zu entscheiden, wie intensiv ihr eine Partei einbezieht. Die Vorlage verwendet zwei Bewertungen von 1 bis 5:
- Einfluss: Wie stark kann die Partei Entscheidungen, Mittel oder den Ablauf dieses Vorhabens beeinflussen?
- Interesse: Wie stark ist sie betroffen oder beschäftigt sich mit dem Ergebnis?
Begründe die Bewertung konkret: „Gibt das Budget frei“ oder „Arbeitet täglich mit dem neuen Ablauf“. Kläre offene Einschätzungen im Gespräch mit den Beteiligten.
| Einfluss | Interesse | Ausgangspunkt für eure Zusammenarbeit |
|---|---|---|
| Hoch | Hoch | Eng abstimmen: Entscheidungen und offene Punkte gemeinsam bearbeiten. |
| Hoch | Niedrig | Gezielt einbinden: anstehende Entscheidungen rechtzeitig vorbereiten. |
| Niedrig | Hoch | Informieren und zuhören: Rückmeldungen in die Umsetzung aufnehmen. |
| Niedrig | Niedrig | Bei Änderungen einbinden: passende Anlässe und Kontaktwege festlegen. |
Die Excel-Matrix zählt automatisch, wie viele Beteiligte in jedem Feld liegen. Im Register siehst du ihre Namen und den Vorschlag zur Einbindung. Die Vorlage ordnet 1–2 als niedrig und 3–5 als hoch ein.
Beziehe die Menschen ein, die mit dem Ergebnis arbeiten. Die Belegschaft entscheidet vielleicht nicht über das Budget, kennt aber die Hindernisse im Alltag. Ihre Rückmeldung hilft, brauchbare Abläufe zu entwickeln. Die APM-Handreichung zur Kommunikationsplanung erläutert, warum Einfluss allein für die Planung der Zusammenarbeit nicht ausreicht.
3. Aus Erwartungen prüfbare Anforderungen machen
„Der Kunde will Sicherheit“ gibt deinem Team keine klare Aufgabe. „Der Kunde erhält vor der Vertragsverlängerung den vereinbarten Sicherheitsbericht“ lässt sich dagegen zuordnen und prüfen.
Halte jede Anforderung separat fest. Eine Partei kann mehrere haben. Die Vorlage verbindet beide über eine stabile Stakeholder-ID und trennt drei Einordnungen:
| Einordnung | Was du festhältst | Nächster Schritt |
|---|---|---|
| Verbindlich | Konkrete Verpflichtung und ihre Quelle, etwa eine vereinbarte Vertragsstelle. | Umsetzung und Verantwortliche festlegen. |
| Erwartung | Wunsch oder Bedarf, dessen Übernahme ihr noch entscheiden müsst. | Entscheiden und begründen, wie ihr damit umgeht. |
| Zu klären | Unbekannter Anwendungsbereich oder unklare Aussage. | Fachliche Prüfung zuweisen. |
Bewerte verbindliche Anforderungen anhand ihrer Quelle, unabhängig vom Matrixwert. Bei unklaren Vertrags- oder Rechtsfragen klärt die zuständige Fachperson, was für euch gilt.
Im ISMS heißen diese Stakeholder auch interessierte Parteien. Halte fest, welche Anforderungen ihr im ISMS behandelt, wie ihr sie umsetzt und woran ihr die Erfüllung erkennt. Die ISO-27001-Checkliste führt dich durch die weiteren Schritte der Zertifizierungsvorbereitung.
Stakeholderanalyse am Beispiel: Ein Kunde braucht einen Sicherheitsbericht
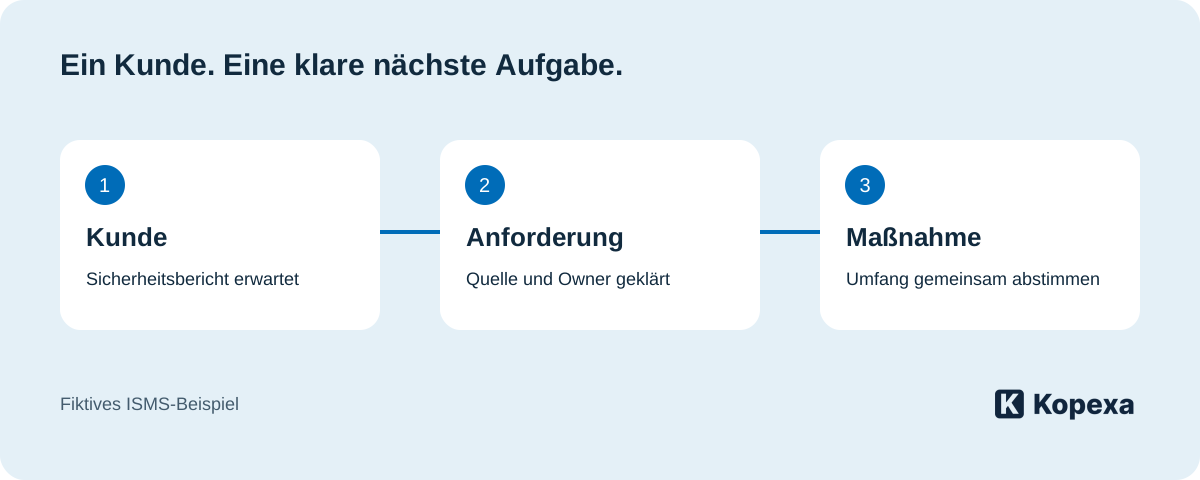
Ein IT-Dienstleister führt ein ISMS ein. Kunde Nord braucht vor der Vertragsverlängerung den vereinbarten Sicherheitsbericht. Die Nachweise liegen beim Betrieb und bei der ISMS-Leitung. Die Kundenbetreuung muss noch klären, welchen Umfang der Kunde erwartet.
So bearbeitest du den Fall in der Vorlage:
| Schritt | Eintrag im Beispiel |
|---|---|
| Stakeholder | S02 – Kunde Nord; Einfluss 4, Interesse 5. |
| Begründung | Die Vertragsverlängerung hängt am vereinbarten Nachweis. |
| Anforderung | A01 – Sicherheitsbericht vor Vertragsverlängerung vorlegen. |
| Quelle | Vertrag, Anlage Sicherheit § 3. |
| Entscheidung | Im ISMS abbilden; Berichtsumfang mit Kunden abstimmen. |
| Verantwortlich | ISMS-Leitung für die Anforderung; Kundenbetreuung für die Abstimmung. |
| Maßnahme | M01 – Berichtsumfang im Gespräch vor der Verlängerung klären. |
| Ergebnis | Dokumentierter Umfang, Empfänger und vereinbarter Termin. |
Nach dem Gespräch stehen Umfang, Empfänger und Termin fest. Damit kann die ISMS-Leitung den Bericht vorbereiten. Sobald er geliefert ist, ergänzt sie den Beleg bei der Anforderung. Du kannst dadurch beide Schritte verfolgen: die Abstimmung mit dem Kunden und die Lieferung des Berichts.
4. Kommunikation und Umsetzung vereinbaren
Lege für jeden nächsten Schritt fest: wer, mit wem, wozu, über welchen Kanal und bis wann. Bereite für die Geschäftsführung die anstehende Entscheidung vor: Welche Mittel fehlen, welche Optionen gibt es? Gib der Belegschaft Gelegenheit, Rückfragen zu neuen Abläufen zu stellen.
Beispiel für eine neue Sicherheitsrichtlinie: Das Personalteam bespricht den Entwurf mit betroffenen Teams, sammelt Rückfragen und bringt offene Punkte in die Freigabe. Wie Version, Freigabe und Kenntnisnahme zusammenhängen, erklärt unser Guide zur Einführung einer neuen Richtlinienversion.
Notiere anschließend das Ergebnis. Hat das Gespräch den Umfang geklärt? Ist eine Entscheidung gefallen? Welche Frage bleibt offen? Mit dem festgehaltenen Ergebnis kann die nächste Person direkt weiterarbeiten.
5. Die Analyse aktuell halten
Bewertungen ändern sich: Ein kleiner Kunde wird zum Hauptkunden, ein Dienstleister übernimmt zusätzliche Aufgaben, ein Vertrag enthält neue Sicherheitszusagen. Prüfe die betroffenen Einträge bei solchen Änderungen erneut.
Die ONS-Anleitung zum Stakeholder-Mapping empfiehlt regelmäßige Reviews und eine zum Vorhaben passende Einbindung. Vereinbare deshalb einen nächsten Review und zusätzliche Prüfanlässe. Setze in der Vorlage den Stichtag auf den Tag eurer Besprechung: So siehst du, welche Reviews bis dahin fällig sind.
Ungeklärte Erwartungen, fehlende Ressourcen und widersprüchliche Anforderungen gehören in die passende Entscheidung. Für die Leitung kannst du sie im ISMS-Management-Review bündeln. Verweise dabei auf die konkreten Einträge und die benötigte Entscheidung.
Wann lohnt sich der Wechsel von Excel zu Kopexa?
Die Vorlage hilft, eure erste Analyse gemeinsam aufzubauen. Aufwendig wird die Pflege, wenn derselbe Kunde in mehreren Risiken, Maßnahmen und Programmen eine Rolle spielt. Änderungen müssen dann an mehreren Stellen nachvollzogen werden.
In Kopexa kannst du Stakeholder als eigene Einträge pflegen und mit Risiken, Maßnahmen, Programmen und Zielen verknüpfen. So siehst du, welche Sicherheitsarbeit mit einem Kunden oder Dienstleister zusammenhängt und wer die Umsetzung übernimmt. Einen Überblick findest du in unseren Produktneuigkeiten zu Stakeholdern und Zielen.
Aus der einmaligen Stakeholderanalyse wird laufendes Stakeholdermanagement: Ihr arbeitet an den verknüpften Risiken, Maßnahmen und Zielen weiter. Unsere ISMS-Software bringt diese Arbeit an einem Ort zusammen.
Kurz beantwortet
Häufige Fragen
Noch eine Frage offen? Hier findest du die Antworten zum Nachlesen.
Was gehört in eine Stakeholderanalyse?
Geltungsbereich, relevante Parteien, deren Erwartungen, Einfluss und Interesse sowie die geplante Einbindung. Für die Umsetzung kommen Anforderungen mit Quelle, Verantwortlichen, nächsten Schritten und Reviewterminen hinzu.
Ist eine Stakeholder-Matrix dasselbe wie eine Stakeholderanalyse?
Die Matrix zeigt eine Einordnung nach zwei Kriterien. Die Analyse umfasst zusätzlich Begründungen, Anforderungen, Entscheidungen und die geplante Zusammenarbeit.
Ist die Stakeholderanalyse-Vorlage kostenlos?
Ja. Gib deine E-Mail-Adresse ein und bestätige die Bereitstellung der Vorlage. Anschließend kannst du die Excel-Datei herunterladen.
Was berechnet die Excel-Vorlage automatisch?
Die Matrix zählt gültig bewertete Beteiligte. Das Register leitet einen Vorschlag zur Einbindung ab. Über IDs werden Anforderungen und Maßnahmen verbunden; fehlende Angaben, fällige Reviews und überfällige Aufgaben werden angezeigt.
Wie viele Einträge kann ich erfassen?
30 Stakeholder, 60 Anforderungen und 60 Maßnahmen. Die Formeln beziehen sich auf diese vorbereiteten Bereiche. Zusätzliche Zeilen erfordern eine bewusste Anpassung der Formeln, Prüfungen und Matrix.
Wie passt die Vorlage zu ISO 27001?
Du erfasst interessierte Parteien, ihre Anforderungen und die zuständigen Personen. Für jede Anforderung hältst du Quelle, Entscheidung zur Umsetzung und Nachweis fest. Damit bereitest du die weitere Arbeit im ISMS vor.
Quellen
- Stakeholder mapping — Office for National Statistics
- Stakeholder engagement — Association for Project Management
- Communication planning — Association for Project Management