Schlagwort im Kopexa-Blog
ISMS
Ein ISMS aufbauen, im Alltag betreiben und gezielt verbessern: Entdecke Leitfäden, Beispiele und praktische Antworten zur Informationssicherheit.
Weitere Artikel zum Thema
20–28 von 37
Berechtigungskonzept erstellen: Wer darf was – und wer prüft das?
Mit Rollenmatrix und Prüfprotokoll steuerst du Eintritt, Rollenwechsel und Austritt. So wird aus einer Zugriffsliste ein überprüfbarer Ablauf.
 Julian Köhn·
Neue Richtlinienversion einführen: Freigabe und Kenntnisnahme
Bringe eine geänderte Richtlinie vom fachlichen Review in den Arbeitsalltag. Mit Rolloutplan für Version, Zielgruppe, Kenntnisnahme und offene Aufgaben.
Julian Köhn·
Wie bleiben ISMS-Nachweise aktuell und überprüfbar?
Prüfe Geltungsbereich, Bezugszeitraum und Änderungen statt nur das Upload-Datum. Mit Nachweisinventar und einem Beispiel vom Dokument bis zur offenen Aufgabe.
Julian Köhn·
Wie nutzt du einen Nachweis für mehrere Audits?
Ein Beleg kann mehrere Prüfungen unterstützen. Mit einer Abdeckungsmatrix erkennst du, wo Geltungsbereich, Zeitraum oder Prüfkriterium zusätzliche Arbeit verlangen.
Julian Köhn·
ISMS aus SharePoint migrieren: Dokumente und Rechte übernehmen
Welche Fassung ist freigegeben, wer darf sie sehen und welche Maßnahme gehört dazu? So bereitest du den Wechsel deines SharePoint-ISMS vor.
Julian Köhn·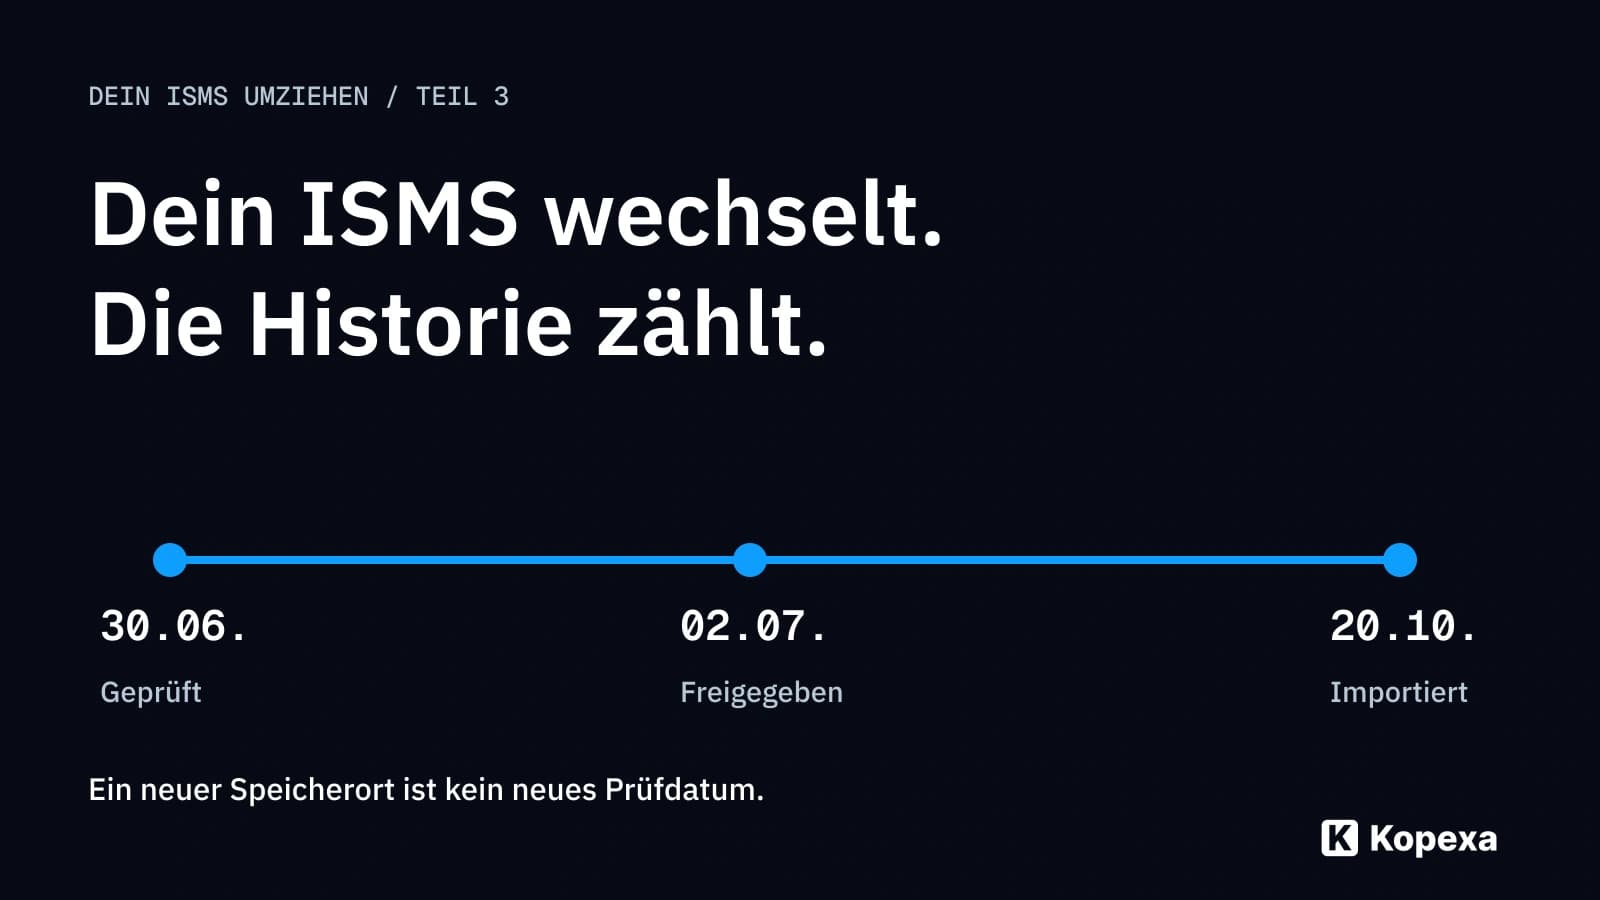
ISMS-Software wechseln: Wie bleibt die Nachweishistorie erhalten?
Eine Datei ist umgezogen. Aber ist noch erkennbar, wann sie galt und wer sie freigegeben hat? So prüfst du historische Belege beim ISMS-Wechsel.
Julian Köhn·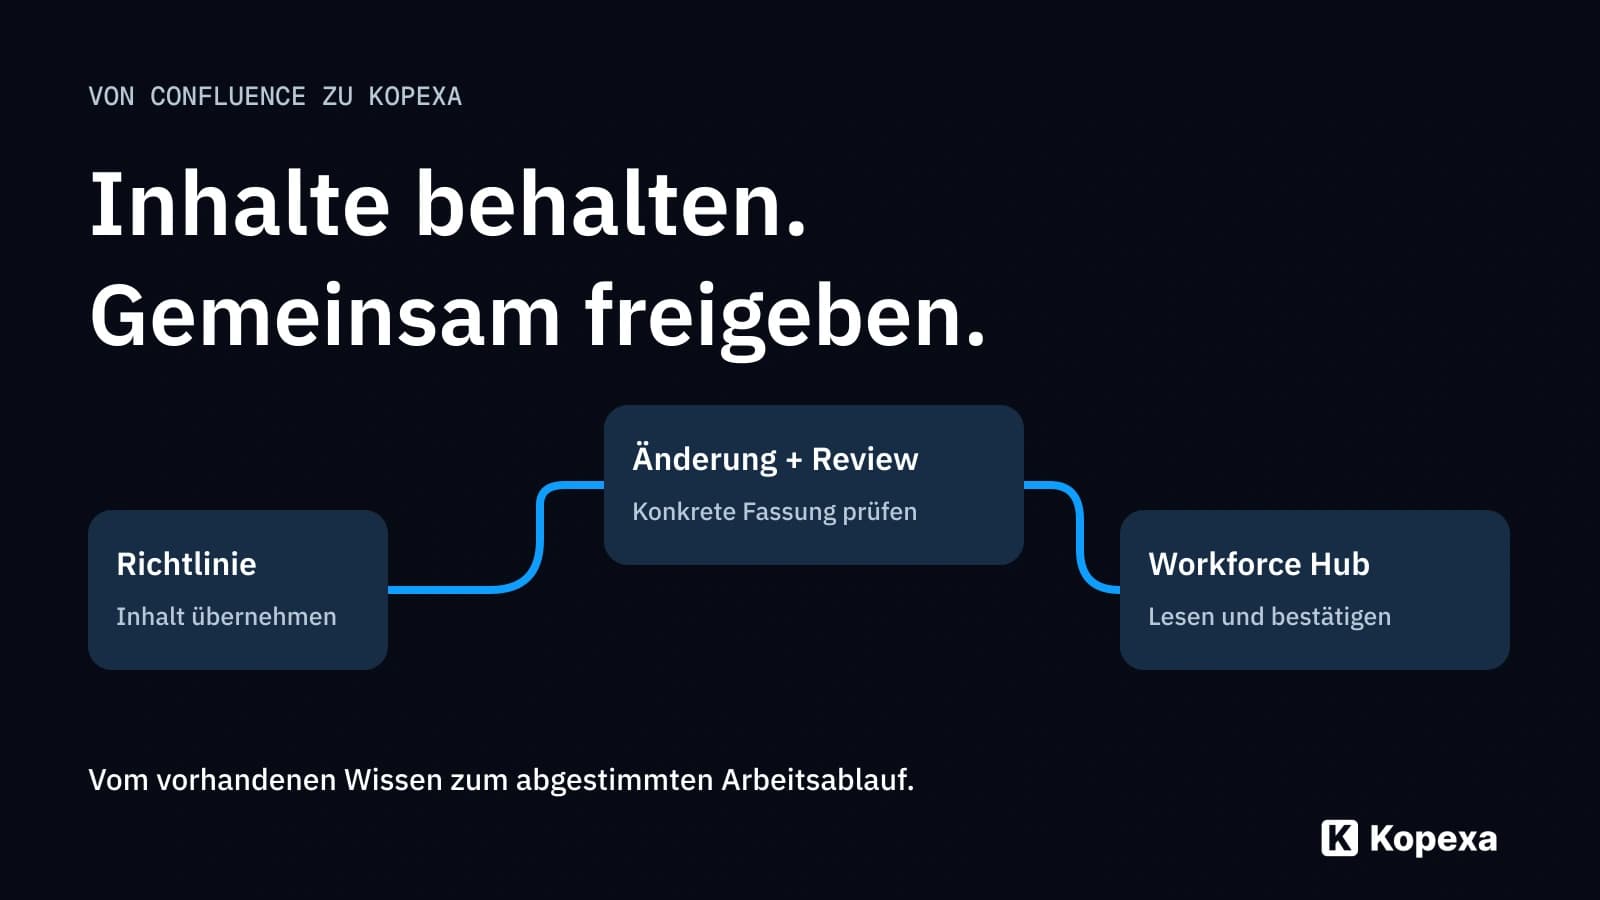
Von Confluence zu Kopexa: Richtlinien übernehmen und kontrolliert weiterführen
Bestehende Richtlinien weiterverwenden, Änderungen prüfen und gültige Fassungen an Mitarbeitende bringen: So planst du den Wechsel von Confluence zu Kopexa.
Julian Köhn·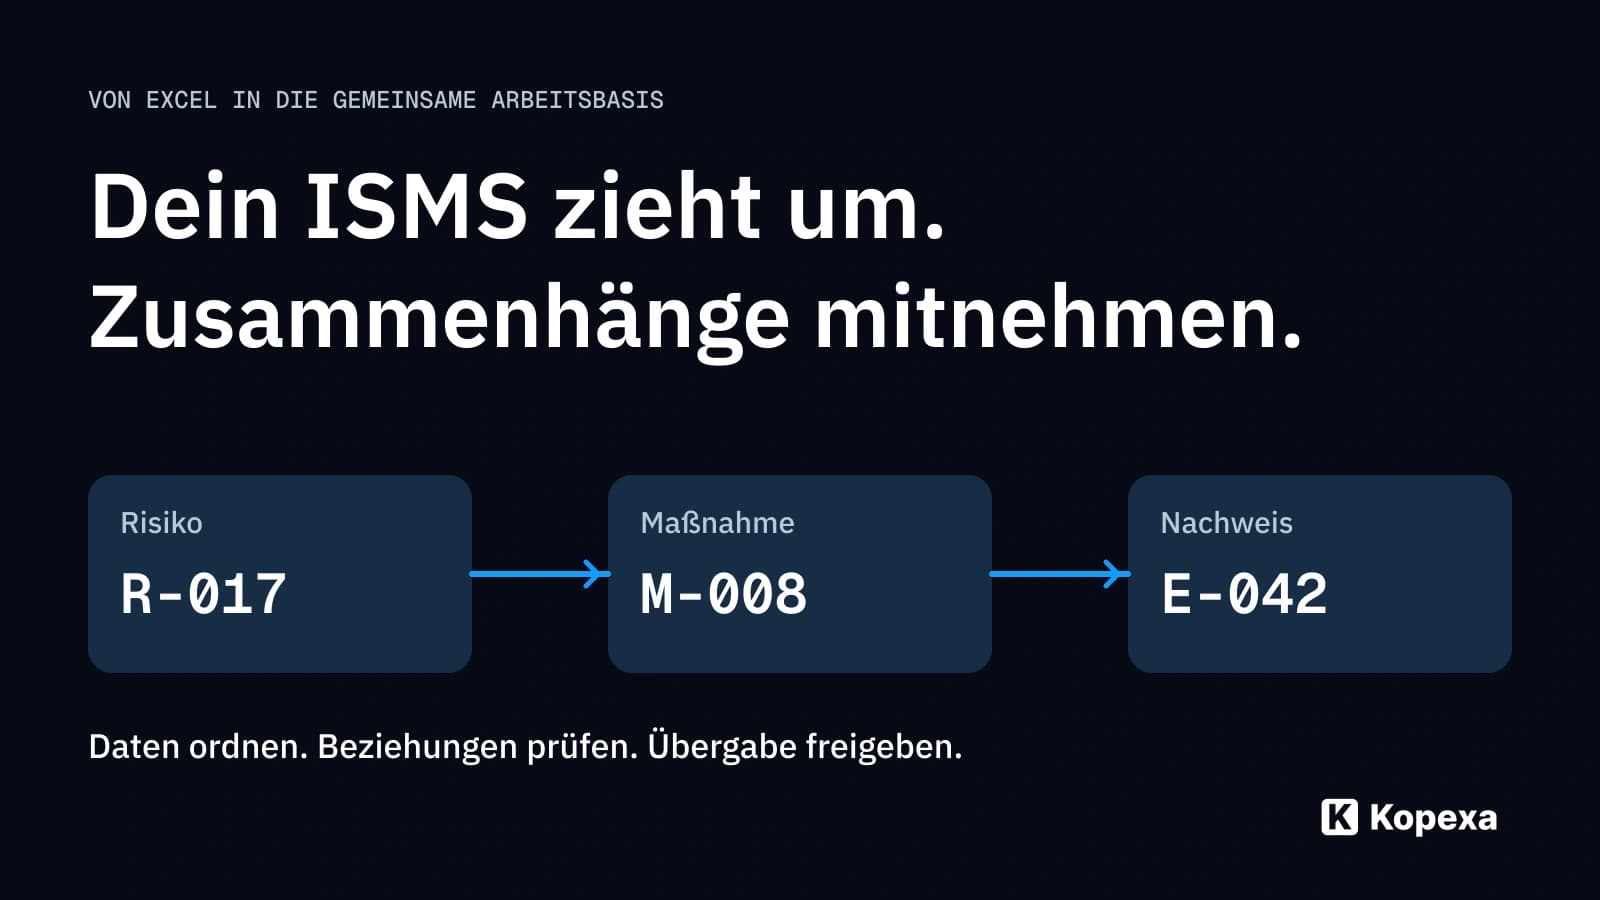
Von Excel ins ISMS: So planst du die Datenmigration
Wie du Risikolisten, Maßnahmen und Nachweise geordnet übernimmst: mit Feldzuordnung, einer Testmenge und klaren Kriterien für die Freigabe.
Julian Köhn·
Cyberrisiken im Mittelstand: Welche Maßnahmen zuerst?
Prioritäten, Verantwortliche und überprüfbare Ergebnisse: eine praktische Arbeitsvorlage für eure Informationssicherheit.
Julian Köhn·