Cyberrisiken im Mittelstand: Welche Maßnahmen zuerst?
Prioritäten, Verantwortliche und überprüfbare Ergebnisse: eine praktische Arbeitsvorlage für eure Informationssicherheit.

Eine neue Bedrohungsmeldung, eine Anfrage vom Kunden, das nächste Audit: Die Aufgabenliste wächst. Für ein kleines IT-Team ist die entscheidende Frage nicht, welche Risiken es theoretisch gibt. Welche Arbeit reduziert jetzt ein relevantes Risiko – und woran erkennen wir, dass sie erledigt ist?
TL;DR: So findet ihr den nächsten sinnvollen Schritt
- Beginnt bei einem Geschäftsprozess, dessen Ausfall euch wirklich trifft.
- Prüft Zugriffe, Wiederherstellung und Meldewege für diesen Prozess.
- Wählt Maßnahmen anhand der konkreten Lücken. Benennt Verantwortliche, Termine und Nachweise.
- Prüft das Ergebnis praktisch. Eine abgehakte Aufgabe allein bestätigt keine Wirksamkeit.
Stand: 13. Oktober 2026. Anlass ist das am 5. Oktober veröffentlichte CYBERsicher Lagebild 2026. Priorisierung und Arbeitsvorlage sind unsere redaktionellen Empfehlungen. Das Titelbild zeigt eine KI-generierte Szene mit Julian Köhn; es dokumentiert keinen Kundenbesuch.
Was das aktuelle Lagebild für euch bedeutet
Das CYBERsicher Lagebild 2026 betrachtet Cyberbedrohungen und Vorbereitungen kleiner und mittlerer Unternehmen in Deutschland. Ein Schwerpunkt liegt auf KI-bezogenen Gefahren; außerdem fließen Honeypot-Beobachtungen ein. Die unterschiedlichen Datengrundlagen lassen sich nicht zu einer persönlichen Angriffswahrscheinlichkeit für euren Betrieb zusammenrechnen.
Unsere praktische Schlussfolgerung: Verknüpft eine Bedrohung mit eurem Betrieb. „Ransomware“ wird erst dann zum brauchbaren Arbeitsauftrag, wenn klar ist, welcher Prozess betroffen wäre, welche Zugänge bestehen und welche Kontrollen bereits funktionieren.
Erst den Betrieb verstehen, dann Maßnahmen auswählen
Nehmen wir einen fiktiven Fertigungsbetrieb: Ohne Auftragsdaten kann er weder Produktion noch Versand zuverlässig planen. Ein externer Dienstleister betreut die dazugehörige Anwendung. Die IT kennt die Datensicherung, aber ein Wiederherstellungstest liegt länger zurück.
Hier lohnt eine gemeinsame Prüfung mit dem Prozessverantwortlichen: Wie lange darf die Anwendung ausfallen? Welche Daten müssen zurückkommen? Wer erreicht den Dienstleister? Ein Prozess mit Business-Impact-Analyse hilft, die Folgen einzuordnen. Das Risikoszenario wird anschließend im Risikomanagement bewertet.
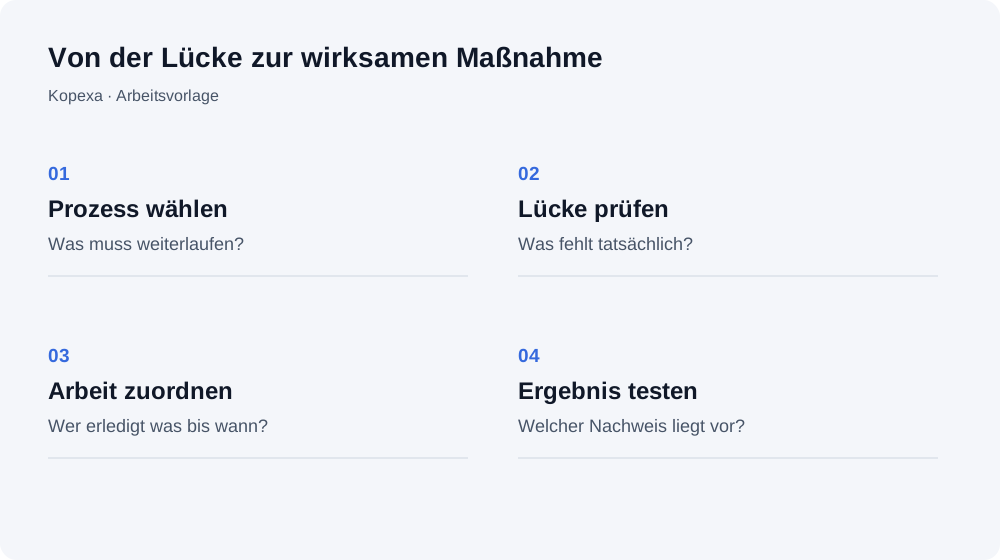
Drei Arbeitsbereiche, in denen ihr konkret prüfen könnt
Diese Auswahl ist ein Startpunkt für eure Prüfung, keine universelle Rangliste aus dem Lagebericht.
1. Kritische Zugänge: Wer kommt an die entscheidenden Systeme?
Prüft administrative Konten und externe Wartungszugänge für den gewählten Prozess. Sind sie noch erforderlich? Ist die zuständige Person bekannt? Ist eine angemessene zusätzliche Absicherung eingerichtet und getestet? Haltet auch fest, wie ein Zugang im Ernstfall gesperrt wird.
Ein überprüfbares Ergebnis wäre eine aktuelle Zugangsliste und ein dokumentierter Test der vorgesehenen Schutzmaßnahmen. Welche Technik erforderlich ist, hängt von eurem System und Risiko ab.
2. Wiederherstellung: Können wir tatsächlich weiterarbeiten?
Ein erfolgreiches Backup ist noch kein erfolgreicher Neustart. Vereinbart mit Fachbereich und IT einen begrenzten Wiederherstellungstest. Prüft die benötigten Daten, Abhängigkeiten und den Ablauf in einer geeigneten Testumgebung. Verhindert dabei Auswirkungen auf den produktiven Betrieb.
Dokumentiert das Ergebnis, die tatsächlich benötigte Zeit und offene Lücken. Vergleicht sie mit den geschäftlichen Anforderungen; ein pauschaler Zielwert hilft wenig.
3. Meldewege: Erreicht eine Beobachtung die richtige Person?
Wer meldet einen verdächtigen Vorgang? Wer entscheidet über die nächsten Schritte? Wie ist die Vertretung erreichbar, wenn E-Mail oder die übliche Plattform ausfallen? Geht einen fiktiven Fall gemeinsam durch. Unser 20-Minuten-Ablauf für eine Awareness-Übung bietet einen Einstieg.
Eine Arbeitsvorlage, die aus Erkenntnissen Aufgaben macht
| Festhalten | Beispiel für den fiktiven Betrieb |
|---|---|
| Betroffener Prozess | Auftragsplanung und Versand |
| Konkrete Lücke | Wiederherstellung der Auftragsanwendung nicht aktuell getestet |
| Verantwortlich | Benannte Person aus IT, fachliche Prüfung durch Prozessverantwortlichen |
| Nächster Schritt | Testumfang und Termin mit Dienstleister vereinbaren |
| Nachweis | Testprotokoll, geprüfte Daten und dokumentierte Abweichungen |
| Erneute Prüfung | Bei relevanten Änderungen und zum vereinbarten Termin |
Weniger Listen, mehr nachvollziehbare Umsetzung
Wenn Fachbereich, IT und Lieferanten in getrennten Listen arbeiten, bleibt oft unklar, ob eine Lücke wirklich geschlossen wurde. In Kopexa könnt ihr Risiken mit Aufgaben und Zuständigkeiten verbinden und die Nachweise gemeinsam verfolgen. Das ersetzt den technischen Test nicht, macht seinen Auftrag und sein Ergebnis aber nachvollziehbar.
Für den Mittelstand bedeutet das: mit einem wichtigen Prozess beginnen und die Arbeit schrittweise ausbauen. Wenn ihr sehen möchtet, wie diese Steuerung mit eurem vorhandenen ISMS zusammenpasst, nutzt die Demo auf unserer ISMS-Software-Seite. Bringt einen konkreten offenen Arbeitsauftrag mit – daran lässt sich der Nutzen am besten prüfen.
Häufige Fragen
- Sind das die offiziellen drei wichtigsten Maßnahmen?
- Nein. Die drei Arbeitsbereiche sind unsere redaktionellen Prüfansätze. Eure Prioritäten ergeben sich aus kritischen Prozessen, konkreten Risiken und bereits vorhandenen Kontrollen.
- Reicht ein erfolgreiches Backup als Nachweis?
- Ein Backup bestätigt keine erfolgreiche Wiederherstellung. Prüft den Wiederanlauf mit den benötigten Daten und Abhängigkeiten in einer geeigneten Testumgebung.
Quellen
- CYBERsicher Lagebild 2026 () [Abgerufen am ]