136–144 von 178 Artikeln
Nach Veröffentlichungsdatum
ISO 27001 und Datenschutz: DSGVO, TOMs und Nachweise
Reicht ISO 27001 für den Datenschutz? DSGVO-Schnittstellen, TOMs nach Art. 32 und acht praktische Schritte mit Nachweisen, Rollen und Beispiel.
 Julian Köhn·
Sovereign Washing: Wann ist eine Cloud wirklich europäisch?
Sovereign Washing erkennen: Wie du in 5 Schritten prüfst, ob ein Cloud-Anbieter echte digitale Souveränität liefert oder nur EU-Marketing macht. Mit Schrems-II-Bezug, US Cloud Act, BYOK und Vendor-Assessment-Checkliste für CISOs und Datenschutzbeauftragte.
Julian Köhn·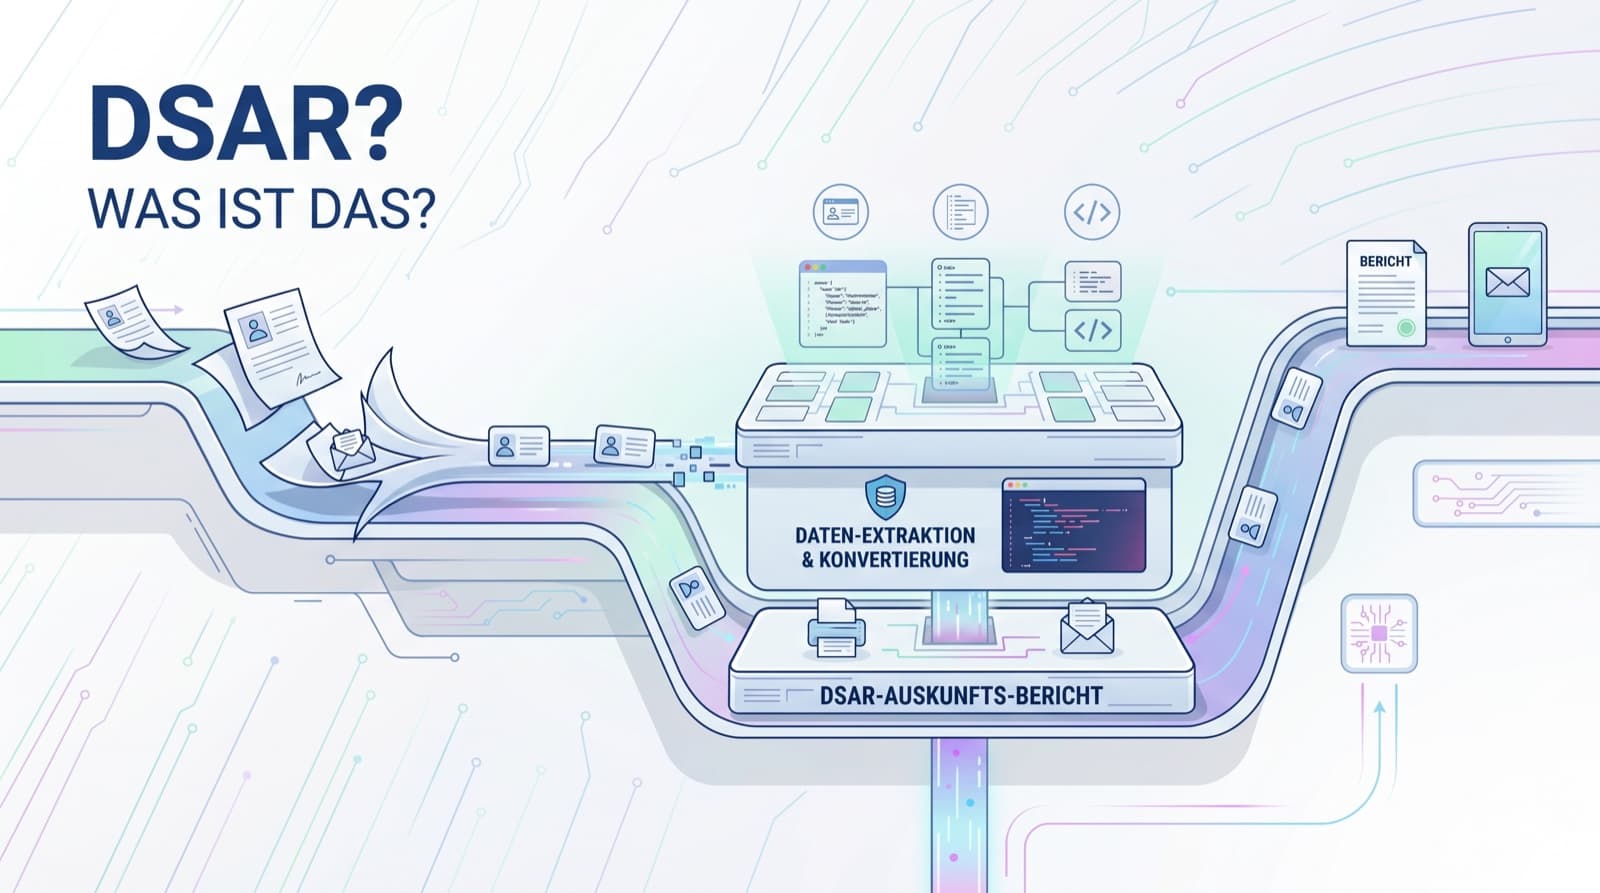
DSGVO-Auskunftsanfrage: Wie du eine DSAR rechtssicher beantwortest
Eine DSAR (Data Subject Access Request) muss innerhalb von 30 Tagen beantwortet werden. Wir zeigen dir den 8-Schritt-Workflow von Identitätsprüfung über Datenextraktion bis zur Redaktion und welche Ablehnungsgründe rechtssicher sind.
Julian Köhn·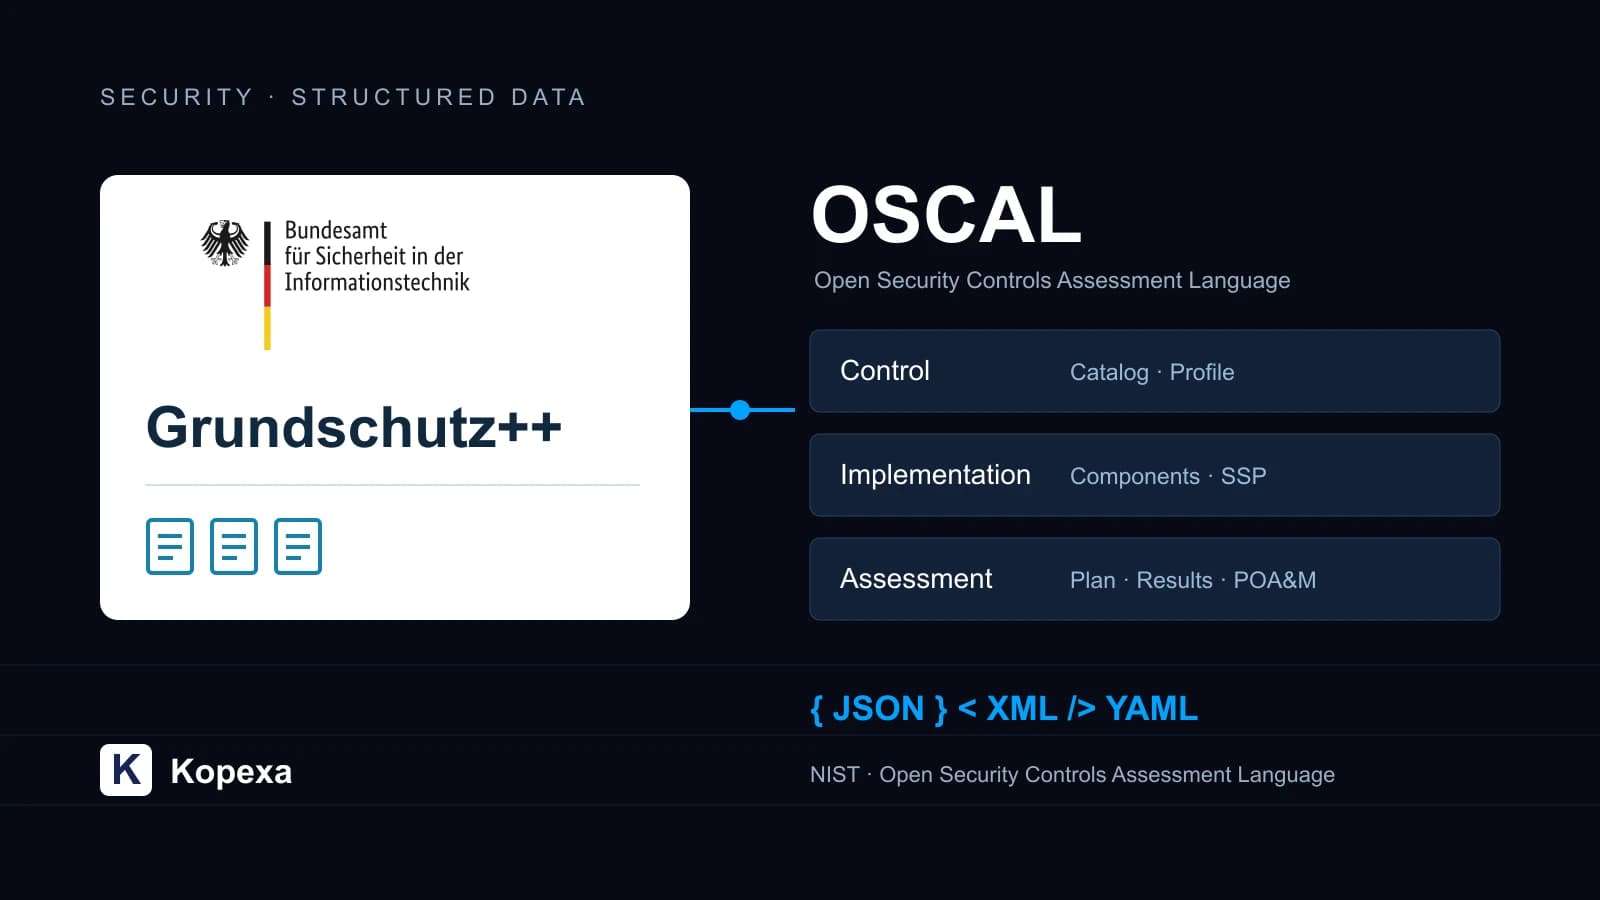
Was ist OSCAL? Der Deep-Dive zu Compliance as Code und BSI Grundschutz++
Was ist OSCAL? Verstehe den Datenstandard, seine drei Ebenen und den Zusammenhang mit BSI Grundschutz++, Nachweisen und Compliance as Code.
Julian Köhn·NIS2-Lieferkettensicherheit: Lieferanten prüfen und Risiken behandeln
NIS2 in der Lieferkette umsetzen: kritische Dienstleister erkennen, Nachweise bewerten, Verträge anpassen und Feststellungen nachverfolgen.
 Benjamin Schatter·
NIS2-Registrierung beim BSI: Frist, Zugang und benötigte Angaben
NIS2-Registrierung vorbereiten: ELSTER-Organisationszertifikat, Mein Unternehmenskonto, BSI-Portal und Pflichtangaben nach § 33 BSIG.
Benjamin Schatter·NIS2-Kosten planen: Software, Beratung und interner Aufwand
Was kostet NIS2? Plant Einführung und laufenden Betrieb anhand eurer Sicherheitslücken, internen Kapazität, Software und benötigten Unterstützung.
Benjamin Schatter·
Third-Party Risk: Lieferanten audit-ready machen
Praktischer Leitfaden für Vendor Risk Management unter NIS2, DORA und ISO 27001. Mit konkreten Checklisten und Dokumentationsmustern für dein Compliance-Team.
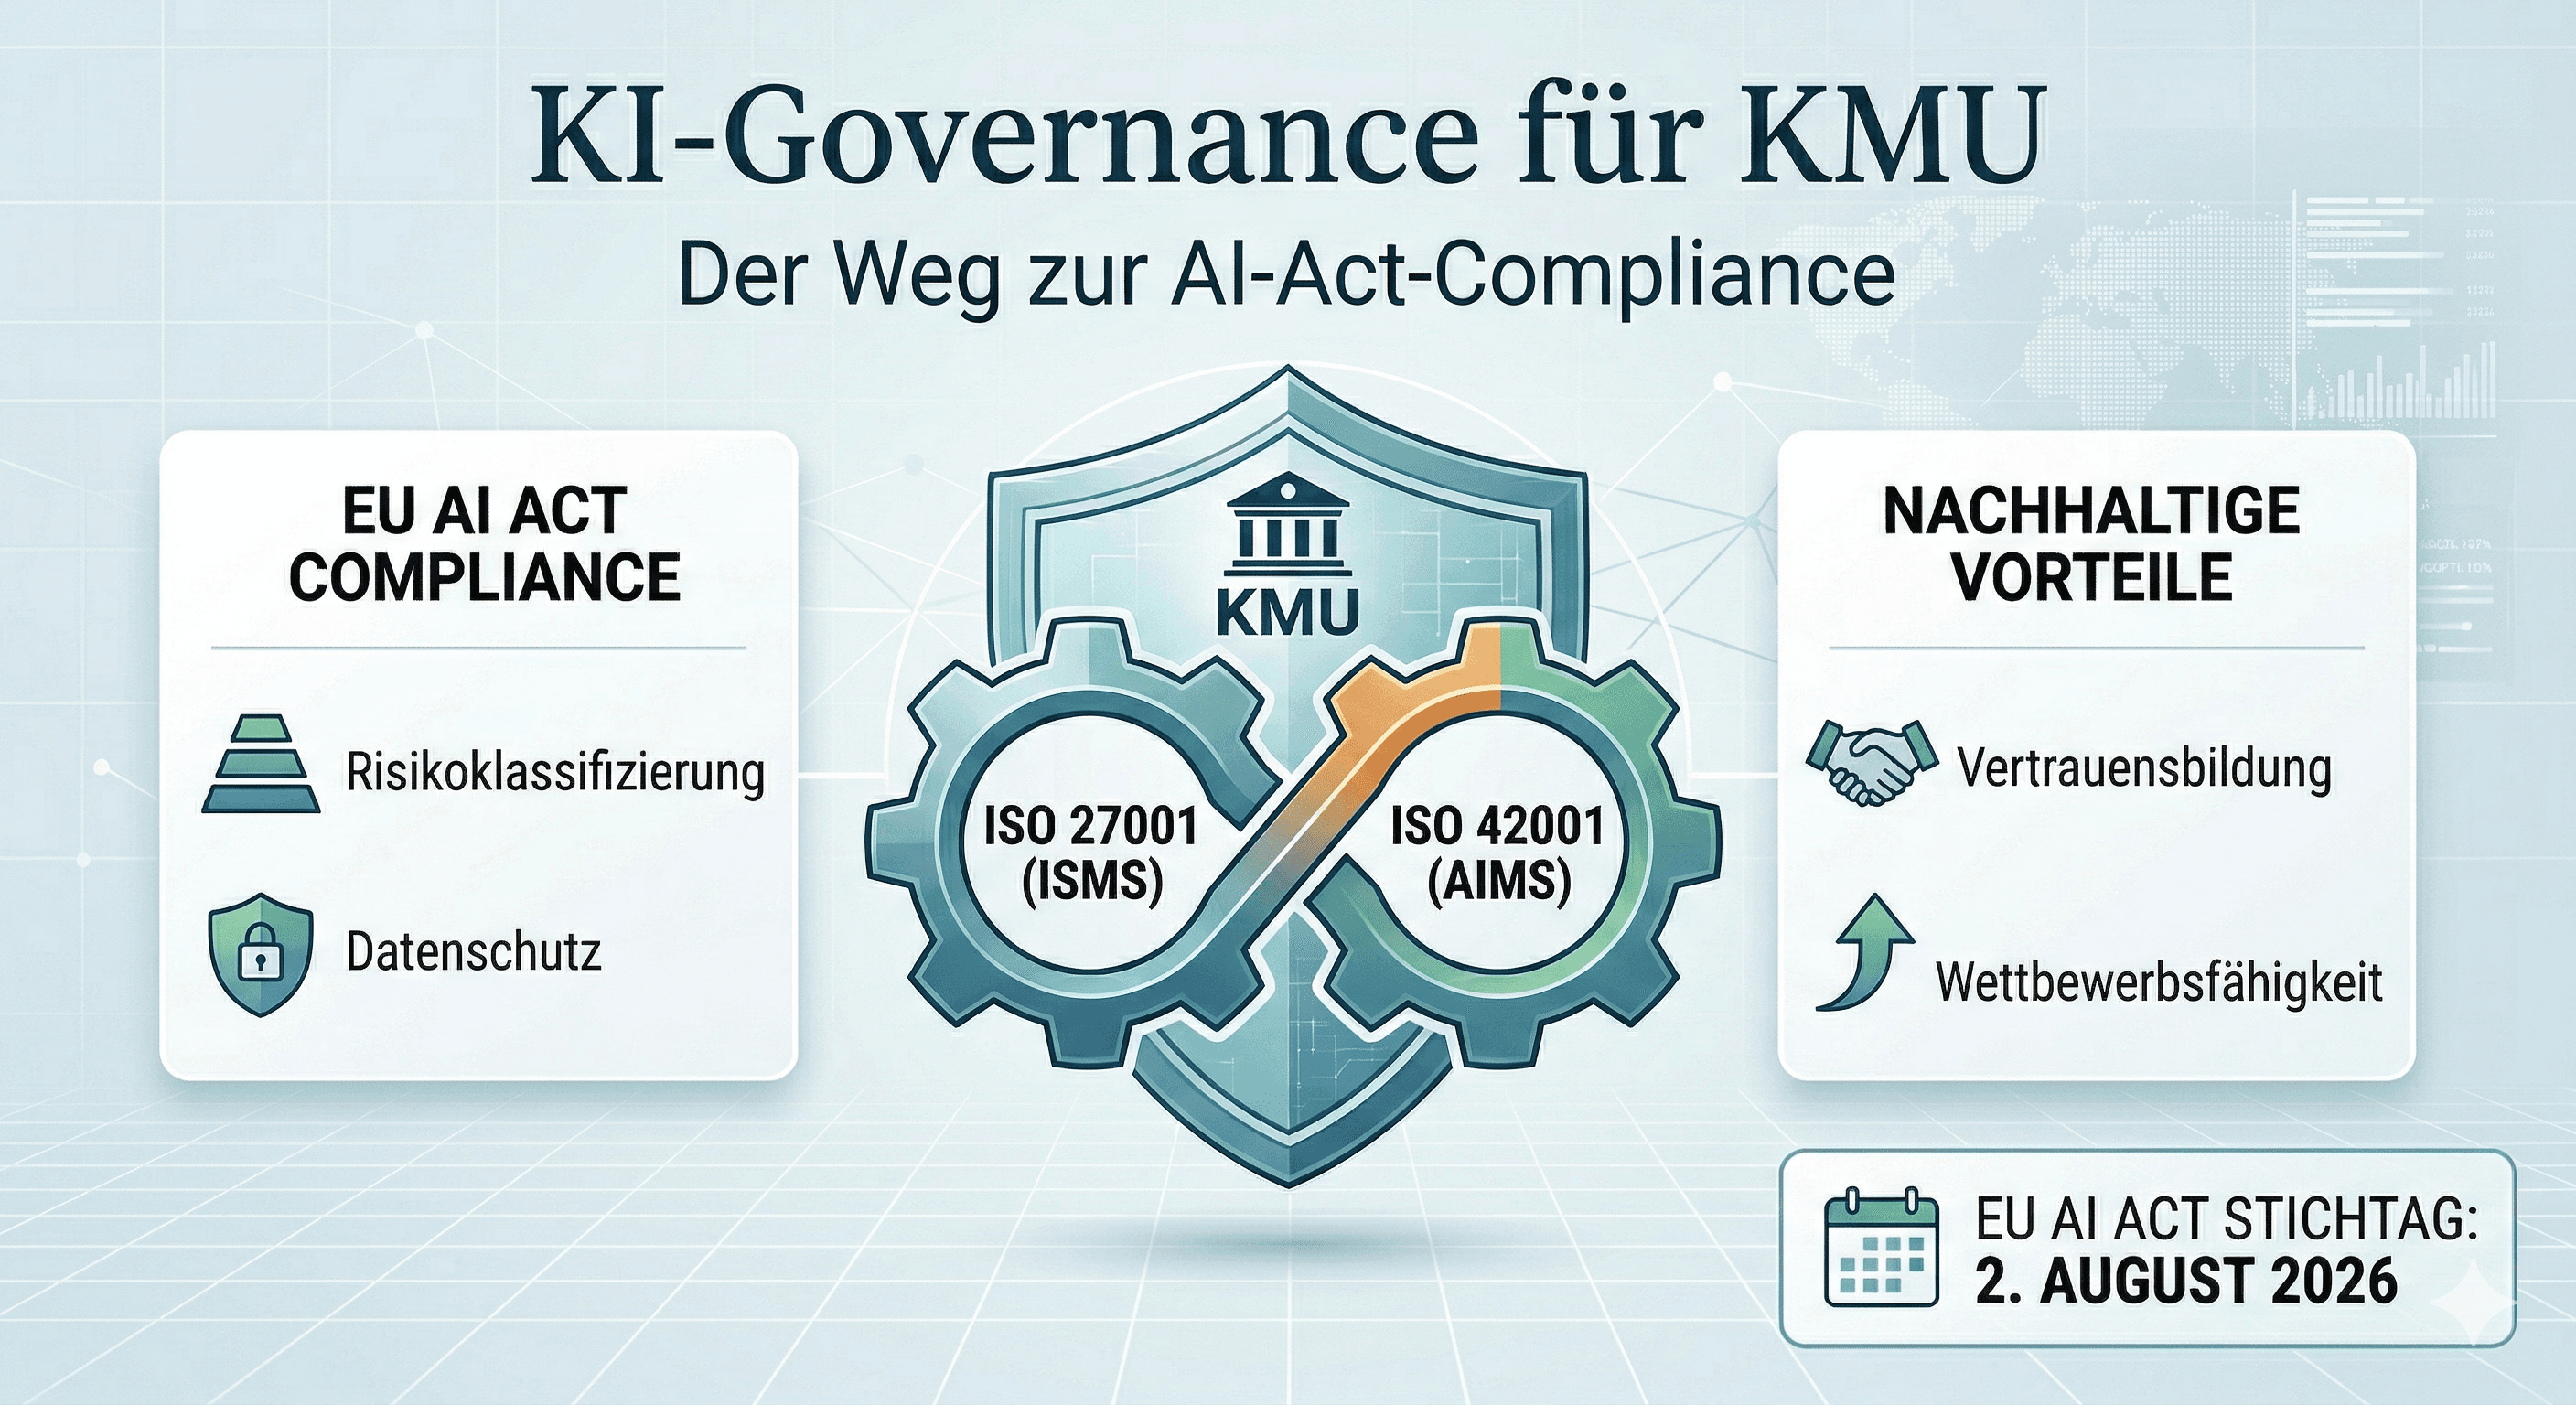
KI-Governance für KMU: Der Weg zur AI-Act-Compliance
Der EU AI Act tritt im August 2026 in Kraft. Erfahre, wie du als KMU KI-Risiken systematisch erfasst, in ISO 27001 und ISO 42001 integrierst und compliant bleibst.