Themen im Kopexa-Blog
Guides & Praxis
Vom ersten ISMS bis zum nächsten Audit: verständliche Leitfäden, konkrete Beispiele und Wissen für deinen Arbeitsalltag.
Weitere Artikel zum Thema
29–37 von 94
Beste GRC-Software für Unternehmensgruppen 2026
GRC-Software für Unternehmensgruppen vergleichen: Mandantentrennung, gemeinsame Controls, lokale Ausnahmen und konsolidierte Berichte praktisch testen.
 Julian Köhn·
Beste ISMS-Software für kleine und mittlere Unternehmen 2026
ISMS-Software für KMU auswählen: Kopexa, HiScout, TeamMate und verinice anhand eures Arbeitsalltags prüfen. Mit Kriterien und einem gemeinsamen Testfall.
Julian Köhn·
NIS2 und ISO 27001: Vorhandene Maßnahmen gezielt wiederverwenden
NIS2–ISO-27001-Mapping: Scope, Maßnahmen und Nachweise abgleichen. Vorhandene ISMS-Arbeit nutzen und zusätzliche Pflichten in Deutschland und Österreich erkennen.
Julian Köhn·NIS2 umsetzen: Roadmap und Checkliste für euren Maßnahmenplan
NIS2-Umsetzung planen: Betroffenheit klären, vorhandene Maßnahmen prüfen, Zuständigkeiten festlegen und Wirksamkeit belegen. Mit praktischer Checkliste.
Julian Köhn·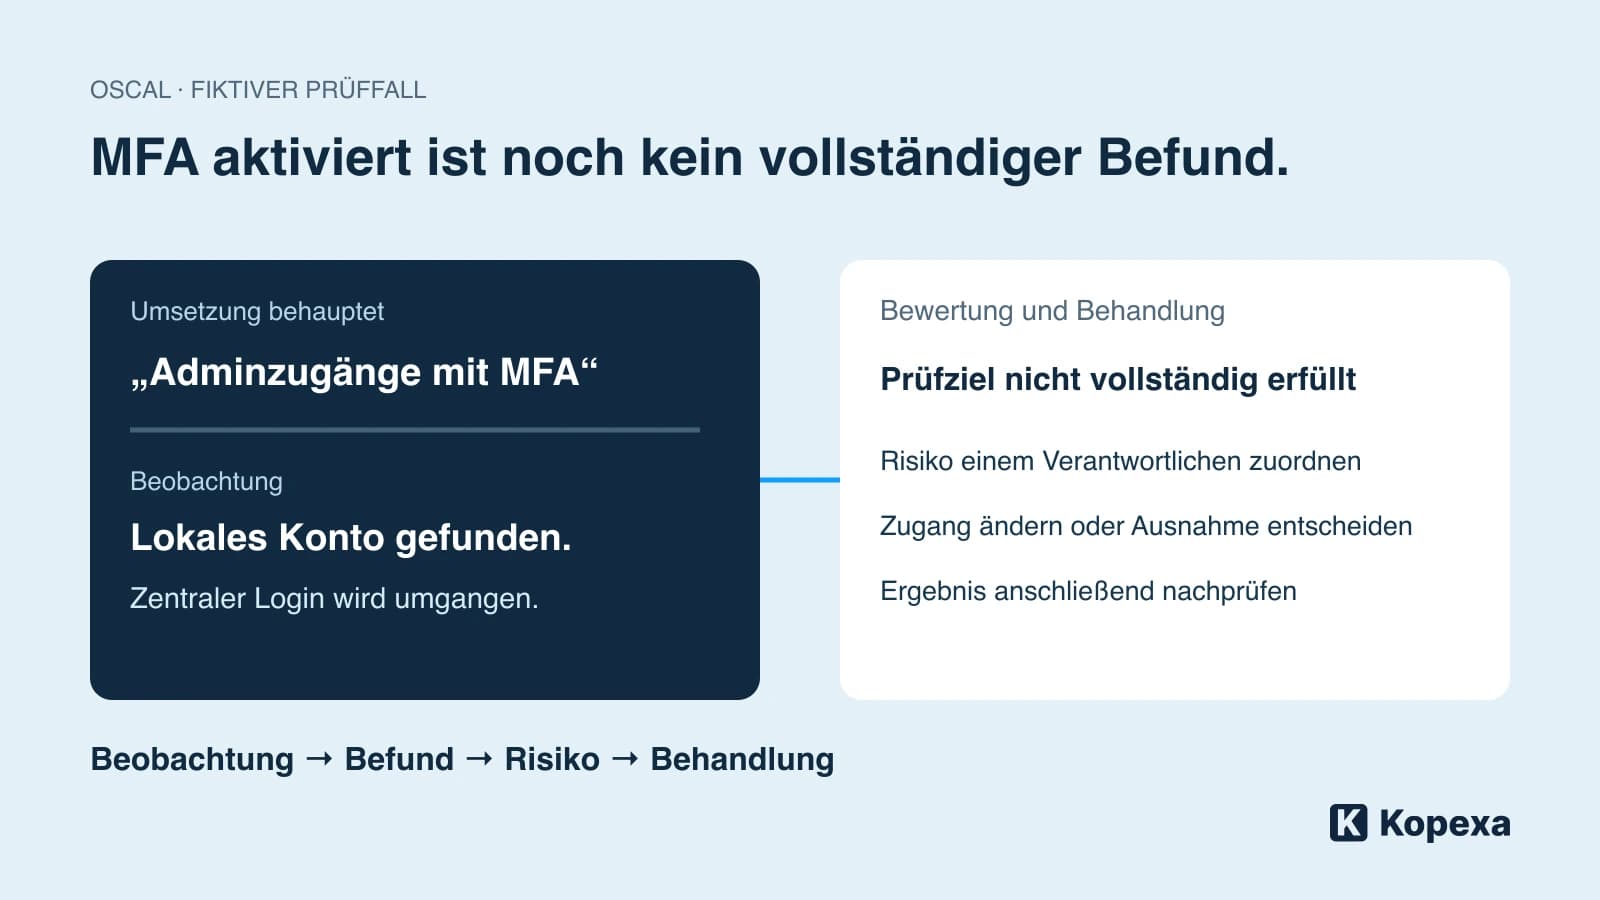
OSCAL in der Praxis: Was ein maschinenlesbarer Nachweis tatsächlich belegt
Unterscheide Anforderung, Umsetzung, Beobachtung und Befund. Ein Beispiel zeigt, wie OSCAL Prüfungen strukturiert und wo fachliche Bewertung nötig bleibt.
Julian Köhn·
ISMS ohne eigene IT-Abteilung: Aufgaben sinnvoll verteilen
Informationssicherheit mit externem IT-Betrieb organisieren: Zuständigkeiten, Nachweise und Entscheidungen klären, ohne eine eigene IT-Abteilung aufzubauen.
Julian Köhn·
Risikomethode ändern: Wie bleiben Bewertungen vergleichbar?
Neue Risikoskalen einführen, ohne eine scheinbare Verbesserung zu erzeugen: mit Methodenstand, Vergleichsfällen und sauber getrennten Zeitreihen.
Julian Köhn·
DORA-Informationsregister: Wie prüfst du die Datenqualität?
Verträge, Dienstleister und Funktionen im DORA-Informationsregister plausibel verknüpfen: Prüfschritte, typische Fehler und ein Beispiel zum Lieferantenwechsel.
Julian Köhn·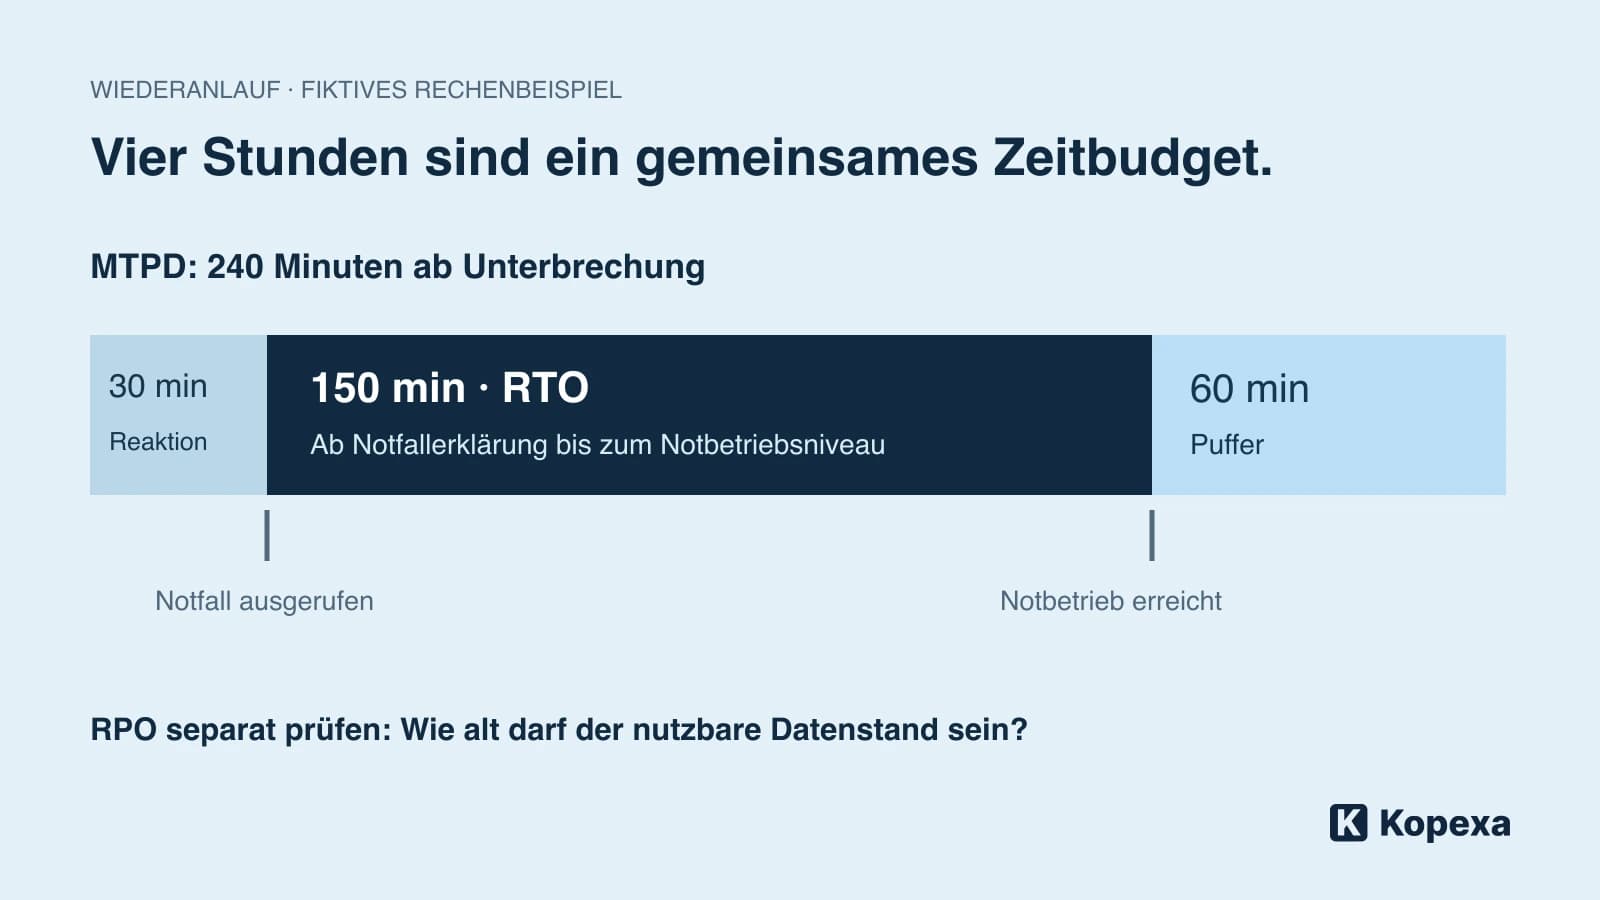
RTO, RPO und MTPD: Wie viel Ausfall verträgt euer Prozess?
Leite Wiederanlauf und tolerierbaren Datenverlust aus dem Geschäftsprozess ab. Mit Rechenbeispiel, Zeitpuffer und Prüffragen für einen Wiederanlauftest.
Julian Köhn·