Nachricht
KI-Relays: Echte Tools, fremder Datenweg
Symantec warnt vor inoffiziellen Relays für Codex und Claude Code. Warum eine KI-Freigabe auch Bezugsweg, Zielendpunkt und Berechtigungen abdecken muss.
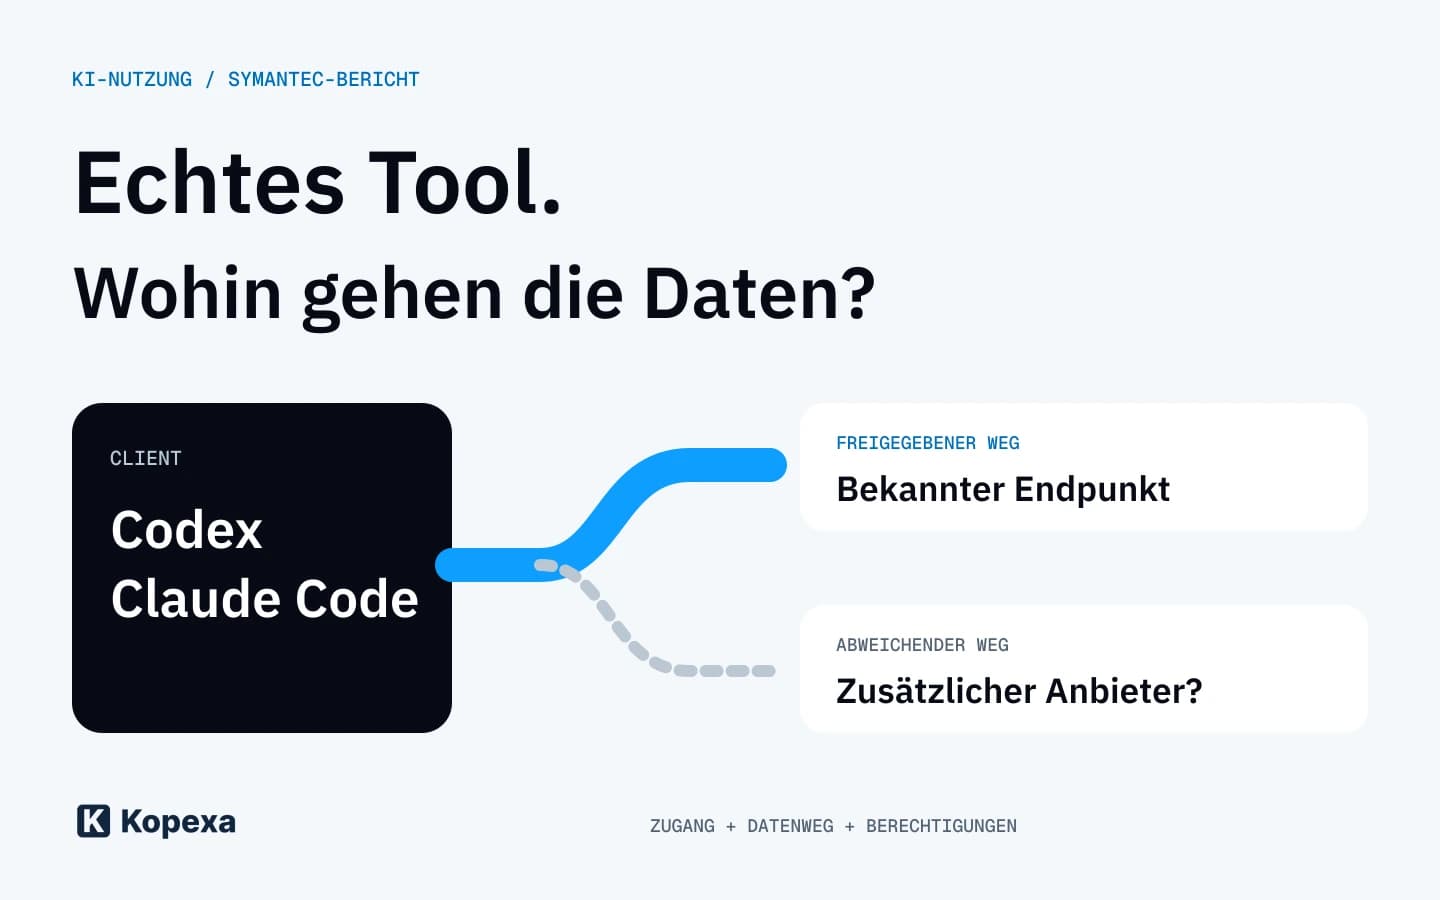
Ein freigegebener Produktname sagt noch nicht, wohin die Daten fließen. Ein neuer Symantec-Bericht über inoffizielle KI-Zugänge macht diese Lücke sichtbar. Für Unternehmen ist die Frage deshalb konkreter als „Dürfen wir Claude oder Codex nutzen?“: Welcher Zugang wurde eingerichtet, mit welchen Rechten und zu welchem Endpunkt?
Quellenstand: 30. Oktober 2026. Grundlage ist die Originaluntersuchung vom 29. Oktober. Die nachfolgenden Empfehlungen sind unsere Einordnung für die betriebliche KI-Freigabe. Wir haben die beschriebenen Skripte nicht selbst ausgeführt.
Was Symantec beobachtet hat
Das Threat Hunter Team beschreibt einen Relay-Dienst: Echte Codex- und Claude-Code-Clients werden installiert, anschließend leiten Konfigurationsänderungen Anfragen über fremde Server und schalten Schutzfunktionen ab. Beobachtet wurde das seit Anfang 2026 bei ungefähr einem Dutzend Organisationen, überwiegend in China. Ein Missbrauch dieser Position durch den Betreiber ist bislang nicht nachgewiesen. Laut Bericht handelt es sich nicht um eine Schwachstelle der Originaltools.
Die relevante Unterscheidung: Das beobachtete Konfigurationsrisiko ist belegt; ein daraus entstandener Datendiebstahl ist damit noch nicht belegt.
Warum der Produktname als Freigabe nicht reicht
Unsere Einordnung: Eine Freigabe muss beschreiben, was sie umfasst. „KI-Assistent erlaubt“ kann sonst sehr unterschiedliche Arbeitsweisen meinen: einen verwalteten Unternehmenszugang, einen privaten Account oder einen Zugang über einen zusätzlichen Anbieter.
Diese Wege sollten nicht gleich behandelt werden. Auch ein legitim betriebenes Unternehmens-Gateway kann ein bewusster Bestandteil einer sicheren Architektur sein. Entscheidend sind die Prüfung des Betreibers, die Kontrolle des Datenwegs und die freigegebene Konfiguration. Eine abweichende Adresse ist ein Prüfhinweis, kein automatischer Beweis für einen Angriff.
Wer eine Ausnahme braucht, sollte dafür einen erreichbaren Entscheidungsweg haben. Eine bloße Verbotsliste erklärt noch nicht, wie ein Team einen berechtigten Arbeitsbedarf lösen kann. Umgekehrt sollte Zeitdruck keine stillschweigende Erlaubnis sein, zusätzliche Vermittler einzubauen.
Vier Angaben machen die Freigabe überprüfbar
| Angabe | Praktische Frage |
|---|---|
| Zugang und Betreiber | Bei wem liegt der Vertrag, und wer stellt den Zugang bereit? |
| Erlaubter Datenweg | Welche Endpunkte oder geprüften Gateways gehören dazu? |
| Berechtigungen | Welche Dateien, Systeme und Aktionen darf der Assistent erreichen? |
| Änderungsentscheidung | Wer prüft einen anderen Anbieter, zusätzliche Tools oder mehr Rechte? |
Diese Angaben gehören zur tatsächlichen Nutzung, nicht nur zum Einkauf. Eine Konfiguration kann sich ändern, obwohl der Name auf der Rechnung gleich bleibt. Deshalb sollte klar sein, wer den freigegebenen Stand pflegt und bei welchen Änderungen eine erneute Prüfung nötig ist.
Unser Vorschlag für eine kleine Organisation: Beginnt mit den produktiv genutzten Zugängen und ihren Verantwortlichen. Stellt nicht erst ein umfangreiches Register aller denkbaren KI-Produkte auf. Ein kurzer, überprüfter Bestand ist nützlicher als eine lange Liste ohne Bezug zu den Arbeitsplätzen.
Was tun, wenn der eingerichtete Weg unklar ist?
Lasst die zuständige IT den tatsächlichen Zugang mit der freigegebenen Konfiguration vergleichen. Dazu gehören der Bezugsweg und die Ziele, mit denen sich die Anwendung verbindet. Sichert die für die Prüfung erforderlichen Angaben, ohne Zugangsdaten in Tickets, Screenshots oder Chats weiterzuverbreiten.
Bis zur Klärung sollte keine zusätzliche sensible Nutzung über den fraglichen Weg erfolgen. Die nächste Entscheidung richtet sich nach dem Befund: Handelt es sich um einen dokumentierten Unternehmensdienst, eine genehmigungsfähige Abweichung oder einen nicht autorisierten Zugang? Bei Hinweisen auf eine Kompromittierung wird daraus ein Vorfall; eine abweichende Konfiguration allein beweist sie nicht.
Ein sinnvolles Ergebnis ist eine benannte Entscheidung mit Termin und Verantwortlichem. „Wir haben den Mitarbeiter darauf hingewiesen“ ist noch kein Nachweis, dass der technische und organisatorische Zustand geklärt wurde.
Der Unterschied zum Cursor-Vorfall
Beim manipulierten Claude-Code-Paket im Cursor-Marketplace ging es um veränderten Erweiterungscode. Hier geht es um den eingerichteten Nutzungsweg eines Originalclients. Beide Geschichten sollten nicht zu einem pauschalen „KI ist unsicher“ vermischt werden. Sie verlangen unterschiedliche Prüfungen.
Für die eigene KI-Richtlinie ist das eine konkrete Ergänzung: Nicht nur Tools erlauben, sondern ihre erlaubte Nutzung verständlich festhalten. In Kopexa lassen sich Vorgaben und ihre Bearbeitung nachvollziehbar organisieren. Die Plattform ersetzt dabei keine technische Überwachung des Arbeitsplatzes.
Eine gute KI-Freigabe endet nicht beim Namen des Assistenten. Sie macht den erlaubten Arbeitsweg erkennbar.
Kurz beantwortet
Häufige Fragen
Noch eine Frage offen? Hier findest du die Antworten zum Nachlesen.
Ist damit ein Datendiebstahl nachgewiesen?
Nein. Ein riskanter Datenweg ist nicht gleichbedeutend mit nachgewiesenem Missbrauch. Für die eigene Umgebung sind die tatsächlich eingerichtete Konfiguration, ihre Nutzung und mögliche Vorfallspuren zu prüfen.
Sind Unternehmens-Gateways damit grundsätzlich problematisch?
Nein. Ein geprüftes und freigegebenes Gateway kann Teil der vorgesehenen Architektur sein. Entscheidend sind ein bekannter Betreiber, ein kontrollierter Datenweg, passende Berechtigungen und eine dokumentierte Verantwortung.
Was gehört in eine KI-Freigabe?
Neben dem Produktnamen gehören der freigegebene Zugang, erlaubte Daten und Endpunkte, Berechtigungen sowie der Prozess für Änderungen und Ausnahmen hinein. Die Mitarbeitenden müssen erkennen können, welcher konkrete Arbeitsweg erlaubt ist.
Quellen
- Sandbox Flipped to ‘Danger-Full-Access’: Unauthorized AI Relays Create Risk for Organizations — Symantec und Carbon Black Threat Hunter Team () [Abgerufen am ]