Guide
KI-Richtlinie für Mitarbeiter: Welche Nutzung erlaubt ihr konkret?
Formuliere verständliche Regeln für KI-Werkzeuge, Daten und Freigaben. Mit Fallbeispielen, Meldeweg und Ablauf für Versionierung und Kenntnisnahme.
Eine Mitarbeiterin will ein Kundenprotokoll zusammenfassen. Das Team nutzt bereits einen KI-Assistenten, aber niemand weiß, ob dort Kundennamen und Vertragsdetails eingegeben werden dürfen. „Verantwortungsvoll mit KI umgehen“ hilft bei dieser Entscheidung nicht.
Eine brauchbare KI-Richtlinie beantwortet für solche Situationen drei Fragen: Welches Werkzeug darf ich nutzen, welche Daten darf ich eingeben und wer prüft das Ergebnis? Danach braucht sie einen erreichbaren Weg für Ausnahmen und Vorfälle.
Schreibt für die nächste Entscheidung im Arbeitsalltag
Die Hamburger Datenschutzaufsicht empfiehlt dokumentierte interne Vorgaben und konkrete Beispiele für erlaubte und untersagte Einsatzszenarien. Datenschutzverantwortliche sollen bei Regeln und neuen Anwendungsfällen eingebunden werden. Die Checkliste für LLM-Chatbots ist eine Orientierung; ihre Veröffentlichung liegt bereits zurück und ist keine neue Meldung.
Unser Vorschlag: Beginnt mit drei häufigen Aufgaben eurer Belegschaft. Zum Beispiel Texte entwerfen, Besprechungen zusammenfassen und Code erklären. Beschreibt für jede Aufgabe die erlaubten Daten und das zugelassene Werkzeug. So wird aus einer allgemeinen Absicht eine überprüfbare Regel.
Diese Anleitung ergänzt die KI-Governance im Unternehmen. Sie ersetzt weder die Prüfung einzelner Anwendungen noch eure datenschutzrechtliche Bewertung.
Werkzeug, Zugang und Daten gemeinsam freigeben
Ein Markenname allein reicht nicht. Haltet fest, welches Unternehmensangebot, welcher Zugang und welche Konfiguration geprüft wurden. Eine Freigabe für einen verwalteten Unternehmenszugang sollte nicht versehentlich auch private Konten, Browser-Erweiterungen oder neu angebundene Datenquellen einschließen.
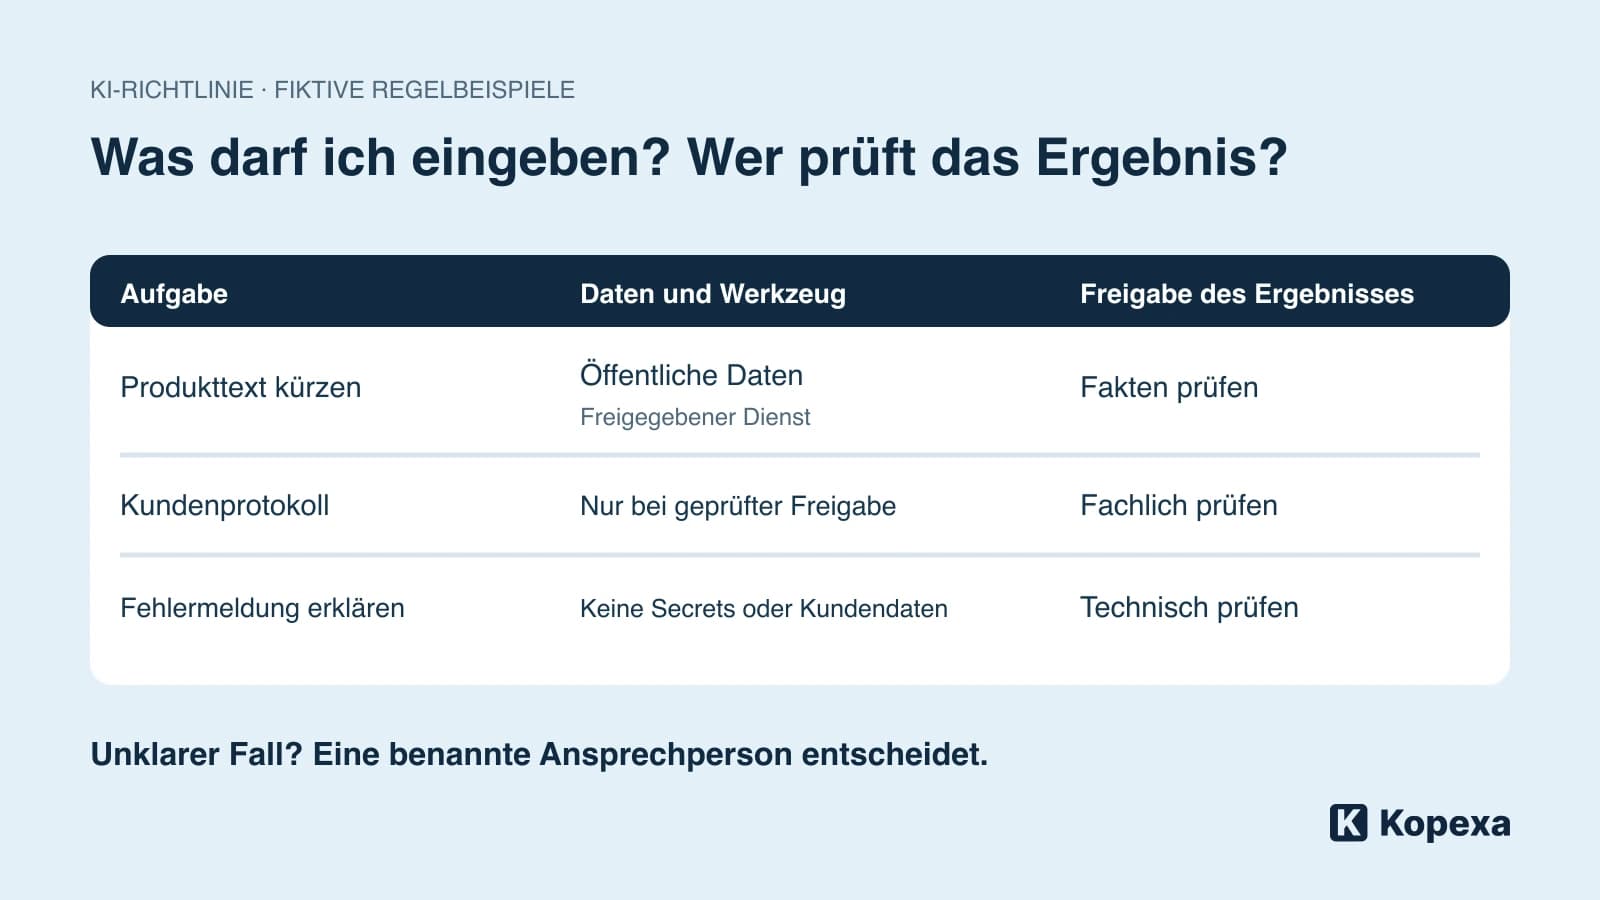
Die folgende Tabelle ist ein fiktives Regelbeispiel. Übernehmt sie nicht ungeprüft als Vorgabe:
| Aufgabe | Erlaubter Weg im Beispiel | Grenze |
|---|---|---|
| Öffentliche Produktbeschreibung kürzen | Freigegebener Unternehmensassistent | Fakten vor Veröffentlichung prüfen |
| Internes Kundenprotokoll zusammenfassen | Nur nach Freigabe dieses Datenumfangs und dieses Dienstes | Ohne Freigabe keine Eingabe |
| Fehlermeldung erklären lassen | Bereinigter Ausschnitt im erlaubten Werkzeug | Keine Tokens, Passwörter oder Kundendaten |
| Antwort auf eine Beschwerde entwerfen | Entwurf mit geprüften Eingaben | Versand erst nach fachlicher Freigabe |
Definiert dabei, was „bereinigt“ bedeutet. Einen Namen zu löschen genügt nicht, wenn Projektbeschreibung und Vertragsdaten die Person weiterhin erkennen lassen. Wenn Beschäftigte das nicht sicher beurteilen können, brauchen sie eine Ansprechperson und eine erlaubte Alternative.
Vertraulichkeit nicht aus einem Schalter ableiten
Der BSI-Überblick zur sicheren Gestaltung von KI benennt unter anderem Datenübertragung und die mögliche Offenlegung persönlicher Informationen als Prüffragen.
Für eure Freigabe empfehlen wir, mehrere Fragen getrennt zu beantworten: Wird mit Eingaben trainiert? Wie lange werden sie gespeichert? Wer kann darauf zugreifen? Welche weiteren Dienste oder Integrationen erhalten sie? Welche vertraglichen Regeln gelten? „Kein Training mit unseren Daten“ beantwortet die übrigen Fragen nicht.
Ebenso wenig ist jede Eingabe in ein KI-System automatisch öffentlich. Entscheidend sind das konkrete Angebot, seine Verarbeitung und eure freigegebene Nutzung. Pauschale Zusicherungen und pauschale Schreckenssätze helfen der Belegschaft nicht weiter.
Ausgabe prüfen, bevor daraus eine Handlung wird
Legt fest, wer ein Ergebnis fachlich verantwortet. Für den Entwurf einer öffentlichen Beschreibung kann ein kurzer Faktencheck reichen. Eine Entscheidung über Kunden, Beschäftigte oder Sicherheitsmaßnahmen braucht eine andere Prüfung.
Erweitert sich die Nutzung vom Schreiben zum Handeln, ist die ursprüngliche Freigabe erneut zu betrachten. Ein Assistent, der Texte vorschlägt, hat einen anderen Handlungsspielraum als eine Anbindung, die E-Mails versendet oder Daten ändert. Dafür gelten zusätzliche Fragen zu KI-Agenten, Zugriffen und Verantwortung.
Eine gut formulierte Regel könnte deshalb lauten: „Du darfst den Assistenten für einen Entwurf verwenden. Prüfe Aussagen und Empfänger selbst; der Versand erfolgt durch dich.“ Ob das für euren Anwendungsfall genügt, entscheidet die zuständige fachliche und rechtliche Prüfung.
Eine Fehlbedienung braucht einen einfachen Meldeweg
Was soll passieren, wenn doch ein vertrauliches Dokument im falschen Dienst landet? Beschäftigte sollten die Nutzung stoppen und den vorgesehenen Kontakt informieren können, ohne den Inhalt erneut breit zu verteilen. Für die erste Meldung genügen zunächst Werkzeug, Zeitpunkt, betroffener Datenumfang und bereits erfolgte Aktionen. Die zuständigen Stellen entscheiden über weitere Schritte.
Testet diesen Weg in einer kurzen Besprechung. Kennt das Team den Kontakt? Ist er auch ohne das betroffene Werkzeug erreichbar? Weiß der Helpdesk, wer die fachliche Bewertung übernimmt? Unsere Anleitung zu Meldewegen und Notfallübungen hilft bei der Vorbereitung.
Die gültige Fassung muss bei den Menschen ankommen
Eine Regel in einem vergessenen Ordner verändert keinen Arbeitsablauf. Benennt eine verantwortliche Person, einen Review-Termin und Änderungsanlässe: neue Datenarten, neue Integrationen oder andere Vertragsbedingungen.
In Kopexa bearbeitet ihr Dokumente im Editor. Dokumentversionen durchlaufen eine Freigabe und bleiben unveränderbar; das Dokument verweist auf die aktuelle Fassung. Das Überprüfungsintervall lässt sich konfigurieren. Nutzt ihr den Workforce Hub, erhalten relevante Beschäftigte Benachrichtigungen und Erinnerungen zum Lesen und zum Quiz. Der Nachweis der Kenntnisnahme landet wieder in Kopexa.
Kenntnisnahme ersetzt jedoch keine verständliche Regel. Lasst vor der Freigabe zwei Personen aus dem betroffenen Team einen konkreten Fall lösen. Wenn beide verschiedene Antworten aus dem Text ableiten, überarbeitet zuerst die Regel. Den Ablauf von Versionsfreigabe und Kenntnisnahme könnt ihr anschließend daran ausrichten.
Quellen
- HmbBfDI: Checkliste zum Einsatz LLM-basierter Chatbots [Abgerufen am ]
- BSI: Künstliche Intelligenz sicher gestalten [Abgerufen am ]