Nachricht
Sungrow: Wer kann eure Anlagen aus der Ferne steuern?
Die behobene iSolarCloud-Lücke zeigt ein Betriebsrisiko: zentrale Fernzugriffe auf viele Anlagen. So prüfst du Zugriff, Abhängigkeiten und Notbetrieb.
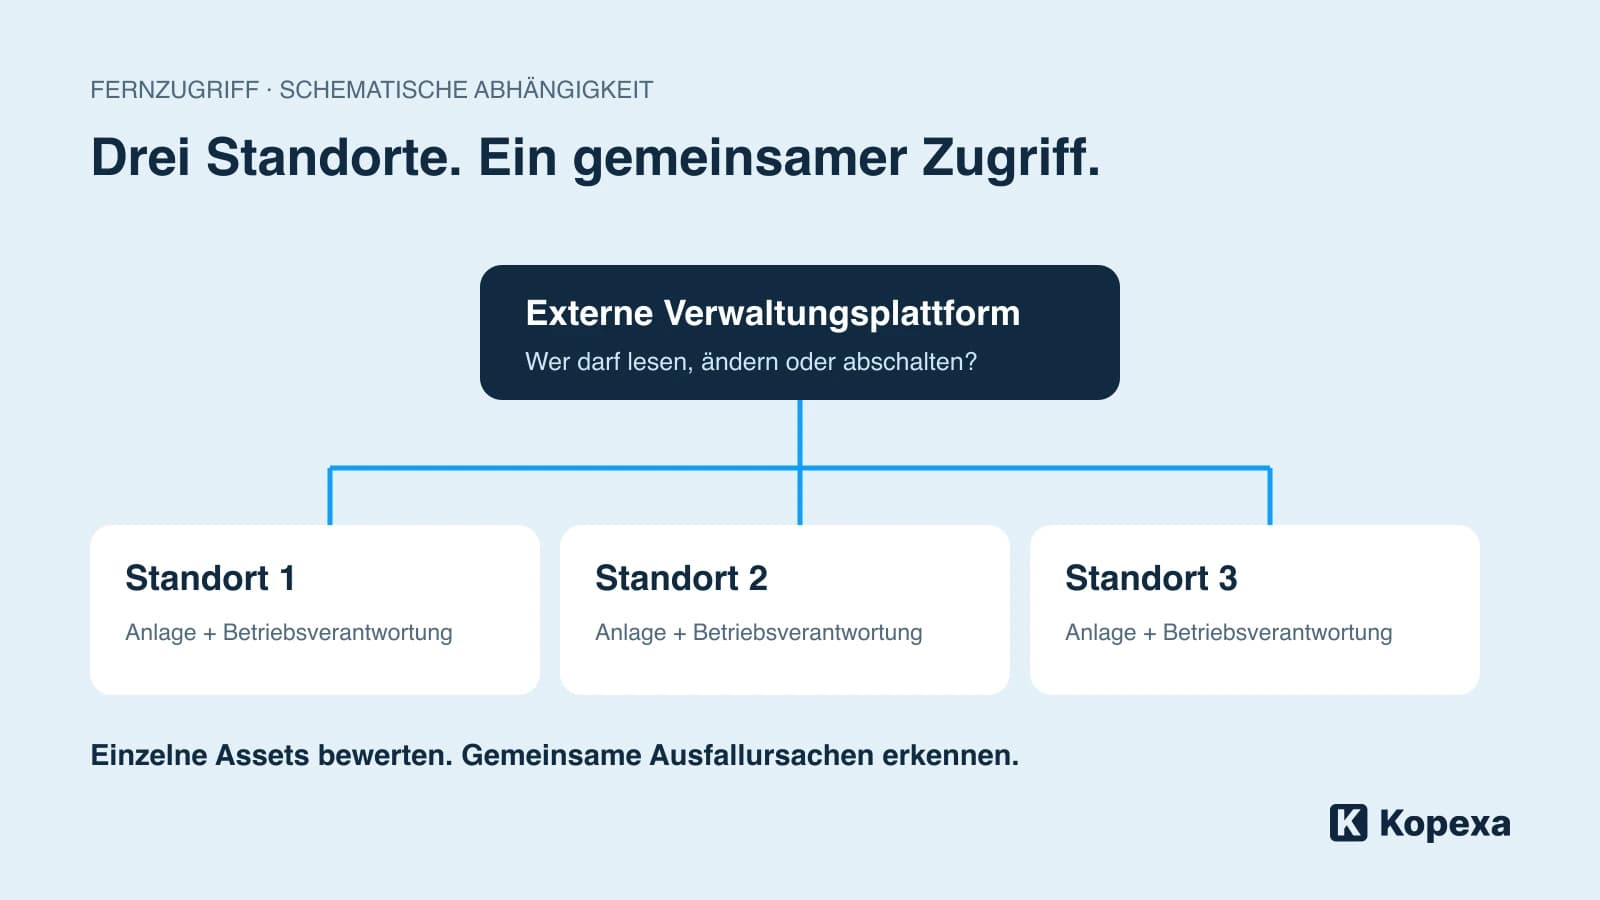

Eine Anlage steht auf eurem Gelände. Gesteuert wird sie möglicherweise auch über eine Cloud, deren administrative Zugänge ihr nicht selbst verwaltet. Der Sungrow-Fall macht diese Trennung sichtbar: Zum Inventar gehört nicht nur das Gerät, sondern auch der Weg, über den andere es verändern können.
Was bekannt ist – und was daraus nicht folgt
Die Sicherheitsfirma Jakkaru veröffentlichte am 7. Oktober 2026 eine Untersuchung zu Sungrows iSolarCloud. Die Forschenden beschreiben eine Umgehung der Anmeldung und den möglichen Zugriff auf administrative Funktionen der Anlagenverwaltung. Laut ihrer Zeitleiste war die Behebung am 14. September abgeschlossen. Sungrow führt CVE-2026-107194 in seiner Advisory-Übersicht als behoben beziehungsweise „mitigated“. Untersuchung von Jakkaru, Herstellerübersicht
Geprüft am 24. Oktober 2026. Das ist die Einordnung einer bereits behobenen Schwachstelle, keine Warnung vor einer neu entdeckten offenen Lücke. Ein tatsächlich verursachter großflächiger Stromausfall ist damit nicht belegt. Die dramatische Möglichkeit ersetzt keinen Nachweis eines eingetretenen Schadens.
Für Betreiber bleibt eine konkrete Frage: Wissen wir, welche externen Zugänge unsere betrieblichen Anlagen steuern können?
Das Gerät ist nur ein Teil der Abhängigkeit
Unsere Empfehlung ist, bei einer wichtigen Anlage vier Dinge gemeinsam zu erfassen: ihren betrieblichen Zweck, den zuständigen Betreiber, den externen Dienst und dessen Handlungsmöglichkeiten. „Herstellercloud vorhanden“ ist dafür zu grob.
Ein lesender Zugang für Ertragsdaten hat andere Folgen als ein Zugang, der Einstellungen, Firmware oder den Betriebszustand verändern kann. Dazu kommen Dienstleisterkonten: Wer hat den Zugang angelegt, wer nutzt ihn heute und wer entfernt ihn nach Vertragsende?
| Eintrag im Inventar | Frage für die Prüfung |
|---|---|
| Anlage und Standort | Welche Leistung fällt aus, wenn die Anlage nicht verfügbar ist? |
| Cloud oder Fernwartungsdienst | Welche Funktionen hängen davon ab? |
| Zugriffsberechtigte | Welche Organisation kann lesen, ändern oder abschalten? |
| Betriebliche Verantwortung | Wer darf Änderungen freigeben und Störungen bewerten? |
| Herstellerinformation | Woher erfahren wir von Sicherheitsproblemen und Behebungen? |
Die technischen Antworten kommen von Betrieb, Administration und Hersteller. Der Einkauf kann Nachweise und Ansprechpartner einfordern. Ein Lieferantenaudit sollte diese konkrete Verbindung prüfen, statt nur nach einem allgemeinen Zertifikat zu fragen.
Ein gemeinsamer Dienst kann mehrere Standorte treffen
Nehmen wir einen fiktiven Betrieb mit drei Standorten. Jede Anlage hat einen lokalen Verantwortlichen. Alle drei hängen jedoch an derselben Fernwartungsplattform. Drei Einträge mit „geringe Auswirkung“ können dann ein gemeinsames Risiko verdecken.
Prüft deshalb nicht nur einzelne Geräte. Fragt, welche Auswirkung ein Ausfall oder Missbrauch der gemeinsamen Steuerung hätte. Könnten die Standorte parallel betroffen sein? Teilen sie Administratoren, Wiederherstellungszugänge oder denselben Servicepartner? Wer priorisiert die Hilfe, wenn alle gleichzeitig Unterstützung benötigen?
Das ist derselbe Grundgedanke wie bei Cloud-Abhängigkeiten von Kühlanlagen: Die betriebliche Folge entsteht aus der Verbindung zwischen technischem Dienst und Geschäftsprozess.
Notbetrieb klären, bevor jemand die Verbindung trennt
„Dann schalten wir die Cloud ab“ ist noch kein geprüfter Notfallplan. Eine Trennung kann Überwachung, Wartung oder benötigte Steuerfunktionen beeinträchtigen. Klärt mit den Verantwortlichen und dem Hersteller, welche lokalen Funktionen erhalten bleiben und wie ein sicherer Zustand aussieht. Änderungen an Anlagen gehören in einen abgestimmten Betriebsprozess.
Als kleine Übung eignet sich eine Besprechung ohne Eingriff in die Produktion: Der externe Dienst ist nicht erreichbar. Welche Informationen fehlen? Wer entscheidet über den Weiterbetrieb? Wie werden Störungen vor Ort erkannt? Welche Kontakte und Unterlagen sind unabhängig vom ausgefallenen Portal verfügbar?
Haltet dabei offene Punkte mit Verantwortlichen und Termin fest. Ein Dokument mit dem Titel „Notfallplan“ ist weniger wert als eine beantwortete Frage, die im Ernstfall eine Entscheidung ermöglicht.
Aus der Prüfung eine belegbare Verbesserung machen
In Kopexa könnt ihr Informationswerte, Assets, Risiken und Maßnahmen zusammenführen. Die Schutzbedarfsanalyse und die Business-Impact-Analyse helfen dabei, technische Abhängigkeiten mit betrieblichen Folgen zu verbinden. Das ersetzt weder die Herstellerprüfung noch eine technische Absicherung der Anlage. Es schafft den Zusammenhang für die Arbeit eures Teams.
Beginnt mit einer Anlage, deren Ausfall spürbar wäre. Lasst euch den Fernzugriff erklären, prüft die betrieblichen Folgen und vereinbart einen Nachweis für die nächste offene Maßnahme. Wenn der Hersteller eine Behebung meldet, haltet fest, auf welchen Dienst und welchen Stand sich diese Aussage bezieht.
Quellen
- Jakkaru: Sungrow Vulnerability Exposes Gigawatts of Power Worldwide [Abgerufen am ]
- Sungrow: Security Incident Response und Advisories [Abgerufen am ]
- t3n: Sicherheitslücke in der Cloud-Steuerung von Solaranlagen [Abgerufen am ]