Guide
Wie viel Pflege braucht eine ISMS-Software im Alltag?
Welche ISMS-Arbeit bleibt beim Team, was lässt sich automatisieren? Prüfe Nachweispflege, Richtlinienreviews und mehrere Standards an einem konkreten Ablauf.
Eine ISMS-Software soll deinem Team Arbeit abnehmen. Wenn ihr nach der Einführung weiter Nachweise zusammensucht, Freigaben per E-Mail verfolgt und dieselbe Maßnahme für mehrere Standards abschreibt, bleibt ein wesentlicher Teil des Nutzens aus. Entscheidend ist deshalb nicht nur, wie schnell ihr das System einrichtet. Entscheidend ist, wie ihr anschließend damit arbeitet.
In Kopexa verbindest du Vorgaben, Maßnahmen und Nachweise, prüfst Änderungen an konkreten Dokumentversionen und beziehst Mitarbeitende über den Workforce Hub ein. Damit wird aus verstreuter Abstimmung ein gemeinsamer Arbeitsablauf. Dein Team kann mehr Zeit in die Umsetzung investieren und Kundenanforderungen nachvollziehbar beantworten.
Wie viel Zeit dadurch frei wird, hängt von eurem Bestand und euren Abläufen ab. Dieser Artikel hilft dir, den laufenden Aufwand vor dem Kauf konkret zu prüfen.
Das Wichtigste
- Fachlich entscheiden bleibt eure Aufgabe: Risiken beurteilen, Maßnahmen umsetzen und Freigaben verantworten.
- Koordination lässt sich vereinfachen: Verantwortliche, Termine, Reviews und Nachweise gehören an den jeweiligen Vorgang.
- Mehr Standards müssen nicht dieselbe Arbeit vervielfachen: In Kopexa können gemeinsame Maßnahmen mehreren Controls zugeordnet werden.
- Automatisierung braucht einen passenden Datenweg: Prüfe vorhandene Integrationen, CSV-Importwege, GraphQL-API und MCP an euren tatsächlichen Quellen.
- Teste eine Änderung statt nur den ersten Import: Daran erkennst du, ob das System euren Alltag erleichtert.
Welche Arbeit bleibt nach der Einführung?
Ein eingerichtetes ISMS ist kein abgeschlossener Zustand. Neue Dienstleister, geänderte Systeme und zusätzliche Kundenanforderungen können neue Arbeit auslösen. Wie häufig ihr etwas prüfen müsst, richtet sich nach dem jeweiligen Gegenstand, euren Vorgaben und Veränderungen. Eine pauschale Stundenzahl pro Monat wäre dafür keine belastbare Planungsgrundlage.
Trenne die Arbeit in zwei Bereiche: fachliche Sicherheitsarbeit und Organisation dieser Arbeit. Ein Backup tatsächlich wiederherzustellen ist fachliche Arbeit. Das richtige Protokoll zu suchen, seinen Eigentümer zu ermitteln und den Stand in drei Listen nachzutragen ist Koordination. Genau dort sollte eine ISMS-Software entlasten.
| Aufgabe im Alltag | Was euer Team entscheidet oder erledigt | Wie Kopexa unterstützt |
|---|---|---|
| Nachweis aktualisieren | Prüfen, ob Inhalt, Zeitraum und Geltungsbereich passen | Nachweise an Maßnahmen führen und diese mit Controls verbinden |
| Richtlinie ändern | Inhalt überarbeiten und eine konkrete Fassung freigeben | Dokumenteditor, Versionsreview und festgelegte Überprüfungsintervalle |
| Mitarbeitende informieren | Zielgruppe und erforderliche Vermittlung festlegen | Richtlinien, Bestätigungen und Wissensprüfungen im Workforce Hub |
| Weiteren Standard aufnehmen | Zusätzliche Anforderungen und verbleibende Lücken bewerten | Bestehende Maßnahmen mehreren Controls zuordnen; eigene Kataloge ergänzen |
| Daten aus anderen Systemen nutzen | Quelle, Berechtigung und fachliche Eignung bestimmen | Vorhandene Integrationen sowie GraphQL-API und MCP für passende Datenwege |
Die Tabelle beschreibt Arbeitsweisen, keine pauschale Automatisierung aller Schritte. Für eure Auswahl zählt, welche davon ihr im passenden Plan tatsächlich benötigt. Den Umfang findest du in der aktuellen Preis- und Funktionsübersicht.
Ein typischer Vorgang: Der Dienstleister wechselt
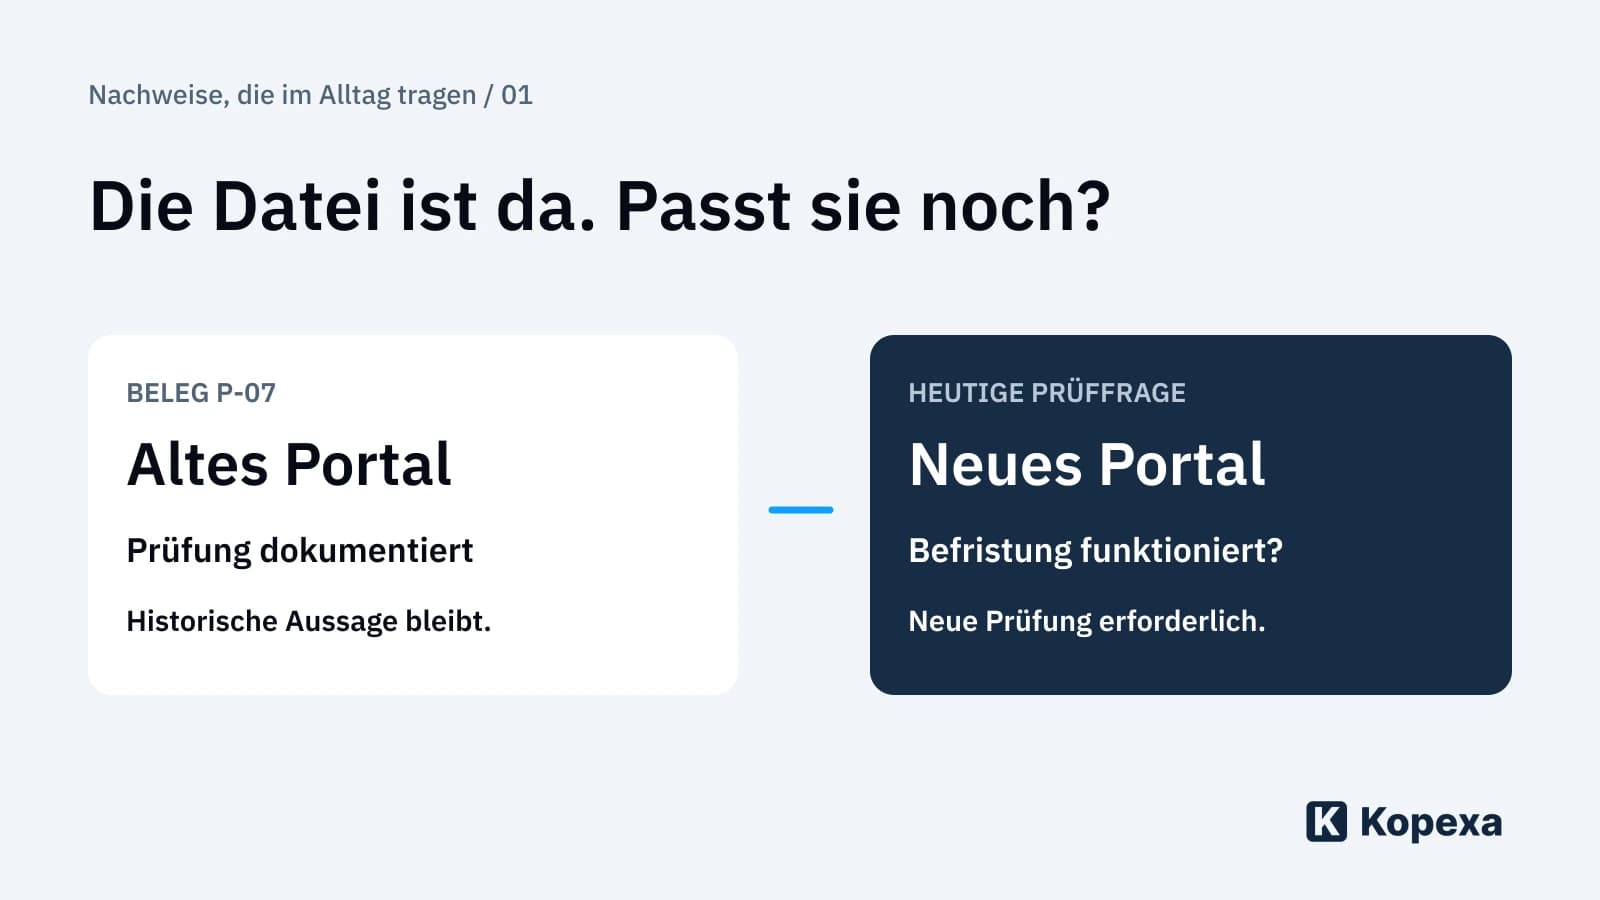
Stell dir vor, euer Projektportal zieht zu einem anderen Dienstleister um. Die Regel für externe Zugriffe bleibt bestehen. Das alte Prüfprotokoll beschreibt jedoch noch die bisherige Umgebung.
In einer verteilten Ablage beginnt jetzt oft die Suche: Welche Richtlinie ist gültig? Wer prüft den neuen Zugriff? Wo taucht derselbe Nachweis noch auf? Wer trägt den neuen Stand nach?
In Kopexa beginnt ihr bei der betroffenen Maßnahme und den zugehörigen Nachweisen. Ihr prüft, welchen Zustand der vorhandene Beleg beschreibt, ordnet die notwendige Arbeit zu und hinterlegt das neue Ergebnis. Die Verknüpfung zu den Controls macht sichtbar, für welche Anforderungen die Maßnahme verwendet wird. Ob der neue Beleg jede dieser Anforderungen ausreichend abdeckt, prüft ihr fachlich.
Muss zusätzlich eine Richtlinie geändert werden, bearbeitet ihr den Inhalt im Dokumenteditor und prüft die konkrete neue Version. Anschließend vermittelt ihr die vorgesehene Fassung über den Workforce Hub an die betroffenen Mitarbeitenden. So endet die Änderung nicht beim fertigen Dokument.
Der Vorteil: Ihr arbeitet an der Änderung und ihrem Ergebnis, statt denselben Sachverhalt unabhängig in mehreren Ablagen nachzuführen. Wie du die Aussagekraft eines Belegs beurteilst, erklärt der Leitfaden zu aktuellen und überprüfbaren ISMS-Nachweisen.
Mehrere Standards: Eine Maßnahme pflegen, Anforderungen gezielt zuordnen
Wenn ihr ISO 27001, TISAX und NIS2 parallel betrachtet, ist eine zusätzliche Liste pro Standard selten die gewünschte Entlastung. Kopexa trennt Controls – also Vorgaben – von den Maßnahmen, mit denen ihr sie umsetzt. Eine gemeinsame Maßnahme kann mehreren Controls zugeordnet sein. Ihre Nachweise bleiben an der Umsetzung.
Das hilft besonders, wenn ein bestehender Kunde weitere Anforderungen stellt oder ein neuer Auftrag einen zusätzlichen Standard relevant macht. Ihr beginnt mit dem bereits vorhandenen Stand und prüft die Lücken, statt alles neu anzulegen. Eigene Anforderungen und Kataloge lassen sich ebenfalls abbilden.
Ein Mapping macht verschiedene Anforderungen allerdings nicht identisch. Zusätzlicher Scope, andere Prüftiefe oder ein anderer Zeitraum können weitere Arbeit verlangen. Der Artikel über einen Nachweis für mehrere Audits zeigt, wie ihr gemeinsame Arbeit und verbleibende Lücken auseinanderhaltet.
Wie sich das bei CSN Solutions auswirkt
CSN Solutions hat sein über zehn Jahre gewachsenes ISO-27001-Managementsystem in Kopexa weitergeführt. Die Case Study beschreibt die Abbildung der ISO 27001 und rund 100 unternehmenseigener Zusatzmaßnahmen. Informationssicherheitsbeauftragter Gunnar Mentzel sagt:
„Vorher wusste ich oft nicht, wohin mit den Nachweisen. Jetzt heißt es: Immer her damit, ich finde sofort den richtigen Platz! Kopexa leitet einen durch, und ich weiß nicht nur, wo etwas liegt, sondern kann Risiken im Alltag viel besser einschätzen.“
Das ist ein konkreter Kundenbericht über die Arbeit mit Nachweisen und Risiken. Den Ausgangspunkt und das Ergebnis findest du in der Case Study von CSN Solutions.
Was können API, MCP und KI übernehmen?
Wiederholtes Abschreiben aus einer vorhandenen Datenquelle ist ein guter Anlass für eine Integration. Kopexa bietet eine GraphQL-API, über die auch interne Systeme angebunden werden können. CSV-Importwege helfen bei passenden strukturierten Daten. Über MCP lässt sich Kopexa mit unterstützten KI-Werkzeugen wie ChatGPT, Claude oder Langdock in eure bestehende Arbeitswelt einbeziehen.
Prüfe dazu eine konkrete Quelle: Welche Information soll übernommen werden? Wer darf sie lesen oder ändern? Wie werden Fehler und veraltete Daten erkannt? Der Datenweg muss zu diesen Antworten passen; ein API-Zugang allein ist noch keine fertig eingerichtete Integration.
KI kann beim Aufbereiten und Bearbeiten unterstützen. Ob eine Bewertung angemessen ist oder ein Nachweis eine Anforderung erfüllt, bleibt eine fachliche Entscheidung. So setzt ihr Automatisierung dort ein, wo sie wiederholte Arbeit reduziert, und behaltet die Kontrolle über das Ergebnis.
So prüfst du den Pflegeaufwand vor dem Kauf
Nimm einen typischen Vorgang aus eurem Alltag und gehe ihn mit den beteiligten Rollen durch. Ein anonymisierter Nachweis und eine Richtlinie reichen für den Einstieg. Miss nicht nur die Klicks des Administrators, sondern auch die Übergabe an Fachbereich und Reviewer.
- Ausgangslage finden: Welche Maßnahme, welche Vorgaben und welche Belegfassung sind betroffen?
- Änderung bearbeiten: Kann die zuständige Person die Arbeit übernehmen und den neuen Stand festhalten?
- Entscheidung prüfen: Ist sichtbar, welche Version geprüft wurde und was noch offen ist?
- Ergebnis weiterverwenden: Wo wird die Maßnahme für weitere Anforderungen genutzt? Welche Lücken bleiben?
- Beteiligte erreichen: Wie erhalten Mitarbeitende die für sie vorgesehene Richtlinie?
Halte fest, welche Schritte entfallen, welche bleiben und wo eine Integration eingerichtet werden muss. Das ergibt eine brauchbare Grundlage für eure Gesamtkostenrechnung. Eine Demo zeigt dir den Arbeitsweg; die begleitete Testphase hilft euch, ihn selbst auszuprobieren.
Weniger ISMS-Verwaltung. Mehr Raum fürs Geschäft.
Euer Ziel ist nicht, möglichst viel Zeit in einer ISMS-Software zu verbringen. Ihr wollt Sicherheitsmaßnahmen umsetzen, Kundenfragen beantworten und das nächste Audit mit einem nachvollziehbaren Stand vorbereiten. Kopexa bringt die dafür benötigten Vorgaben, Zuständigkeiten und Nachweise zusammen.
Zeig uns in einer Kopexa-Demo, welcher Ablauf euch heute am meisten Zeit kostet. Wir gehen ihn von der offenen Arbeit bis zum Nachweis durch. So siehst du, wie Kopexa eure Arbeit erleichtert und was ihr für die Einführung einplanen solltet.
Kurz beantwortet
Häufige Fragen
Noch eine Frage offen? Hier findest du die Antworten zum Nachlesen.
Wie viele Stunden pro Monat braucht die Pflege einer ISMS-Software?
Das hängt von Geltungsbereich, Änderungen, Nachweisanforderungen und beteiligten Personen ab. Plane anhand konkreter Aufgaben: Nachweise prüfen, Richtlinien ändern, Risiken bewerten und offene Maßnahmen verfolgen. Trenne fachliche Umsetzung von Suche, Abstimmung und doppelter Dateneingabe. Eine allgemeine monatliche Stundenzahl wäre dafür nicht belastbar.
Kann eine ISMS-Software die laufende Pflege vollständig übernehmen?
Nein. Software kann Informationen verknüpfen, Verantwortlichkeiten und Termine abbilden sowie Daten über eingerichtete Schnittstellen übernehmen. Die fachliche Bewertung, Umsetzung und Freigabe bleiben bei den zuständigen Personen. Kopexa unterstützt diese Arbeit durch gemeinsame Maßnahmen, Nachweise und Dokumentenreviews.
Müssen wir dieselbe Maßnahme für ISO 27001 und TISAX doppelt pflegen?
In Kopexa kann eine Maßnahme mehreren Controls zugeordnet sein. Ihre Nachweise werden an der Maßnahme geführt. Prüft für jede Anforderung, ob Umfang, Zeitraum und Prüftiefe passen. Was darüber hinaus verlangt wird, bleibt als zusätzliche Arbeit sichtbar.
Brauchen wir weiterhin einen externen ISMS-Berater?
Das richtet sich nach eurer internen Erfahrung und Kapazität. Kopexa organisiert die Arbeit; fachliche Unterstützung kann bei Bedarf über Beratungspartner hinzukommen. Interne Verantwortung für Entscheidungen und Umsetzung bleibt notwendig. Software, Beratung und externes Audit sind getrennt zu planen.
Wie kommen Informationen aus unseren bestehenden Systemen nach Kopexa?
Je nach Datenquelle nutzt ihr vorhandene Integrationen, CSV-Importwege, die GraphQL-API oder MCP mit einem unterstützten KI-Werkzeug. Für einen neuen Datenweg müssen Objektumfang, Berechtigungen und Fehlerbehandlung geklärt und eingerichtet werden. Nicht jede Quelle ist ohne Einrichtung automatisch angebunden.
Wie beziehen wir Mitarbeitende in geänderte Richtlinien ein?
Über den Workforce Hub lassen sich vorgesehene Richtlinien an Mitarbeitende vermitteln, bestätigen und durch Wissensprüfungen ergänzen. Die Freigabe einer Dokumentversion und die anschließende Vermittlung sind getrennte Schritte: Ihr legt fest, welche Fassung welche Zielgruppe erhalten soll.