100–108 von 178 Artikeln
Nach Veröffentlichungsdatum
Neue Richtlinienversion einführen: Freigabe und Kenntnisnahme
Bringe eine geänderte Richtlinie vom fachlichen Review in den Arbeitsalltag. Mit Rolloutplan für Version, Zielgruppe, Kenntnisnahme und offene Aufgaben.
 Julian Köhn·
Wie bleiben ISMS-Nachweise aktuell und überprüfbar?
Prüfe Geltungsbereich, Bezugszeitraum und Änderungen statt nur das Upload-Datum. Mit Nachweisinventar und einem Beispiel vom Dokument bis zur offenen Aufgabe.
Julian Köhn·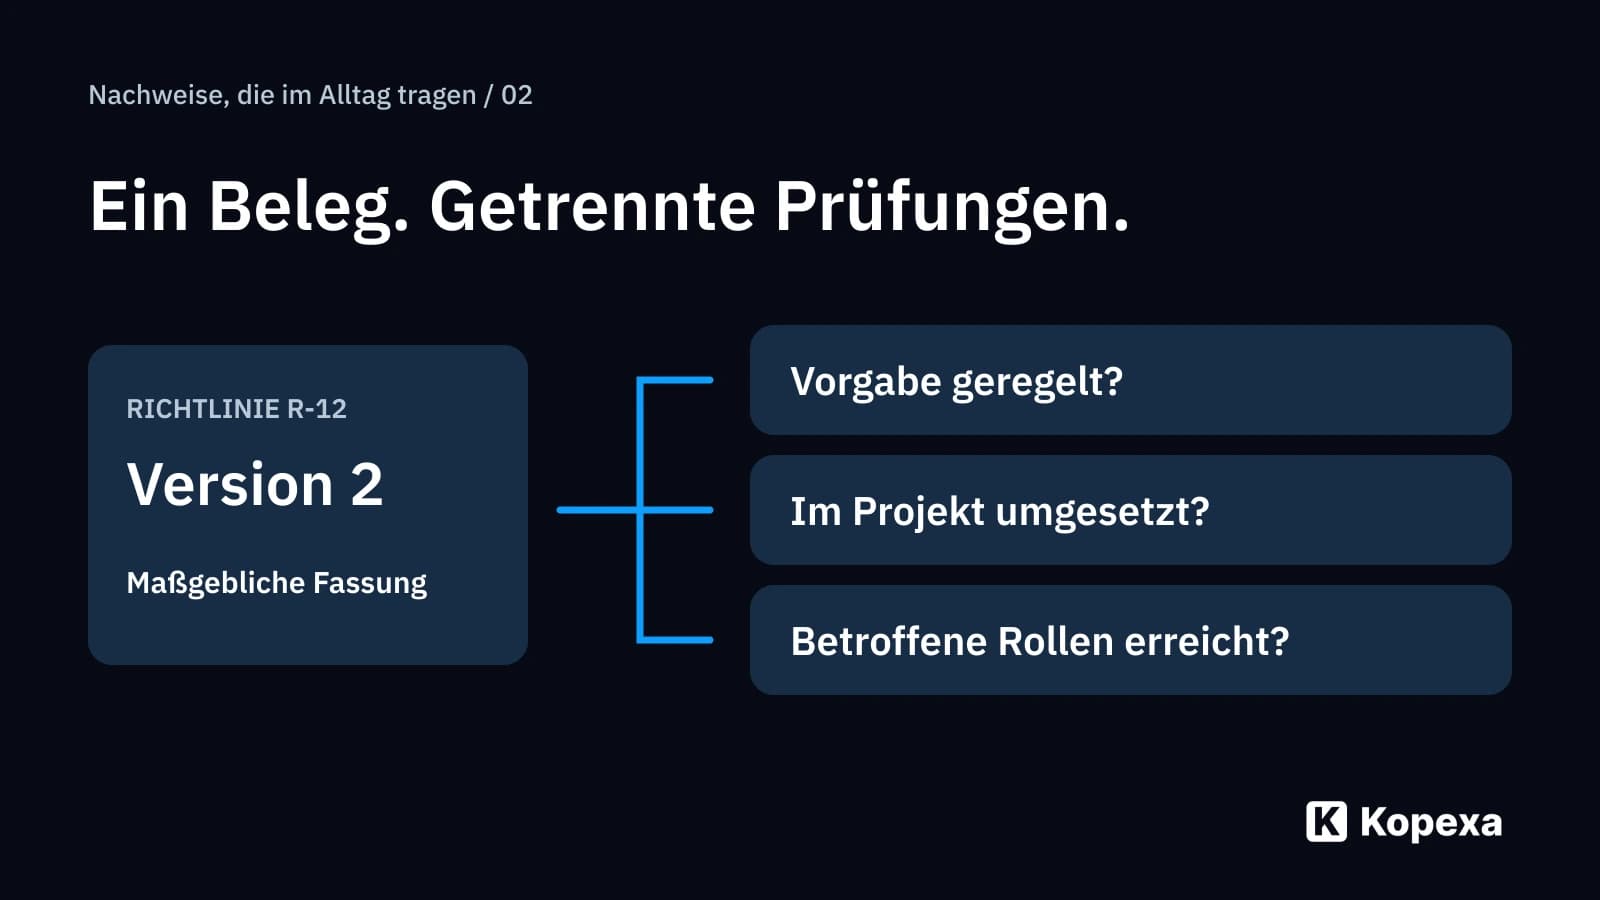
Wie nutzt du einen Nachweis für mehrere Audits?
Ein Beleg kann mehrere Prüfungen unterstützen. Mit einer Abdeckungsmatrix erkennst du, wo Geltungsbereich, Zeitraum oder Prüfkriterium zusätzliche Arbeit verlangen.
Julian Köhn·
ISMS aus SharePoint migrieren: Dokumente und Rechte übernehmen
Welche Fassung ist freigegeben, wer darf sie sehen und welche Maßnahme gehört dazu? So bereitest du den Wechsel deines SharePoint-ISMS vor.
Julian Köhn·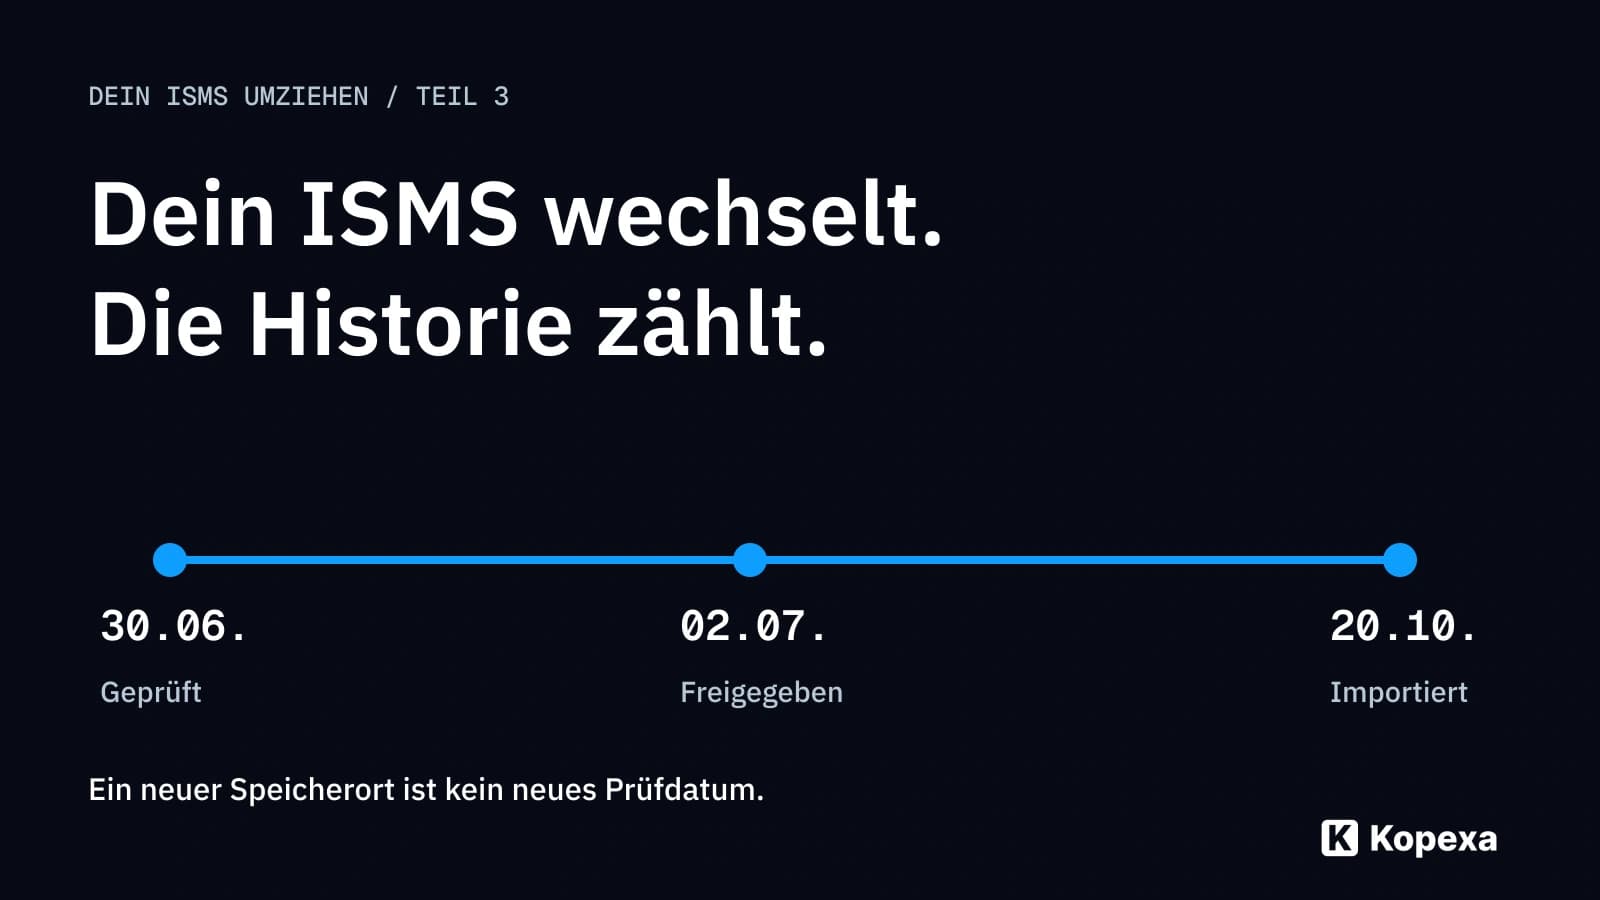
ISMS-Software wechseln: Wie bleibt die Nachweishistorie erhalten?
Eine Datei ist umgezogen. Aber ist noch erkennbar, wann sie galt und wer sie freigegeben hat? So prüfst du historische Belege beim ISMS-Wechsel.
Julian Köhn·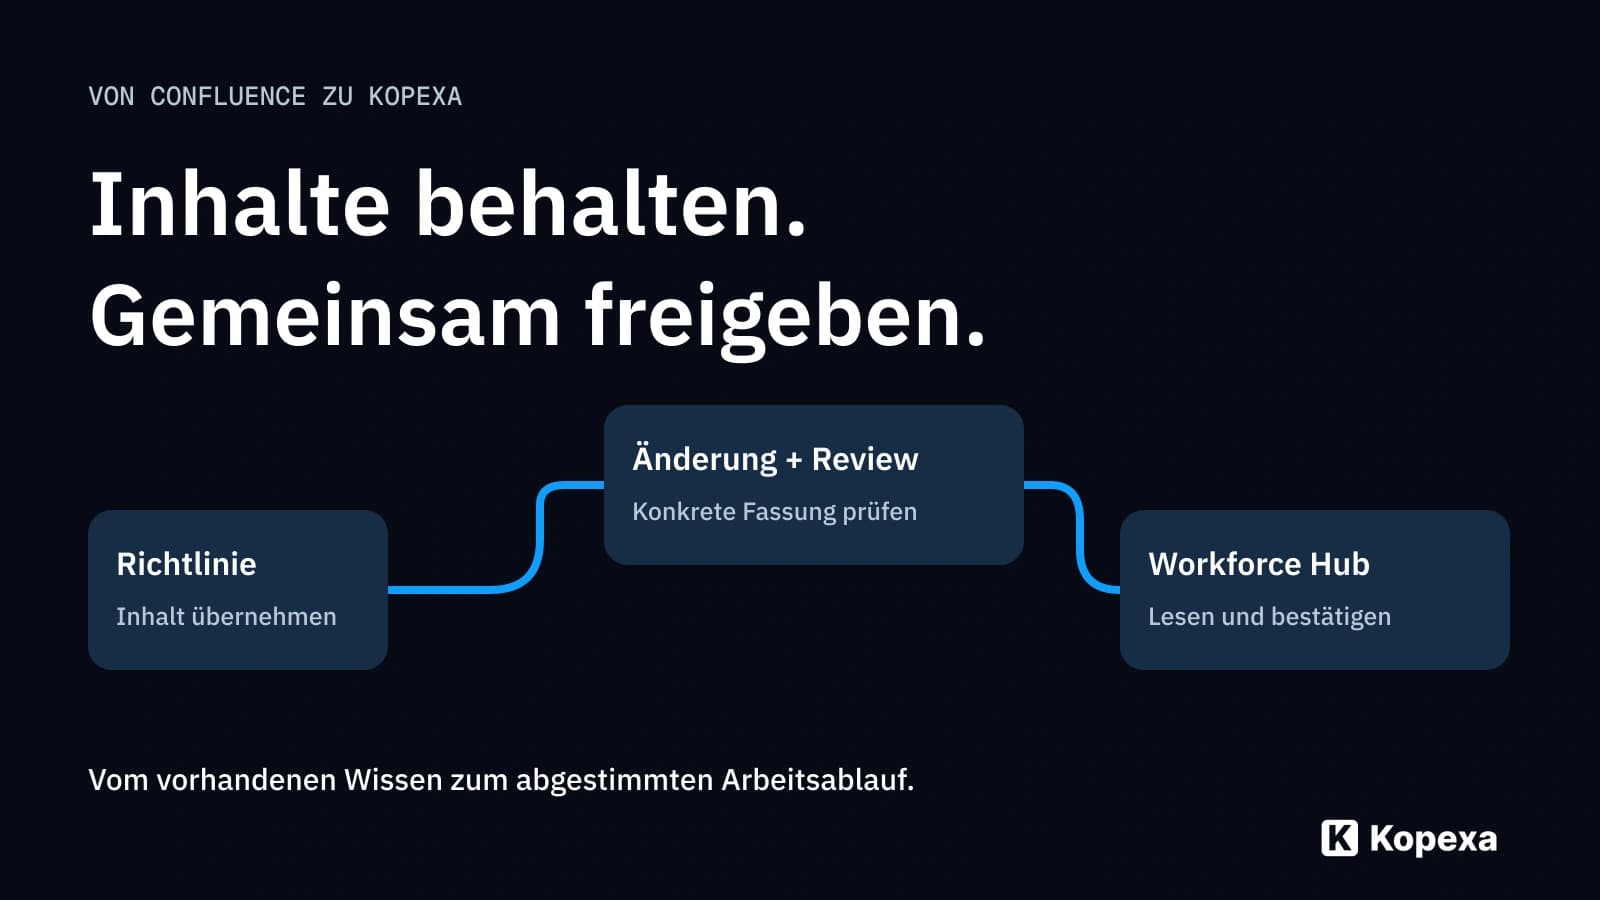
Von Confluence zu Kopexa: Richtlinien übernehmen und kontrolliert weiterführen
Bestehende Richtlinien weiterverwenden, Änderungen prüfen und gültige Fassungen an Mitarbeitende bringen: So planst du den Wechsel von Confluence zu Kopexa.
Julian Köhn·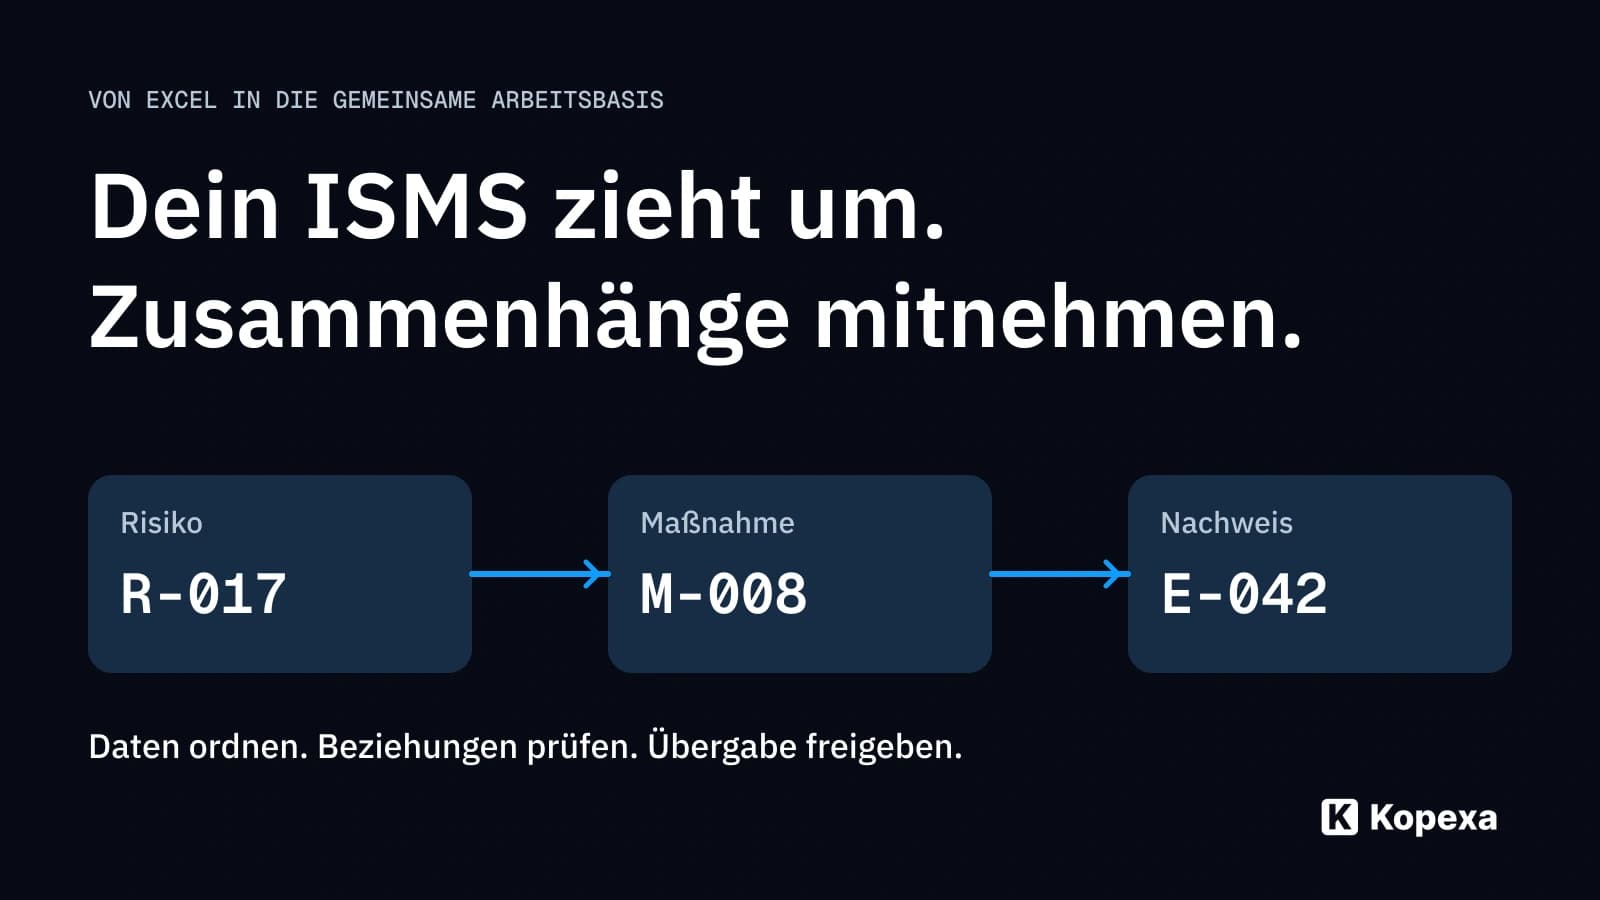
Von Excel ins ISMS: So planst du die Datenmigration
Wie du Risikolisten, Maßnahmen und Nachweise geordnet übernimmst: mit Feldzuordnung, einer Testmenge und klaren Kriterien für die Freigabe.
Julian Köhn·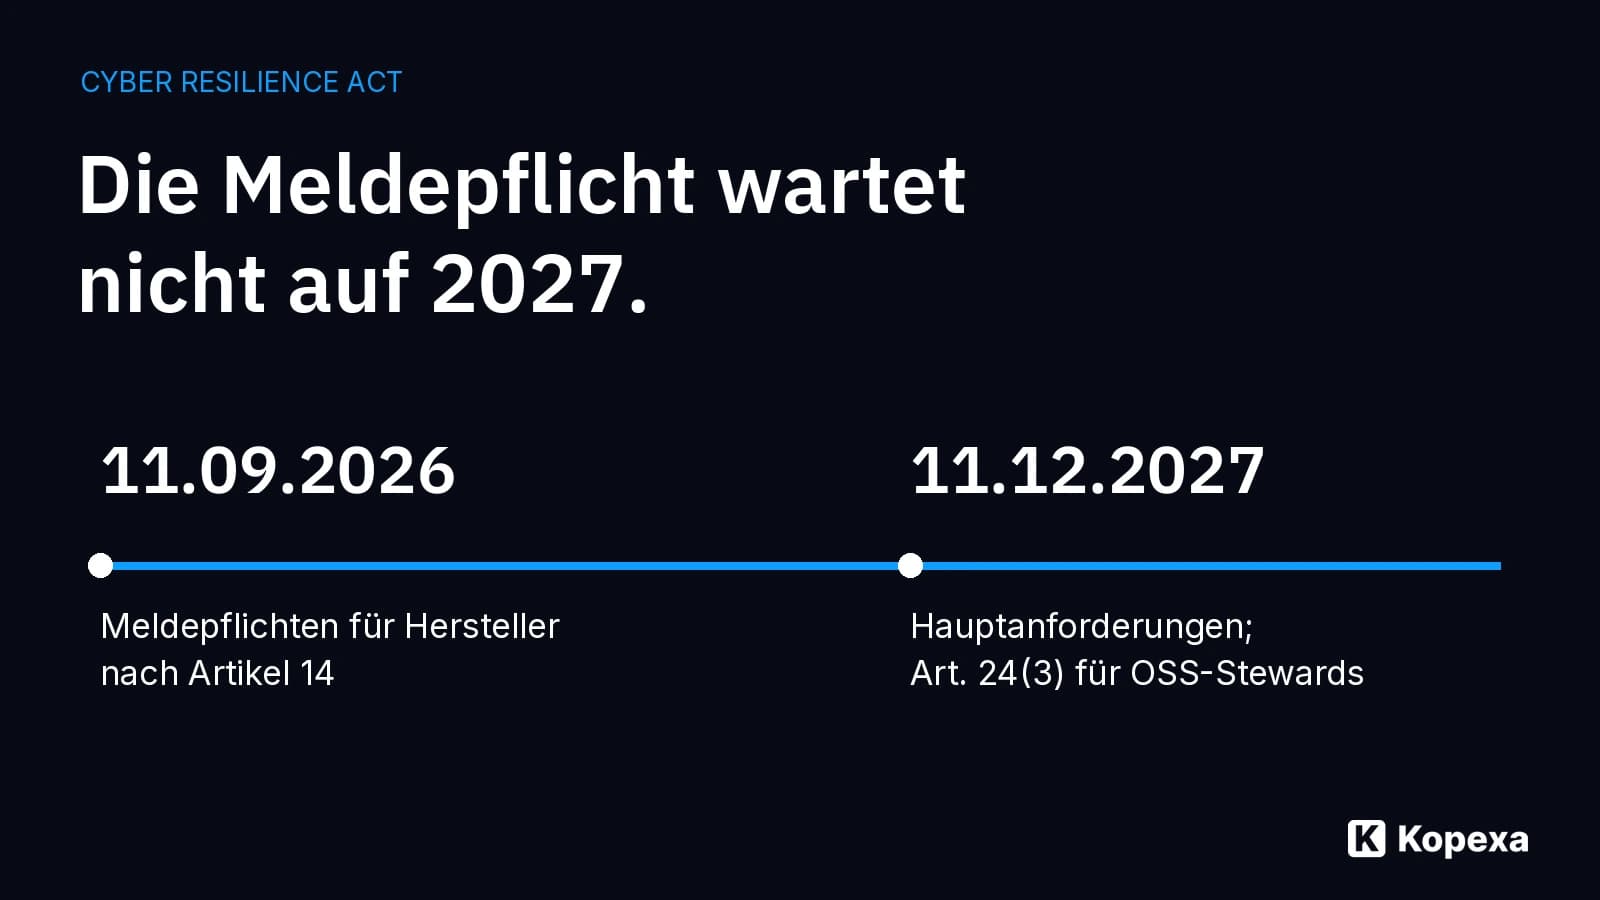
CRA-Meldepflicht: Warum Hersteller nicht bis 2027 warten können
Die CRA-Meldepflicht gilt seit 11. September 2026. Welche Hersteller betroffen sind, wie 24- und 72-Stunden-Meldungen zusammenhängen und was vor der SRP geklärt sein muss.
Julian Köhn·
Datenschutz und Unternehmenswert: Was die neue Behördenstudie zeigt
CNIL, ICO und CNPD untersuchen Datenschutz als wirtschaftlichen Faktor. Was das für Data Governance, Due Diligence und Cyberrisiken bedeutet – ohne Renditeversprechen.
Julian Köhn·